
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
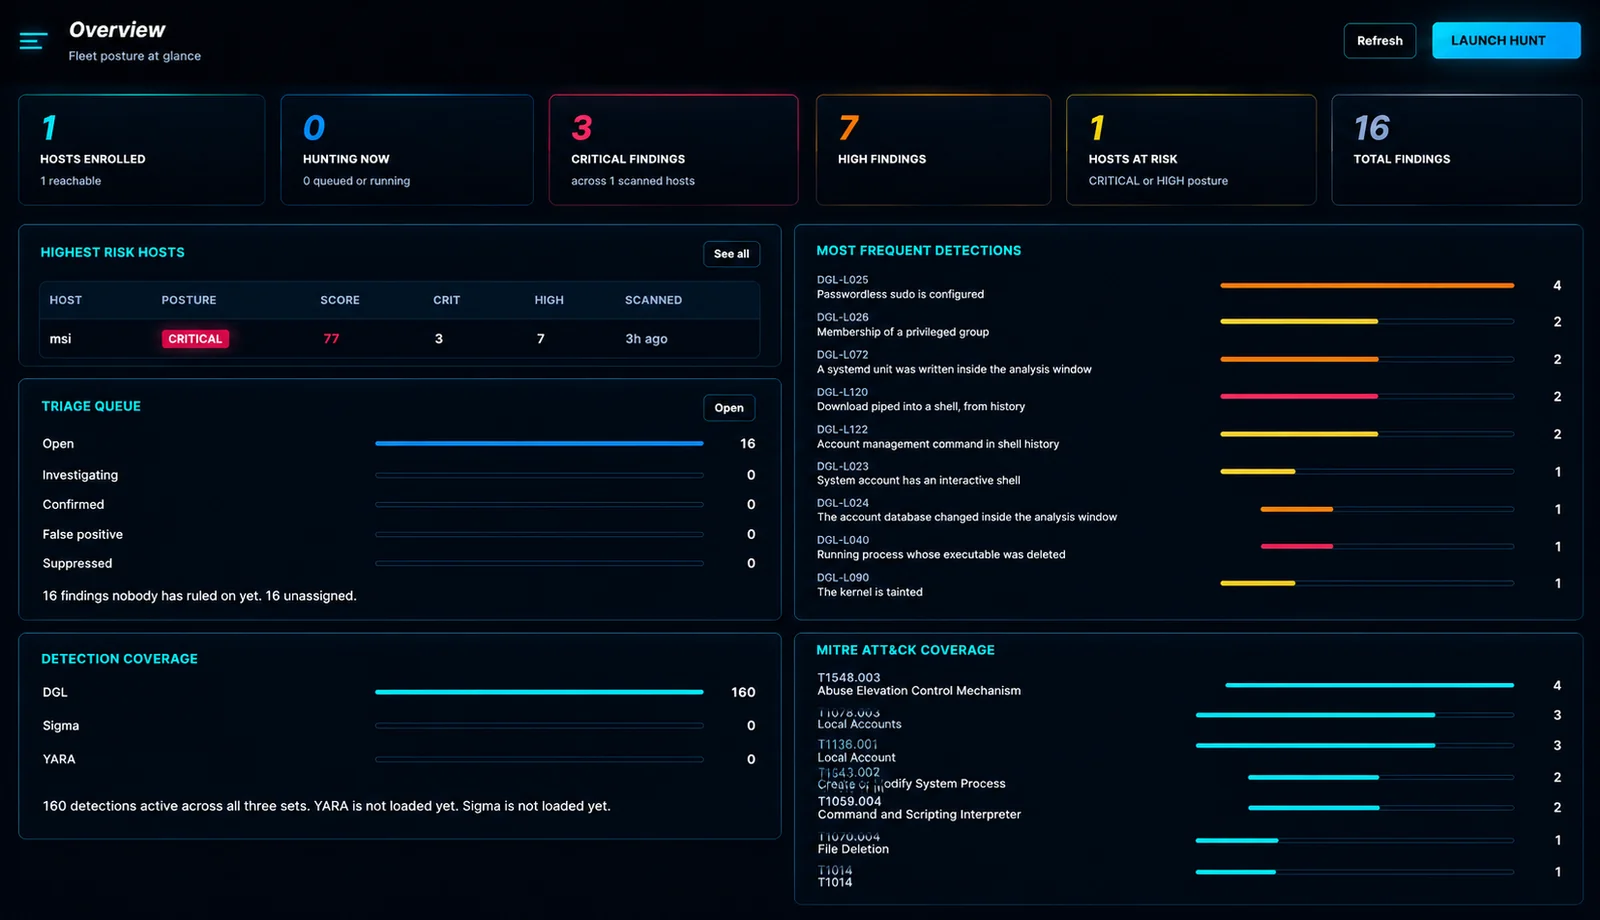
 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 whereisxuezugi/cplhf
Kit modular em Bash que fortalece sistemas Debian/Ubuntu para competições CyberPatriot, automatizando o endurecimento de contas, firewall, SSH, PAM e…
 philippeabraxas-jpg/responsible-alliance-protocol
A segurança não pode ser uma instrução de prompt. O TBP fornece um limite de camada de execução externa para agentes autônomos, aplicando invariantes…
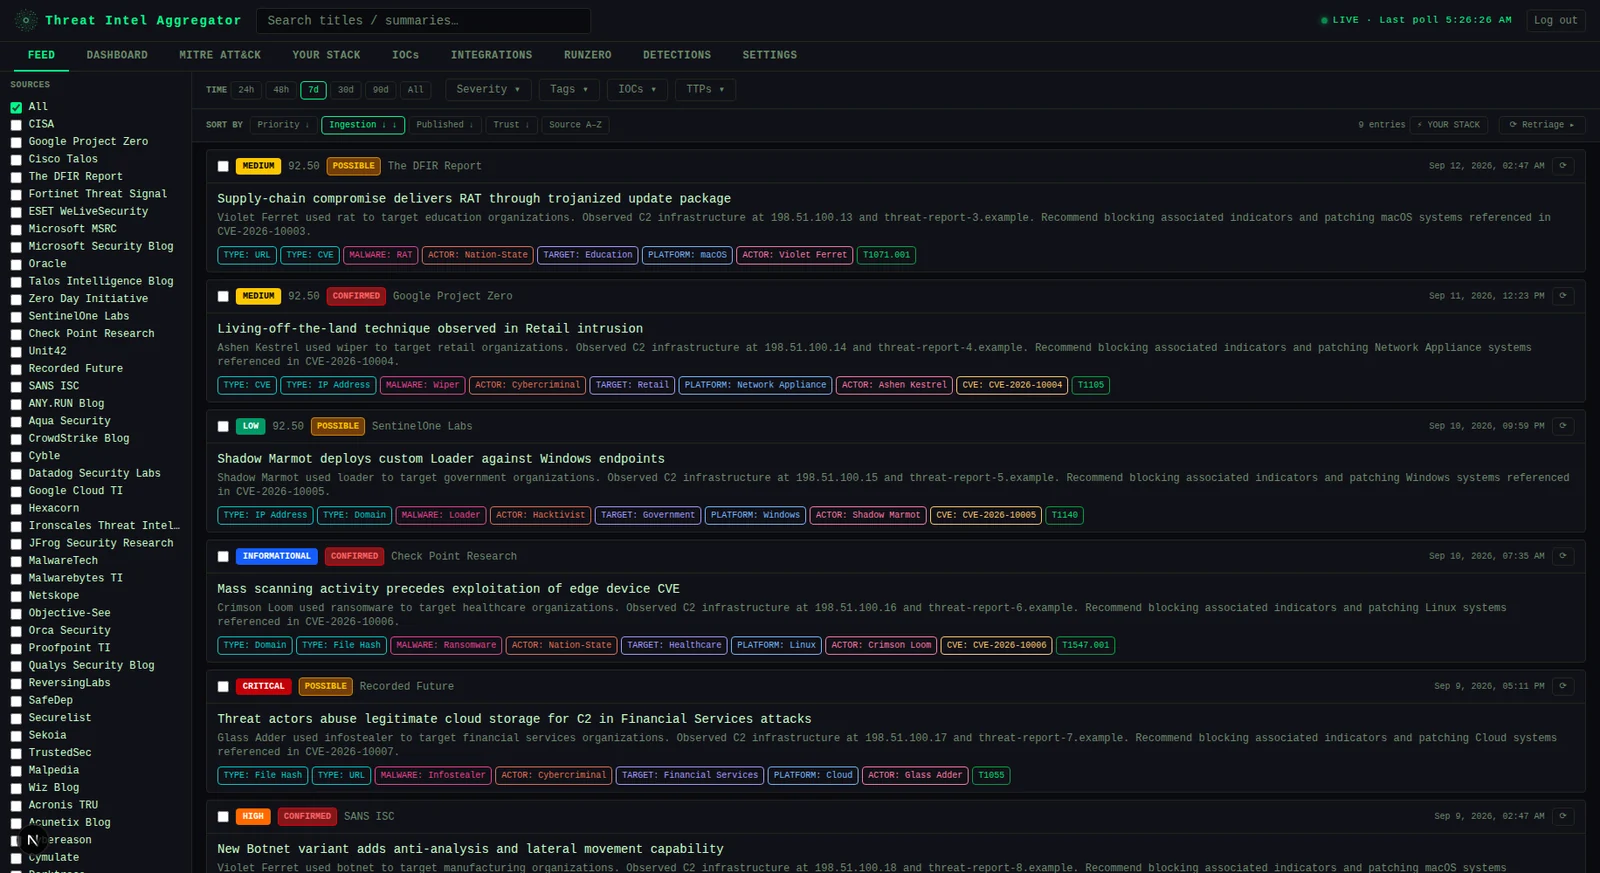 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 duggytuxy/data-shield_ipv4_blocklist
Lista de bloqueio IPv4 curada de endereços maliciosos, atualizada a cada 6 horas para ingestão em firewall e WAF, com listas divididas e formatos…
 fevar54/cve-2026-76461-detection-kit-
Kit de deteção defensiva para CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway, com regras Sigma e YARA, IOCs e orientações de…
 raniaemran/cve-2024-36401-security-simulator
Simulador educacional em Python que modela um incidente de segurança fictício inspirado no CVE-2024-36401 para demonstrar gestão de vulnerabilidades,…
 l1lf1ng3r/heartbleed-vulnerability-exploitation
hands on investigation of the heartbleed vulnerability (CVE-2014-0160).
 0xblackash/cve-2026-76461
Repositório de pesquisa para CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway que leva a RCE como root, com regras de detecção,…
 michel-dv/xz-utils-backdoor-case-study
Estudo de caso técnico do backdoor do XZ Utils (CVE-2024-3094), abordando abuso de confiança na cadeia de suprimentos, artefatos de release…
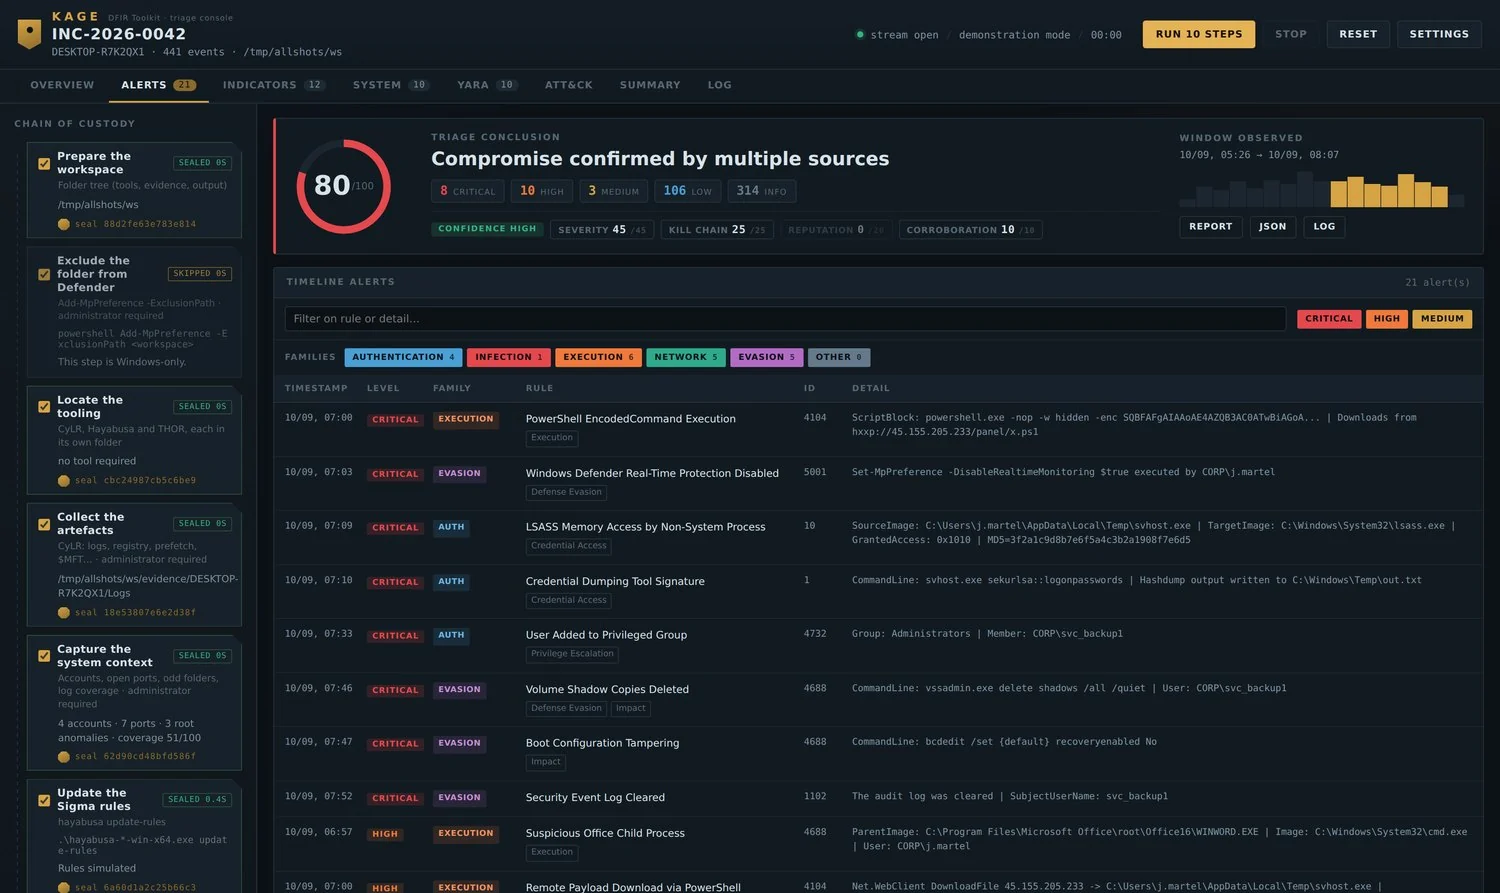 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 falconforceteam/falcondash
Painel do Azure workbook que visualiza e explora métricas de desempenho de detecção, ajudando as equipes de segurança a medir e manter proativamente…
 abhishek2512mishra/claude-code-security-audit
Security scanner auditing Claude Code environments for CVE-2026-21852 pre-trust execution, hook hijacking, and eBPF lockdown.
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
 adrecon/adrecon
Ferramenta PowerShell que extrai artefatos do Active Directory via LDAP ou ADWS e gera relatórios Excel para auditoria, DFIR e testes de penetração.
 v-pun215/tourmaline
Reverse engineering notes, deobfuscated source, IOCs, and YARA rules for the Tourmaline ClickFix Python RAT, covering its DNS tunnel and blockchain…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab Path Traversal IOC Scanner & Detection Toolkit. Detect and hunt for exploitation of the critical unauthenticated GitLab CE/EE…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
Walkthrough de analista de SOC para triagem de uma tentativa de exploração de controle de acesso quebrado do Confluence CVE-2023-22515, cobrindo…








