
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 itskill-jp/wordpress-upgrade-check
Verificação somente leitura de todas as versões do núcleo do WordPress em um servidor. Sinaliza CVE-2026-87902 (corrigida na 7.1.2 e backports),…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 atomdrift-project/scan
Detecção de malware 0-day para binários, código-fonte e scripts (que não é ruim)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Análise técnica, writeup e regras YARA para uma campanha de DLL Sideloading disfarçada de HWMonitor
 philippeabraxas-jpg/tbp-network
Theory and implemantation of the TBP protocol to secure networked AI in small to open web networks
 furkankayapinar/cve-2026-94127
Detector defensivo somente leitura para CVE-2026-94127 no F5 BIG-IP APM. Faz fingerprint de hosts, verifica versões via iControl REST e valida…
 mohamedbrek/soc335-cve-2024-49138-exploitation-detected
LetsDefend SOC lab investigating CVE-2024-49138 exploitation and related malicious activity.
 rankthree/soc-detection-t1003.001-cve-2021-40444
Regras de detecção e conteúdo SOC para dumping de credenciais LSASS T1003.001 e atividade de exploração CVE-2021-40444.
 wadesweaponshed/cve-2026-93616_checks
Scripts Shell e SmartDashboard que verificam servidores de gerenciamento Check Point em busca de indicadores de comprometimento relacionados à…
 magicsword-io/lolrmm
Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…
 bert-janp/entratrace
Ferramenta de pesquisa defensiva que documenta endpoints de API observáveis e user agents de ferramentas ofensivas direcionadas ao Microsoft Entra…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 soc-irdoc/irdoc-app
Plataforma de Documentação de Resposta a Incidentes
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
 basitsajidsoc/soc-investigation-cve-2024-49138
Relatório de Investigação e Resposta a Incidentes para o LetsDefend Alert SOC335 (Exploração da CVE-2024-49138)
 mcpmark-eval-liuhezi/log4shell-audit
Documentação de revisão de segurança e triagem de avisos do Log4Shell (CVE-2021-44228)
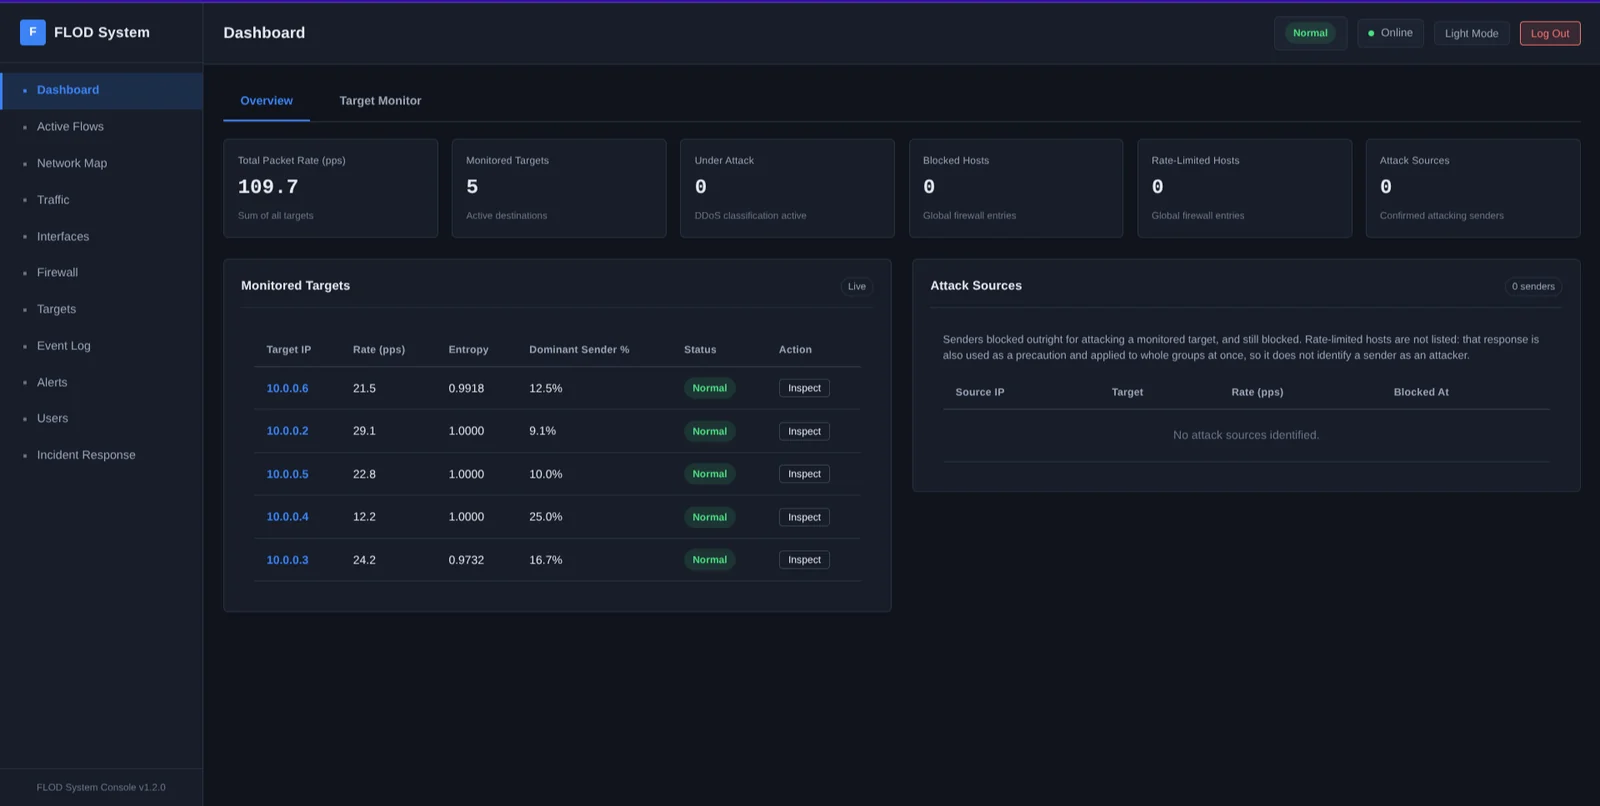 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 shivammittal2403/cve-2025-57819-freepbx-range
Cyber range educacional isolado compatível com FreePBX para CVE-2025-57819 (CWE-89/CWE-288). Laboratório Docker — não é o FreePBX oficial da Sangoma.








