
 #1
Ferramentas para contornar Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) e controles de segurança de rede.
Recomendado pelo Kitploit
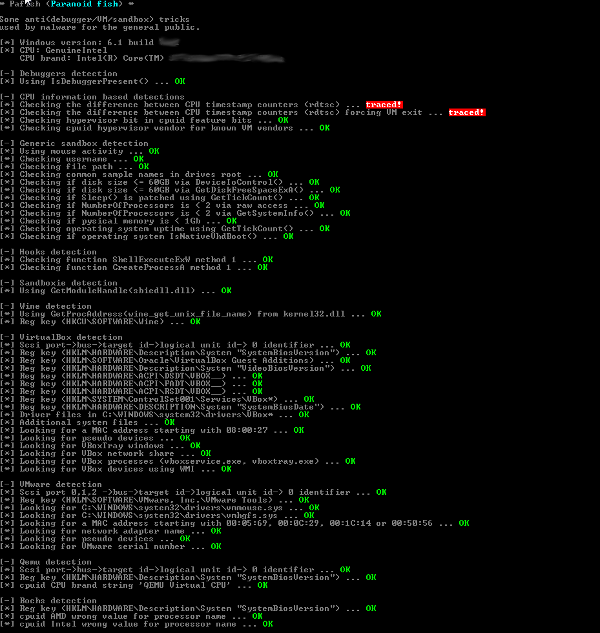
 nsmfoo/antivmdetection
Script para criar modelos para usar com VirtualBox para dificultar a detecção de VM
 s12cybersecurity/windefenderkiller
Matador do Windows Defender | Desativação baseada em registro + Encerramento de processos por BYOVD (C++)
 aetsu/offensivepipeline
OfensivePipeline permite que você baixe e compile ferramentas C#, aplicando certas modificações para melhorar sua evasão em exercícios de Red Team.
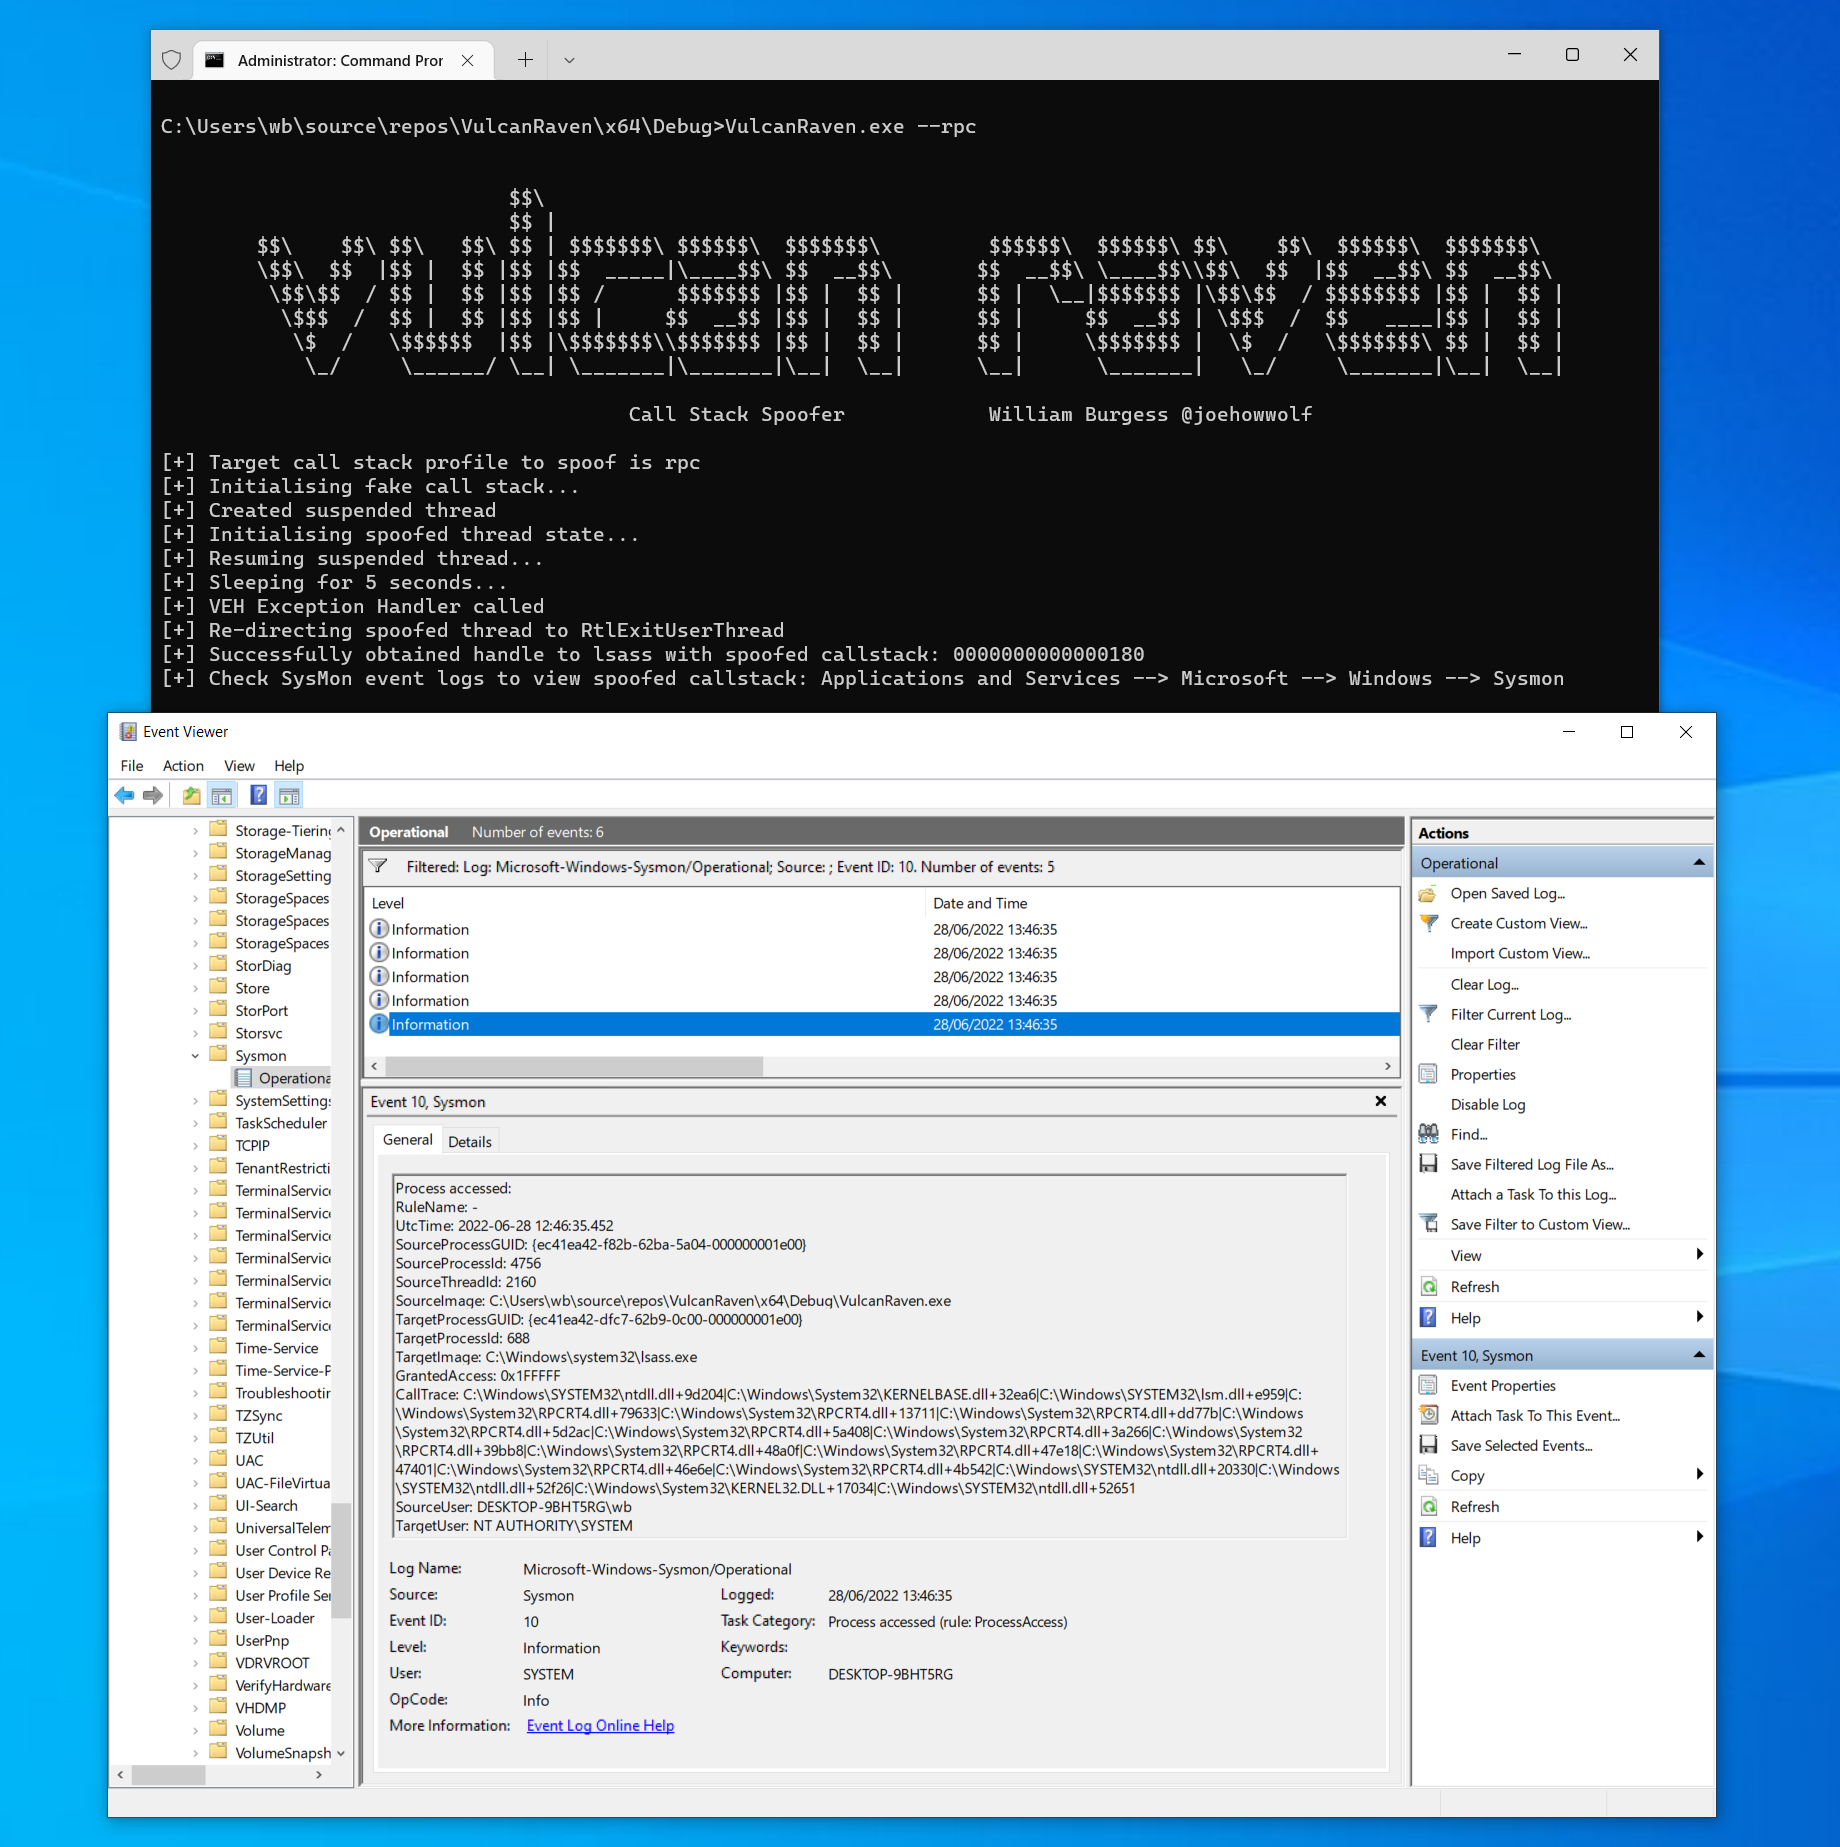 withsecurelabs/callstackspoofer
Uma implementação de PoC para efetuar spoofing de pilhas de chamadas arbitrárias ao fazer sys calls (ex.: obter um handle via NtOpenProcess)
 malwaretech/edr-preloader
Um bypass de EDR que impede que EDRs façam hook ou carreguem DLLs em nosso processo ao sequestrar a camada do AppVerifier
 s4vitar/eviltrust
Ferramenta ideal para a implantação automatizada de um Rogue AP com capacidade de seleção de template + 2FA. Não requer conexão cabeada.

 idov31/cronos
PoC para uma técnica de ofuscação de sleep que aproveita waitable timers para evadir scanners de memória.
 flangvik/amsi.fail
Função Azure em C# com um gatilho HTTP que gera trechos de PowerShell ofuscados que quebram ou desabilitam o AMSI para o processo atual.
 pushpenderindia/thorse
THorse é um gerador de RAT (Trojan de Administração Remota) para sistemas Windows/Linux escrito em Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Um script para randomizar perfis Malleable C2 do Cobalt Strike e reduzir as chances de acionar controles de detecção baseados em assinatura
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 waelmas/frameless-bitb
Uma nova abordagem para Browser In The Browser (BITB) sem o uso de iframes, permitindo contornar os tradicionais framebusters implementados por…
 rad9800/tamperingsyscalls
Biblioteca C++ que recupera e falsifica argumentos de syscall do Windows usando breakpoints de hardware e manipuladores de exceção para subverter a…
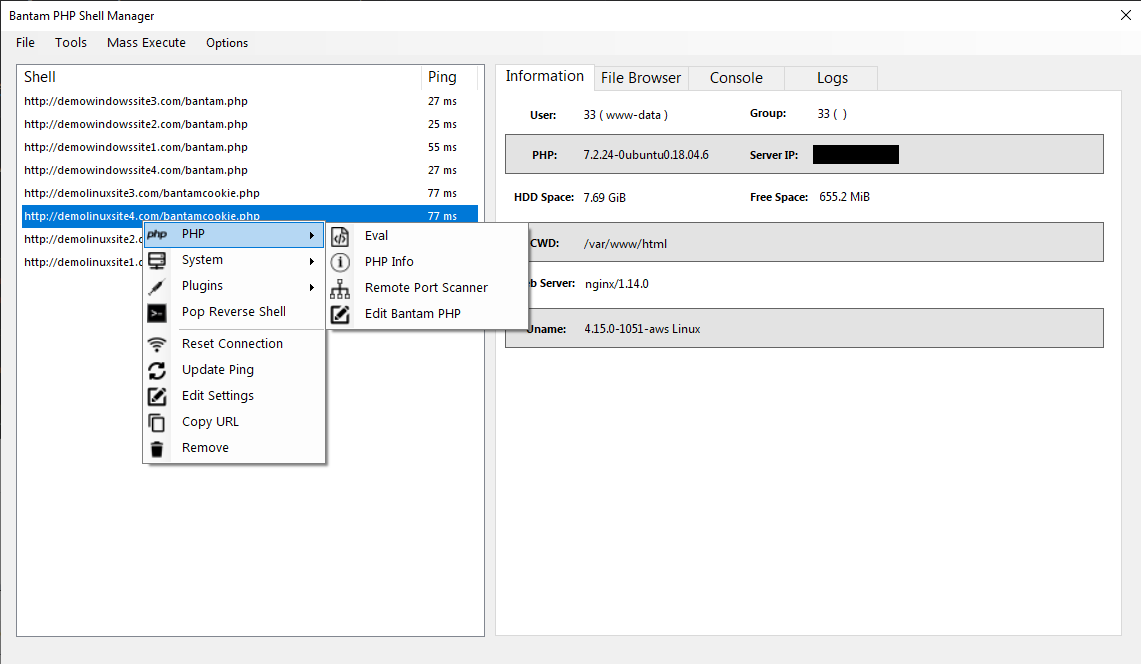 gellin/bantam
Uma ferramenta de gerenciamento e geração de backdoor PHP/C2 com streaming de payload criptografado de ponta a ponta projetada para bypassar sistemas…
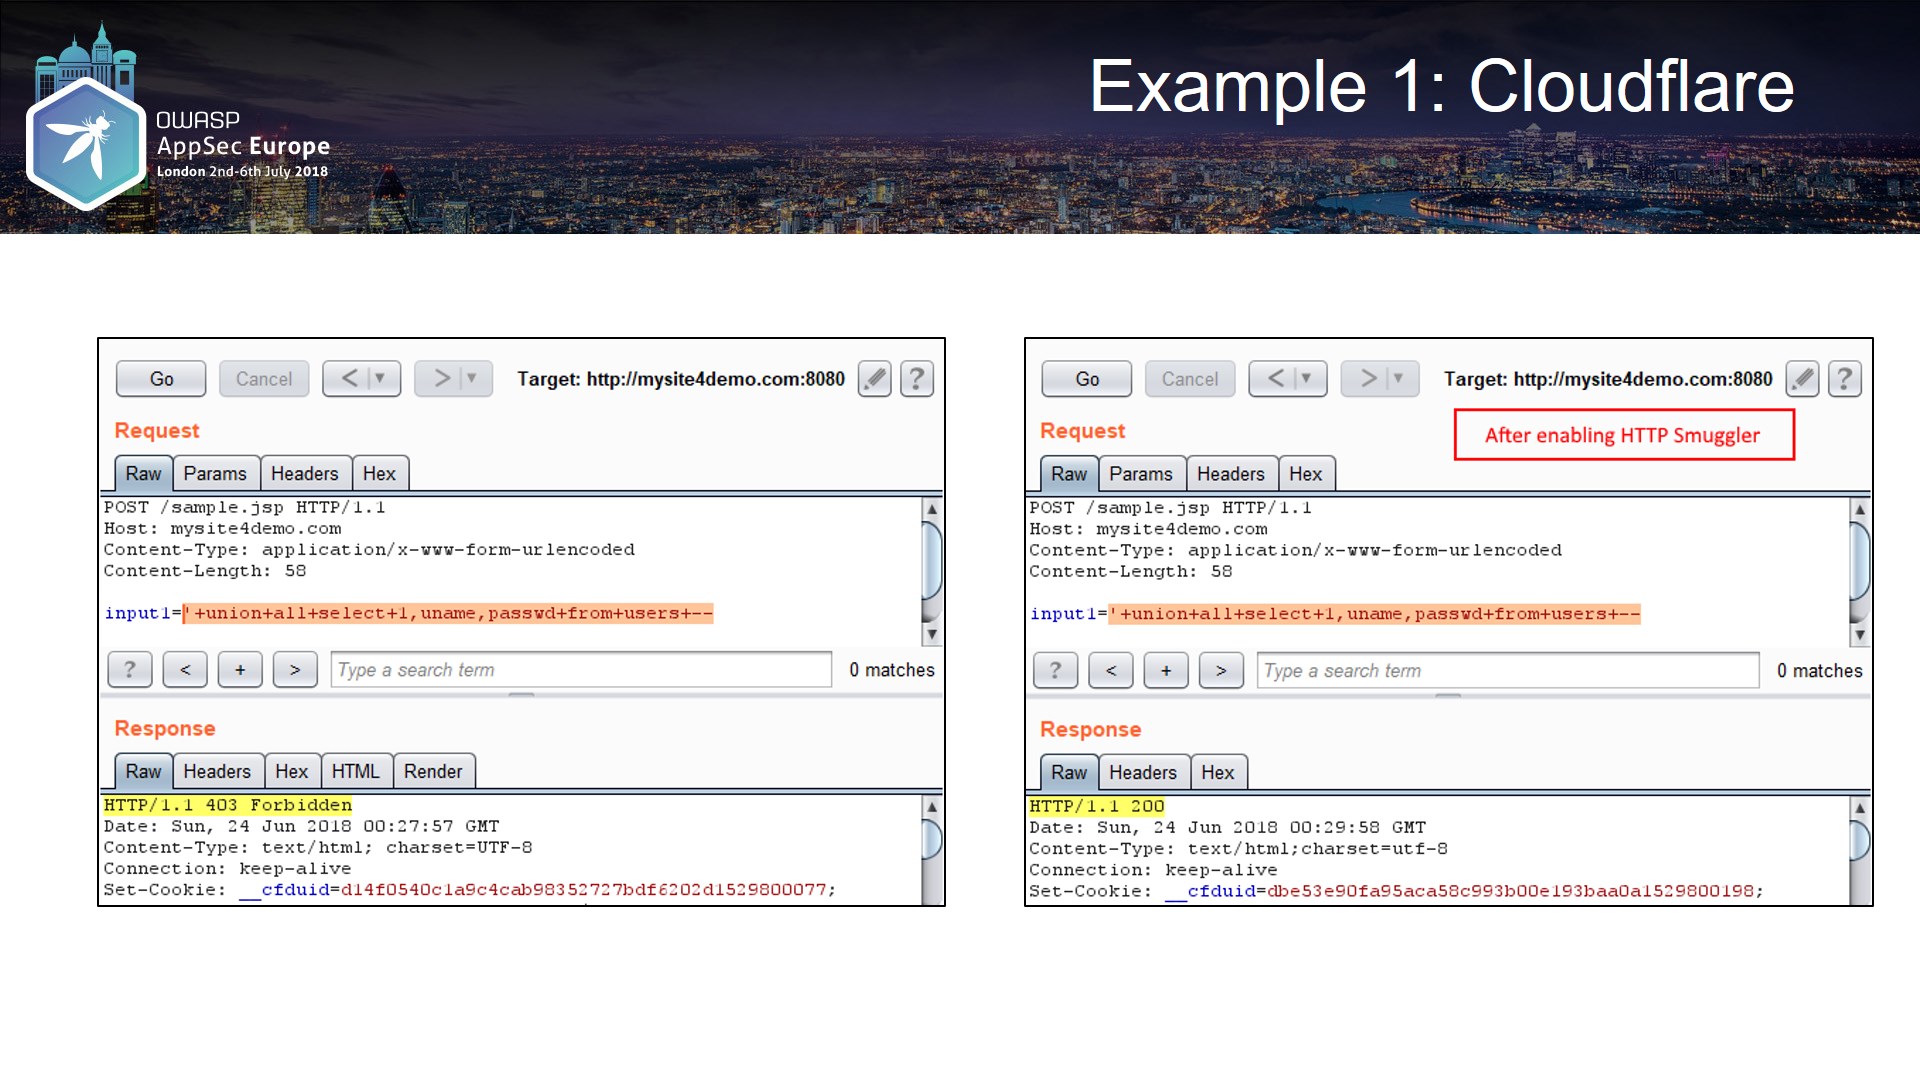 nccgroup/burpsuitehttpsmuggler
Uma extensão do Burp Suite para ajudar pentesters a contornar WAFs ou testar sua eficácia usando uma série de técnicas.
 emptymonkey/mimic
Ocultar processos como um usuário normal no Linux.
 sh4hin/gopurple
Mais um executor de shellcode que consiste em diferentes técnicas para avaliar capacidades de detecção de soluções de segurança de endpoint.








