
 #1
Ferramentas para contornar Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) e controles de segurança de rede.
Recomendado pelo Kitploit
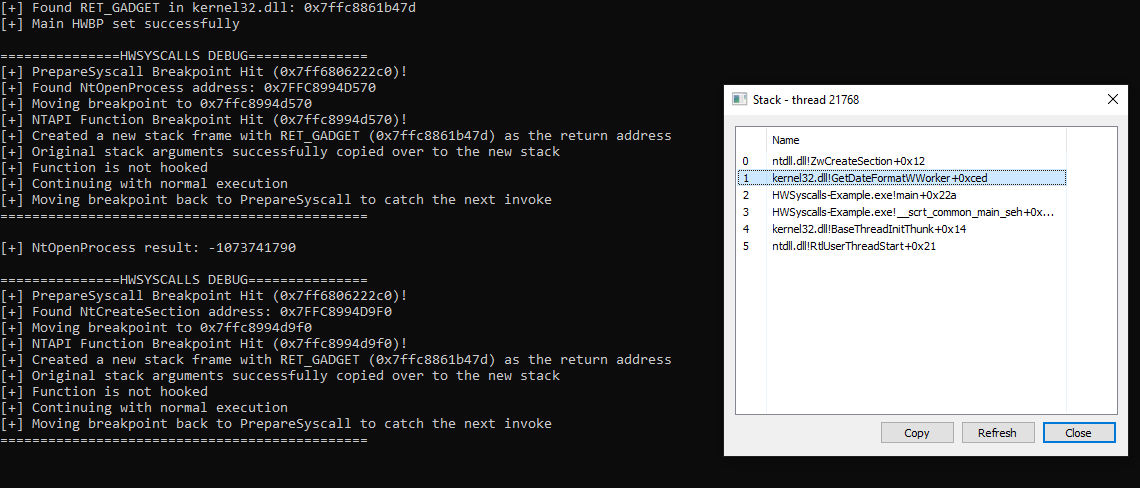
 dec0ne/hwsyscalls
HWSyscalls é um novo método para executar syscalls indiretas usando HWBP, HalosGate e um trampolim sintético no kernel32 com HWBP.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass de AV, AMSI patched
 med0x2e/executeassembly
Carregar/Injetar assemblies .NET reutilizando o AppDomainManager do CLR carregado pelo processo hospedeiro (spawnto); Stomping dos cabeçalhos PE DOS…
 lsecqt/offensivecpp
Este repositório contém trechos de código C/C++ que podem ser úteis em cenários ofensivos específicos.
 threatexpress/cs2modrewrite
Converta perfis do Cobalt Strike para scripts modrewrite
 yunemse48/403bypasser
Automatiza técnicas de bypass de controle de acesso HTTP 403 usando manipulação de cabeçalhos, ofuscação de caminho e conversão de método HTTP para…
 tomac/yersinia
Framework de ataque de rede de Camada 2 para explorar protocolos STP e CDP, permitindo ataques de DoS, sequestro de função raiz e exaustão de memória…
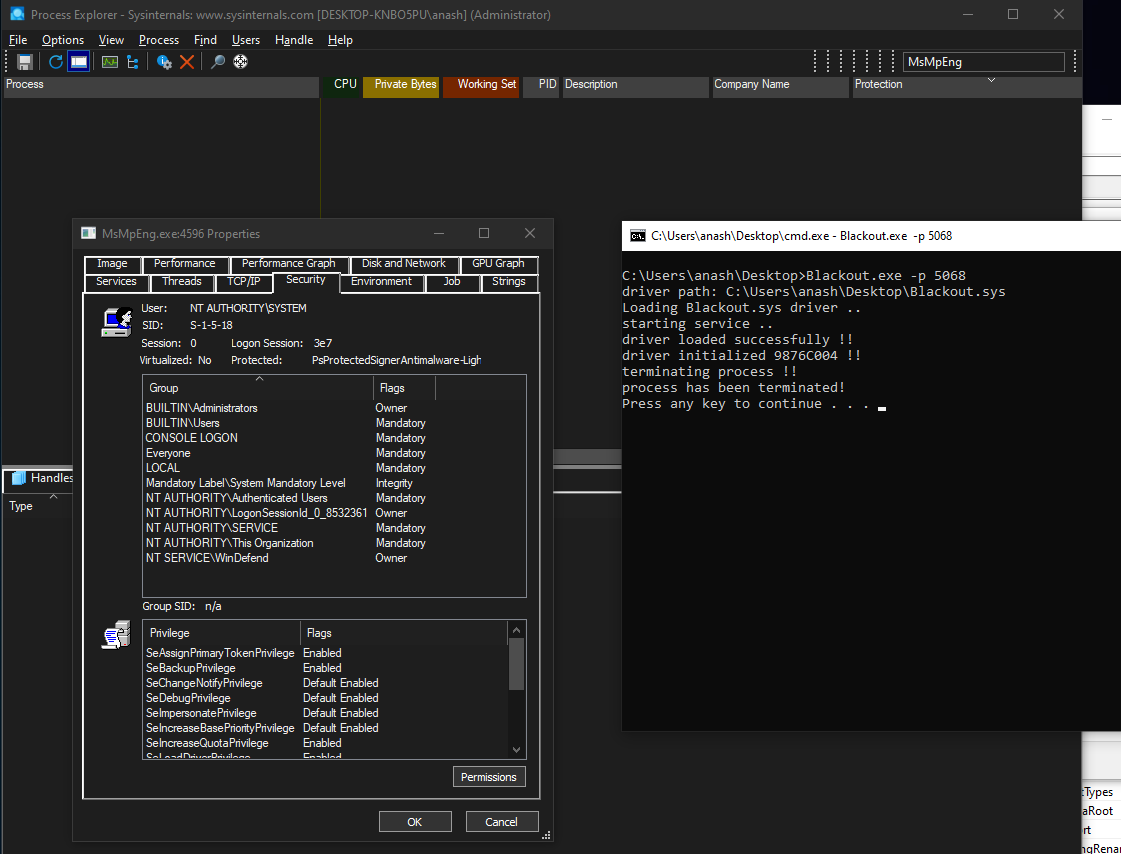 zeromemoryex/blackout
matar processos protegidos por anti-malware ( BYOVD )
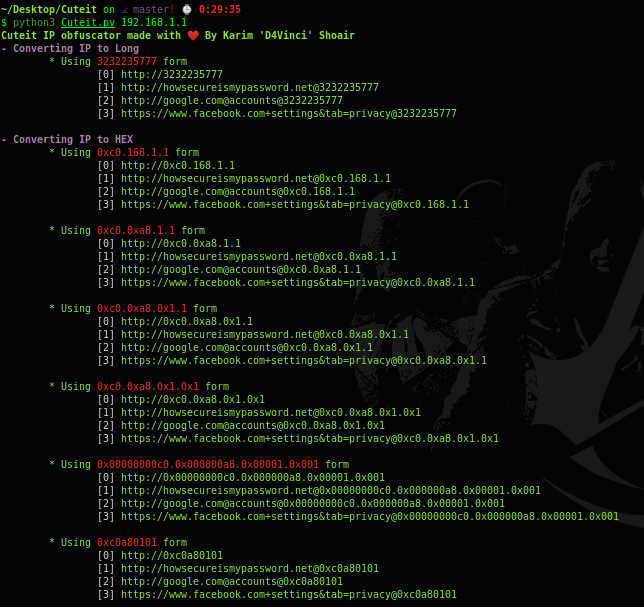 d4vinci/cuteit
Ofuscador de IP feito para tornar um IP malicioso um pouco mais fofo
 rvn0xsy/cooolis-ms
Cooolis-ms é uma ferramenta de execução de código que inclui Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL injection.…
 pmsosa/duckhunt
:dart: Prevenir ataques RubberDucky (ou outras injeções de teclado)
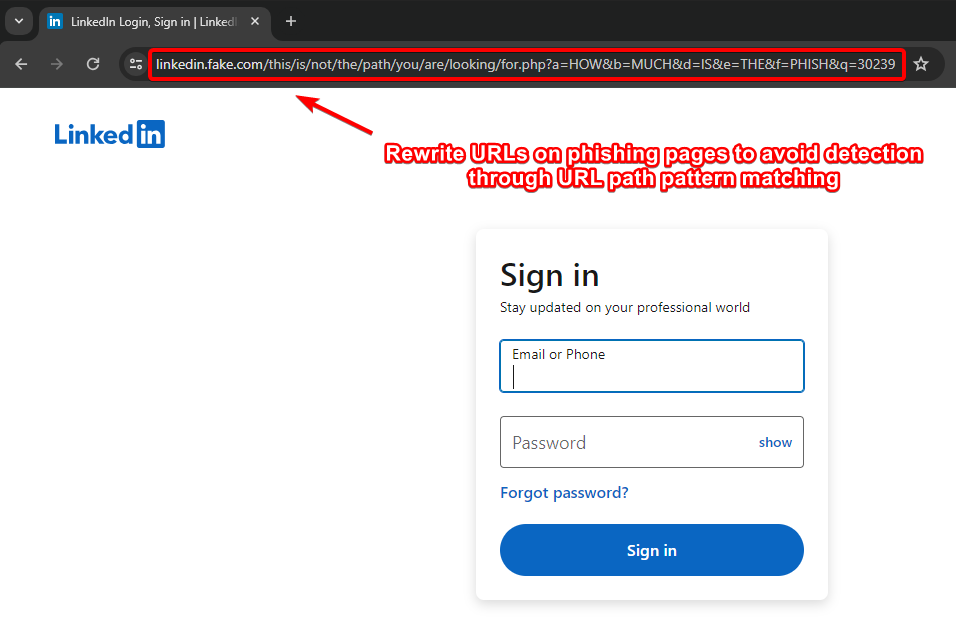 an0nud4y/evilginx-phishing-infra-setup
Guia de Configuração da Infraestrutura de Phishing do Evilginx - Protegendo a Infraestrutura do Evilginx e do Gophish, Removendo IOCs, TTPs de…
 rasta-mouse/crystal-kit
Kit de evasão para Cobalt Strike
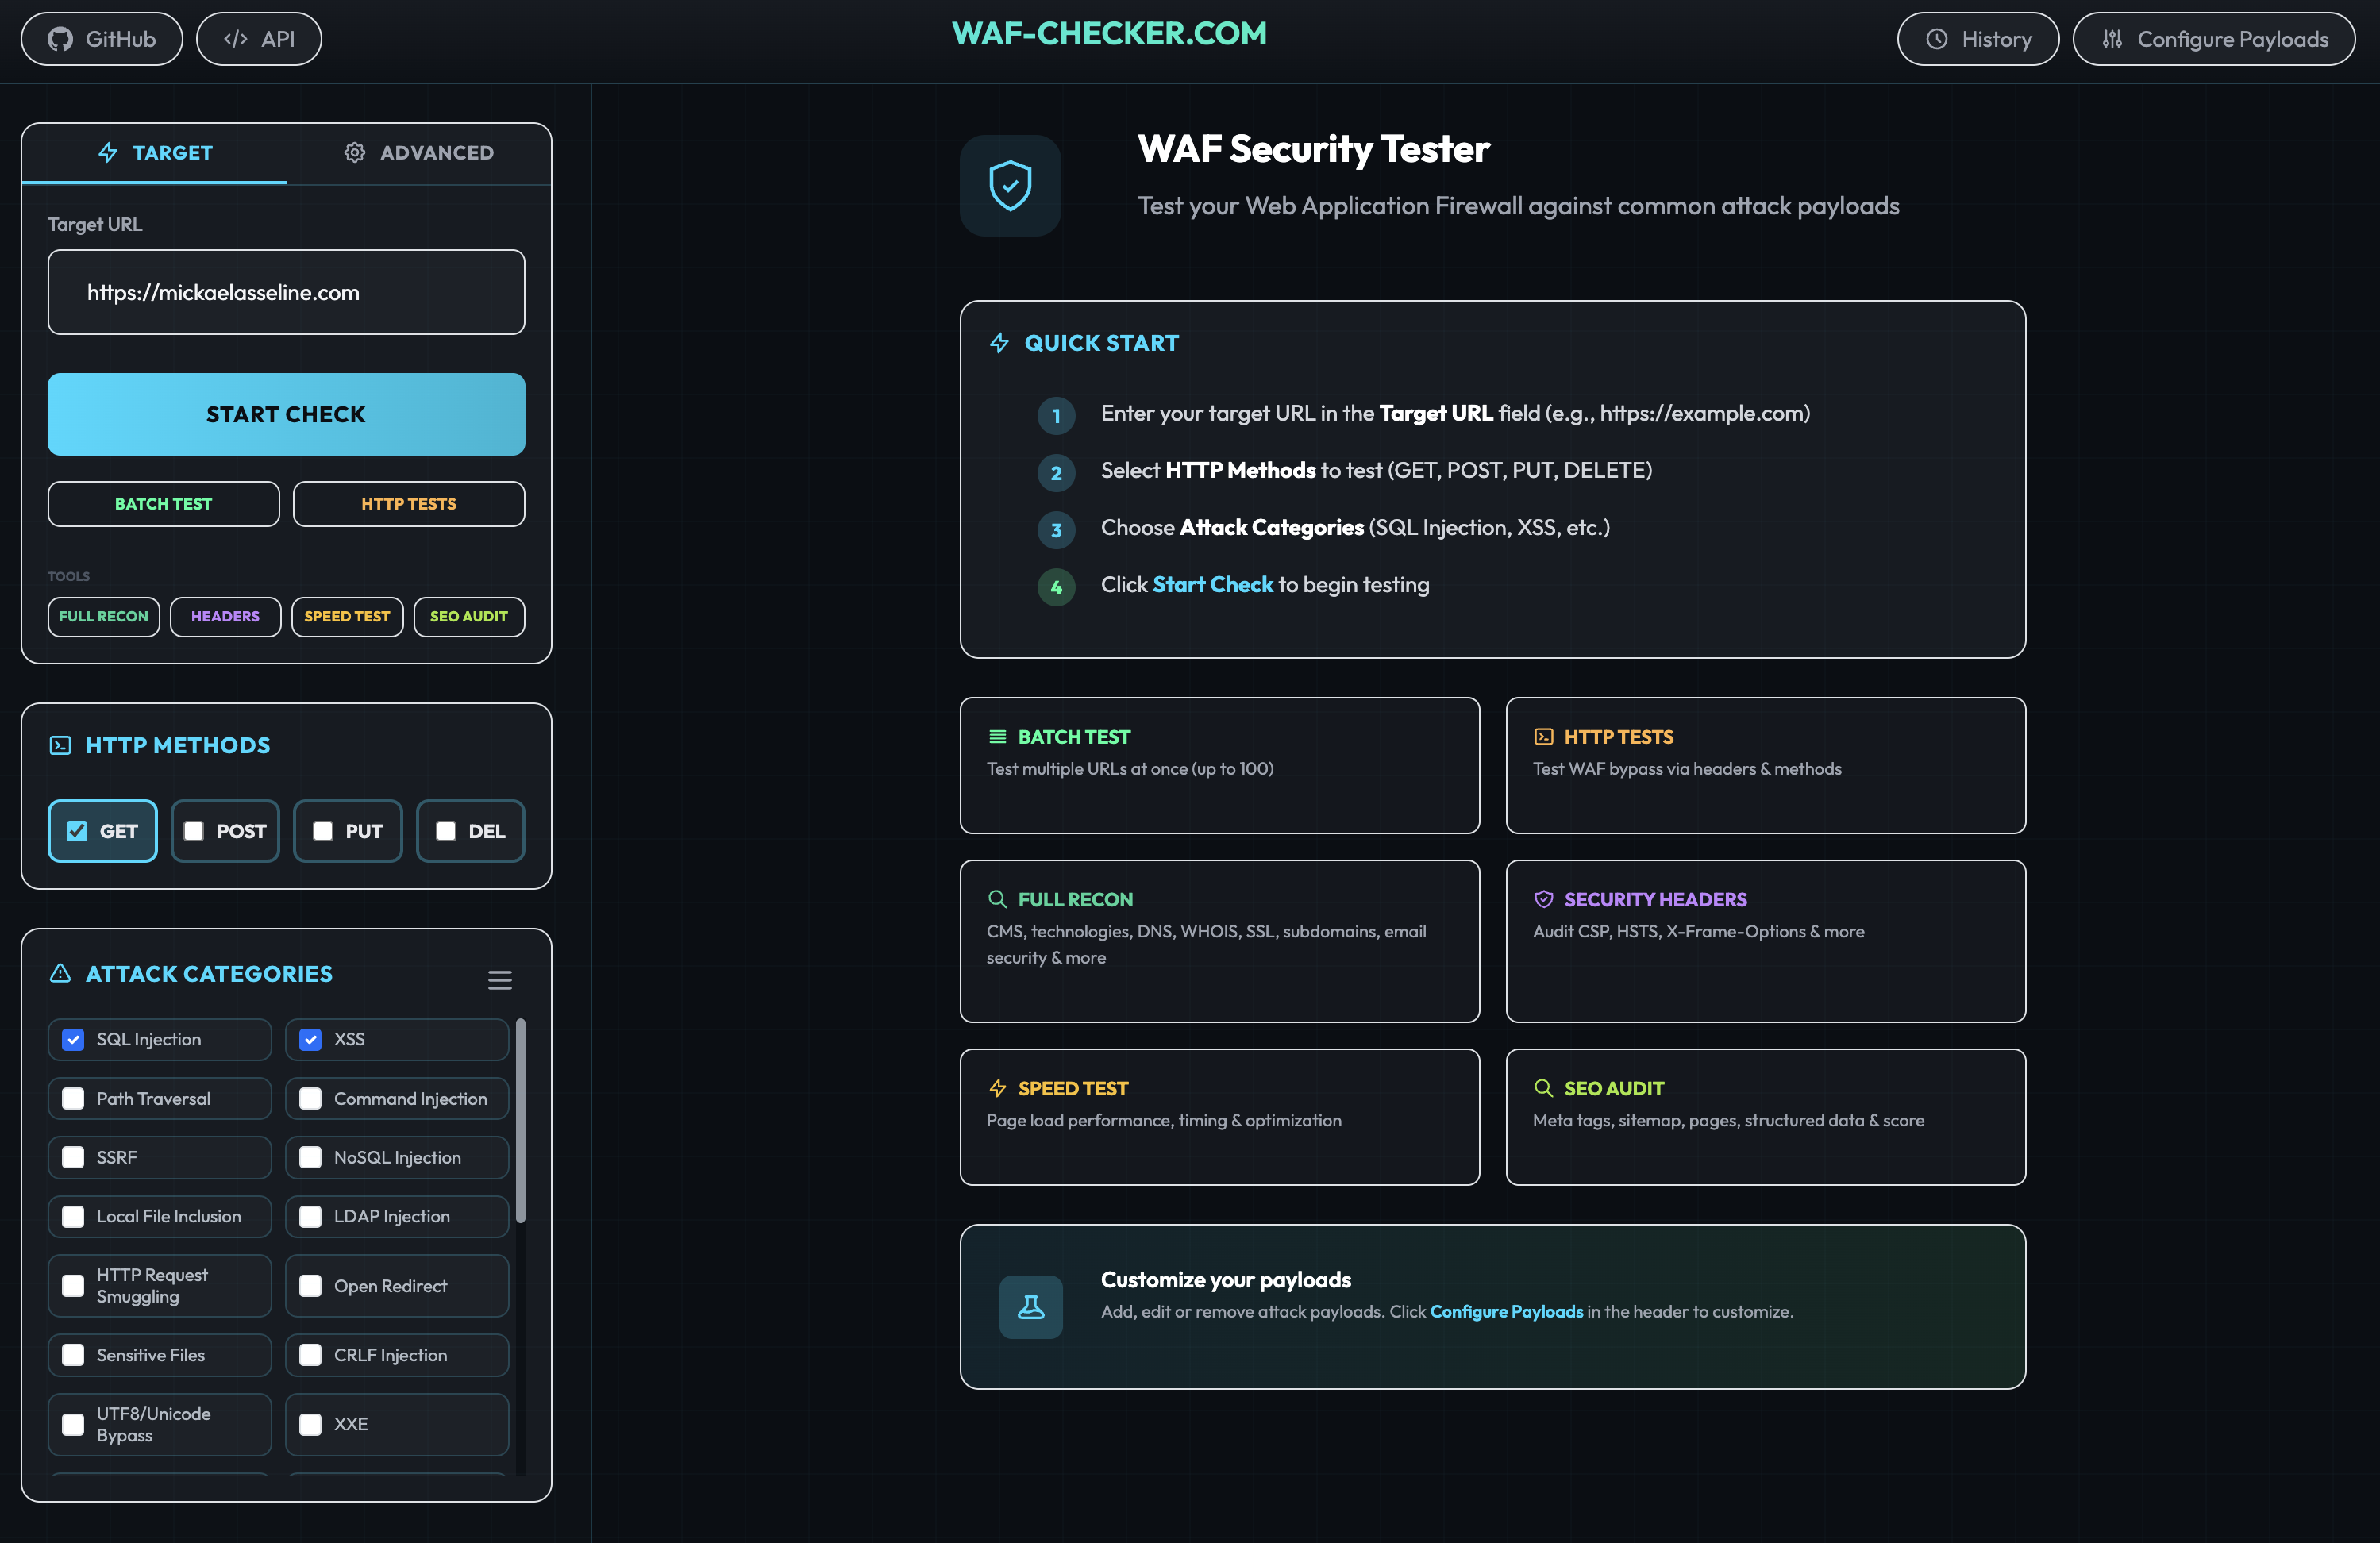 papamica/waf-checker
Testa seu WAF com +160 payloads
 helviojunior/hookchain
HookChain: Uma nova perspectiva para Contornar Soluções EDR
 emptymonkey/revsh
Uma shell reversa com suporte a terminal, tunelamento de dados e capacidades avançadas de pivoting.
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Inicialize qualquer sistema operacional ou arquivo .efi sem desativar o UEFI Secure Boot
 vxcrypt0r/voidgate
Uma técnica que pode ser usada para contornar scanners de memória de AV/EDR. Pode ser usada para ocultar shellcodes bem conhecidos e detectados (como…








