
 #1
Ferramentas para contornar Sistemas de Detecção e Prevenção de Intrusões (IDS/IPS) e controles de segurança de rede.
Recomendado pelo Kitploit

 bats3c/ghost-in-the-logs
Ferramenta de nível de kernel para desabilitar o Sysmon e o log de eventos do Windows via injeção de hook baseada em driver, permitindo operações…
 xm0kht4r/ven0m-ransomware
Ransomware totalmente indetectável e evasivo escrito em Rust, utilizando a técnica BYOVD para desabilitar soluções de AV/EDR nos sistemas infectados.
 reverseclabs/wepwnise
WePWNise gera código VBA independente de arquitetura para ser usado em documentos ou templates do Office e automatiza a contornação de controle de…
 pard0p/callstackspoofingpoc
Dropper C++ com auto-injeção baseado em várias técnicas de evasão de EDR.
 nccgroup/phantap
Phantom Tap (PhanTap) - um tap de rede ‘invisível’ voltado para equipes de red team
 cryptolok/ghostinthenet
Ferramenta definitiva de ocultação de rede que transforma o Linux em um Fantasma na Rede e protege contra MITM/DOS/varredura
 saadahla/shellcode-hide
Este repositório contém : simples shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 realgam3/pymultitor
PyMultitor - Proxy Tor multithread em Python
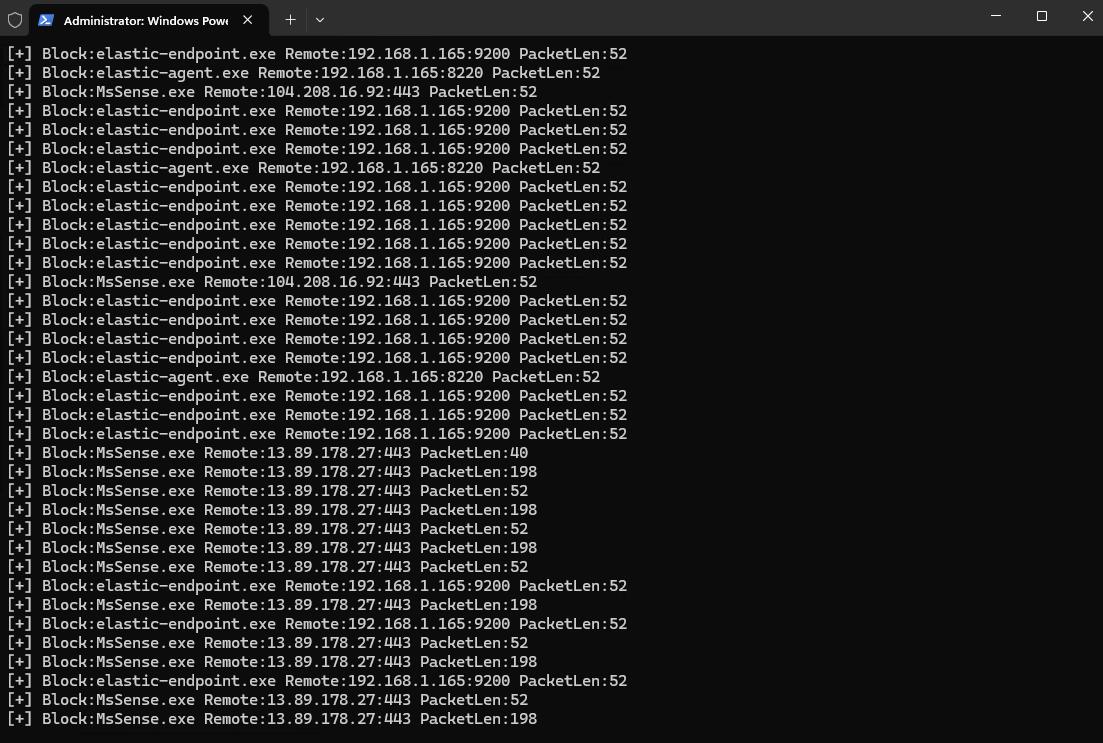 senzee1984/edrprison
Aproveite um driver legítimo de callout WFP para impedir que agentes EDR enviem telemetria.
 mthbernardes/gtrs
GTRS - Google Tradutor Reverse Shell
 mharjac/bad_ducky
Clone compatível com Rubber Ducky baseado no HW CJMCU BadUSB.
 pushpenderindia/crypter
Crypter baseado em Python que criptografa código-fonte com AES-256 e Base64, evade detecção de VM via registro, processo e verificações de MAC, e…
 xkiian/awswaf
AWS WAF Solver, reverse completo implementado em 100% Python e Golang.
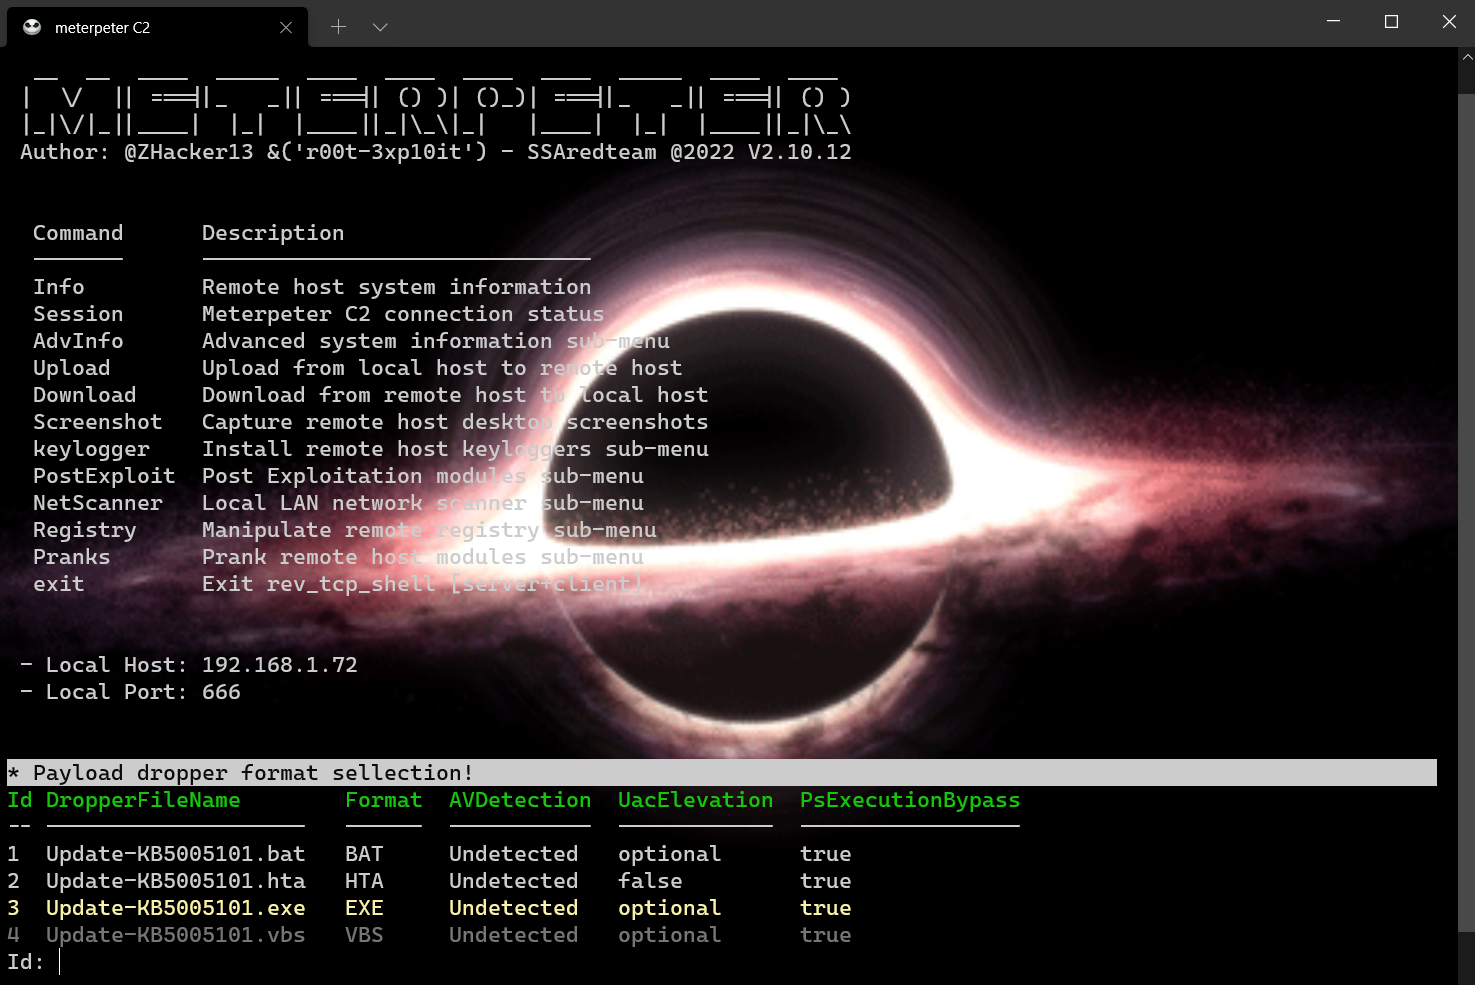 r00t-3xp10it/meterpeter
C2 Powershell Framework de Comando e Controle com Comandos Integrados
 3v4si0n/http-revshell
Shell reverso do Powershell usando protocolo HTTP/S com bypass do AMSI e consciente de proxy
 kudaes/dinvoke_rs
Invoque dinamicamente código não gerenciado arbitrário








