 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit

 vanhari/cve-2026-39987
Exploit de prova de conceito para uma bypass de autenticação no endpoint WebSocket do terminal do marimo, permitindo execução de comandos não…
 nel-droid/cve-2026-72585-poc
PoC: função Editor do Grafana exclui pontos de contato protegidos (CVE-2026-72585, Médio 6.5)
 nel-droid/cve-2026-71206-poc
PoC: Shiori JWT CheckToken nunca revalida o estado da conta (CVE-2026-71206, Alta 8.2)
 jiansiting/cve-2019-10915
Prova de conceito de exploit para CVE-2019-10915 que visa uma bypass de autenticação no Siemens TIA Administrator, permitindo execução remota de…
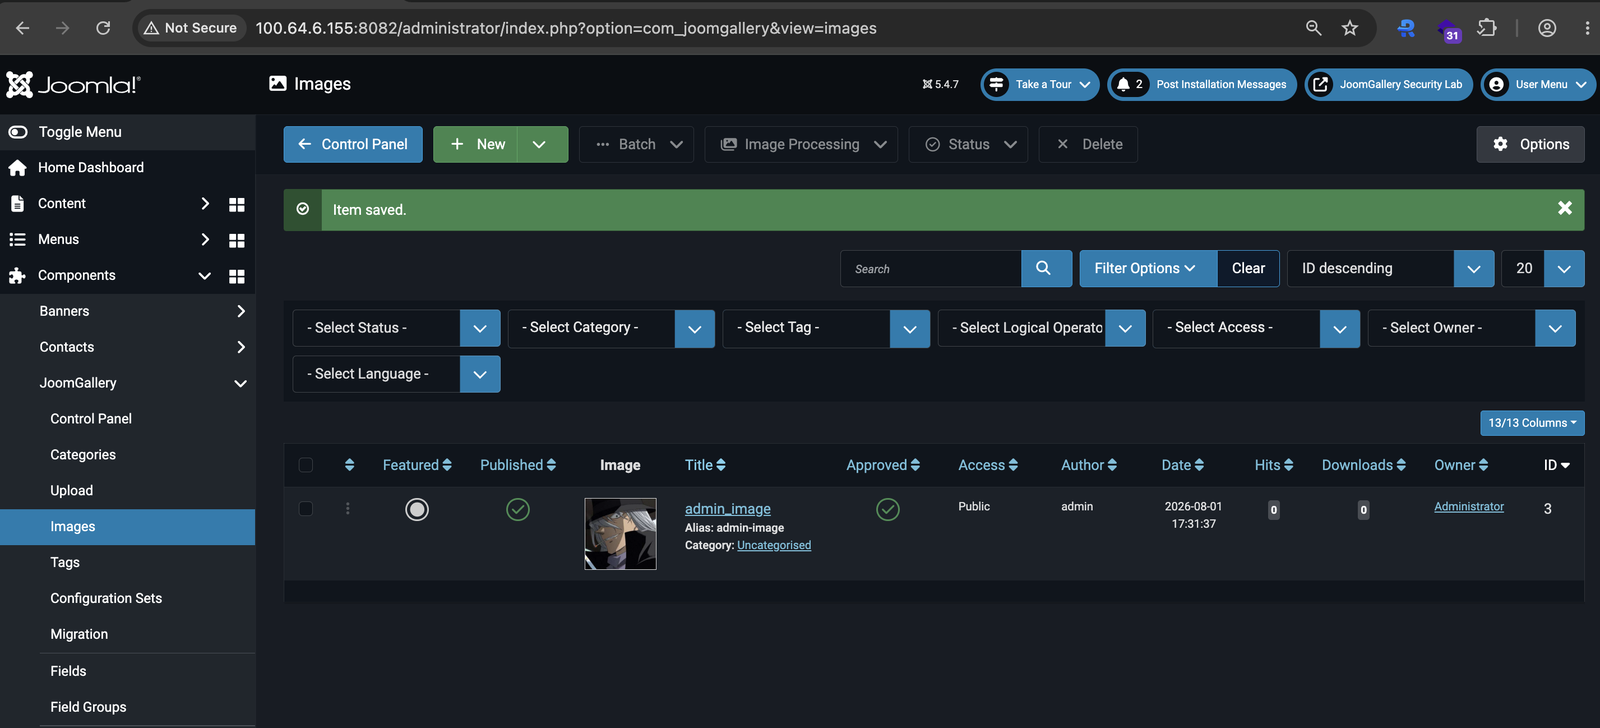 toanln-cov/cve-2026-66917
IDOR + XSS Armazenado via Autorização de Nível de Objeto Quebrada no JoomGallery
 nel-droid/cve-2026-71204-poc
PoC: changedetection.io settings blind-merge mass assignment (CVE-2026-71204, Médio 6.3)
 0x240x23elu/cve-2026-1529
Keycloak: Registro não autorizado de organização via validação inadequada do token de convite
 mrjhaxcore/cve-2025-34077
WordPress Pie Register ≤ 3.7.1.4 - Escalação de Privilégios de Administrador (Não Autenticado)
 dcollaoa/cve-2024-0012-gui-poc
Script em Python para exploit do CVE-2024-0012 / CVE-2024-9474
 liam-worsley/cve-2025-32433-poc-analysis
Esta é uma análise para o CVE-2025-32433 (Erlang OTP SSH Vulnerability). Não escrevi nenhuma parte do código; apenas escrevi comentários descrevendo…
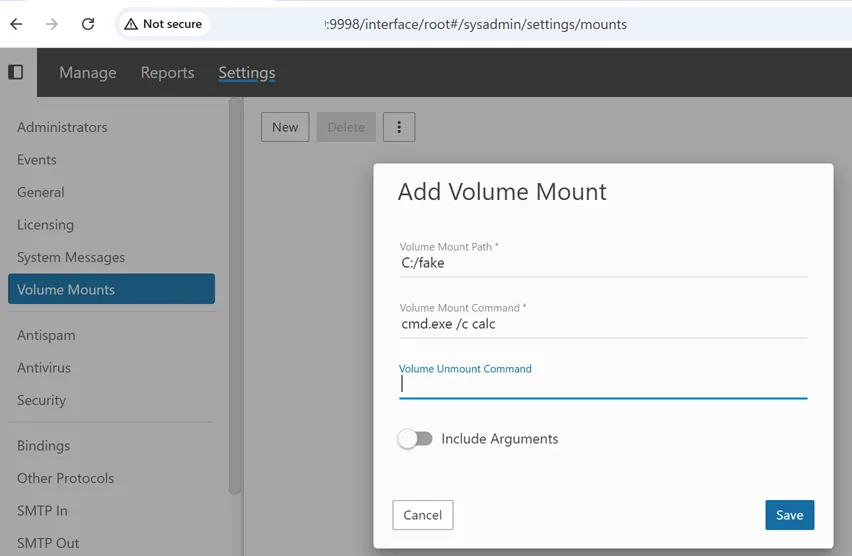 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - Uma bypass de autenticação via API de redefinição de senha no SmarterMail.
 roxanne_ardary/quantumlock
QuantumLock is an open-source, quantum-resistant Bitcoin protocol designed to protect digital assets from future quantum computing threats. Featuring…
 supermagnum/galdralag-firmware
Um framework criptográfico para Baochip-1x.
 synacktiv/mobileiron-exploit
Script em Python para explorar a cadeia OWASSRF + TabShell em servidores Microsoft Exchange vulneráveis, aproveitando a autenticação Kerberos para…
 gotr00t0day/cve-2022-1388
Existe uma vulnerabilidade de execução remota de código no recurso iControl REST API do produto BIG-IP da F5. Um atacante remoto não autenticado pode…
 huzjie/aegisagent
Gateway de segurança em tempo de execução para agentes de IA: atesta criptograficamente chamadas de ferramentas, aplica políticas, isola a execução…
 10toothhtoot01/hiya
Um módulo de impressão digital, que também adiciona suporte a passkeys para linux.
 aj2108/cve-2026-8239
Write-up de segurança sobre um IDOR no Concrete CMS que expõe avaliações de conversas devido à falta de autorização no endpoint get_rating, com causa…