
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit

 squ1dw3rm/cve-2023-52268
Bypass de Autenticação para o Portal do Usuário Final do FreeScout
 randomrobbiebf/cve-2024-11643
Acessibilidade por AllAccessible <= 1.3.4 - Falta de Autorização para Autenticado (Subscriber+) Atualização Arbitrária de Opção
 hotblac/cve-2022-31692
Demonstra o bypass de autorização Spring Security CVE-2022-31692 com um exploit Java mínimo, permitindo que pesquisadores de segurança testem e…
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Password Reset Portal
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Escalação de Privilégios Autenticada para Admin explorando Uncanny Groups para LearnDash.
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Falta de Autorização para Atualização Arbitrária de Opções por Usuário Autenticado (Assinante+)
 sariamubeen/cve-2024-10924
Exploit em Python para o CVE-2024-10924 que contorna a Autenticação de Dois Fatores no plugin Really Simple SSL para WordPress, permitindo acesso…
 b1u3st0rm/cve-2024-44812-poc
Exploit de Prova de Conceito para CVE-2024-44812 - vulnerabilidade de bypass de autenticação por Injeção SQL no Online Complaint Site v1.0
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ um poc de bypass de autenticação de middleware do next.js
 heimd411/cve-2025-29927-poc
Exploit de prova de conceito para CVE-2025-29927, uma vulnerabilidade de bypass do middleware Next.js. Inclui fingerprinting de versão, manipulação…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
Exploit de injeção SQL para ABO.CMS 5.8 que contorna a autenticação através do parâmetro tb_login, concedendo acesso ao painel administrativo sem…
 geraldoalcantara/cve-2023-49547
Sistema de Suporte ao Cliente 1.0 - Bypass de Login via Injeção SQL
 ally-petitt/cve-2023-43154-poc
PoC para a vulnerabilidade de confusão de tipos no CMS da Mac que resulta em bypass de autenticação e tomada de conta de administrador.
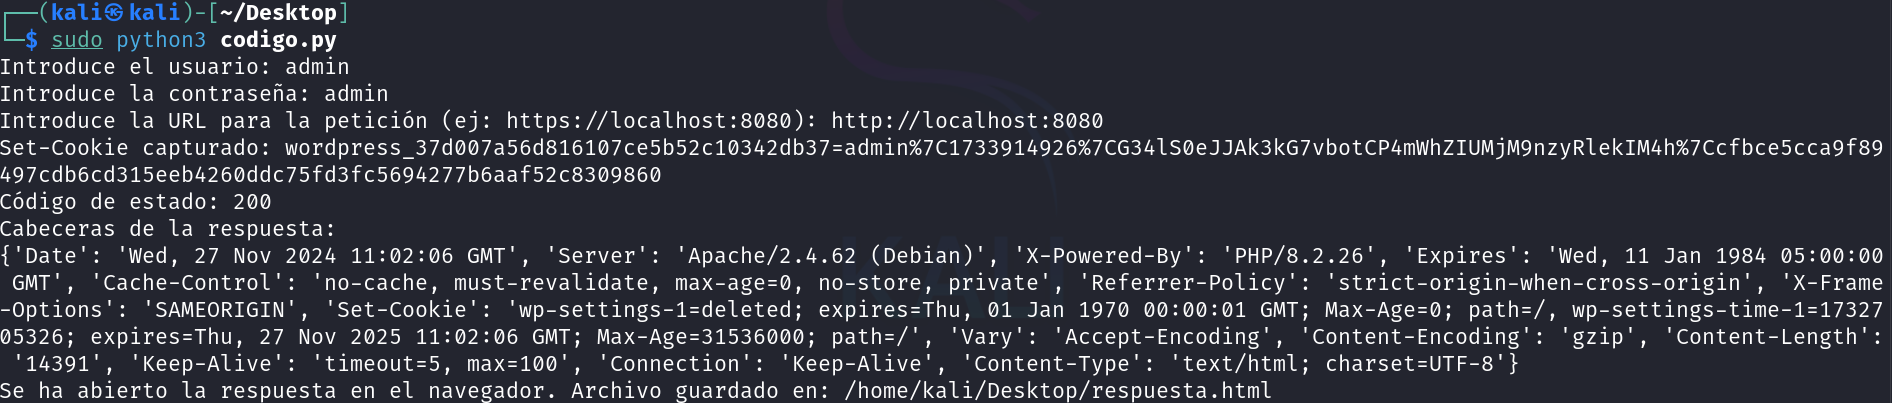 hunt3r850/cve-2024-10924-poc
Exploit de prova de conceito para CVE-2024-10924, uma vulnerabilidade de bypass de autenticação no plugin Really Simple Security do WordPress,…
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
Prova de conceito para CVE-2020-24030: expiração fraca de token no ForLogic Qualiex v1/v3, permitindo escalonamento remoto de privilégio não…
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
Um PoC para CVE-2024-27198 escrito em Go








