
 #1
Módulos de segurança de hardware, TPM, enclave seguro e ferramentas de confiança de hardware.
Recomendado pelo Kitploit

 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 earlephilhower/arduino-pico
Núcleo Arduino para Raspberry Pi Pico, para todas as placas RP2040 e RP2350.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 gmh5225/disk-spoofer
Programa de falsificação de consulta de tamanho de disco e setor baseado em driver de kernel, capaz de evadir a consulta WMIC do Windows.
 chefkissinc/inferno
Emulador de dispositivo Apple Silicon.
 trinadh465/hardware_nxp_nfc_aosp10_r33_cve-2020-0155
Patch para CVE-2020-0155 no driver NFC da NXP para Android 10, abordando uma vulnerabilidade no subsistema NFC.
 project-oak/oak
Controle significativo dos dados em sistemas distribuídos.
 risinek/esp32-wifi-penetration-tool
Explorando possibilidades da plataforma ESP32 para atacar redes Wi-Fi próximas.
 joehquak/mi8e5-unlocker-by-cve-2026-43499
Suporte Multi SO: Versão para MacOS/Linux e Windows, Totalmente traduzido para o inglês
 unsignedchad/bcm4360-wpa3
funcionalidade WPA3 para o chip Wi-Fi em um MacBook Pro de 2014
 xianwan1314/cve-2025-21479-iqoo11pro
Notas de reprodução da CVE-2025-21479 (GPU Qualcomm Adreno) para o vivo iQOO 11 Pro (PD2254) - pesquisa autorizada
 qemu/qemu
Espelho oficial do QEMU. Por favor, veja https://www.qemu.org/contribute/ para saber como enviar alterações ao QEMU. Pull Requests estão desativados.…
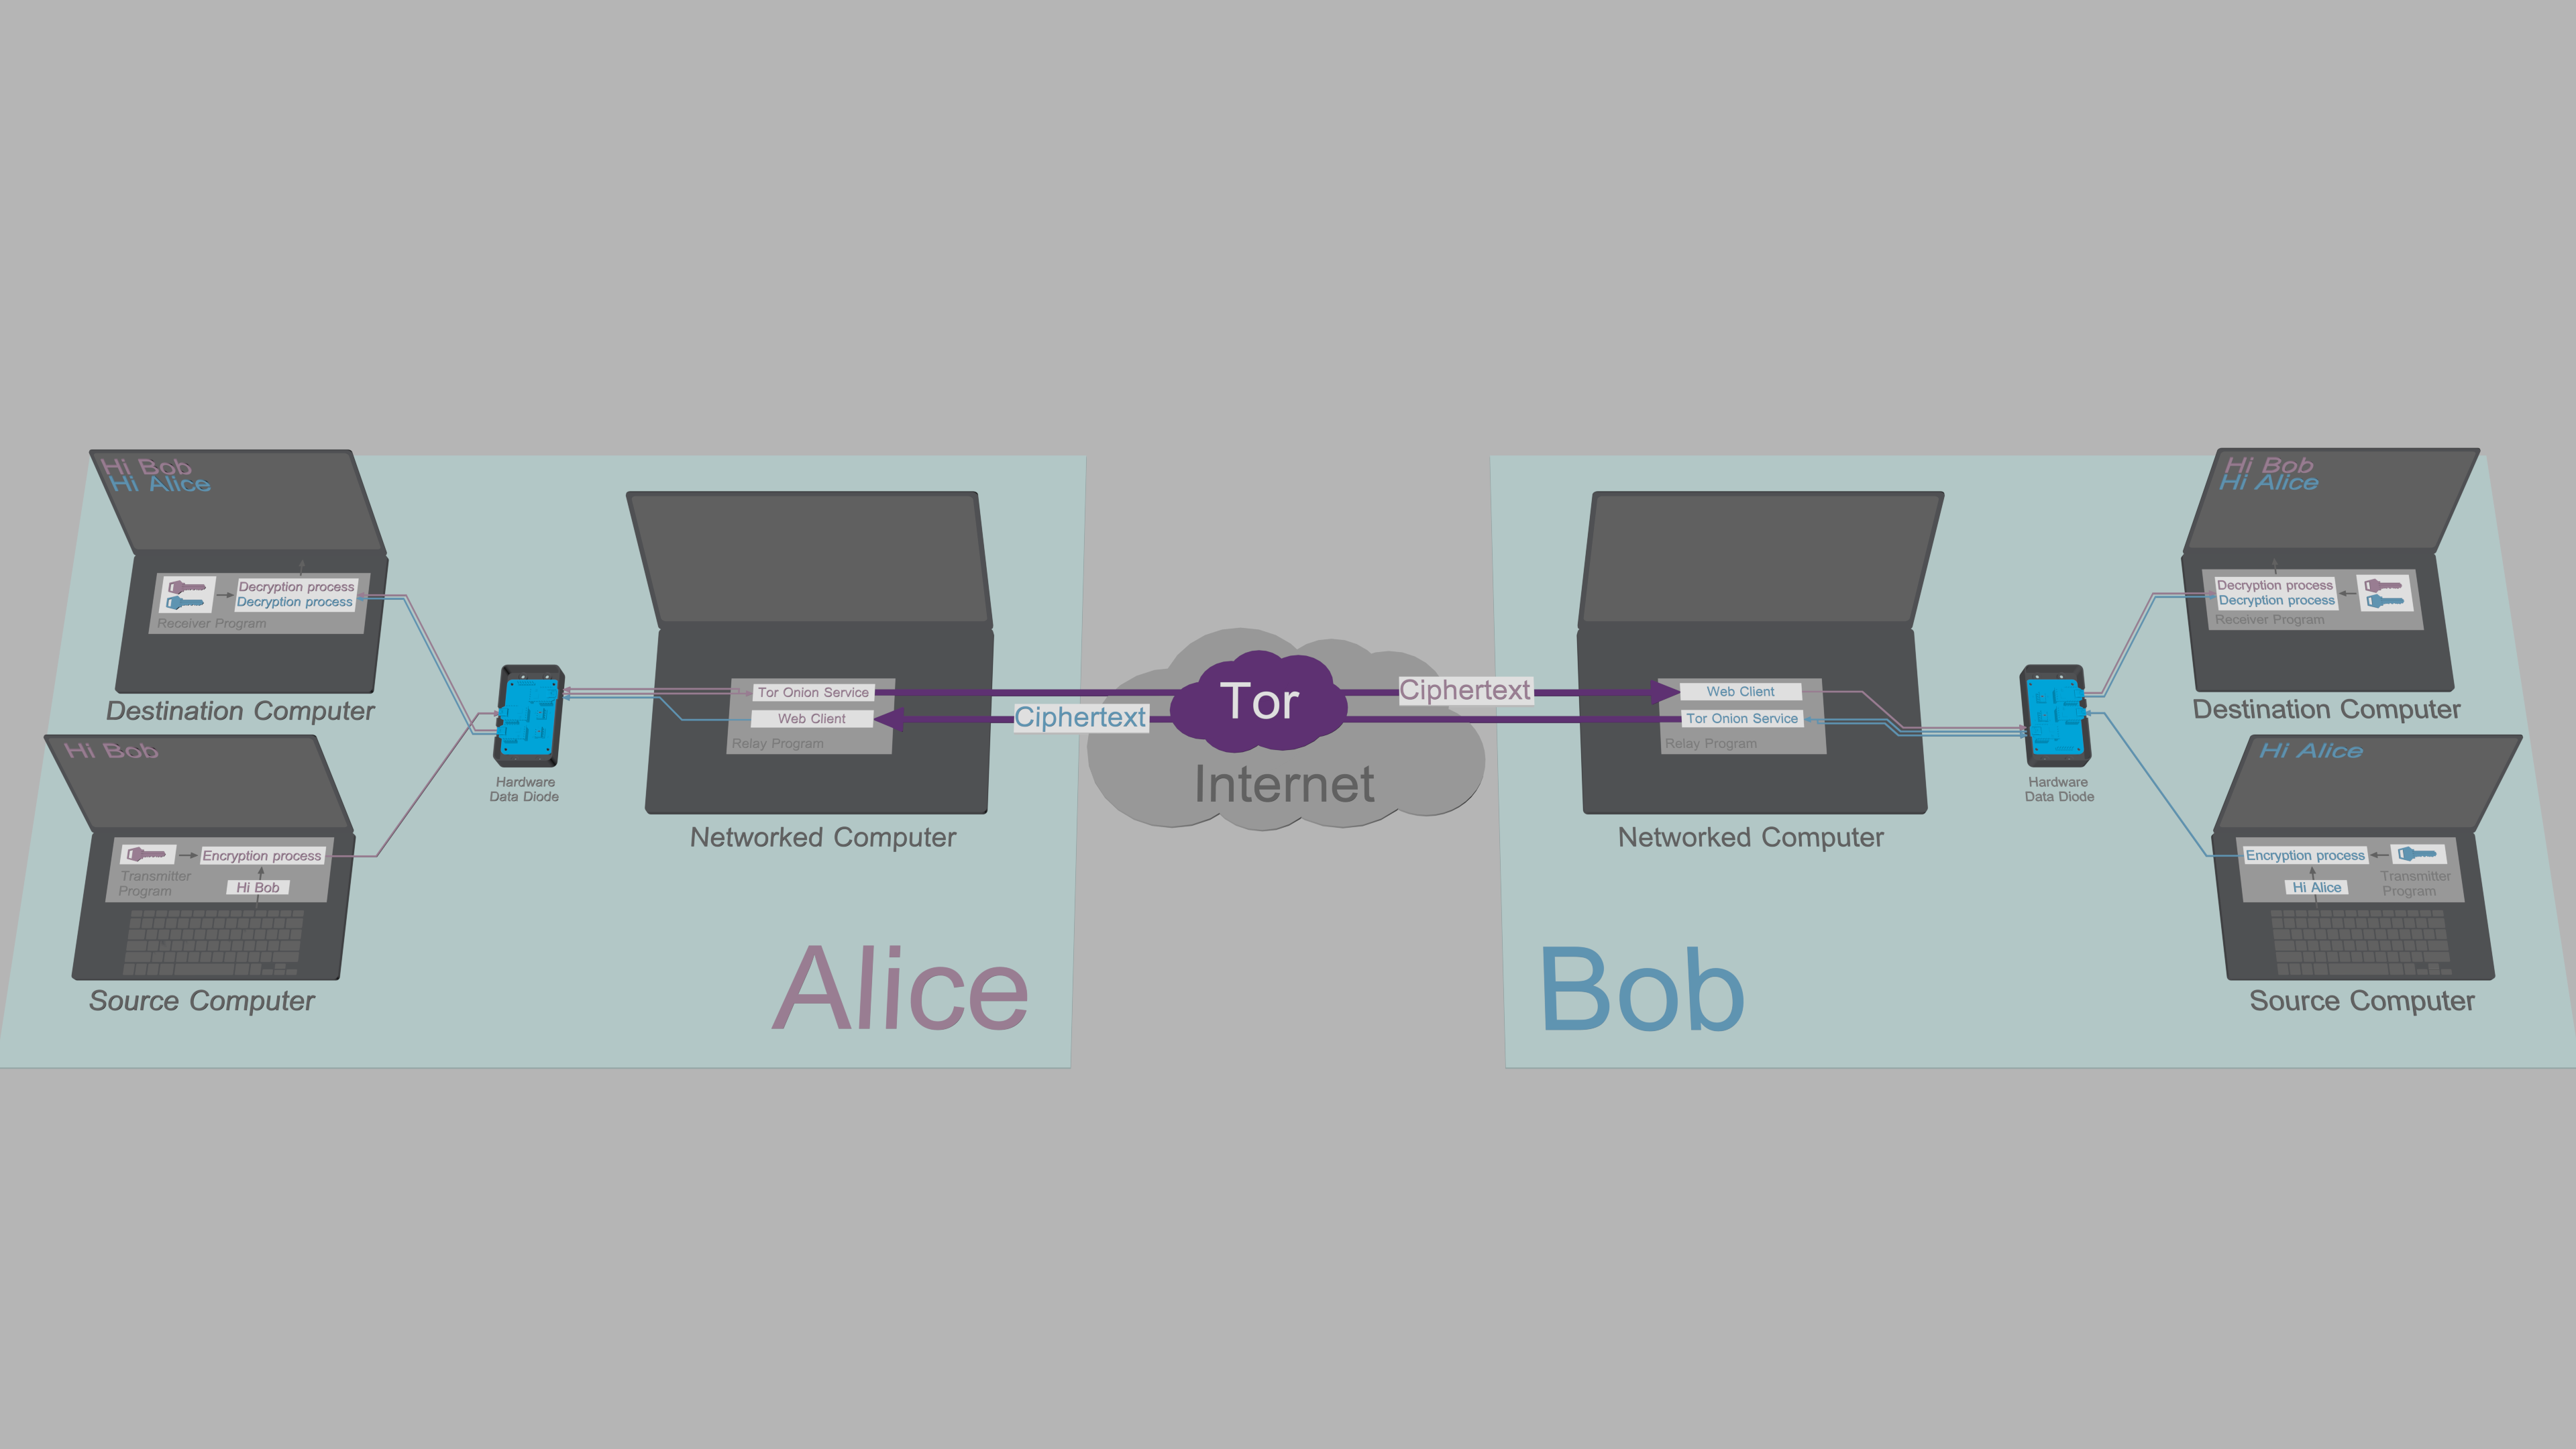 maqp/tfc
Tinfoil Chat - Roteado por onion, sistema de mensagens seguras com endpoint seguro
 cloud-gouv/securix
SécurixOS é um sistema operacional seguro baseado no NixOS, projetado para equipes pequenas e médias. Ele fornece um ambiente mínimo e reforçado com…
 xen-project/xen
Hipervisor tipo-1 e Monitor de Máquina Virtual de código aberto que oferece isolamento seguro para x86, ARM e RISC-V, com arquitetura Dom0/DomU,…
 gmh5225/driver-hwid-btbd-modified
Driver de kernel spoofer de HWID btbd modificado que pode ser mapeado manualmente para evadir a detecção de anti-cheat no Windows 1909.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exploit do Bootrom Exynos9830 - SM-G985F
 wolfssl/wolfssl
A biblioteca wolfSSL é uma implementação pequena, rápida e portátil de TLS/SSL para dispositivos embarcados até a nuvem. O wolfSSL suporta até TLS…








