 maqp/tfc
Tinfoil Chat - Roteado por onion, sistema de mensagens seguras com endpoint seguro




Tinfoil Chat (TFC) é um sistema de mensagens FOSS+FHD peer-to-peer que se baseia numa arquitetura de hardware de alta garantia para proteger os utilizadores contra recolha passiva, ataques MITM e, mais importante, exfiltração remota de chaves. O TFC foi concebido para pessoas com um dos modelos de ameaça mais complexos: grupos de crime organizado e hackers patrocinados por Estados-nação que contornam a encriptação ponta a ponta das aplicações de mensagens seguras tradicionais ao comprometerem o endpoint.
/rr.O TFC utiliza encriptação ponta a ponta XChaCha20-Poly1305 com autenticação negável para proteger todas as mensagens e ficheiros enviados a destinatários individuais e a grupos. As chaves simétricas são pré-partilhadas, ou trocadas usando X448, cujas impressões digitais em base 10 são verificadas através de um canal fora de banda. O TFC proporciona forward secrecy por mensagem com hash ratchet baseado em BLAKE2b. Todos os dados persistentes do utilizador são encriptados localmente usando XChaCha20-Poly1305, cuja chave é derivada da palavra-passe e do salt usando Argon2id, cujos parâmetros são ajustados automaticamente de acordo com as melhores práticas. A geração de chaves do TFC depende do getrandom() do kernel Linux, uma syscall para o seu CSPRNG baseado em ChaCha20.
O TFC encaminha toda a comunicação exclusivamente através da rede de anonimato Tor. Ele utiliza os (v3) Tor Onion Services para permitir comunicação P2P que nunca sai da rede Tor. Isso torna difícil para os usuários se desanonimizarem acidentalmente. Também significa que, diferentemente dos mensageiros (des)centralizados, não há um servidor de terceiros com acesso aos metadados do usuário, como quem está conversando com quem, quando e quanto. A arquitetura de rede significa que o TFC é executado exclusivamente nos dispositivos do usuário. Não há anúncios nem rastreamento, e ele não coleta nenhum dado sobre o usuário. Todos os dados são sempre criptografados com chaves controladas pelo usuário, e os bancos de dados nunca saem do dispositivo do usuário.
Usar Onion Services também significa que não é necessário registrar uma conta. Durante a
primeira inicialização, o TFC gera uma conta TFC aleatória (um endereço Onion Service) para
o usuário, por exemplo
4sci35xrhp2d45gbm3qpta7ogfedonuw2mucmc36jxemucd7fmgzj3ad. Ao conhecer essa conta TFC,
qualquer pessoa pode enviar ao usuário uma solicitação de contato e conversar com ele sem
nunca descobrir sua identidade real, endereço IP ou geolocalização. A geolocalização
protegida torna ataques físicos muito difíceis, pois o atacante não sabe onde o dispositivo
está localizado no planeta. Ao mesmo tempo, torna a comunicação resistente à censura:
bloquear o TFC exige bloquear o Tor de forma categórica, em âmbito nacional.
O TFC também possui um modo de mascaramento de tráfego que oculta o tipo, a quantidade e o cronograma da comunicação, mesmo que o dispositivo do usuário voltado à rede seja invadido. Para fornecer ainda mais proteção de metadados contra hackers, a parte do TFC voltada à Internet pode ser executada no Tails, um sistema operacional focado em privacidade e anonimato que não contém arquivos pessoais do usuário (o que torna difícil deduzir a quem o endpoint pertence) e que fornece camadas adicionais de proteção para garantir o anonimato.
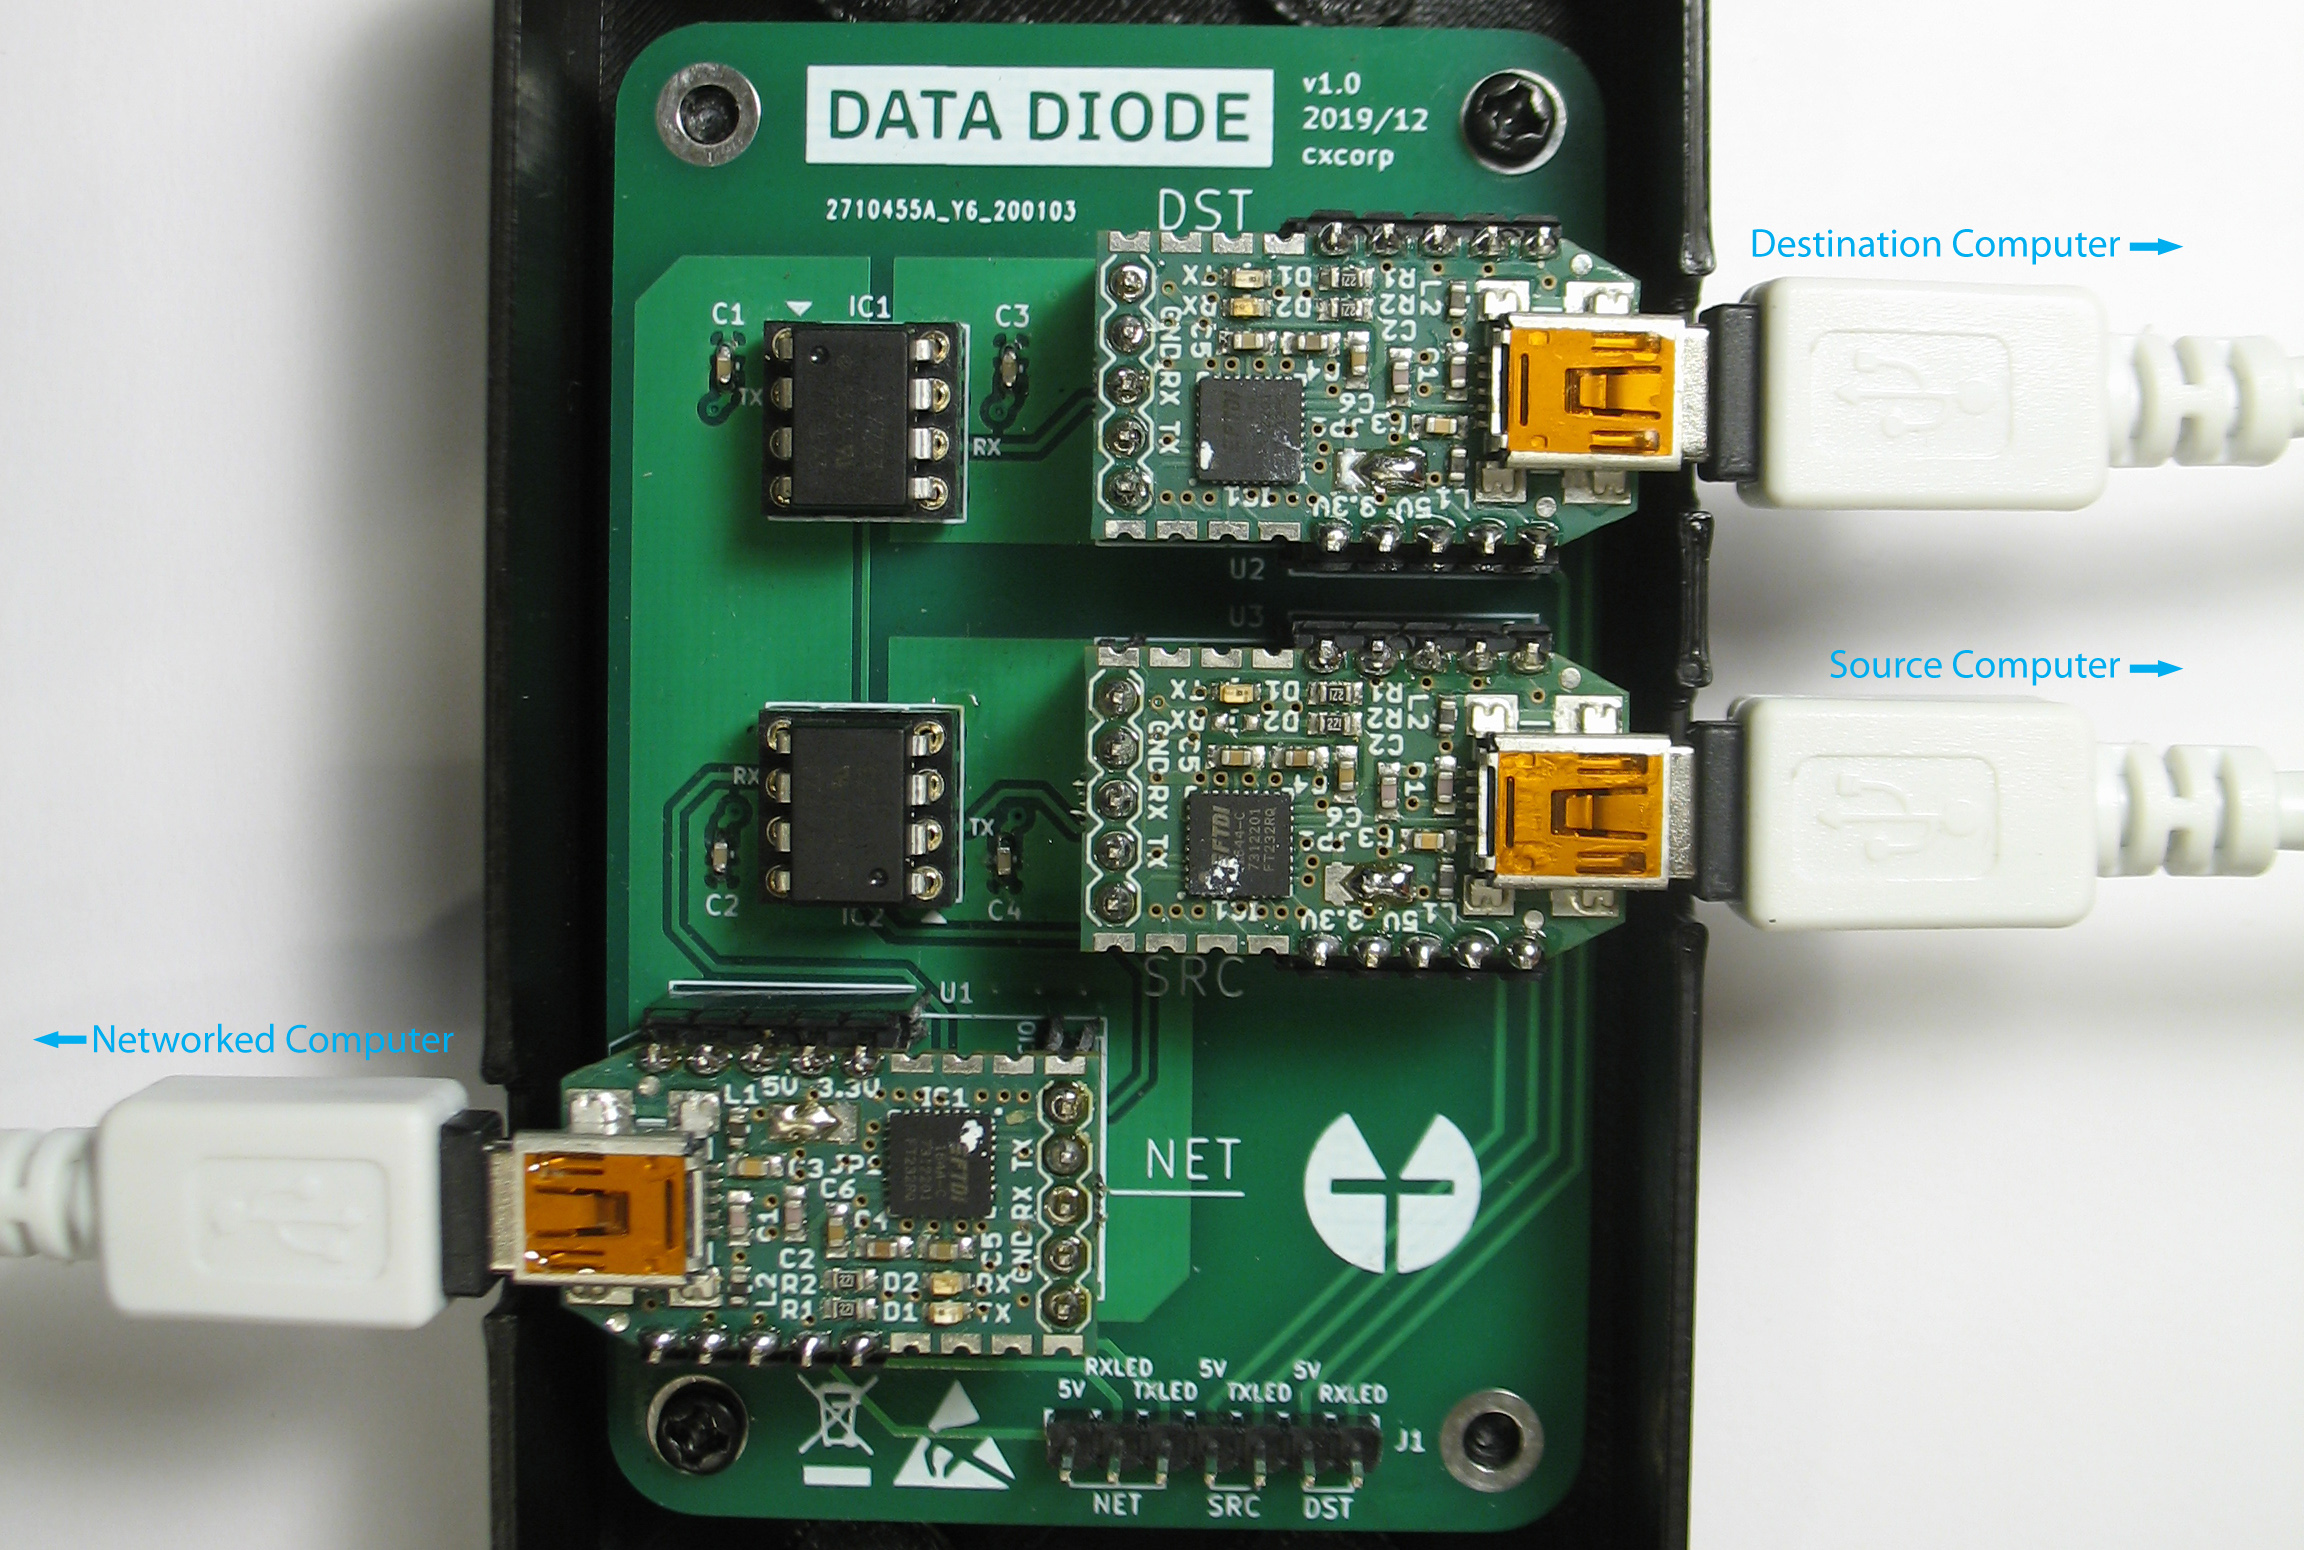
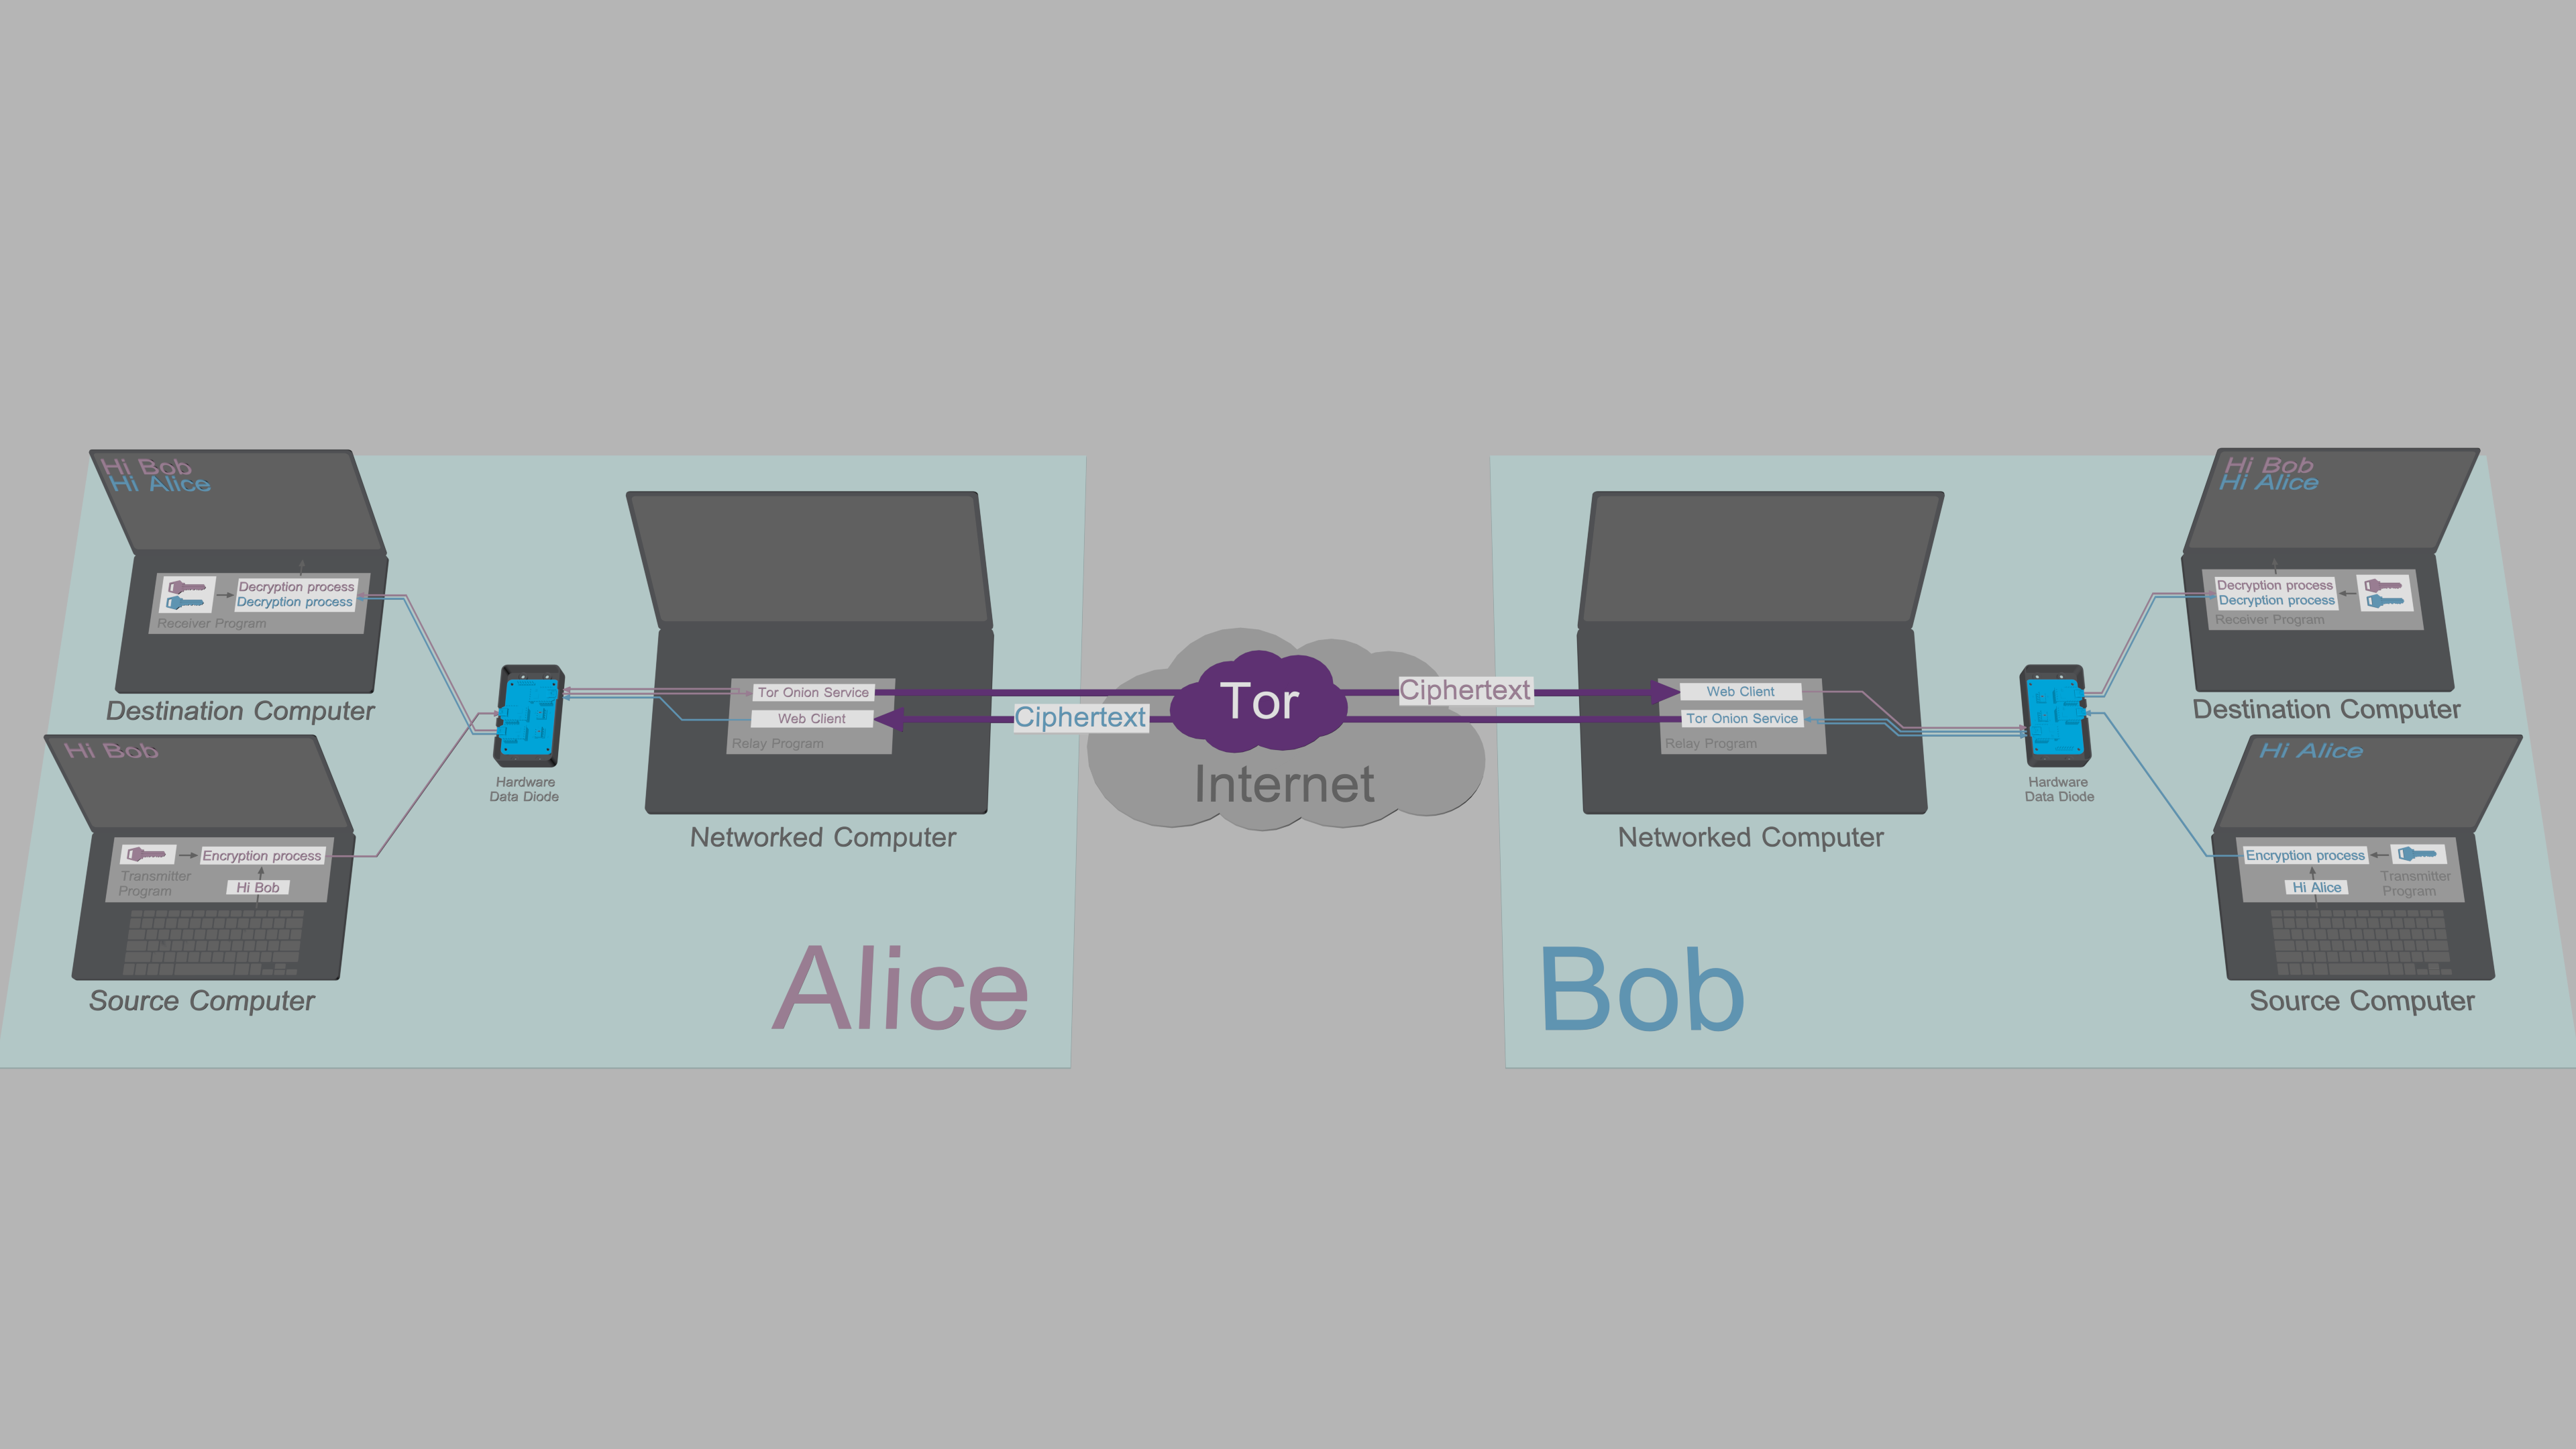
O TFC foi projetado para ser usado em uma configuração de hardware que fornece forte segurança de endpoint. Essa configuração usa três computadores por endpoint: os processos de criptografia e descriptografia são separados em dois computadores isolados, o Computador de Origem e o Computador de Destino. Esses dois dispositivos são dedicados ao TFC. Esse TCB dividido interage com a rede por meio do computador cotidiano do usuário, chamado de Computador em Rede.
No TFC, os dados se movem do Computador de Origem para o Computador em Rede, e do Computador em Rede para o Computador de Destino, de forma unidirecional. A unidirecionalidade do fluxo de dados é imposta, pois os dados são passados de um dispositivo para outro apenas por meio de um diodo de dados de design de hardware livre, que é conectado aos três computadores usando um cabo USB por dispositivo. Os Computadores de Origem e de Destino não estão conectados à Internet, nem a qualquer dispositivo além do diodo de dados.