
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
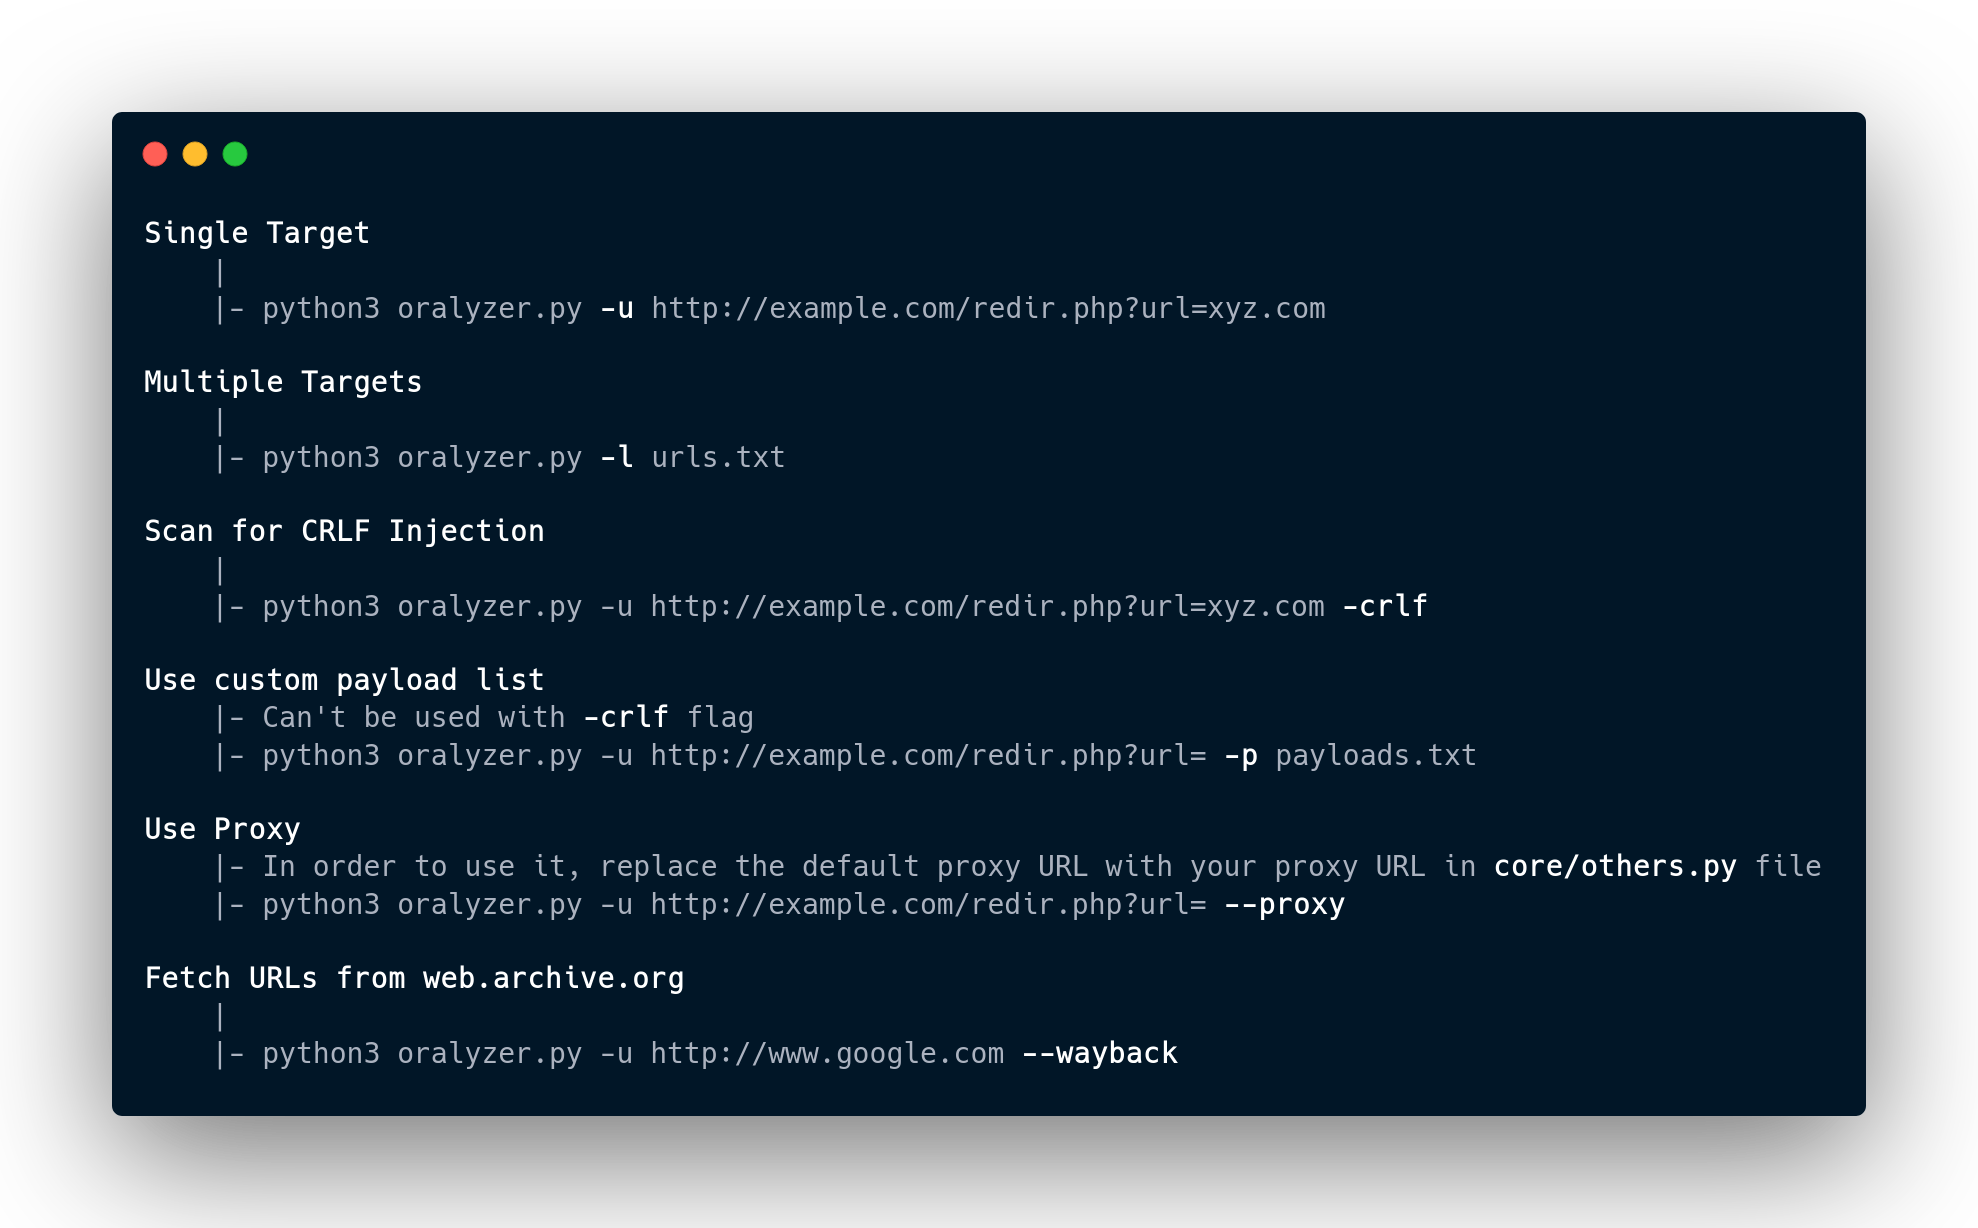
 r0075h3ll/oralyzer
Scanner de vulnerabilidades de redirecionamento aberto baseado em Python que fuzza URLs para detectar redirecionamentos baseados em cabeçalhos,…
 swisskyrepo/graphqlmap
Módulo de segurança para php7 e php8 - Eliminando classes de bugs e aplicando patches virtuais no restante!
 reversenseorg/dexcalibur
[Oficial] Ferramenta de engenharia reversa para Android focada em automação de instrumentação dinâmica utilizando Frida. Ela desmonta dex, analisa…
 0vercl0k/wtf
Fuzzer distribuído orientado por cobertura de código baseado em snapshots para alvos em modo de usuário e modo kernel no Windows e Linux, com…
 psiinon/open-source-web-scanners
Lista selecionada de scanners de segurança web de código aberto, incluindo scanners de uso geral, scanners de infraestrutura e fuzzers, ordenados por…
 m4b/goblin
Uma crate travessa e multiplataforma para análise binária, escrita em Rust.
 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 p0dalirius/coercer
Um script Python para coagir automaticamente um servidor Windows a autenticar-se em uma máquina arbitrária através de 12 métodos.
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
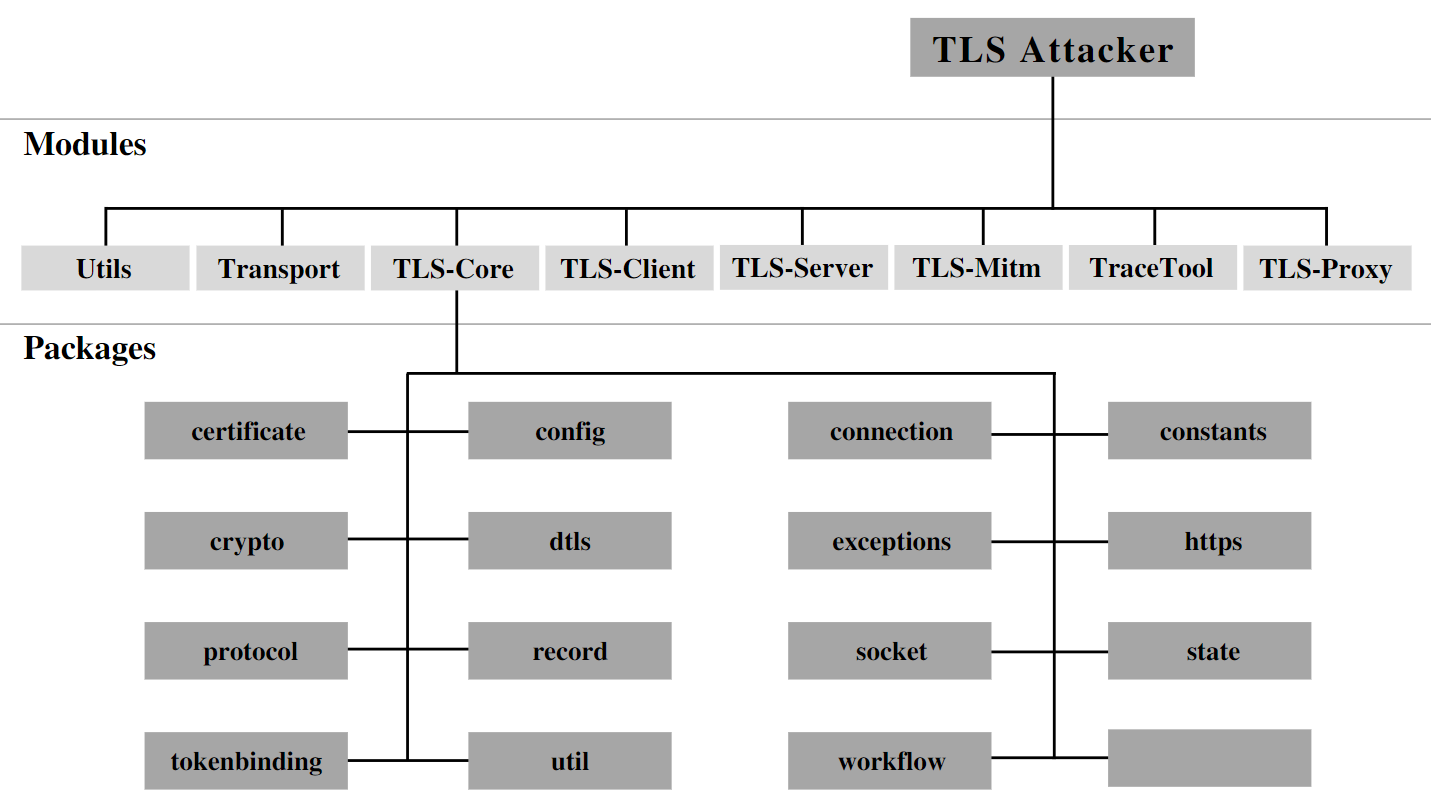 tls-attacker/tls-attacker
Framework baseado em Java para fuzzing sistemático e análise de bibliotecas TLS. Permite a criação, modificação e teste arbitrário de mensagens de…
 sunblaze-ucb/exploitgym
ExploitGym é um benchmark realista e de grande escala, construído a partir de vulnerabilidades do mundo real, projetado para avaliar a capacidade de…
 0xinfection/tidos-framework
O Framework Ofensivo Manual de Teste de Penetração em Aplicações Web.
 xairy/vmware-exploitation
Uma coleção de links relacionados a exploits de escape da VMware
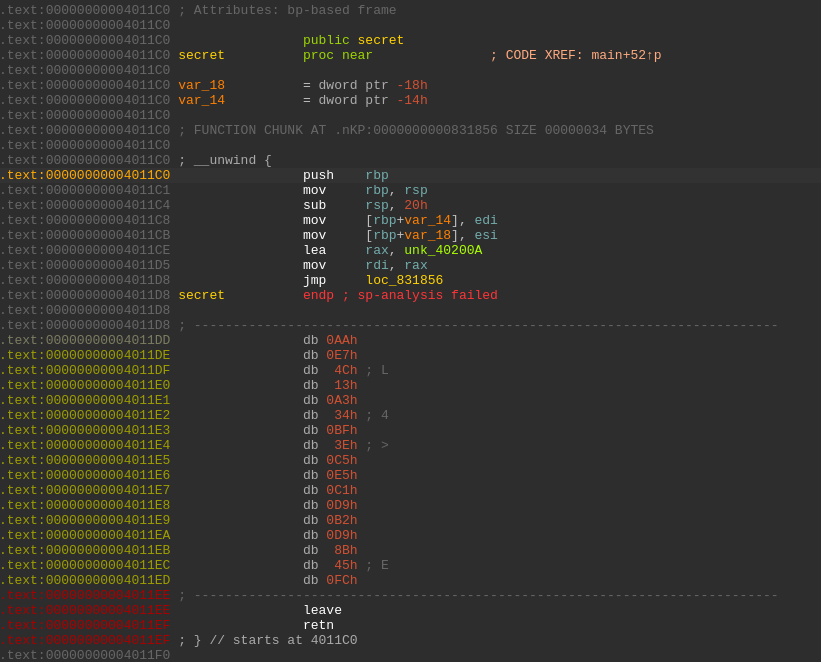 jonathansalwan/vmprotect-devirtualization
Brincando com a proteção de software VMProtect. Desofuscação automática de funções puras usando execução simbólica e LLVM.
 endava/cats
Ferramenta automatizada de fuzzing de API REST e testes negativos para endpoints OpenAPI. Gera, executa e relata milhares de testes auto-recuperáveis…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
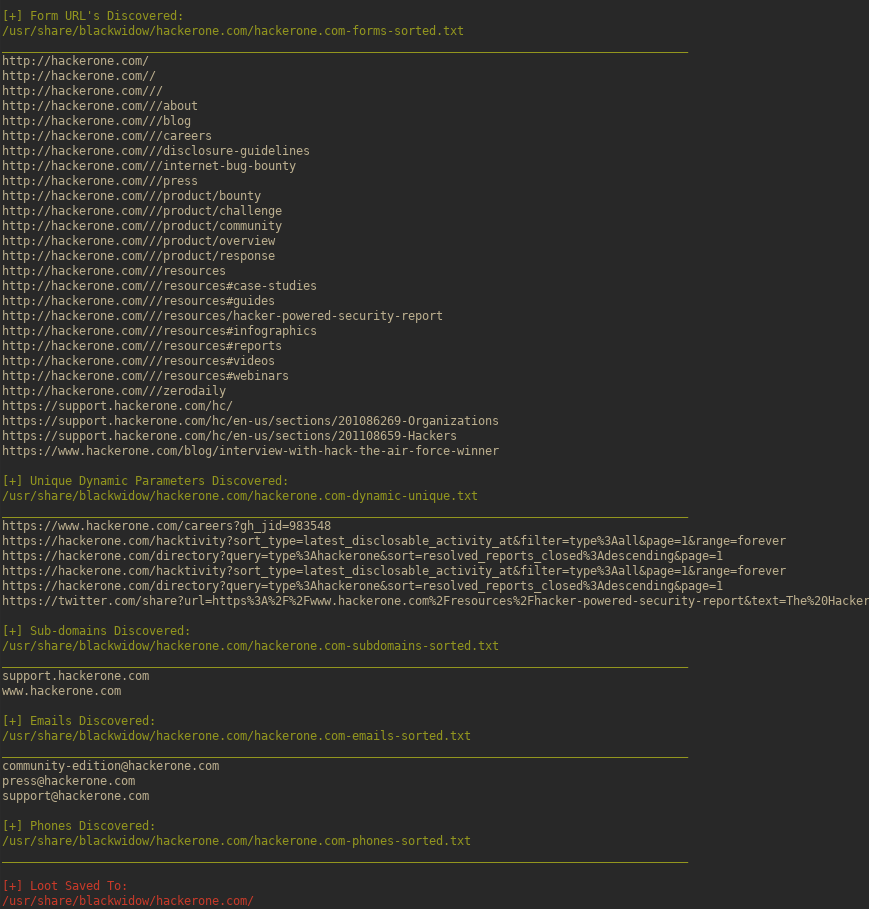 1n3/blackwidow
Um scanner de aplicações web baseado em Python para coletar OSINT e realizar fuzzing em busca de vulnerabilidades OWASP em um site alvo.
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…








