
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 gardeniawhite/fuzzing
fuzzing com libFuzzer, incluindo o OpenSSL Heartbleed (CVE-2014-0160)
 vardhan0257/upb-any-recursion-audit
Harness de auditoria que testa se a classe de bug de recursão de desempacotamento Any da CVE-2026-0994 afeta o núcleo C do upb nos bindings protobuf…
 ianxtianxt/cve-2019-5096-goahead-web-server-dos-exploit
Exploração em Python para CVE-2019-5096, uma vulnerabilidade de use-after-free no manipulador de upload do servidor web GoAhead, causando negação de…
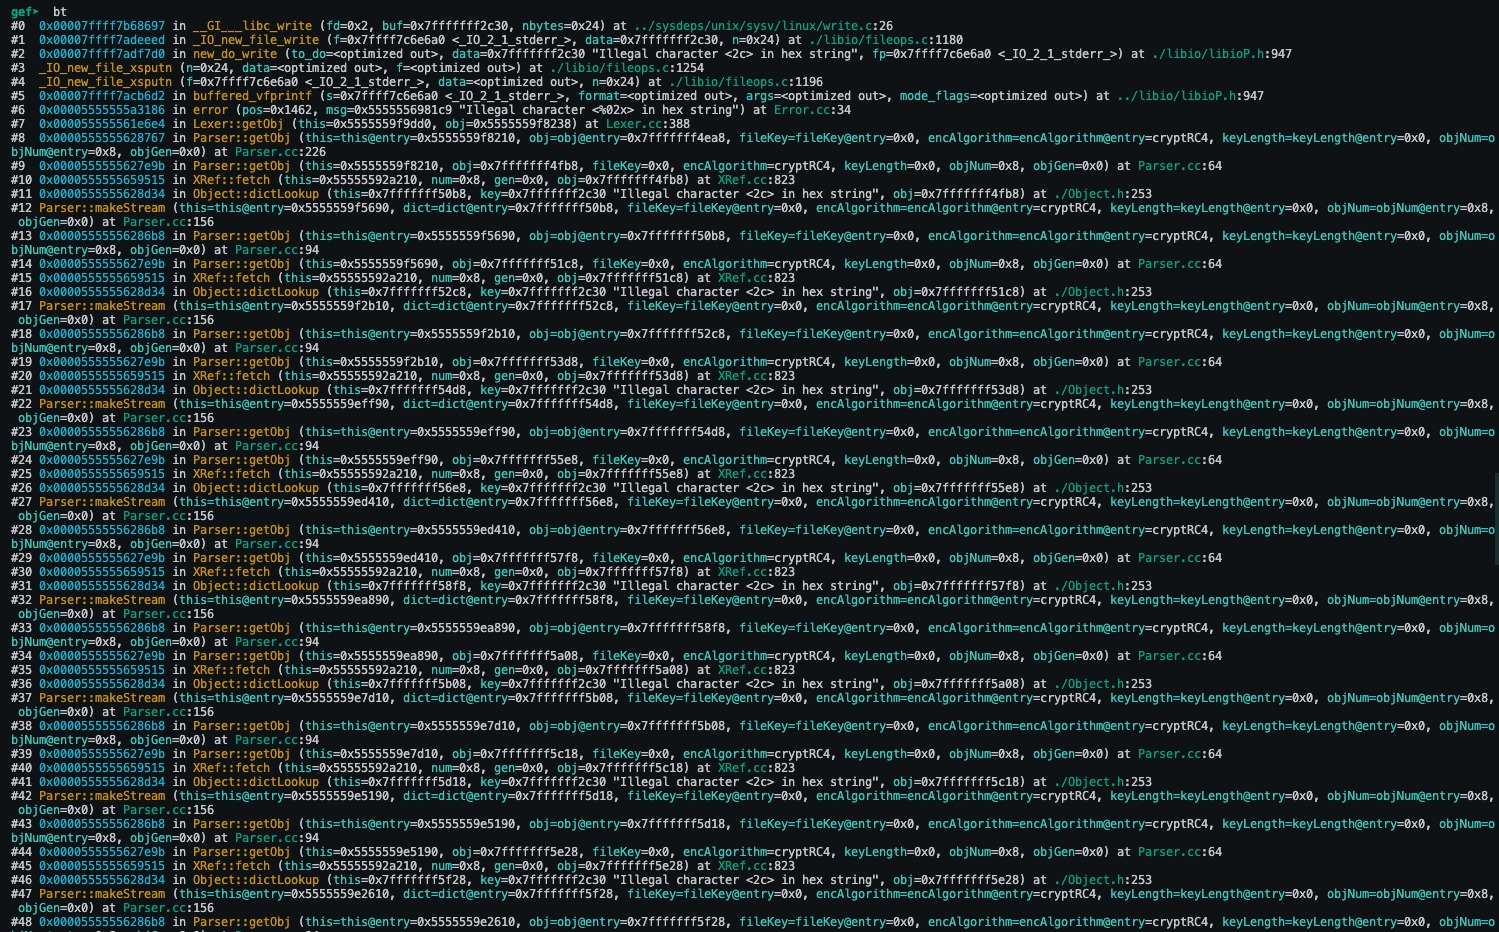 fineas/cve-2019-13288-poc
Exploit de prova de conceito para CVE-2019-13288, demonstrando negação de serviço por recursão infinita no Xpdf 4.01.01 via um arquivo PDF malicioso.
 desmondsanctity/cve-2022-44311
Leitura Fora dos Limites em html2xhtml : CVE-2022-44311
 vabismo/cve-2026-25994_pjsip
PJSIP cve-2026-25994 Buffer Overflow POC
 dointisme/cve-2020-8597
Demonstração de CVE-2020-8597: um buffer overflow no manipulador EAP do pppd, com análise de exploit, discussão de bypass de canário de pilha e…
 cao-wuhui/cve-2025-69720
Advisory para CVE-2025-69720: estouro de buffer baseado em pilha no GNU ncurses infocmp (CWE-121)
 halcy0nic/cve-2022-36234
Prova de conceito para CVE-2022-36234
 lorsanta/exploit-cve-2020-28926
Exploit para CVE-2020-28926 que tem como alvo uma vulnerabilidade remota de corrupção de heap no MiniDLNA 1.2.1. Inclui script de compilação e…
 slayerkkkk/cve-2025-46817-poc
Exploit baseado em C para CVE-2025-46817, uma vulnerabilidade de estouro de inteiro no Redis, permitindo detecção de crash e potencial RCE via…
 jaf0rk/cve-2026-3909
Prova de conceito de exploit para CVE-2026-3909, uma vulnerabilidade de acesso fora dos limites no Skia do Chromium, com patches e análise de crash…
 limesss/cve-2023-36109
um poc para cve-2023-36109
 aeyesec/cve-2024-27316_poc
Exploração de prova de conceito para CVE-2024-27316, uma vulnerabilidade de inundação CONTINUATION HTTP/2 no Apache httpd, demonstrando esgotamento…
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Prova de conceito para CVE-2023-40294 e CVE-2023-40295
 dynamicx64/cve-2024-44083
Prova de conceito para CVE-2024-44083: travamento do IDA Pro ≤8.4 por meio de cadeias de saltos excessivas que causam estouro de pilha. Inclui…
 retocode/golang-cve-2023-44487
Recursos de teste e ferramenta de ataque para CVE-2023-44487 (HTTP/2 Rapid Reset) para avaliar a resiliência do servidor em configurações Go, gRPC,…








