
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 mxmssh/manul
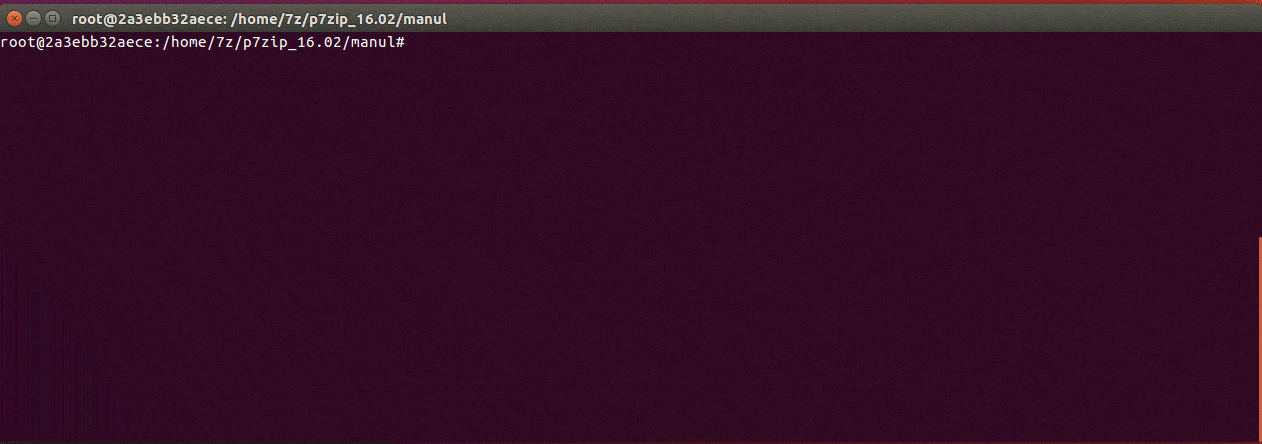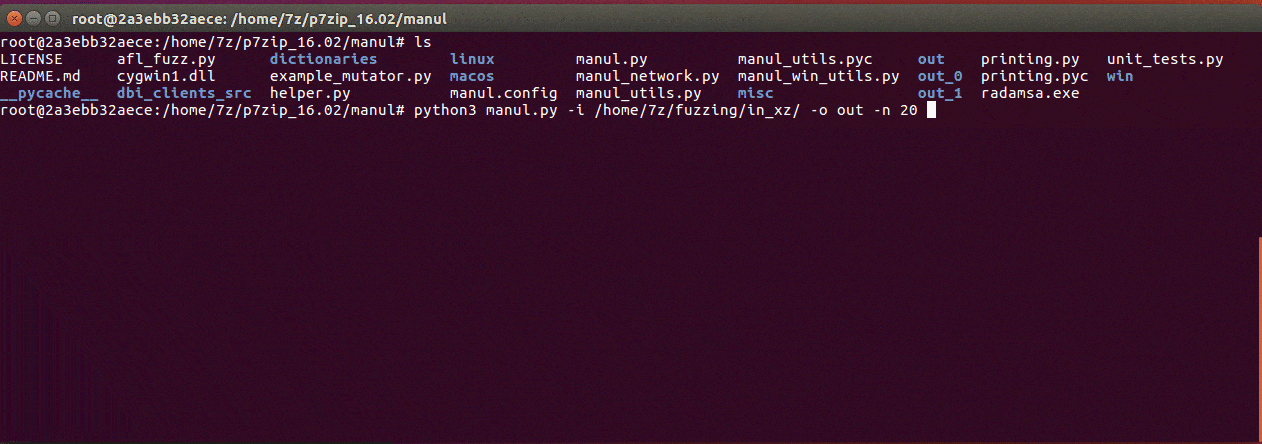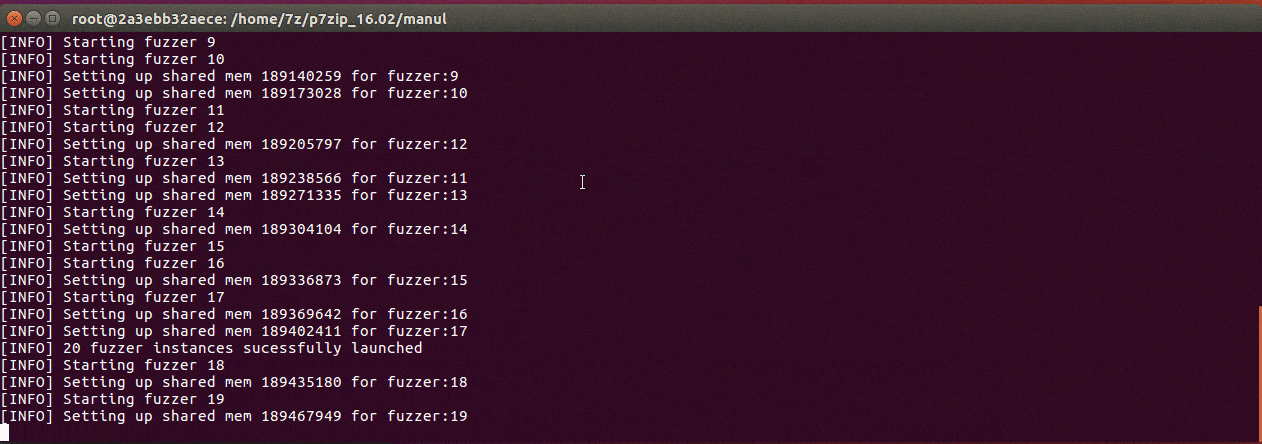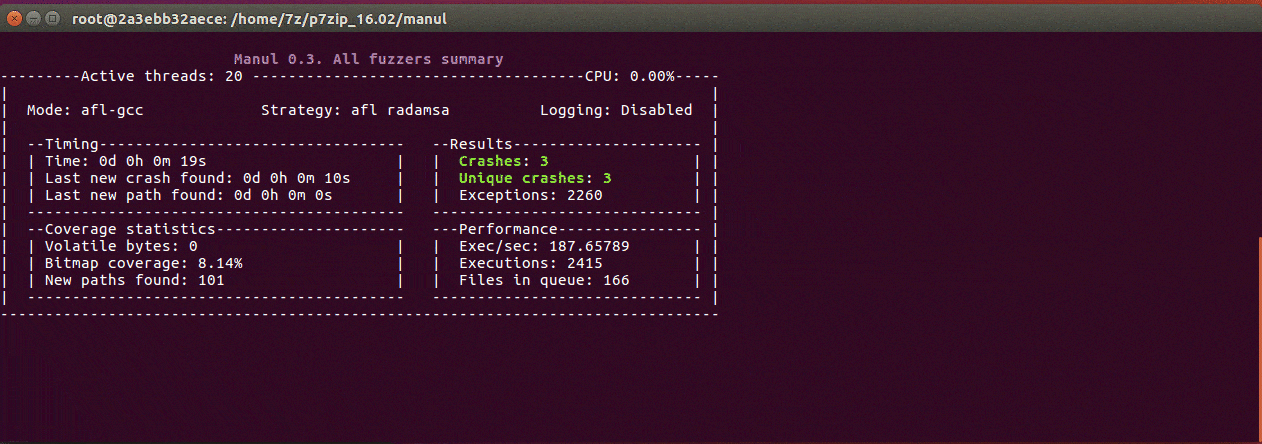
Manul é um fuzzer paralelo guiado por cobertura para binários de código aberto e blackbox no Windows, Linux e MacOS.
 uds-se/formatfuzzer
Fuzzer de formato binário orientado por template que gera e analisa entradas de teste válidas em alta velocidade, com integração AFL++ para fuzzing…
 palindromelabs/awesome-websocket-security
Informações incríveis para pesquisa de segurança em WebSockets
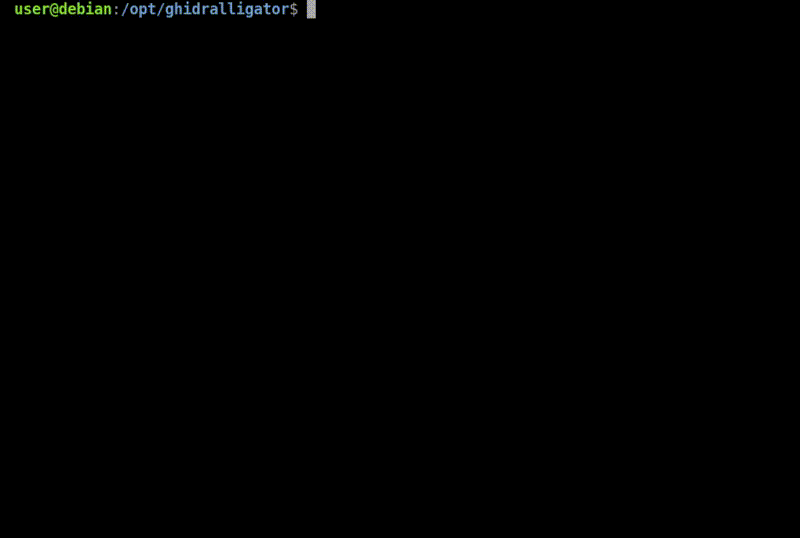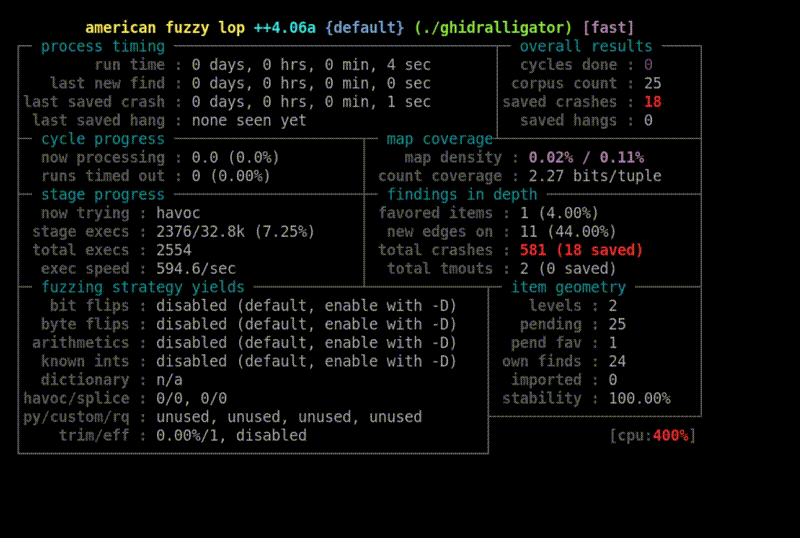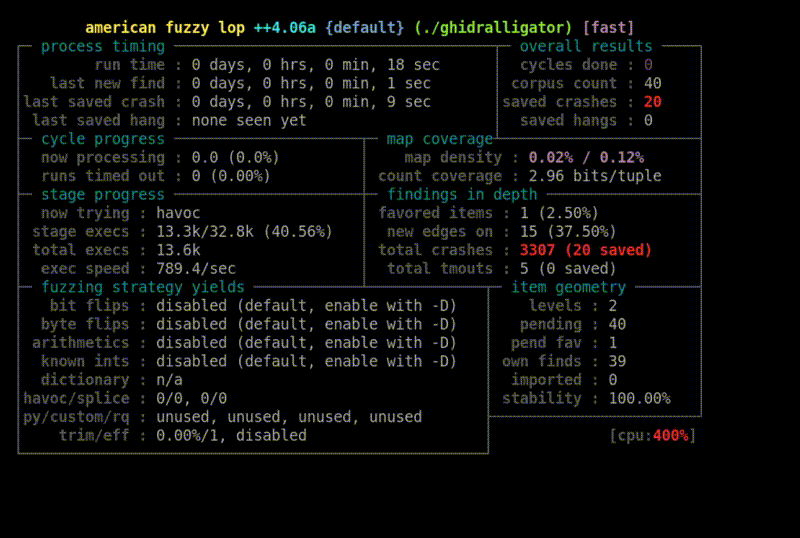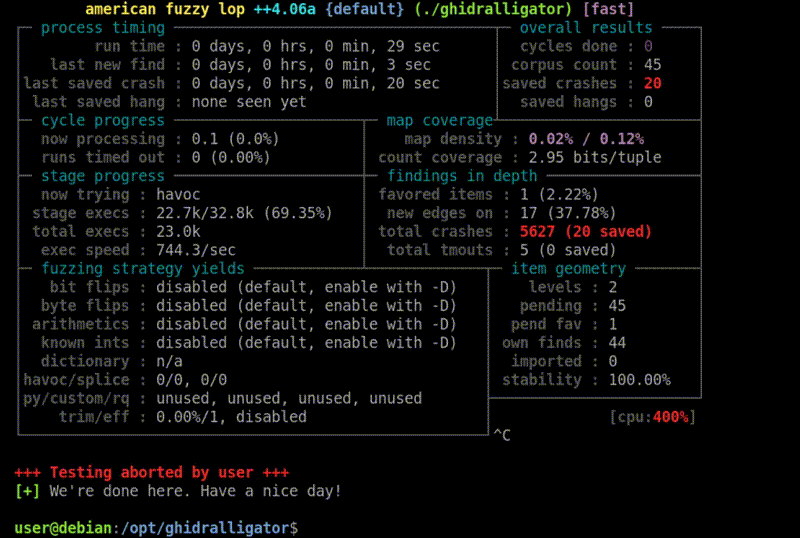 airbus-cyber/ghidralligator
Emulador de pcode multiarquitetura usando Ghidra/Sleigh para fuzzing com AFL++ de binários, firmware e alvos embarcados; detecta bugs de corrupção de…
 fcavallarin/domdig
Scanner de XSS DOM para Aplicações de Página Única
 shenli/distributed-system-testing
Habilidades de agentes de IA para testes de sistemas distribuídos
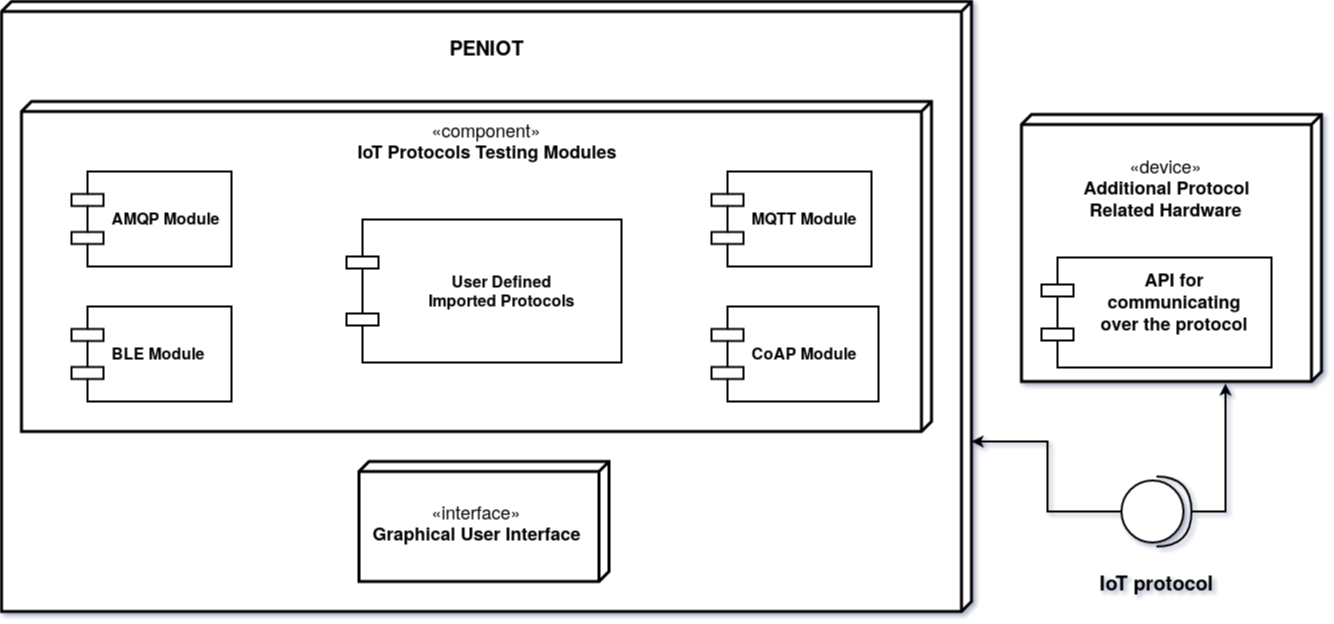 yakuza8/peniot
PENIOT: Ferramenta de Teste de Penetração para IoT
 samsung/cotopaxi
Conjunto de ferramentas para testes de segurança de dispositivos da Internet das Coisas usando protocolos IoT de rede específicos
 trailofbits/testing-handbook
Trail of Bits Testing Handbook - appsec.guide
 kudelskisecurity/cdf
Ferramenta automatizada de fuzzing diferencial para software criptográfico que detecta erros de implementação, falhas de conformidade e vazamentos de…
 rix4uni/wordlist
Coleção curada de wordlists personalizadas para fuzzing, enumeração de DNS, descoberta de parâmetros e credenciais padrão, além de um gerador em Go…
 mxmssh/drafl
AFL + DynamoRIO = fuzzing de binários sem código-fonte no Linux
 redsection/pfuzz
Fuzzer modular de bypass de WAF com multi-threading, manipulação de requisições e codificação de payload para testes de aplicações web em red team.
 nccgroup/triforcelinuxsyscallfuzzer
Um fuzzer de chamadas de sistema Linux usando TriforceAFL
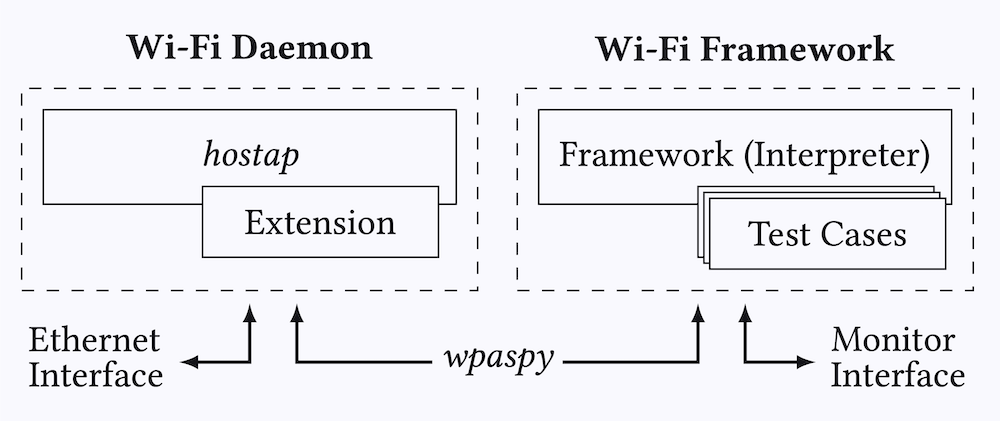 domienschepers/wifi-framework
Wi-Fi Framework para criar provas de conceito, experimentos automatizados, suítes de teste, fuzzers e muito mais.
 seemoo-lab/toothpicker
Fuzzer orientado por cobertura em processo para o daemon Bluetooth do iOS (bluetoothd) usando FRIDA, com fuzzing over-the-air para o protocolo…
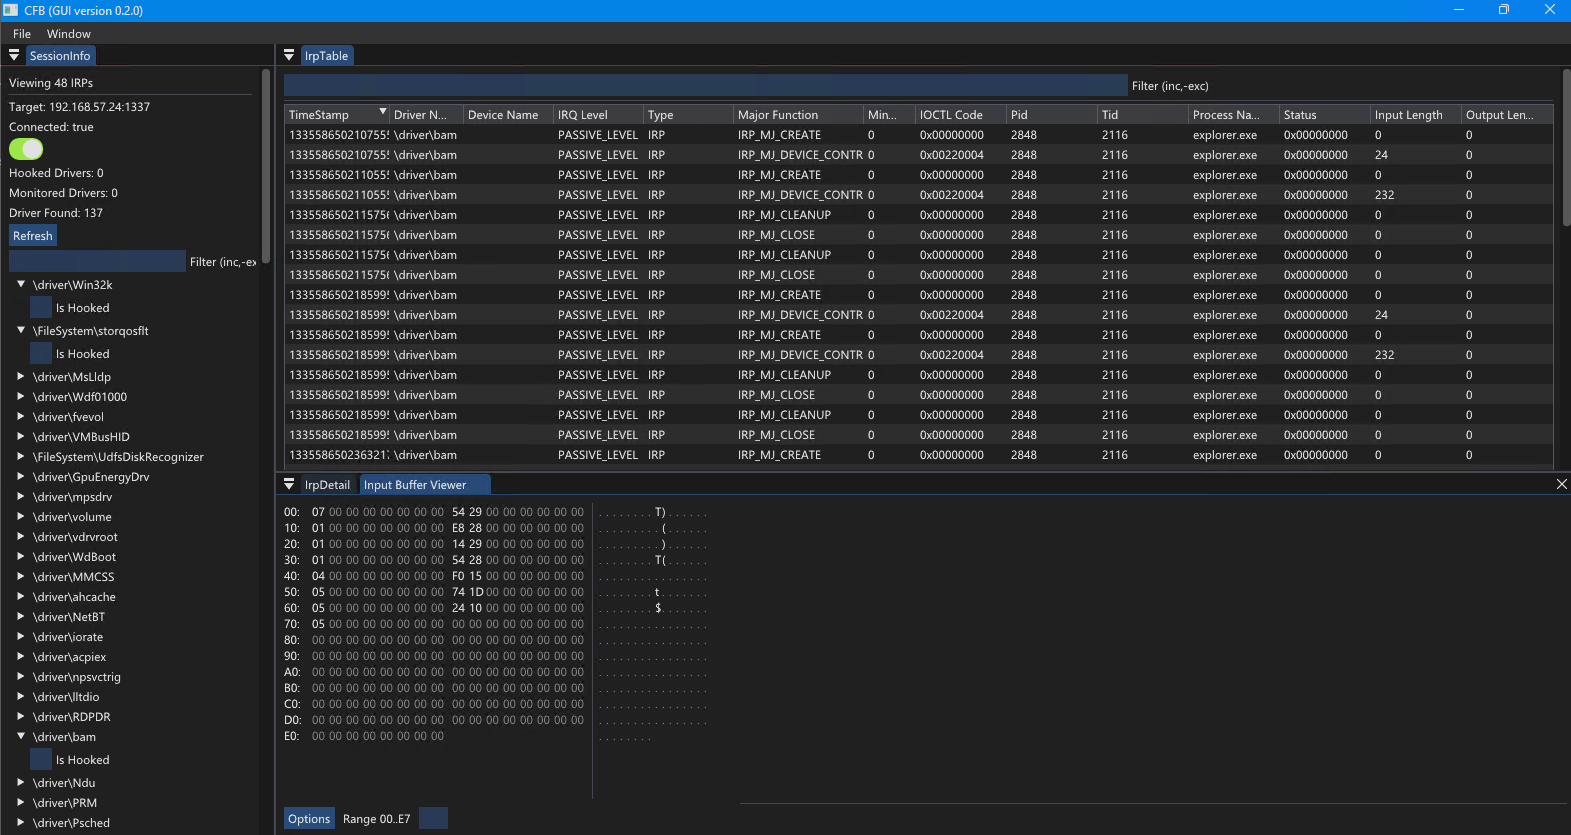 hugsy/cfb
Monitor de IRP estilo ProcMon para drivers Windows. Captura e registra Pacotes de Solicitação de E/S via um driver do kernel e um broker em espaço de…








