
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/hugsy/cfb
Análise de VulnerabilidadesDepuradoresFuzzing
GitHubhugsy/cfb

CFB

Monitor de IRP estilo ProcMon para drivers Windows. Captura e registra Pacotes de Solicitação de E/S via um driver do kernel e um broker em espaço de usuário, gerando saída JSON para análise e scripts.

Ver RepositórioSite
3356831há 2 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

logotipo

Compilação principal Compilação dev Discord

O que é isso?

[!CAUTION] O CFB foi feito para fins de pesquisa e depuração, nunca deve ser usado em sistemas de produção. Além disso, pode ocorrer BSoD. Você foi avisado.

Canadian Furious Beaver é uma ferramenta ao estilo do ProcMon projetada exclusivamente para capturar IRPs enviados a qualquer driver do Windows. Ela opera em 2 partes:

  1. O "Broker" combina um agente em modo usuário e um driver auto-extraível (IrpMonitor.sys) que se instalará no sistema alvo. Após instalar o driver, o broker expõe uma porta TCP para escuta (por padrão, na TCP/1337) e começa a coletar IRPs dos drivers interceptados. O protocolo de comunicação foi feito para ser simples por design (i.e., não seguro), permitindo que qualquer ferramenta de terceiros descarregue facilmente os IRPs do driver do mesmo Broker (através de simples mensagens JSON).

  2. Os clientes podem conectar-se ao broker e receberão os IRPs como uma mensagem JSON, facilitando a visualização ou conversão para outro formato.
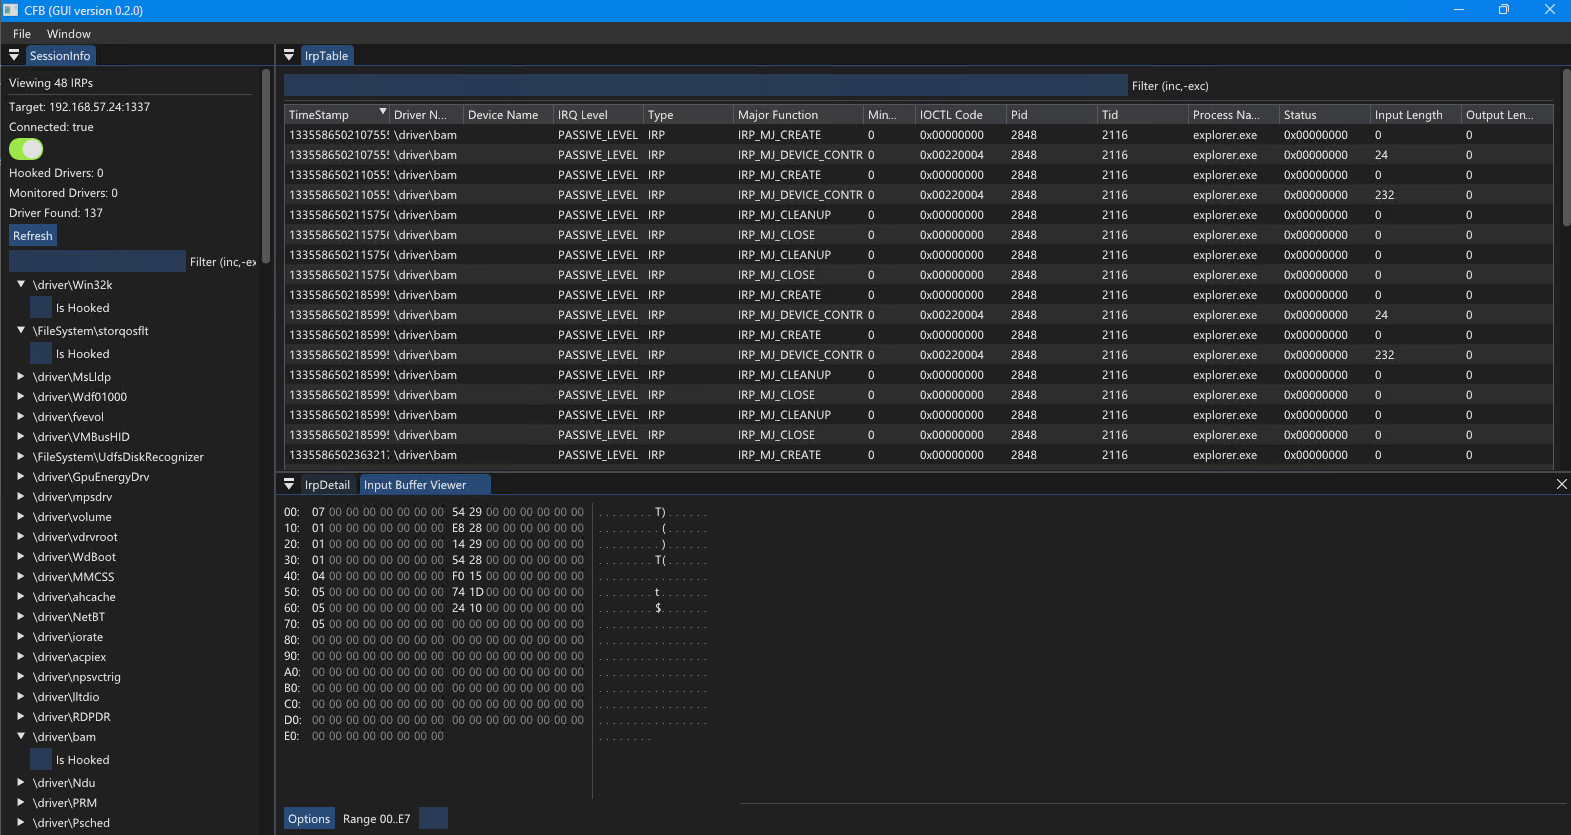
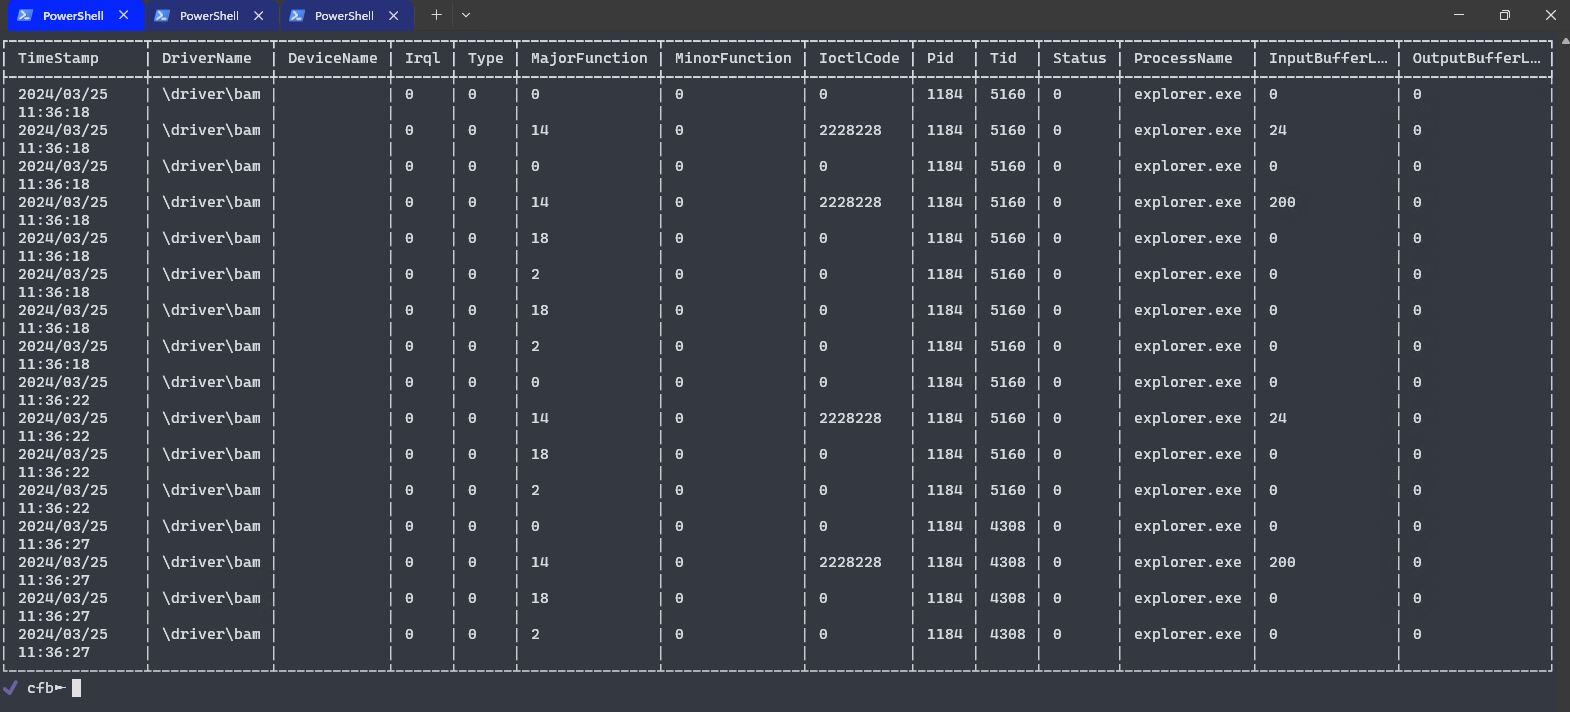
GUI

CLI

  1. Os IRPs (metadados, buffers de entrada/saída) podem ser armazenados em disco no formato JSON, permitindo scripts posteriores de forma fácil.

[!WARNING] Embora o driver CFB (IrpMonitor.sys) não deva violar o PatchGuard, ele é auto-assinado e, portanto, requer o TestSigning ativado no BCD.

Por que o nome?

Porque eu não tinha ideia para o nome desta ferramenta, então ele foi gentilmente gerado por um script meu.

Créditos

  • processhacker pelos seus arquivos de cabeçalho phnt
  • nlohmann pela sua biblioteca json
Baixar ferramenta






