
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit

 wapiti-scanner/wapiti
Scanner de vulnerabilidades web escrito em Python3
 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 m4n3dw0lf/pythem
framework de pentest
aflplusplus/aflplusplusAFL++ é um fuzzer de última geração, e #1 em benchmarks. Originalmente era baseado no AFL. Hoje vem com qemu 5.1, cobertura livre de colisões,…
 0vercl0k/wtf
Fuzzer distribuído orientado por cobertura de código baseado em snapshots para alvos em modo de usuário e modo kernel no Windows e Linux, com…
 vighnesh91/-logicsentry-ai
Motor de triagem SAST/DAST offline que analisa código-fonte e reproduz tráfego HAR para detectar falhas de lógica de negócio, BOLA, condições de…
 kabiri-labs/rcekit
Kit de detecção e confirmação de RCE que testa URLs ou requisições HTTP capturadas em busca de injeção de comandos, SSTI, caminhos cegos e OOB,…
 aftermathlabs/discord-crasher
Alguns bugs encontrados por meio de instrumentação binária e fuzzing
 s0md3v/xsstrike
Scanner XSS mais avançado.
 ntop/ndpi
Kit de Software de Inspeção Profunda de Pacotes Open Source
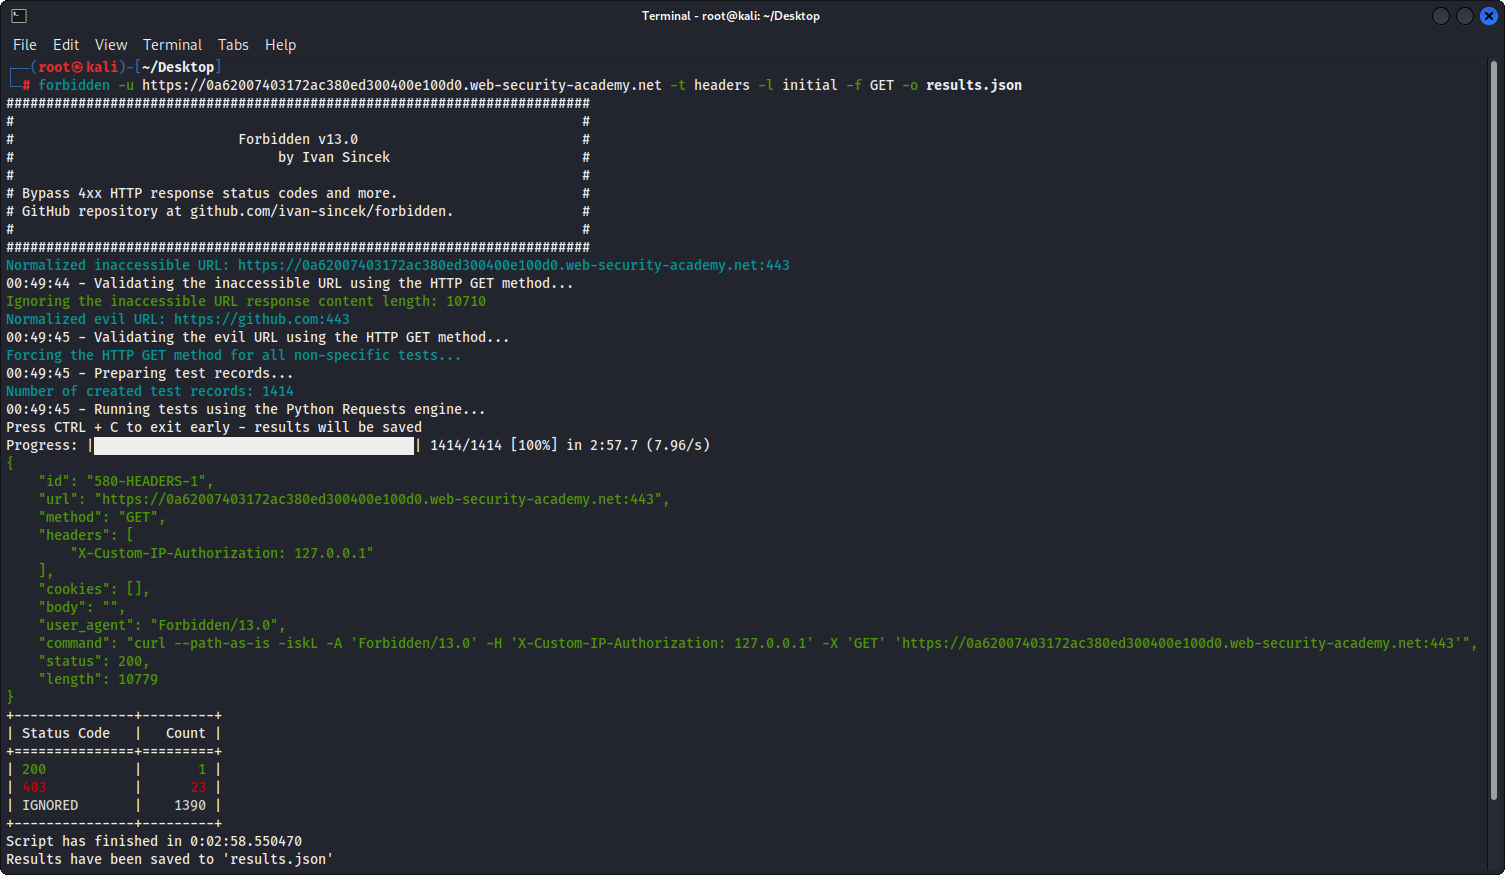 ivan-sincek/forbidden
Contorne códigos de status de resposta HTTP 4xx e muito mais. A ferramenta é baseada em Python Requests, PycURL e HTTP Client.
 emrekybs/draculaos
Dracula OS é um sistema operacional Linux meticulosamente projetado para missões de OSINT (Inteligência de Fontes Abertas) e Cyber Intelligence.
 mr-xn/penetration_testing_poc
POC, EXP, scripts, escalonamento de privilégios, pequenas ferramentas, etc. relacionados a testes de penetração---About penetration-testing…
 fantaghost/fgscanner
O FGscanner é um scanner de URL avançado e de código aberto.
 freelabz/secator
secator - o canivete suíço do pentester
 googleprojectzero/fuzzilli
Um Fuzzer de Motor JavaScript
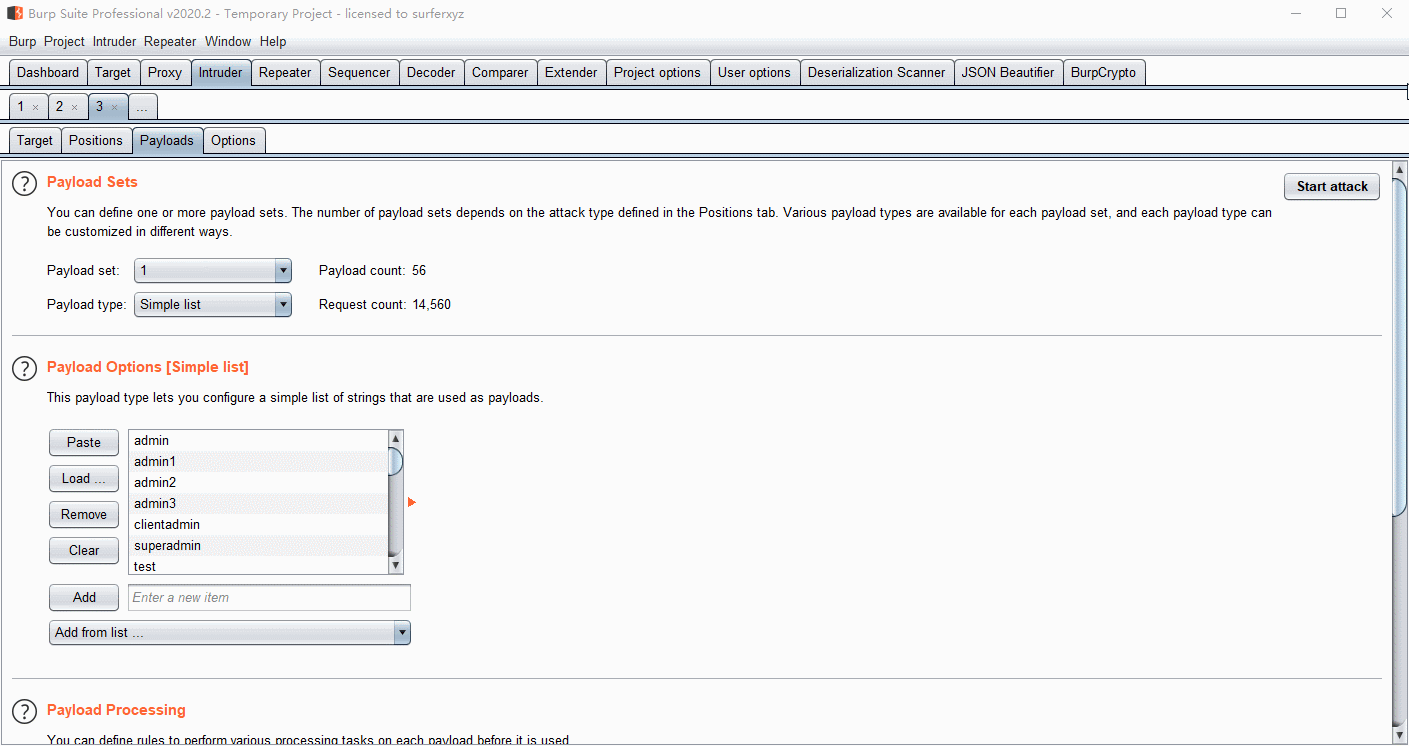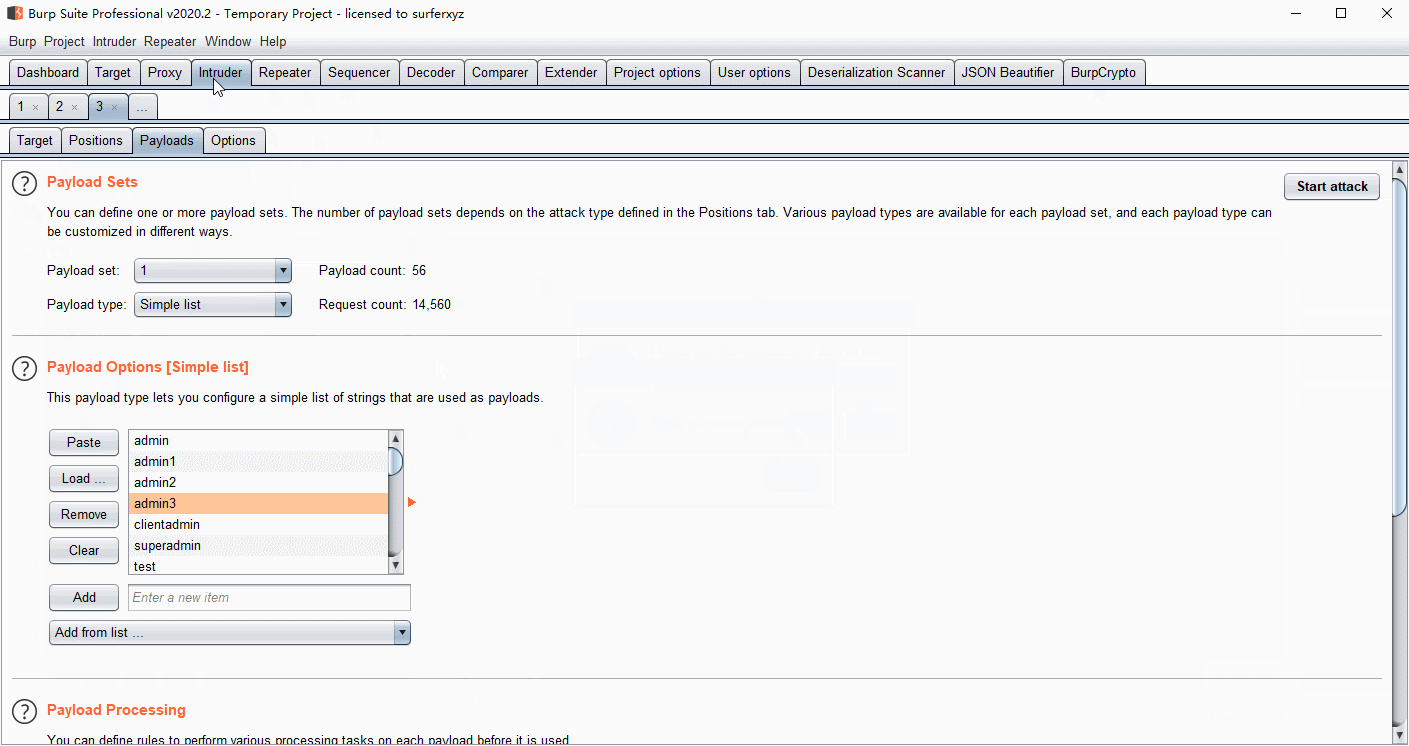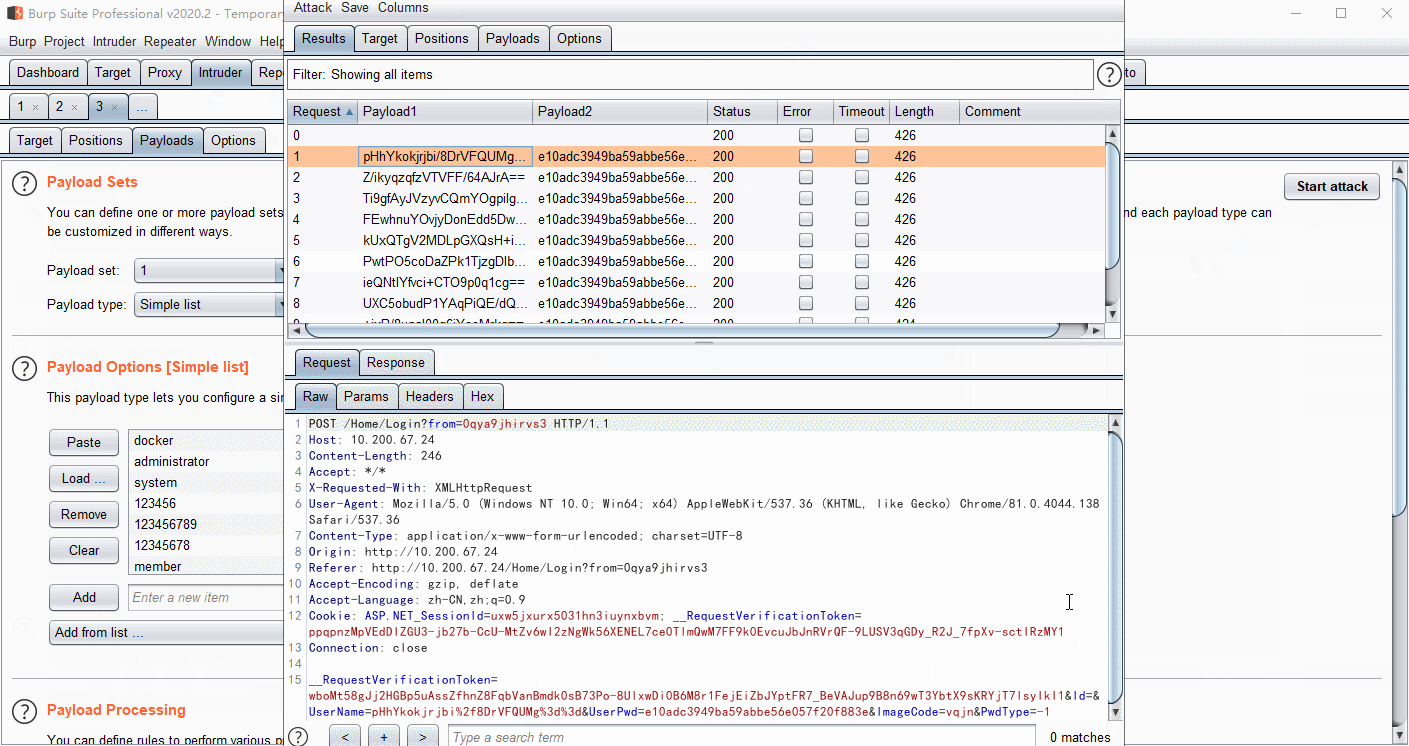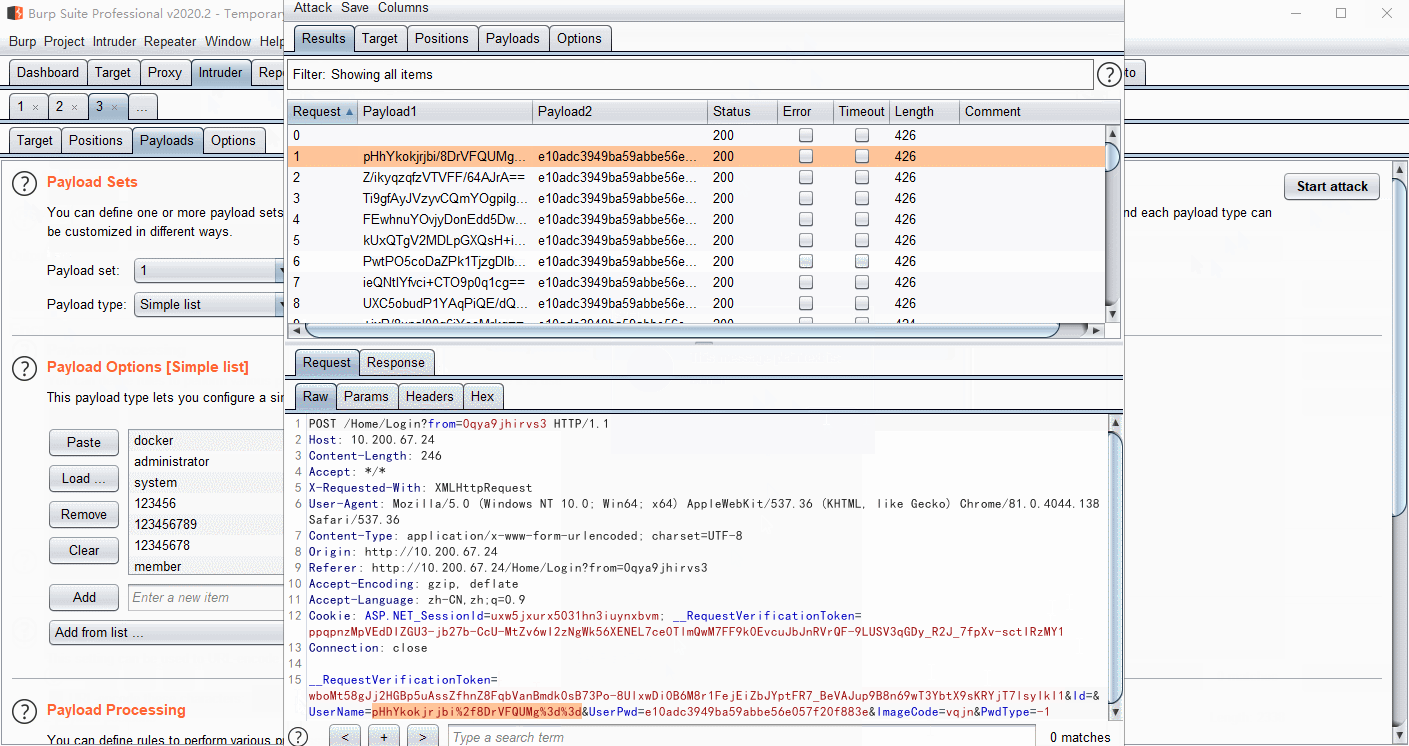 whwlsfb/burpcrypto
Plugin BurpSuite para criptografar payloads com AES, RSA, DES ou código JS personalizado, permitindo descriptografia automatizada de tráfego…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análise binária paralela com IDA Pro, nomeação de funções alimentada por IA, grafo de conhecimento Neo4j e motor de emulação/hooking/fuzzing…








