
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Página 6 | Kitploit
Categorias

Análise Forense

Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khá 5 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 1 dia
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 9 dias
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khá 1 dia
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 9 dias
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khá 3 dias
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khá 6 dias
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5khá 22h 25m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230há 22h 6m
avml preview#10

avml

GitHubmicrosoft/avml
1.1khá 1 dia
Mais recentesRelevânciaMais popularesAtualizadas recentemente
931 resultados
FOCA preview

FOCA

GitHubelevenpaths/foca

Ferramenta para encontrar metadados e informações ocultas nos documentos.
osintreconnaissanceforensics+1
3.6khá 5 anos
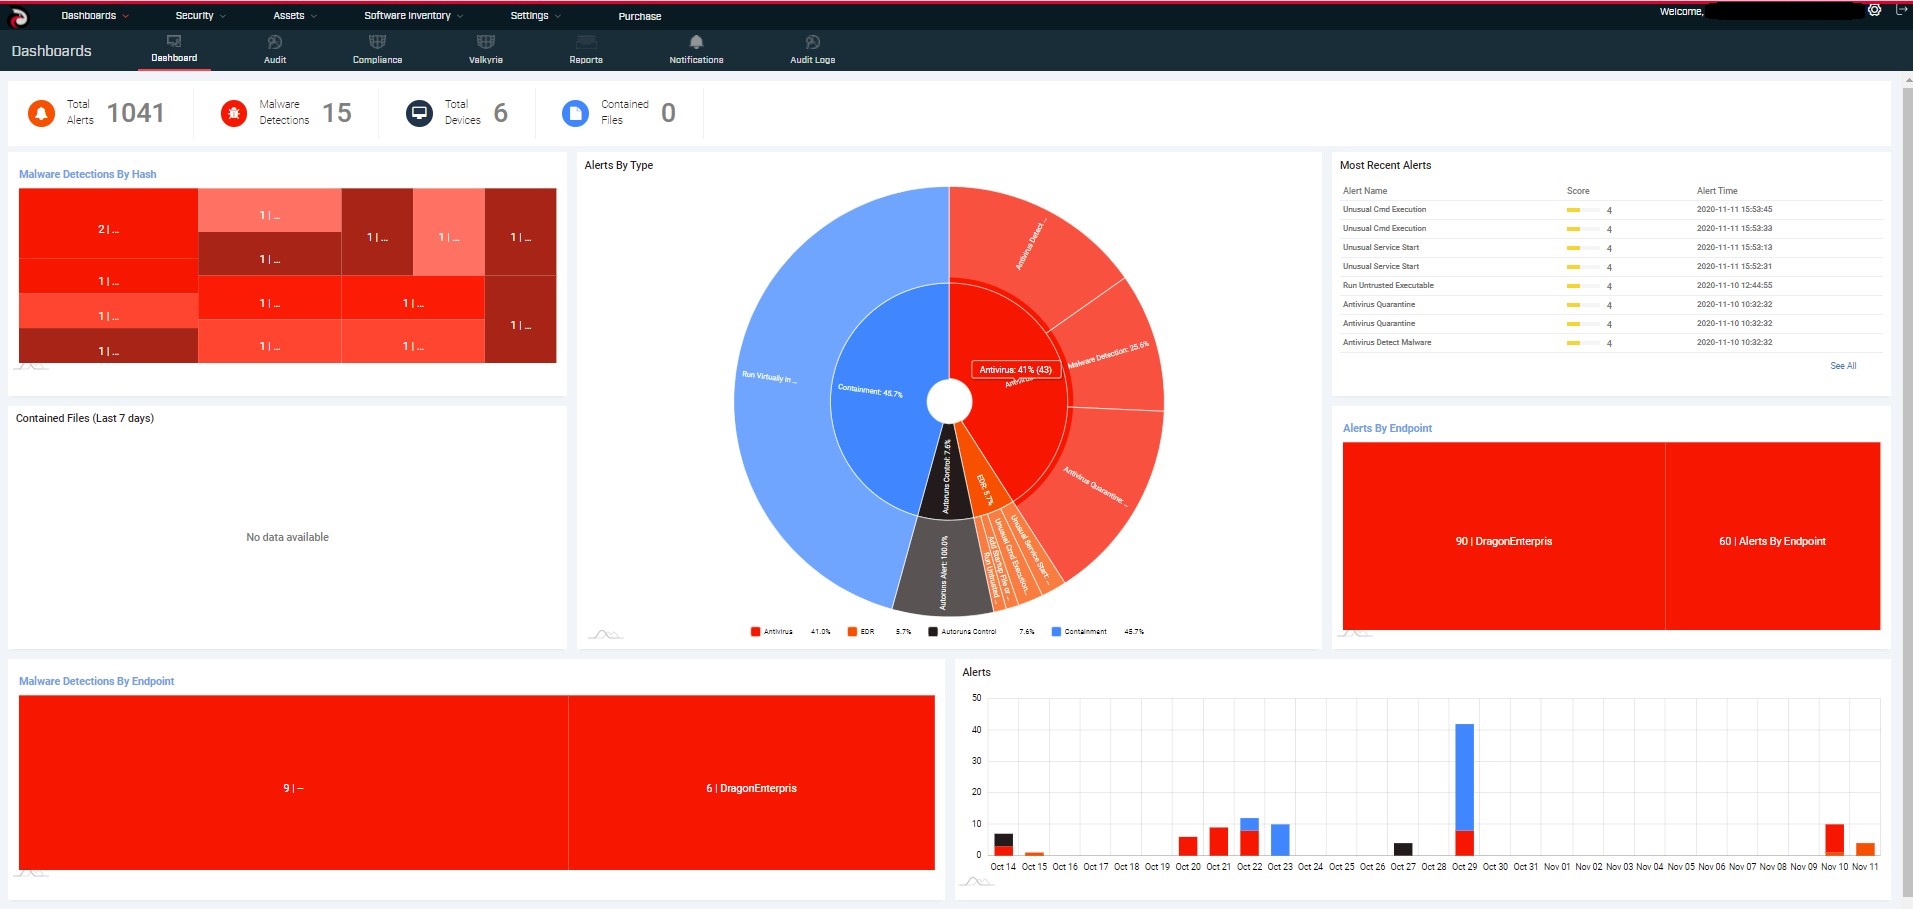
openedr preview

openedr

GitHubcomodosecurity/openedr

Repositório público do Open EDR
defensive-toolsvulnerability-analysisforensics+2
2.7khá 5 meses
blackhat-python3 preview

blackhat-python3

GitHubeonraider/blackhat-python3

Código-fonte do livro "Black Hat Python" de Justin Seitz. O código foi totalmente convertido para Python 3, reformatado para atender aos padrões PEP8…

osintcode-analysisexploitation+8
2.4khá 3 anos
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

Base de dados curada de drivers Windows vulneráveis e maliciosos com regras de detecção YARA, Sigma, ClamAV e Sysmon para caça proativa a ameaças e…

ioc-managementvulnerability-analysisforensics+5
1.7khá 1 dia
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

Esta é a árvore de desenvolvimento. Downloads de produção estão em:
disk-forensicsosintmemory-forensics+9
1.4khá 9 dias
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Uma coleção de amostras de malware capturadas por vários honeypots que eu gerencio

reverse-engineeringforensicsmalware-analysis+4
1.8khá 6 anos
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Ferramenta de Análise e Comparação de Firmware

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5khá 6 dias
iLEAPP preview

iLEAPP

GitHubabrignoni/ileapp

Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
ios-securityforensicsmobile-forensics+3
1.4khá 12h 48m
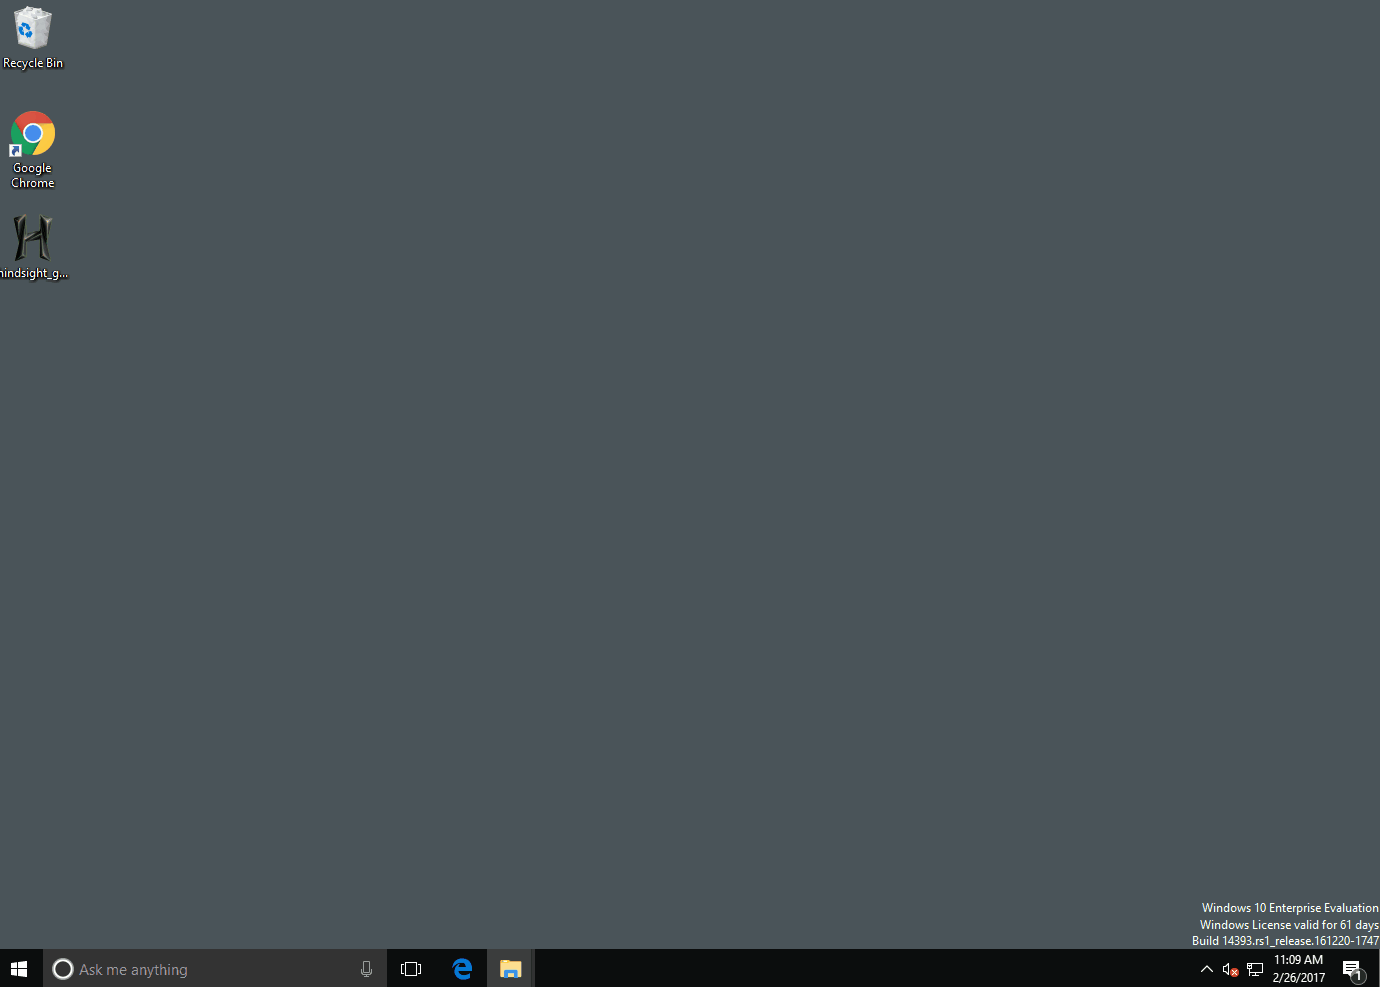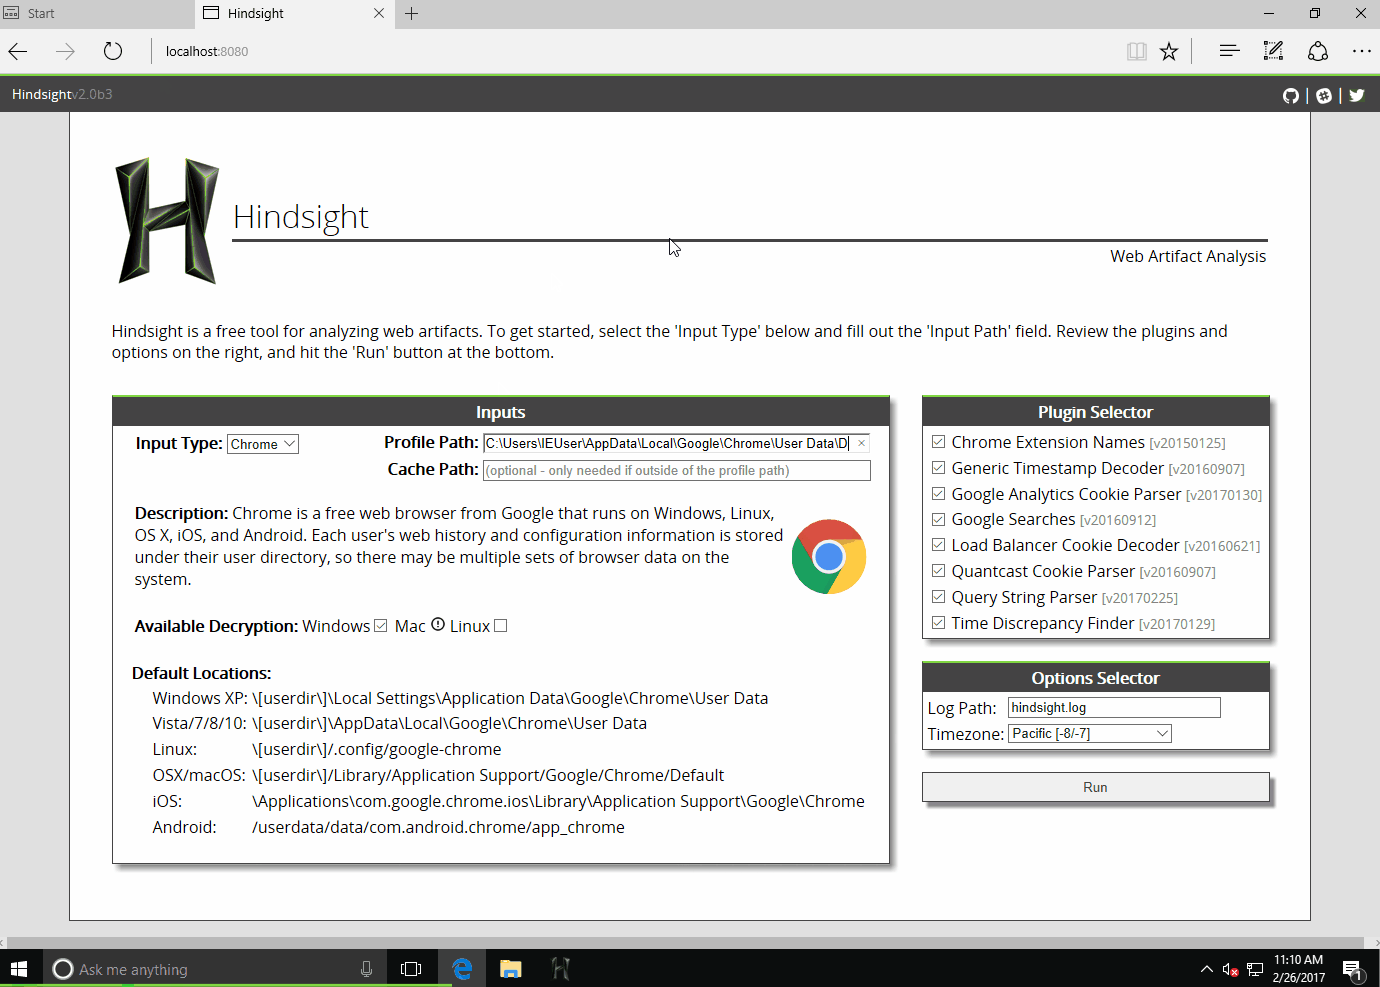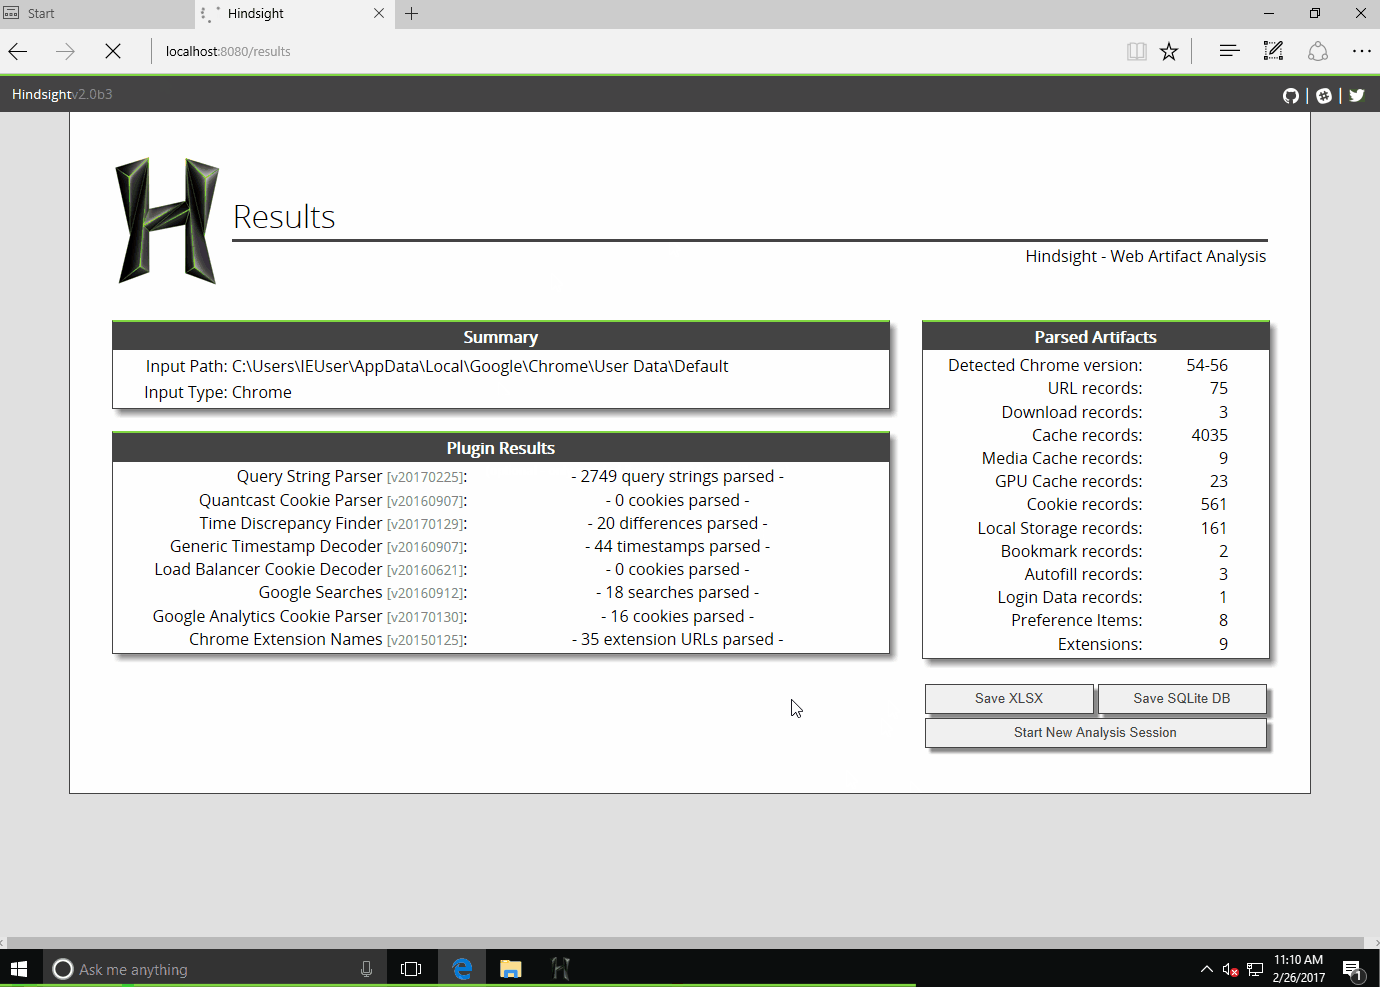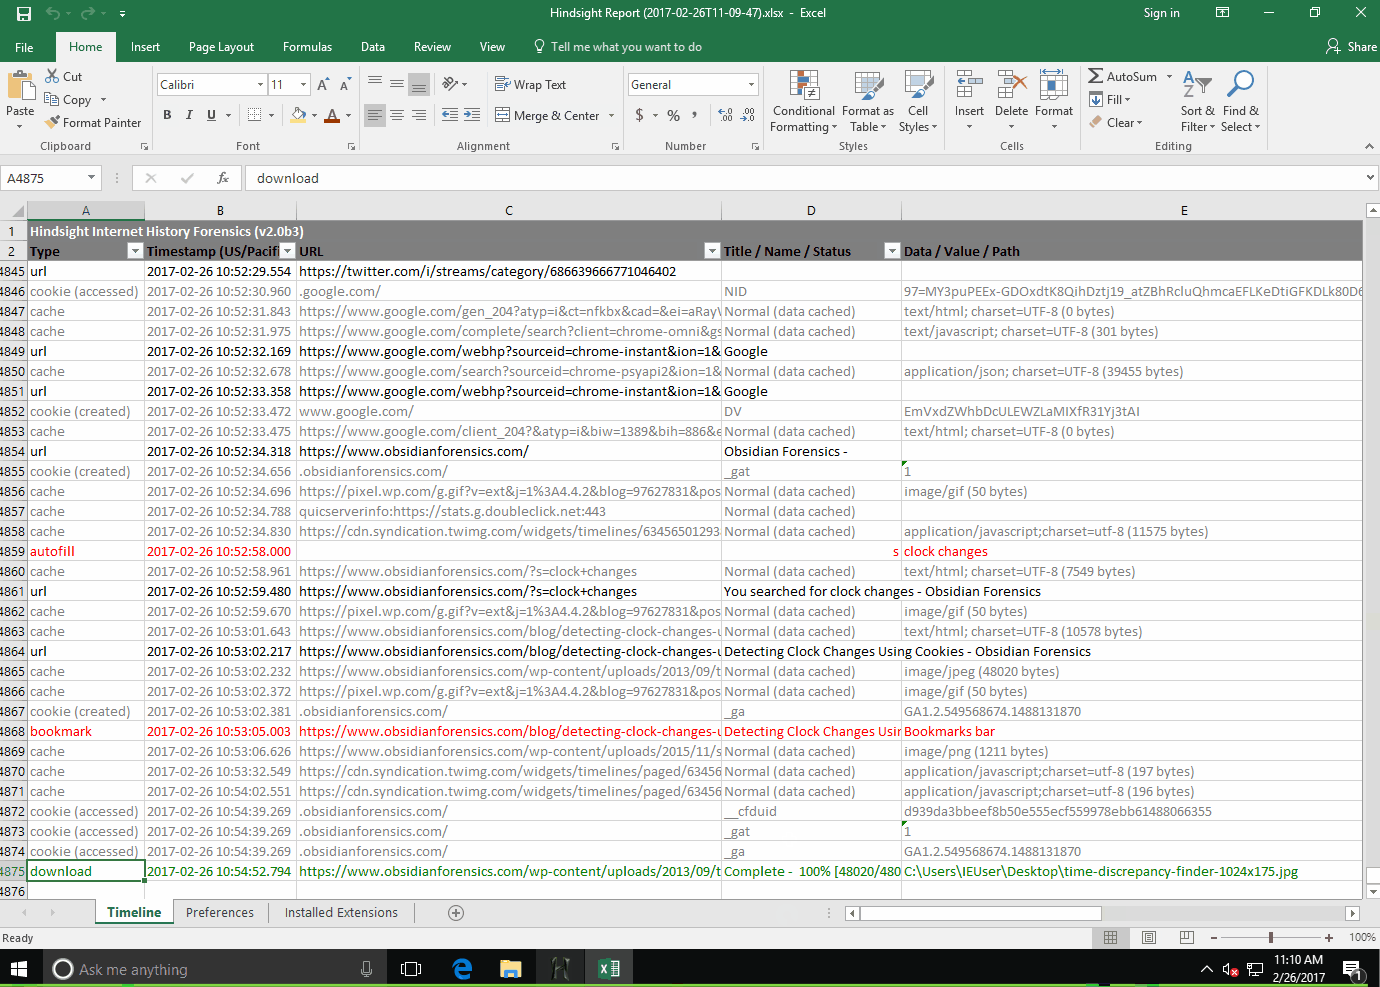
hindsight preview

hindsight

GitHubryandfir/hindsight

Ferramenta forense para navegadores para Google Chrome, outros navegadores baseados em Chromium e Mozilla Firefox
osintforensicsinformation-gathering+1
1.5khá 2 dias
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

Materiais para treinamento de análise de malware Windows (volume 1)

reverse-engineeringforensicsmalware-analysis+4
2.1khá 2 anos
pgaudit preview

pgaudit

GitHubpgaudit/pgaudit

Extensão de Auditoria do PostgreSQL

configuration-auditingforensicsdatabase-security+1
1.7khá 24 dias
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

Ferramenta de Análise de Rede
packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4khá 4 anos
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Extrair e recompactar backups ADB do Android (ICS+). Suporta arquivos criptografados, conversão para tar e E/S padrão para análise forense ou…

android-securityforensicsdata-recovery+1
2.6khá 3 meses
pyshark preview

pyshark

GitHubkiminewt/pyshark

Wrapper Python para tshark, permitindo análise de pacotes Python usando os dissecadores do Wireshark.
packet-sniffing-analysiswi-fi-auditingencryption-decryption-tools+5
2.5khá 7 meses
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

Código-fonte do livro "Violent Python" de TJ O'Connor. O código foi totalmente convertido para Python 3, reformatado para estar em conformidade com…
osintreconnaissancebluetooth-security+8
1.0khá 2 meses
awesome-ctf-resources preview

awesome-ctf-resources

GitHubdevploit/awesome-ctf-resources

Uma lista de frameworks, bibliotecas, recursos e softwares de Capture The Flag (CTF) para jogadores de CTF iniciantes/experientes 🚩

exploitationreverse-engineeringforensics+6
785há 15 dias
yara-x preview

yara-x

GitHubvirustotal/yara-x

Uma reescrita do YARA em Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khá 0 dias
investigations preview

investigations

GitHubamnestytech/investigations

Indicadores de Comprometimento das investigações cibernéticas da Anistia Internacional

ioc-managementosintreconnaissance+3
1.7khá 1 ano
Anterior1…567…52Próximo







