
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise Forense — Página 25 | Kitploit
Categorias

Análise Forense

Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3khá 5 meses
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 2 dias
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 18 dias
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2khá 22h 42m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 18 dias
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2khá 0 dias
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khá 4 dias
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6khá 21h 50m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230há 10 dias
avml preview#10

avml

GitHubmicrosoft/avml
1.1khá 6 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
939 resultados
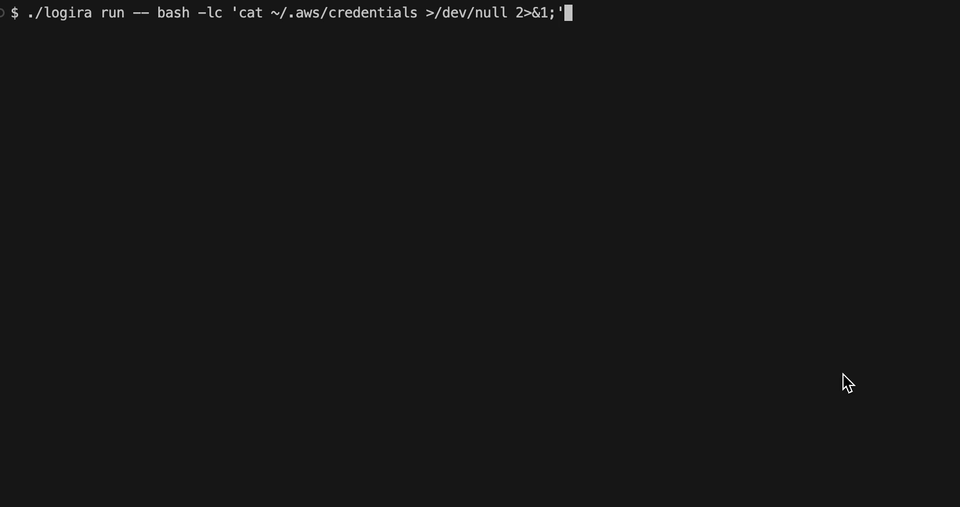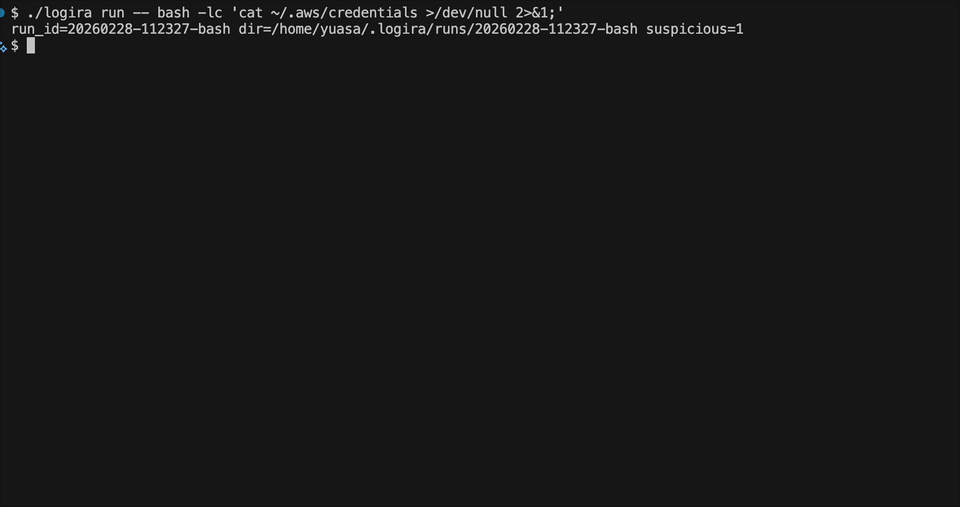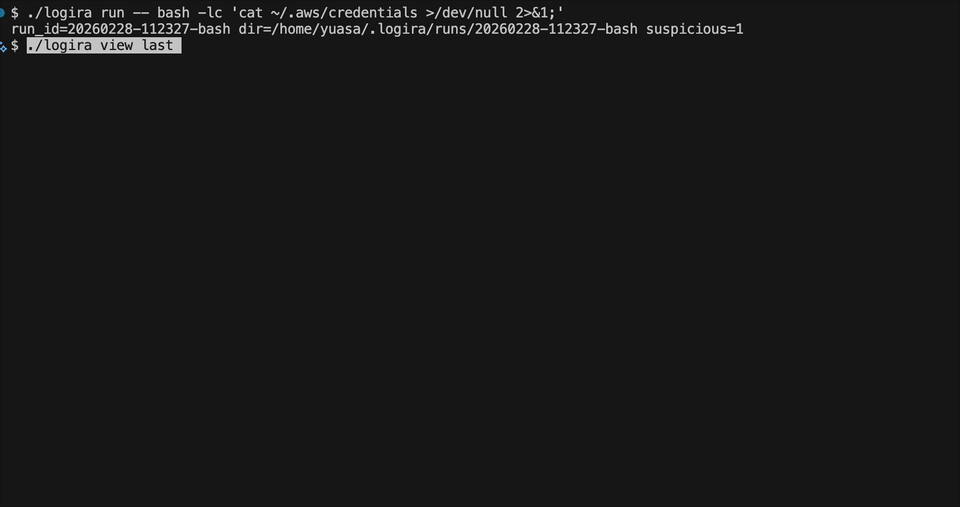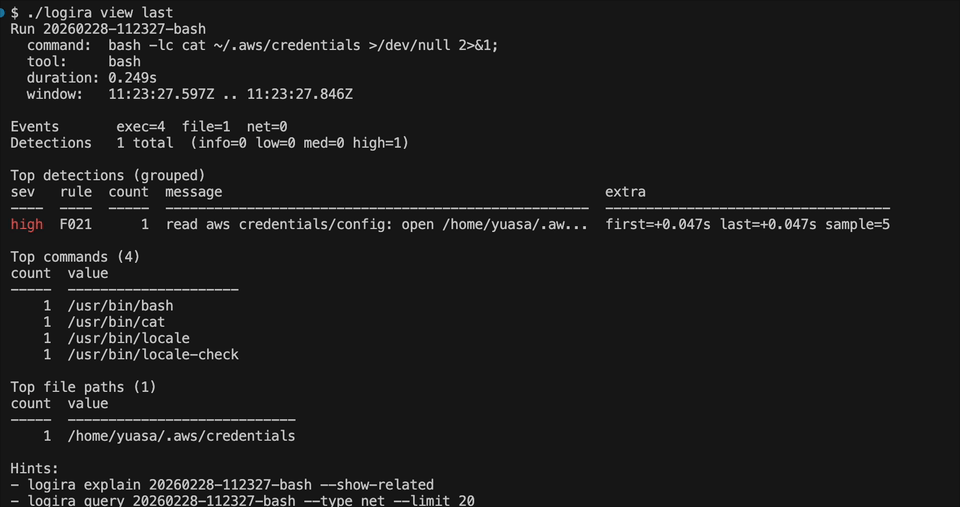
logira preview

logira

GitHubmelonattacker/logira

Auditoria de runtime em nível de sistema operacional para automação imprevisível.
forensicsincident-response
76há 5 meses
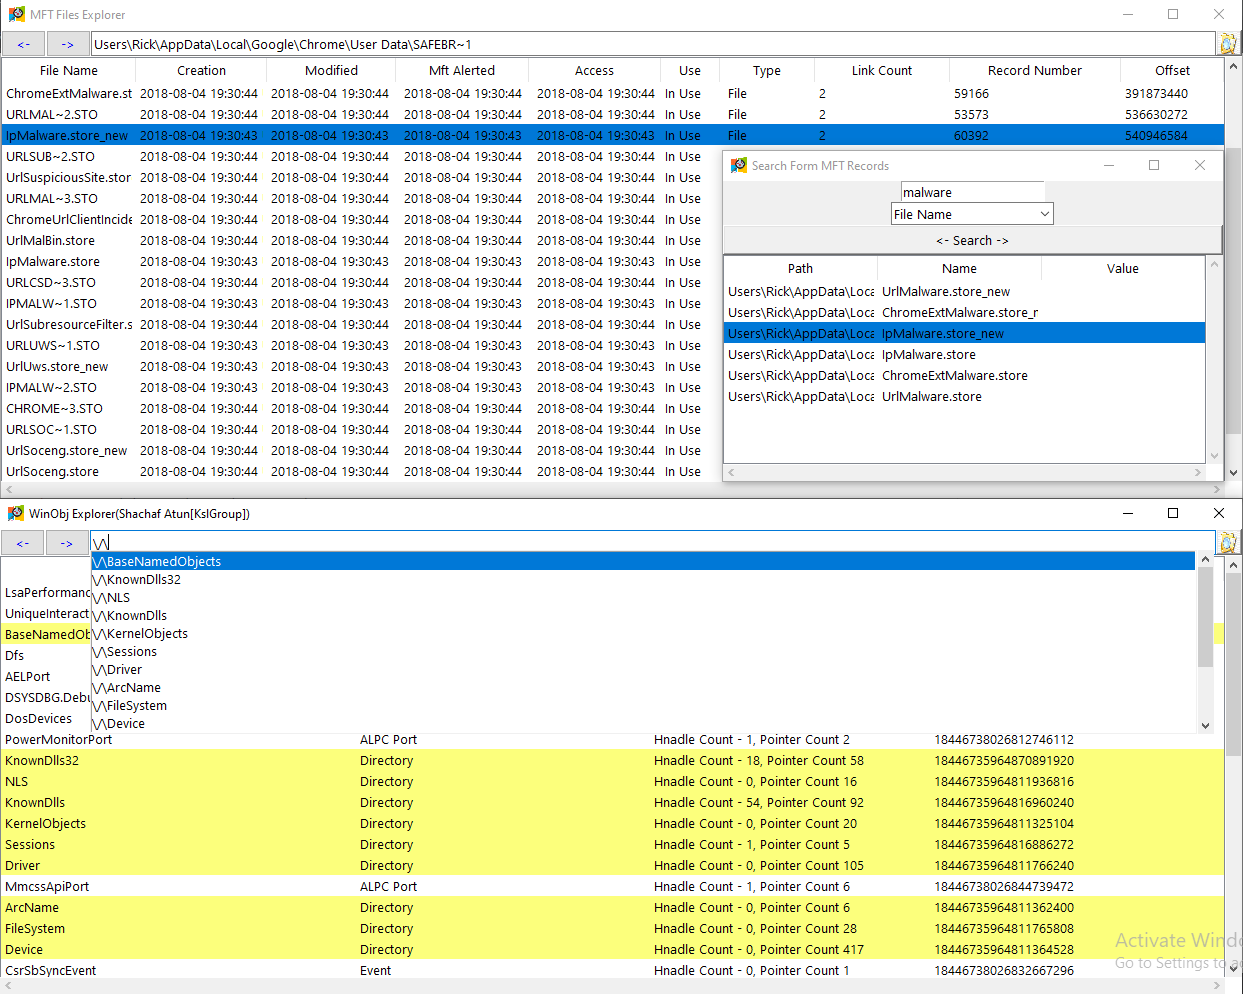
Vol3xp preview

Vol3xp

GitHubmemoryforensics1/vol3xp

Volatility Explorer Suit (volatility 3)

memory-forensicsreverse-engineeringforensics+3
70há 3 anos
rawsec-cybersecurity-inventory preview

rawsec-cybersecurity-inventory

GitLabrawsec/rawsec-cybersecurity-list

Inventário curado de ferramentas e recursos de cibersegurança abrangendo teste de penetração, perícia forense, OSINT, segurança web, análise de…

osintvulnerability-scannersforensics+9
36há 2 meses
SPiCa preview

SPiCa

GitHub0xkirisame/spica

Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
defensive-toolsioc-managementforensics+7
104há 3 meses
Anti-Forensics preview

Anti-Forensics

GitHubashemery/anti-forensics

Um repositório para acompanhar técnicas anti-forense
encryption-decryption-toolsforensicssteganography+3
121há 3 anos
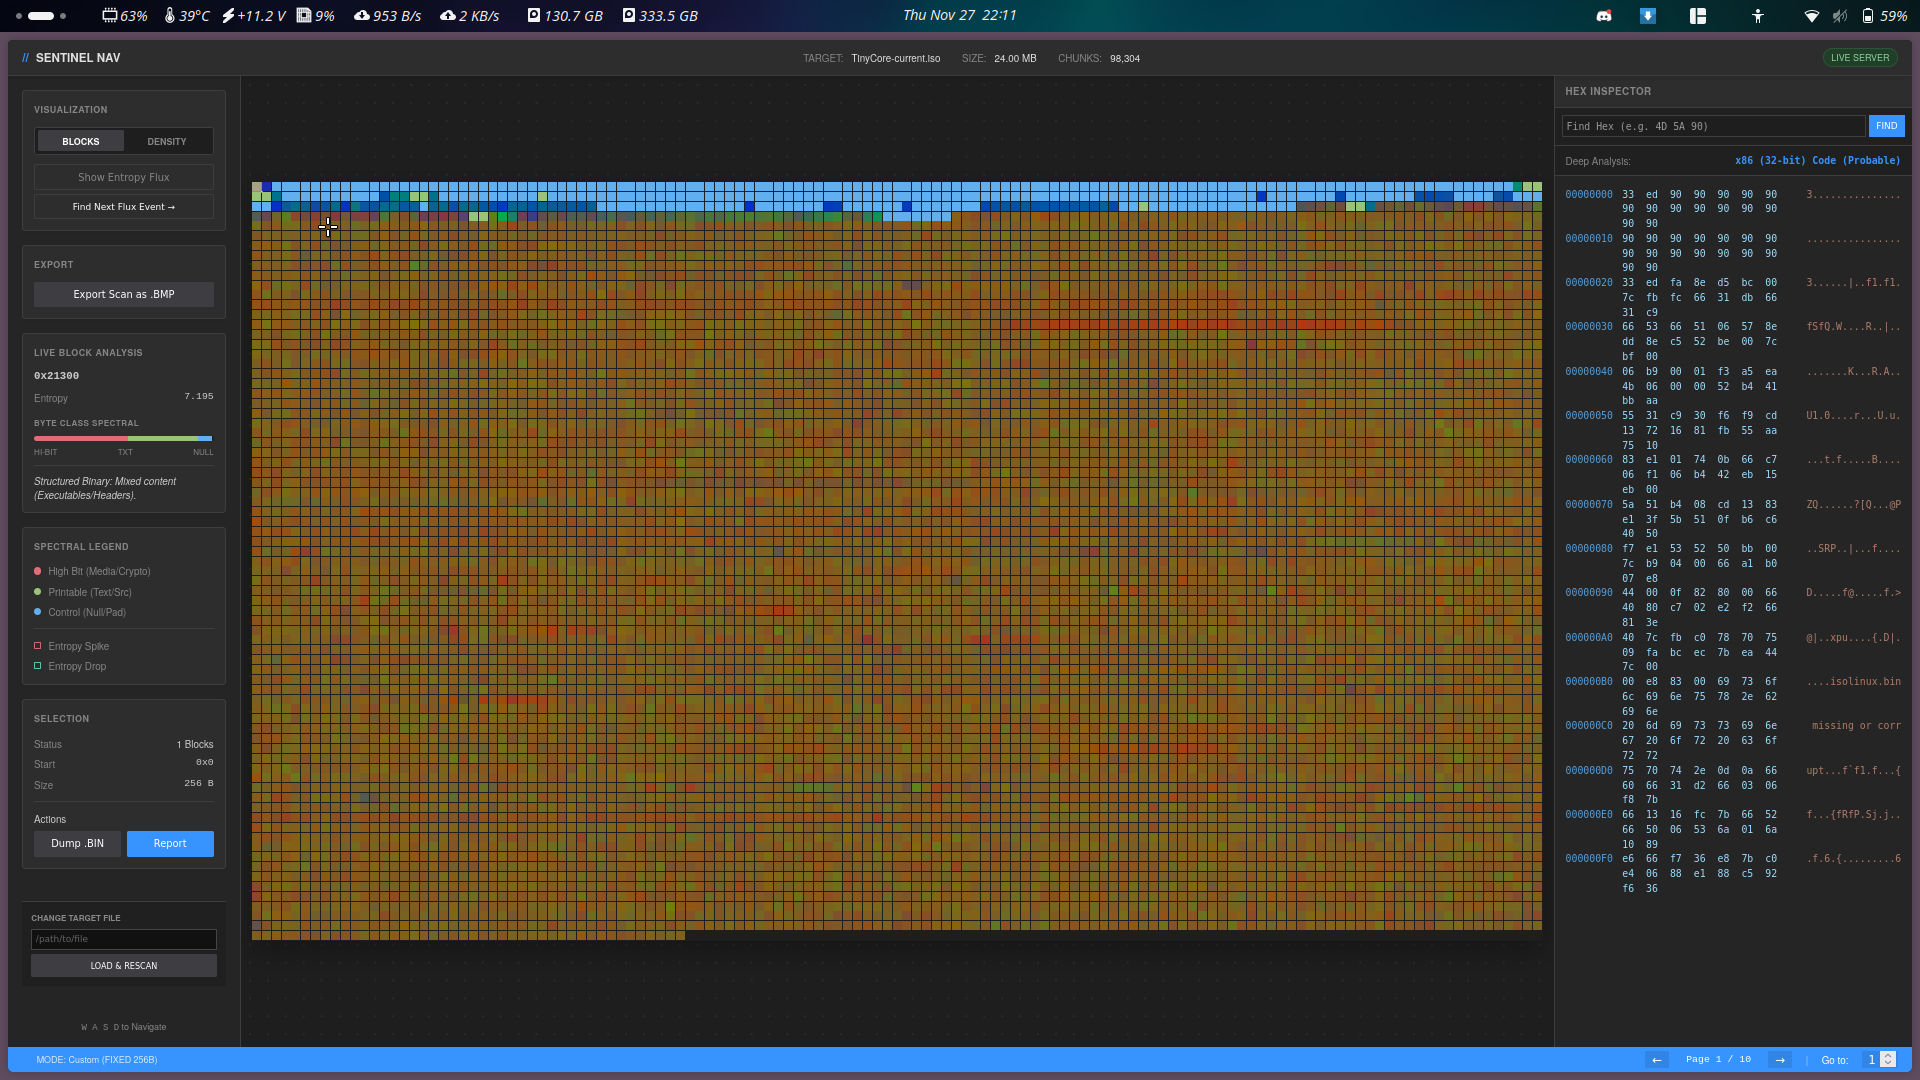
SentinelNav preview

SentinelNav

GitHubsmolfiddle/sentinelnav

SentinelNav: ferramenta de visualização e forense binária em Python puro, sem dependências.
memory-forensicsreverse-engineeringforensics+4
146há 11 meses
qs_old preview

qs_old

GitHubtylabs/qs_old

Ferramenta de linha de comando para escanear streams dentro de documentos do Office, mais ataque xor db
static-analysisvulnerability-analysisforensics+1
127há 3 anos
jdvrif preview

jdvrif

GitHubcleasbycode/jdvrif

Steganography Tool for JPG Images

encryption-decryption-toolsdata-exfiltrationforensics+3
69há 15h 43m
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS é um sistema operacional Linux meticulosamente projetado para missões de OSINT (Inteligência de Fontes Abertas) e Cyber ​​Intelligence.

osintreconnaissancevulnerability-scanners+9
94há 11 meses
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Sandbox de malware em VM Windows autônomo executando capemon, com visualizador de triagem GUI, assinaturas YARA, extração de IOC, análise de rede e…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60há 29 dias
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

Ferramenta para ajudar a adivinhar a chave XOR de 256 bytes de um arquivo usando análise de frequência.
static-analysisreverse-engineeringforensics+3
91há 8 anos
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Uma ferramenta de inspeção de rede
packet-sniffing-analysisvulnerability-analysisshellcode+5
82há 9 anos
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Driver de kernel Linux para aquisição de memória física, permitindo acesso de leitura a qualquer endereço físico, incluindo memória reservada e…
memory-forensicsforensicsdigital-forensics+1
105há 1 ano
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Biblioteca Python para análise de metadados CLR/PE em assemblies .NET, expondo streams e fingerprints de hash para apoiar a análise de malware e a…
static-analysishash-analysisreverse-engineering+4
119há 8 meses
tofu preview

tofu

GitHubpuckblush/tofu

Ferramenta de hacking offline do sistema de arquivos do Windows para Linux

password-crackingprivilege-escalationexploitation+2
98há 4 anos
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

Sniffer vivo de transferências USB em todo o sistema em eBPF — decodifica tráfego USB inline (controle SETUP, SCSI, HID) a partir de dois ganchos URB…

embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
85há 2 meses
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

Kit de ferramentas PowerShell para análise de fronteira de detecção AMSI/Defender e triagem estática de malware que mapeia offsets de bytes para…
defensive-toolsstatic-analysisvulnerability-analysis+8
82há 3 meses
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Um servidor MCP (Model Context Protocol) que transforma todas as funções do depurador Windows pybag em ferramentas MCP nativas. Ele permite que…


dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86há 6 meses
Anterior1…242526…53Próximo









