
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) é o sistema operacional Linux da Indonésia
 azizaltuntas/network-analysis-tools
Kit de ferramentas de análise Pcap (arquivo de captura)(v.1)
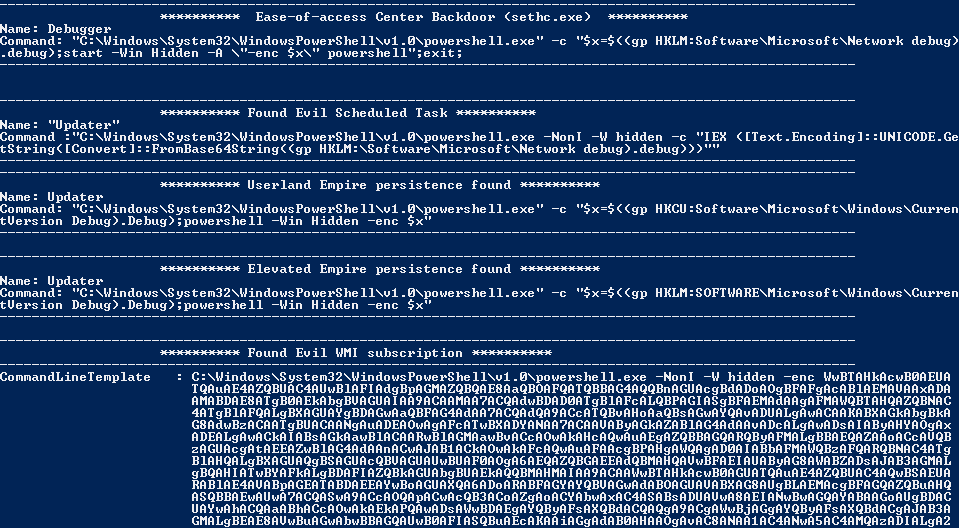 n00py/norknork
Localizador de persistência do Powershell Empire
 mhelwig/adwind-decryptor
Decifrador simples para os trojans Java AdWind, jRAT e jBifrost
 mhils/honeyproxy
Este projeto agora faz parte do @mitmproxy.
 mmozeiko/aes-finder
Utilitário para encontrar chaves AES em processos em execução
 cyberclues/rtf_exploit_extractor
Script para extrair payload malicioso e documento isca de documentos de exploit CVE-2015-1641
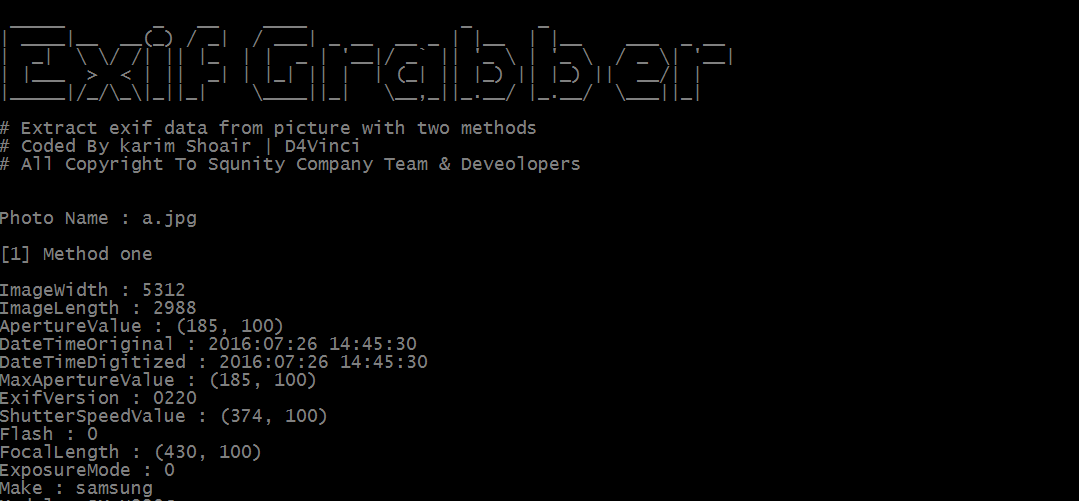 d4vinci/exif-grabber
Uma ferramenta python que extrai dados exif de imagens com dois métodos
 d4vinci/chrome-extractor
Script em Python que extrai todas as senhas salvas do seu banco de dados do Google Chrome apenas no Windows.
 ajmartel/irtriage
Triagem de Resposta a Incidentes - Coleta de Evidências do Windows para Análise Forense
 leonward/openfpc
OpenFPC, Captura Completa de Pacotes de Código Aberto
 sinfocol/vboxdie-cracker
Quebrador de senhas de criptografia de imagem de disco do VirtualBox
 etsy/midas
Sistema de Análise de Detecção de Intrusão para Mac
 nowsecure/android-forensics
Aplicativo e framework de perícia forense Android de código aberto
 psypanda/hashid
Software para identificar os diferentes tipos de hashes -
 bmaia/binwally
Ferramenta de comparação de árvores de binários e diretórios usando Hashing Fuzzy
 nccgroup/windowspatchdetector
Detector experimental de patch de seção .text do Windows
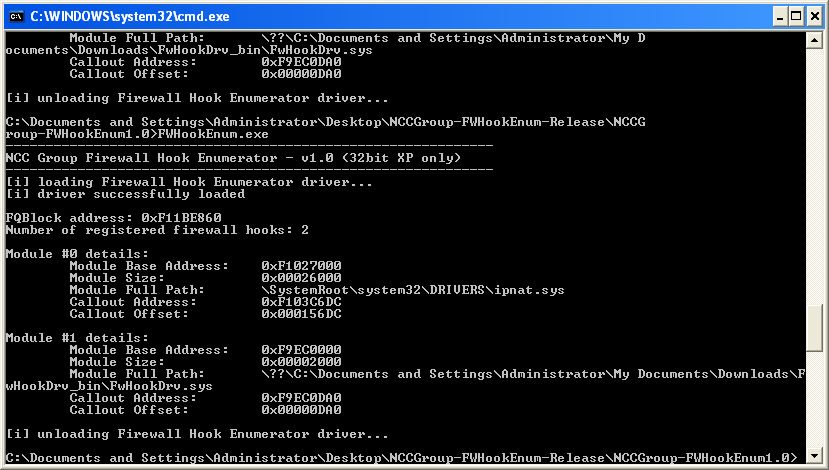 nccgroup/windowsfirewallhookdriverenumeration
Ferramentas para enumerar drivers de hook do Firewall do Windows no Windows 2000, XP e 2003








