
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 bitranox/fingerprint
Monitoramento de Alterações no Registro e em Arquivos no Windows
 hullabrian/eventhorizon
Ferramenta que coleta um conjunto personalizável de telemetria ETW e gera detecções definidas pelo usuário.
 jnschaeffer/cve-2022-44268-detector
Detecta imagens que provavelmente exploram CVE-2022-44268
 justjeff211/conti-ransomware-writeup
Conduzi uma investigação completa de SOC sobre um comprometimento de ransomware Conti em um servidor Exchange usando Splunk 8.2.2. Analisei 28.145…
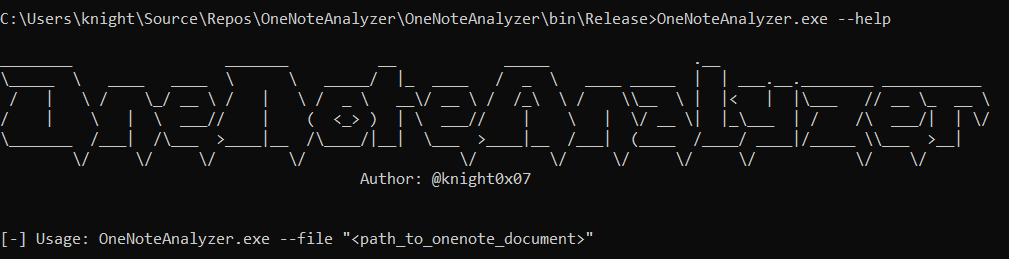 knight0x07/onenoteanalyzer
Uma ferramenta baseada em C# para analisar documentos maliciosos do OneNote.
 onapsis/cve-2020-6287_recon-scanner
Scanner de vulnerabilidades caixa-preta e analisador de indicadores de comprometimento para CVE-2020-6287 (RECON) em aplicações Java SAP NetWeaver,…
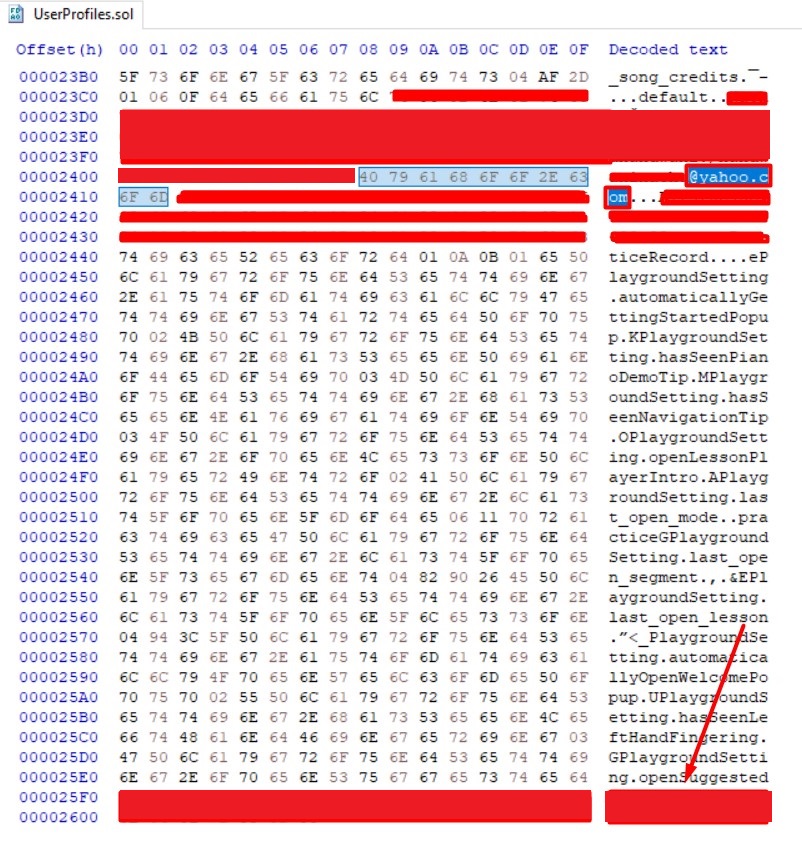 nathunandwani/cve-2020-24227
Playground Sessions - Armazenando Credenciais de Usuário em Texto Claro
 wowfunhappy/fix-apple-mail-cve-2020-9922
Corrige a vulnerabilidade zero-click do Apple Mail (CVE-2020-9922) no macOS, prevenindo a execução remota de código sem interação do usuário.
 gyaansastra/cve-2022-30190
Análise abrangente do CVE-2022-30190 (vulnerabilidade Follina MSDT) com IOCs, regras de detecção para SIEMs/EDR, assinaturas YARA, scripts de…
 andyjsmith/registry-spy
Navegador de registro multiplataforma para arquivos brutos do registro do Windows.
 cameloo1/sharepoint-toolshell-micro-postmortem
Micro-postmortem de incidente reproduzível para Microsoft SharePoint on-premises "ToolShell" (CVE-2025-53770): instantâneo ATT&CK, tabela de "logs…
 drolley919/joomla-cve-2015-8562-exploit-and-linux-forensic-analysis
Exploit para Joomla CVE-2015-8562 combinado com capacidades de análise forense Linux para investigação pós-exploração e coleta de evidências.
 gmh5225/minidumpreader
Analisa arquivos Windows MiniDump (MDMP) com Kaitai Struct, extraindo strings de memória e verificando-as com regras YARA para triagem forense e de…








