
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 mobiusm/cve-2026-43499
CVE-2026-43499 PoC
 aniqfakhrul/sharperner
Gerador simples de executável com shellcode criptografado.
 tyranid/ie11sandboxescapes
Alguns exemplos de código-fonte para escapes de sandbox corrigidos do IE11.
 ridter/cve-2018-15982_exp
Exploit do CVE-2018-15982
 rasta-mouse/crystal-loaders
Uma pequena coleção de loaders PIC do Crystal Palace projetados para uso com o Cobalt Strike
 luemmelsec/apex
Framework de Pós-Exploração Azure
 nccgroup/cve-2017-8759
Análise e exploração da CVE-2017-8759 pelo NCC Group, juntamente com refinamentos adicionais
 kingsabri/godofwar
GodOfWar - Construtor malicioso de WAR Java com payloads embutidos
 t94j0/satellite
hospedagem de payloads fácil de usar
 tyranid/blackhat-usa-2022-demos
Demonstrações para a palestra do Blackhat USA 2022 "Taking Kerberos to the Next Level"
 retme7/cve-2014-7911_poc
Exploit local de root para Nexus5 Android 4.4.4(KTU84P)
 synacktiv/dcomillusionist
DCOM em memória e técnicas de movimento lateral sem arquivos através de desserialização .Net
 senzee1984/micr0_shell
micr0shell é um script Python que gera dinamicamente shellcode de reverse shell Windows X64 PIC Null-Free.
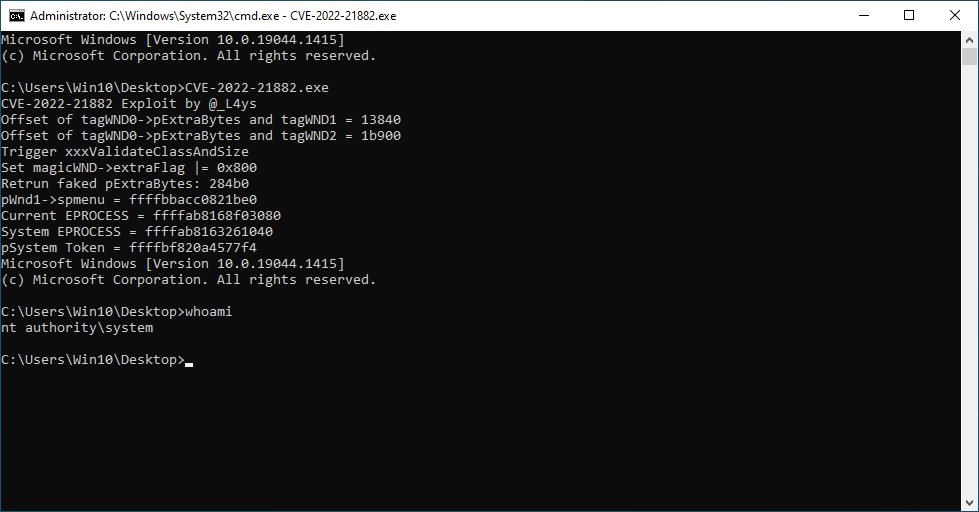 l4ys/cve-2022-21882
Prova de conceito de exploração para CVE-2022-21882, uma vulnerabilidade de elevação de privilégio no Win32k que afeta o Windows 10 21H2,…
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Mau Vizinho) Lógica de Detecção e Regra para a Vulnerabilidade TCP/IP do Microsoft Windows
 kudaes/dumpy
Reutilize handles abertos para fazer dump dinâmico do LSASS.
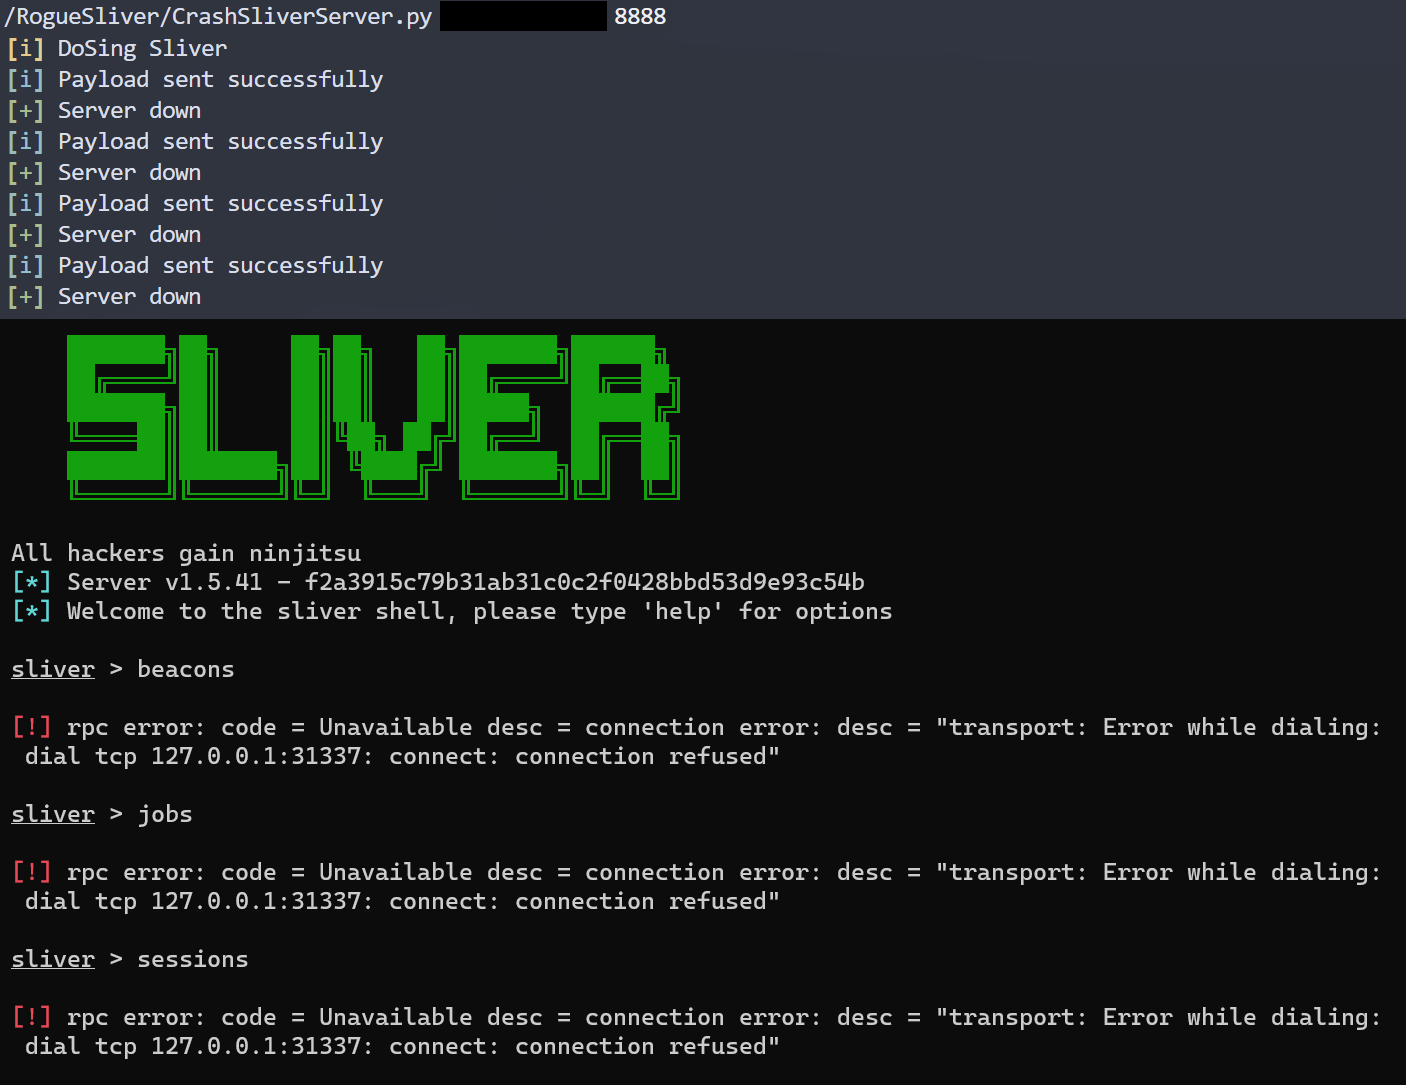 ace-responder/roguesliver
Um conjunto de ferramentas para interromper campanhas usando o framework Sliver C2.
 aron-tn/mega-bot
[NOVO] : Mega Bot ☣ Scanner & Auto Explorador








