
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 bitwise-01/loki
Ferramenta de Acesso Remoto
 viralmaniar/powershell-rat
Ferramenta backdoor baseada em Python que usa o Gmail para exfiltrar dados através de anexos. Este RAT ajudará durante engajamentos de red team a…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java do LOG4J - Truques de bypass de WAF
 foxglovesec/potato
Exploit de escalação de privilégios local no Windows usando spoofing de NBNS, proxy WPAD falso e relay NTLM de HTTP para SMB para obter acesso NT…
 sighook/pixload
Ferramentas de criação/injeção de payloads em imagens
 notmedic/netntlmtosilverticket
SpoolSample -> Responder com NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
Powerview turbinado
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 safebreach-labs/pinjectra
Pinjectra é uma biblioteca no estilo OOP em C/C++ que implementa técnicas de Injeção de Processos (com foco no Windows 10 64-bit)
 matthieu-hackwitharts/win32_offensive_cheatsheet
Técnicas de abuso de Win32 e Kernel para pentesters
 boku7/loki
🧙♂️ Comando e Controle em Node.js para Script-Jacking de Aplicações Electron Vulneráveis
 antoniococo/remotepotato0
Escalação de privilégios no Windows de usuário para administrador de domínio.
 hatriot/token-priv
Pesquisa de Privilégios de Token
 hackerhouse-opensource/iscsicpl_bypassuac
Bypass de UAC para Windows 7 - 11 x64
 klezvirus/cve-2021-40444
CVE-2021-40444 - Exploit de RCE totalmente armado para Microsoft Office Word
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - Ferramenta de entrega de payload com evasão de AV e indetectável
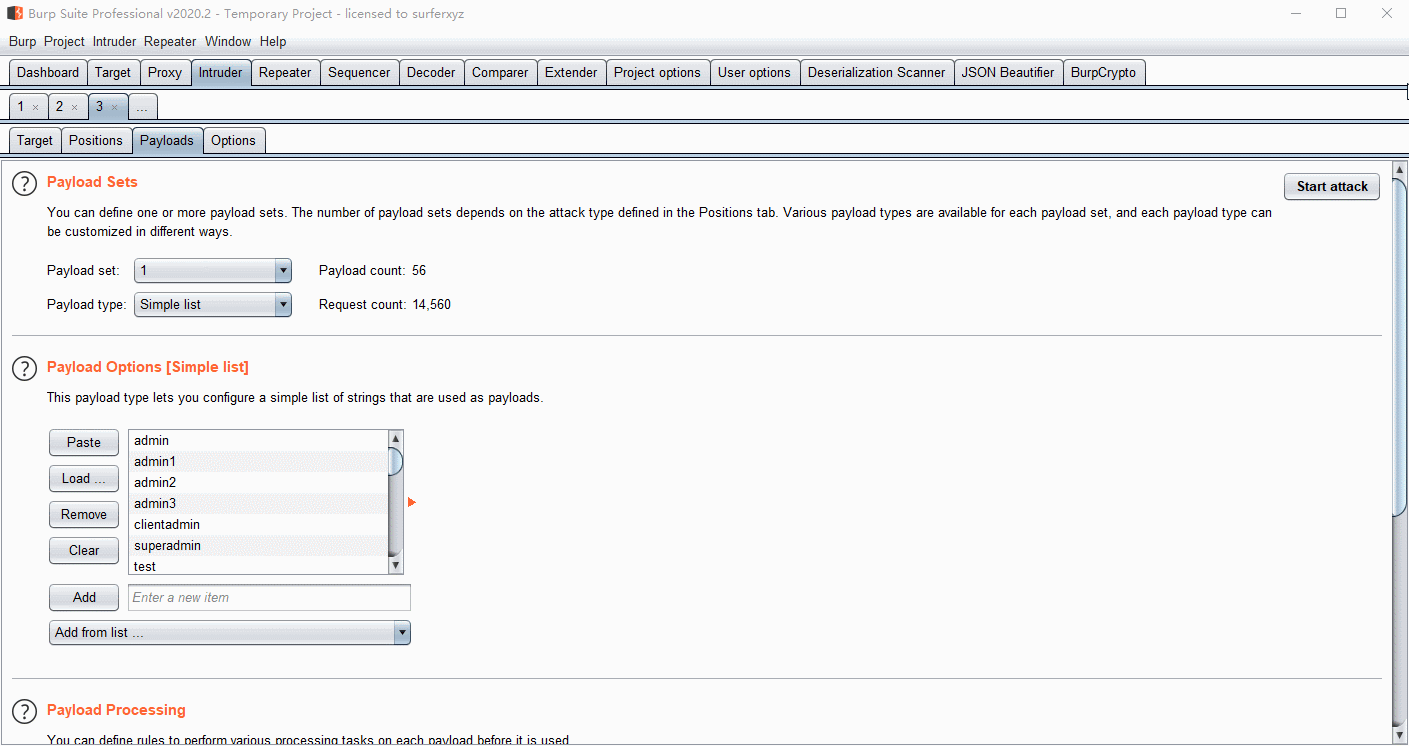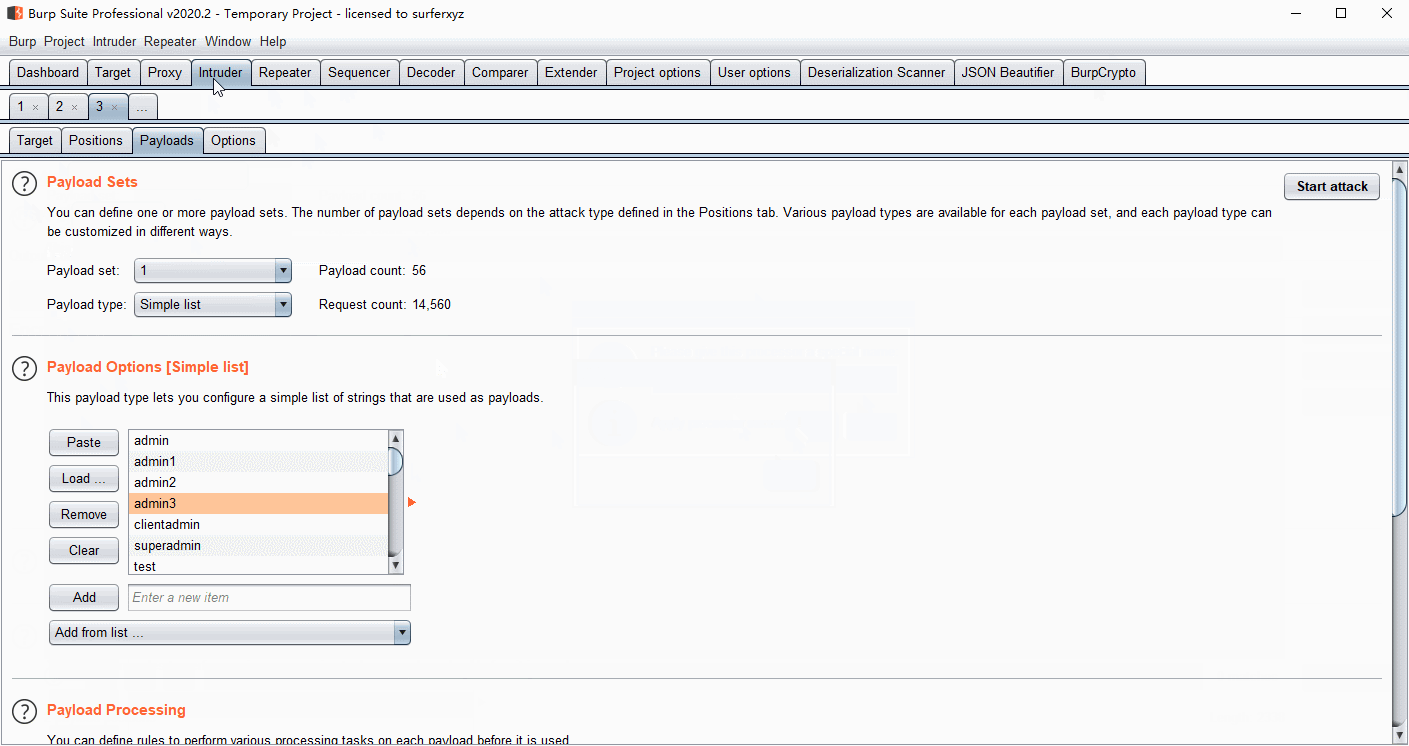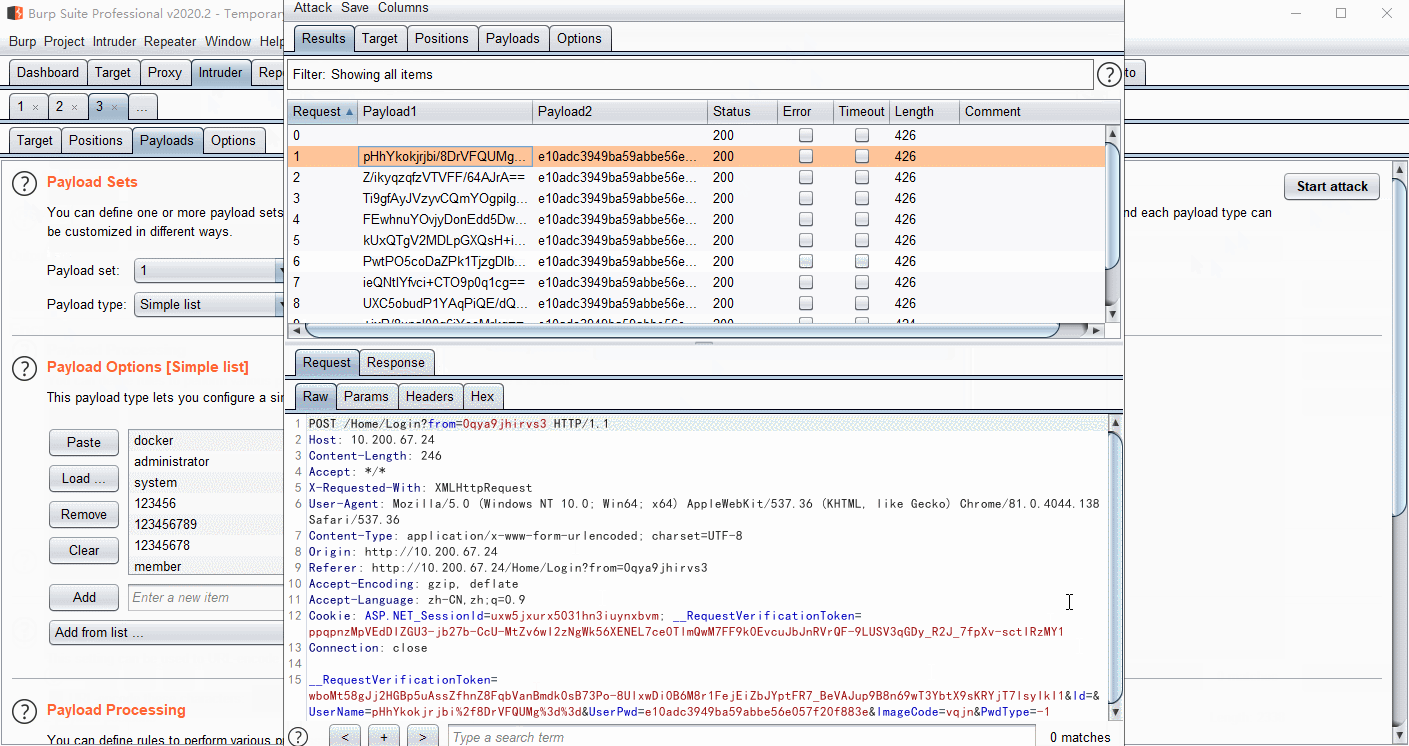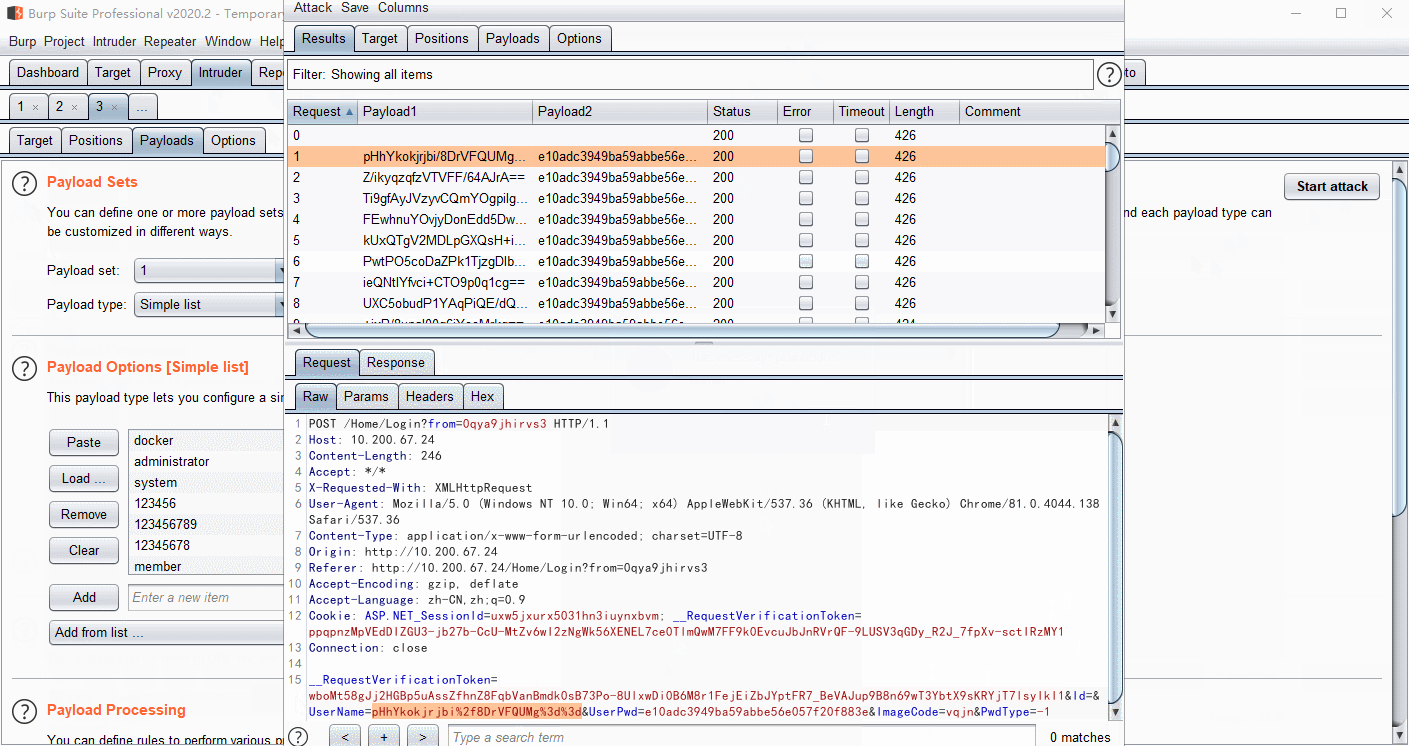 whwlsfb/burpcrypto
Plugin BurpSuite para criptografar payloads com AES, RSA, DES ou código JS personalizado, permitindo descriptografia automatizada de tráfego…








