
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 fenalik/cve-2021-1732
Exploit de escalonamento de privilégios local CVE-2021-1732 para Windows 10, com código de pesquisa e prova de conceito visando vulnerabilidades em…
 m-cetin/cve-2023-29336
Exploração de prova de conceito para CVE-2023-29336, uma vulnerabilidade de elevação de privilégio no Win32k que permite acesso de nível SYSTEM em…
 broskigx/oihk-pentesting
Motor autônomo de testes de penetração com IA multiagente: um sandbox de ferramentas governado, um gate imutável de evidências e validação, e um…
 rickgeex/msf-module-cve-2019-0708
Módulo do Metasploit para CVE-2019-0708 (BlueKeep) - https://github.com/rapid7/metasploit-framework/tree/5a0119b04309c8e61b44763ac08811cd3ecbbf8d/modu…
 poliva/root-zte-open
exploit para CVE-2012-4220 funcionando em zte-open
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - Corrupção do page cache do kernel Linux via authencesn AF_ALG + splice()
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 port para Galaxy Z Fold 8 (h8q)
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC para o ZFlip5 com a Knox no caminho!(˶˃ ᵕ ˂˶)
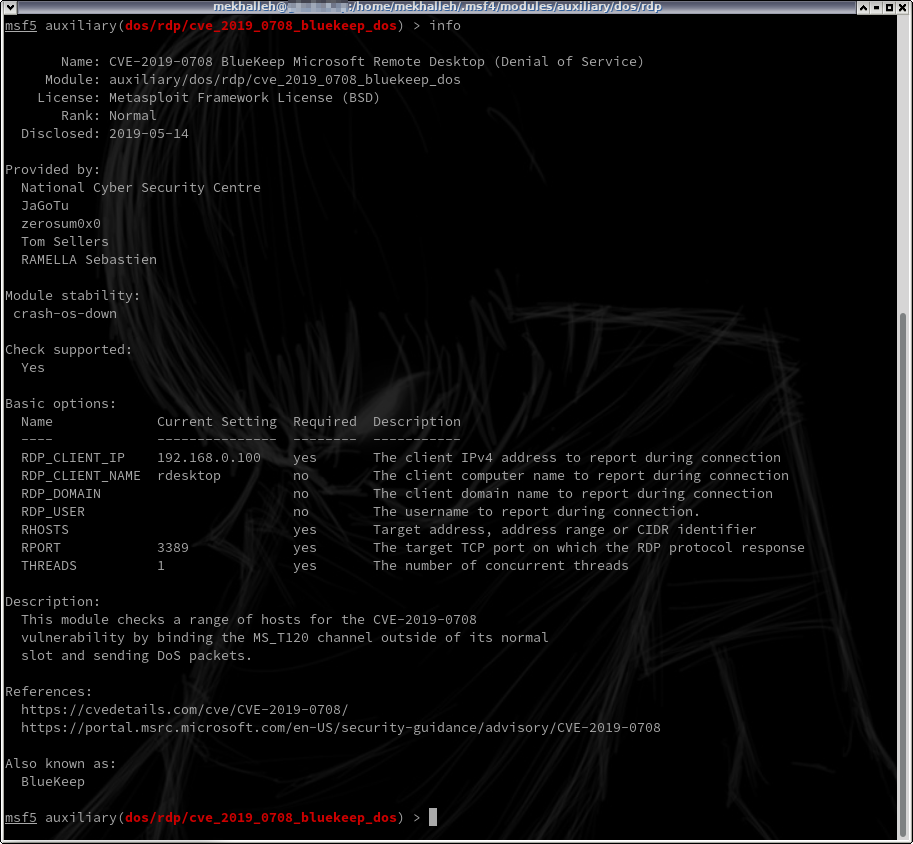 mekhalleh/cve-2019-0708
Módulo do Metasploit para negação de serviço massiva usando o vetor #Bluekeep.
 crackercat/cve-2024-35250
PoC para a Desreferência de Ponteiro Não Confiável no driver ks.sys
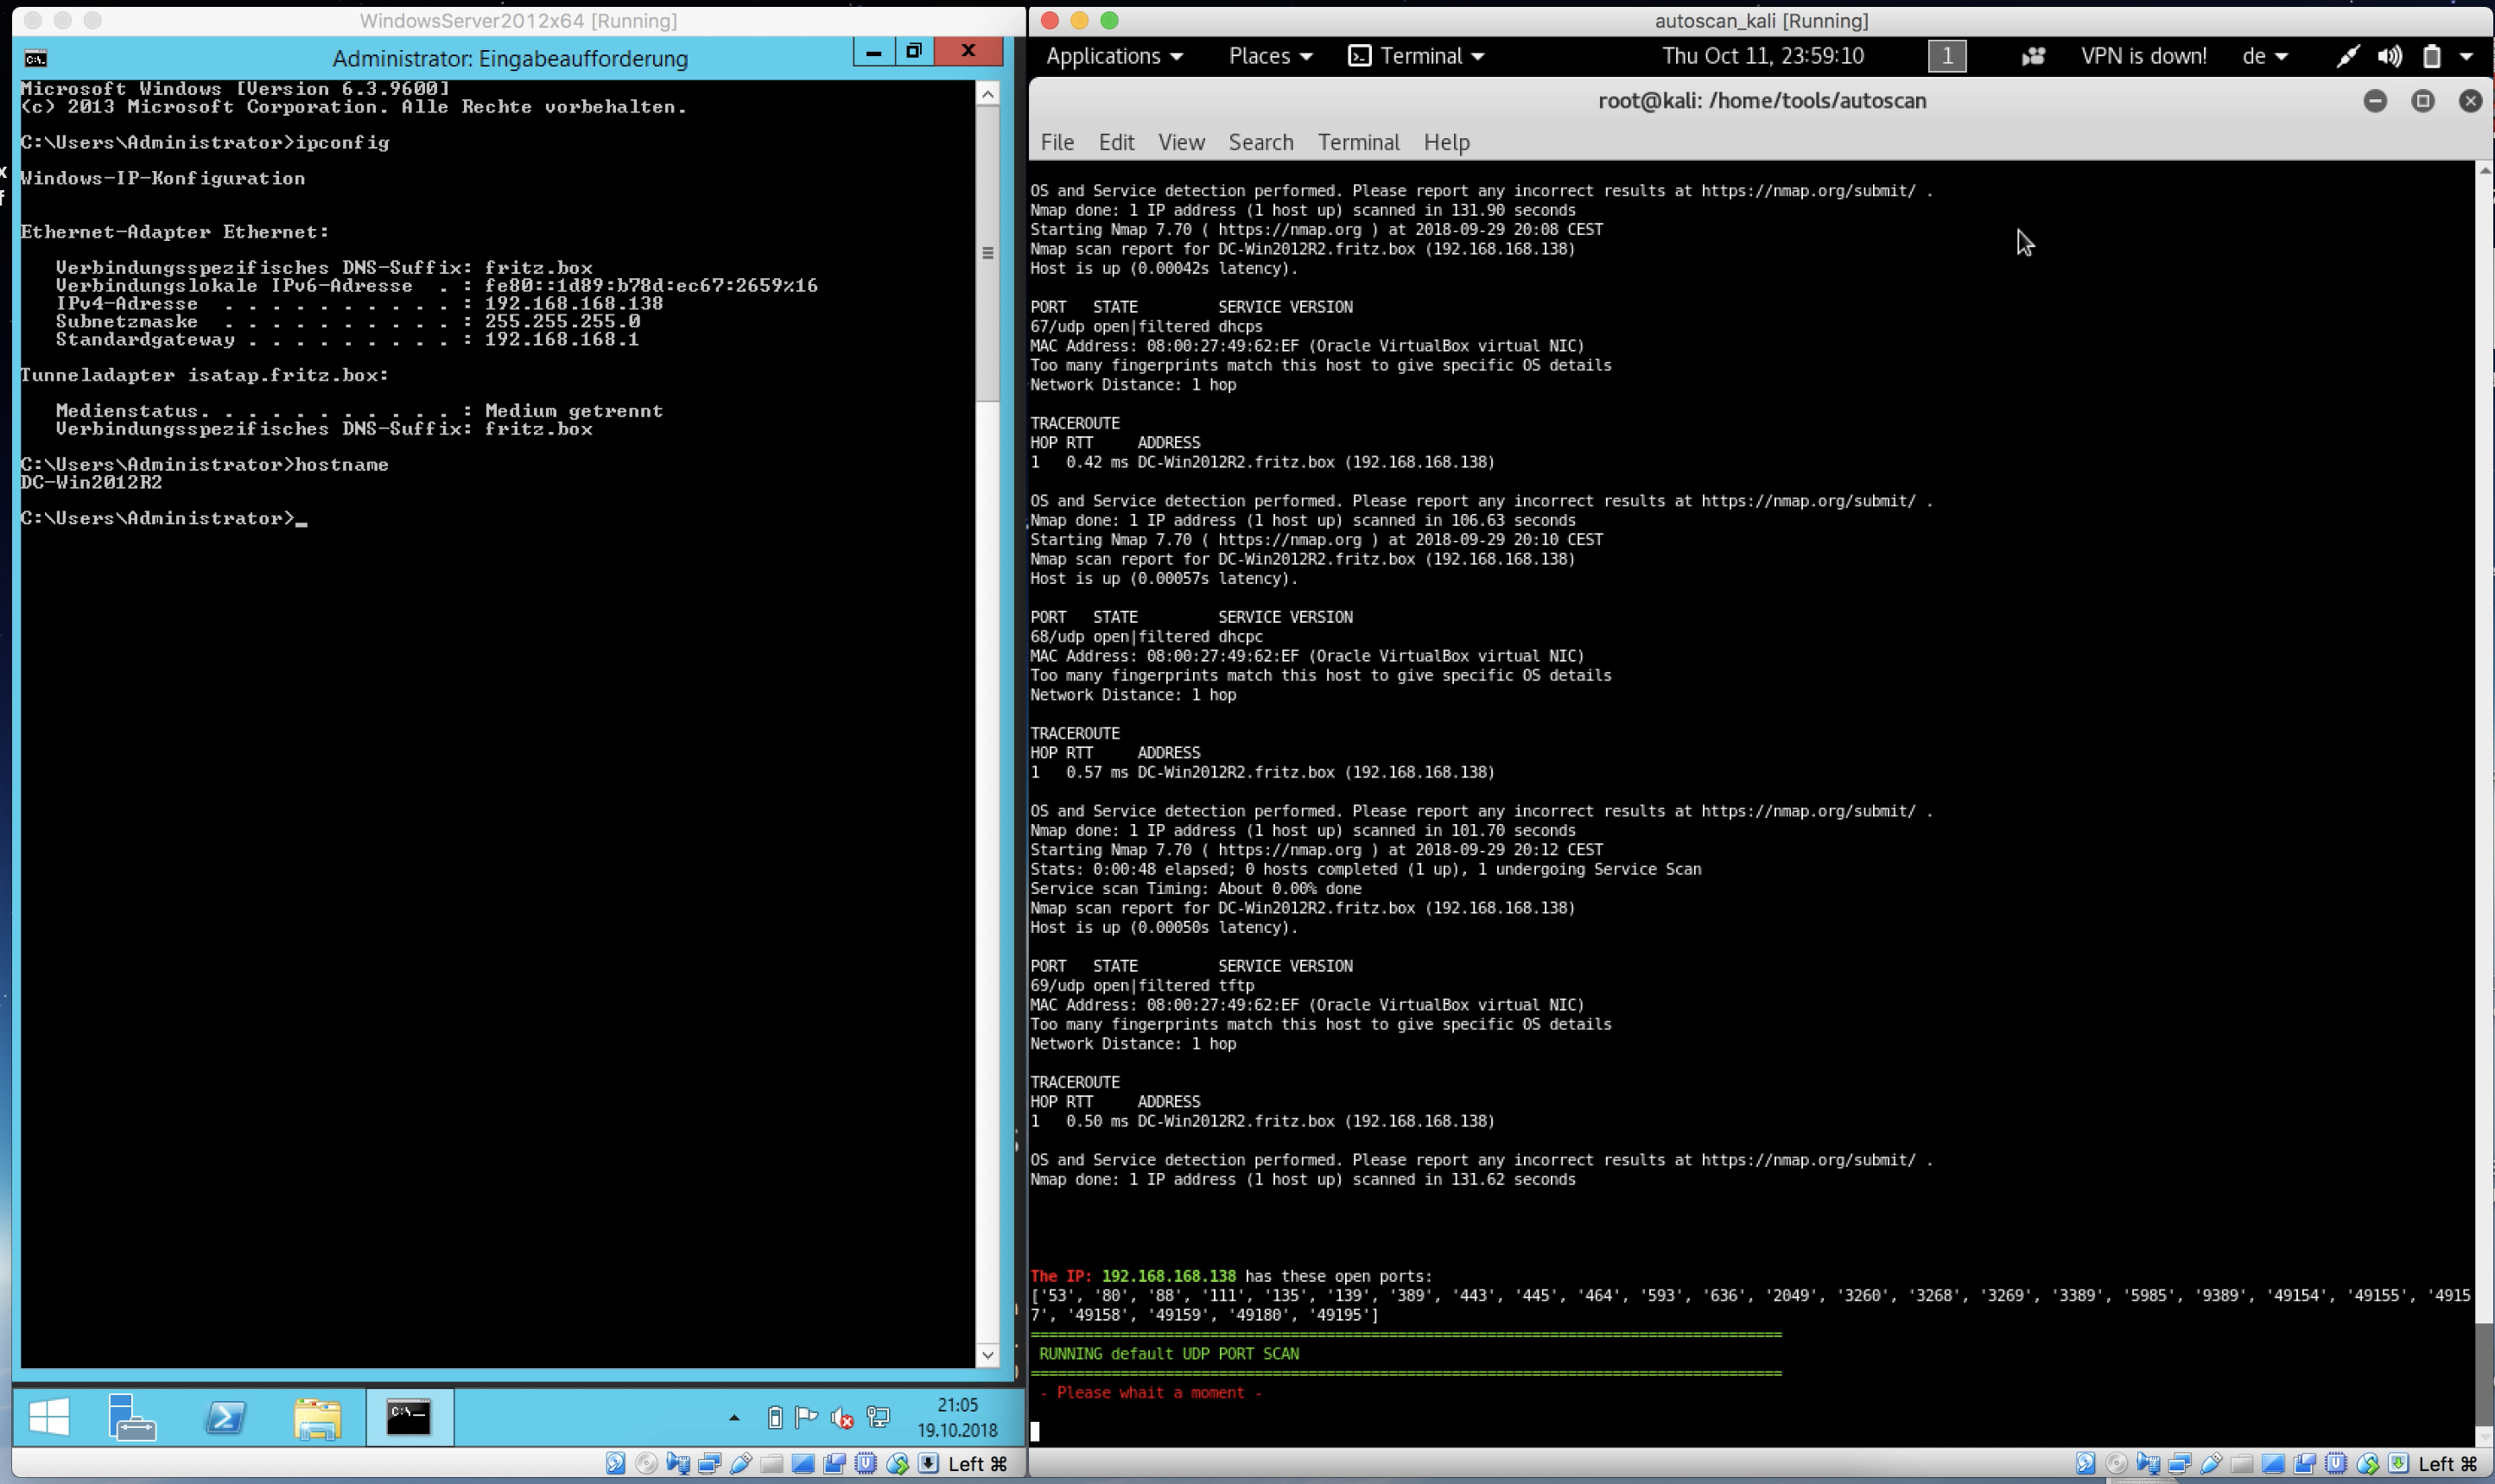 darksh3llgr/autoscan
Escaneamento Automatizado, Pentesting , Exploração e Relatórios
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 remover armadilhas ocultas, remover características de tráfego, beacon imita serviço de API real, corrigir patch CVE-2022-39197
 doyensec/ksmbd-cve-2025-37947
Exploit para CVE-2025-37947 no ksmbd, um servidor SMB do kernel Linux, causando uma gravação fora dos limites. Inclui rastreador BPF, configuração…
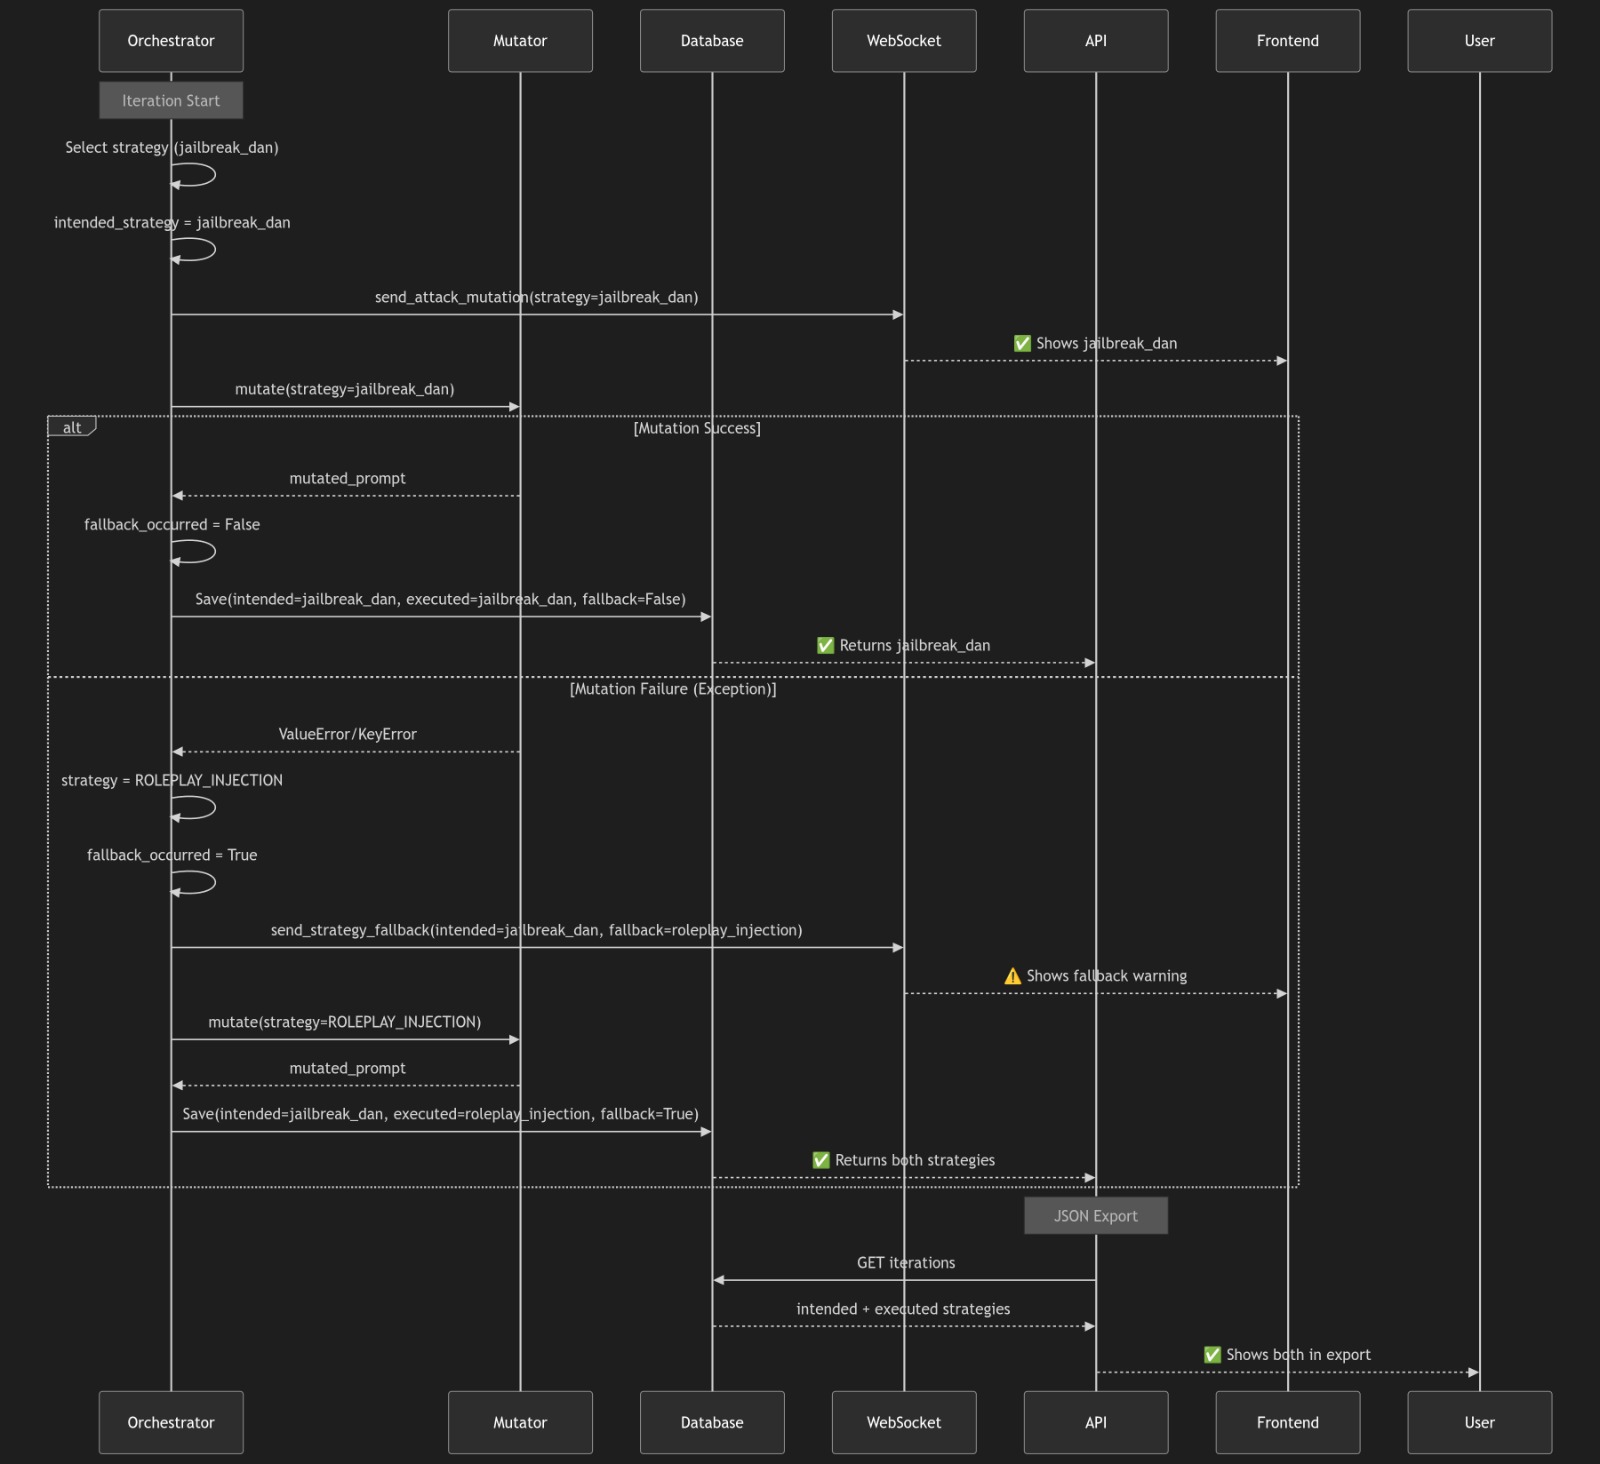 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Plataforma Avançada de Pesquisa de Red Team para LLMs com Algoritmo PAIR e Avaliação LLM-como-Juiz
 expliot-framework/expliot
Espelho somente leitura - Sem pull requests
 nishitvp/better_opts_attacks
Framework de ataque para quebrar defesas de injeção de prompt baseadas em fine-tuning (SecAlign, SecAlign++, StruQ) usando ataques adversariais…
 taroballzchen/cve-2021-21972
CVE-2021-21972 RCE não autorizado no VMware vCenter script de exploração metasploit
 jiansiting/weblogic-cve-2018-2628
Python exploit para a CVE-2018-2628 visando a vulnerabilidade de desserialização do Oracle WebLogic Server. Fornece execução remota de código contra…








