
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 1135/1135-cobaltstrike-toolkit
sobre CobaltStrike
 impalabs/cve-2023-27326
Escape de VM para Parallels Desktop <18.1.1
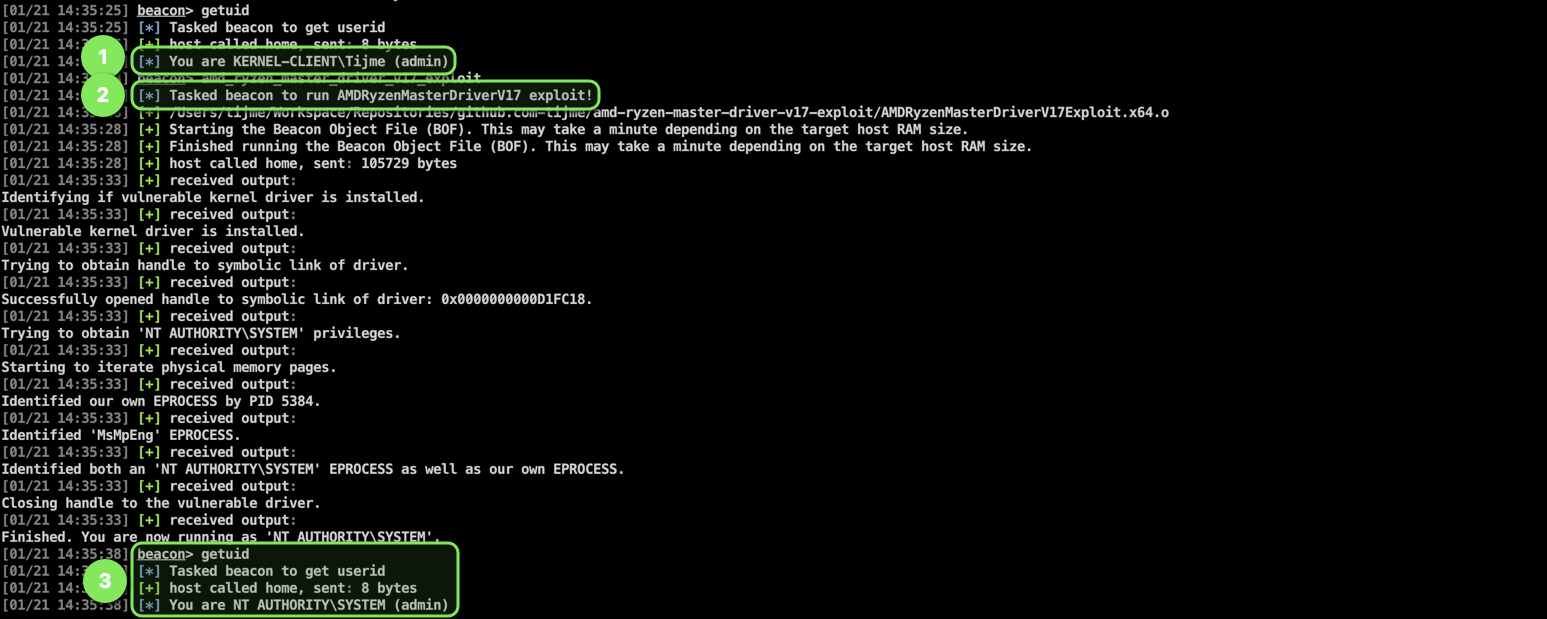 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) para exploração de kernel usando o driver Ryzen Master da AMD (versão 17).
 sec-consult/aggrokatz
Aggrokatz é uma extensão de plugin agressor para o Cobalt Strike que permite ao pypykatz interagir com os beacons remotamente e possibilita analisar…
 r0rt1z2/ghostlock
Exploit de root no kernel (CVE-2026-43499) para alguns dispositivos Amazon
 zerodaylab/powersploit
PowerSploit - Um Framework de Pós-Exploração em PowerShell
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
 alienwithin/owasp-mth3l3m3nt-framework
O OWASP Mth3l3m3nt Framework é uma ferramenta de auxílio a testes de penetração e um framework de exploração. Ele promove o princípio de atacar a web…
 shipcod3/cantot
rápido e sujo canbus h4xing framework
 safebuffer/metateta
Scanner e explorador automatizado de protocolos de rede que utiliza módulos do Metasploit para testes de penetração rápidos em redes de grande porte,…
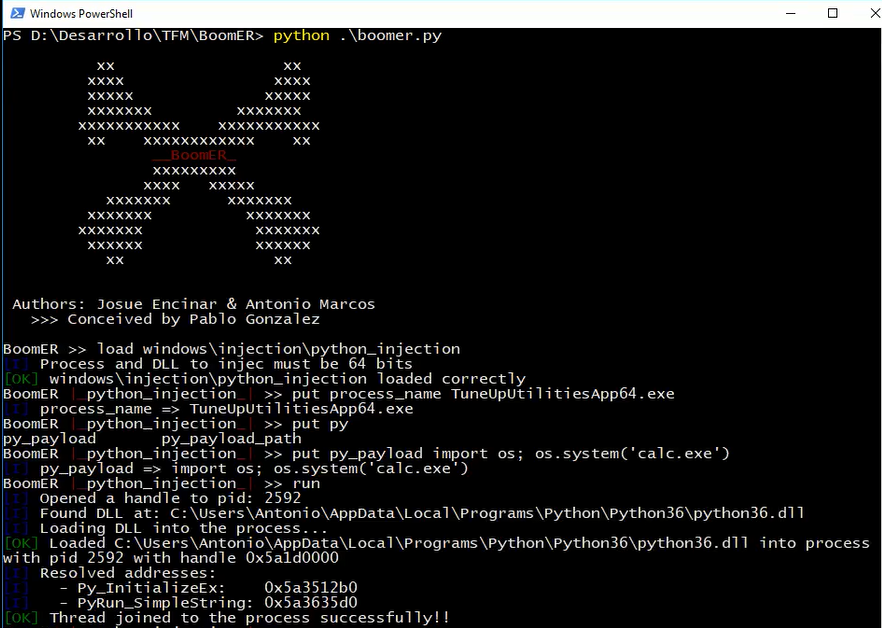 josue87/boomer
Framework para explorar vulnerabilidades locais
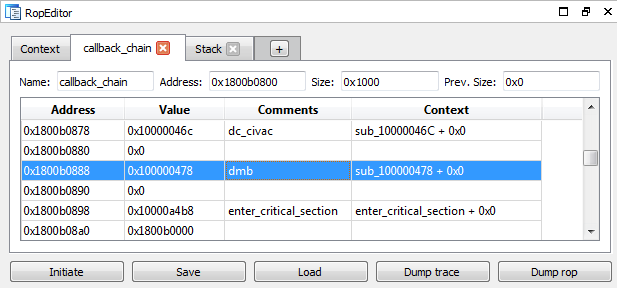 dsecurity/crauemu
crauEmu é uma extensão uEmu para desenvolver e analisar payloads para ataques de reutilização de código.
 mohshomis/modo
Coleção curada de recursos de aprendizagem em cibersegurança, writeups de CTF, artigos de pesquisa e laboratórios práticos para desenvolvimento de…
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO com bootloader bloqueado | CVE-2026-43499 + KernelSU
 outflanknl/external_c2
PoC para C2 externo do Cobalt Strike
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) adaptação do exploit
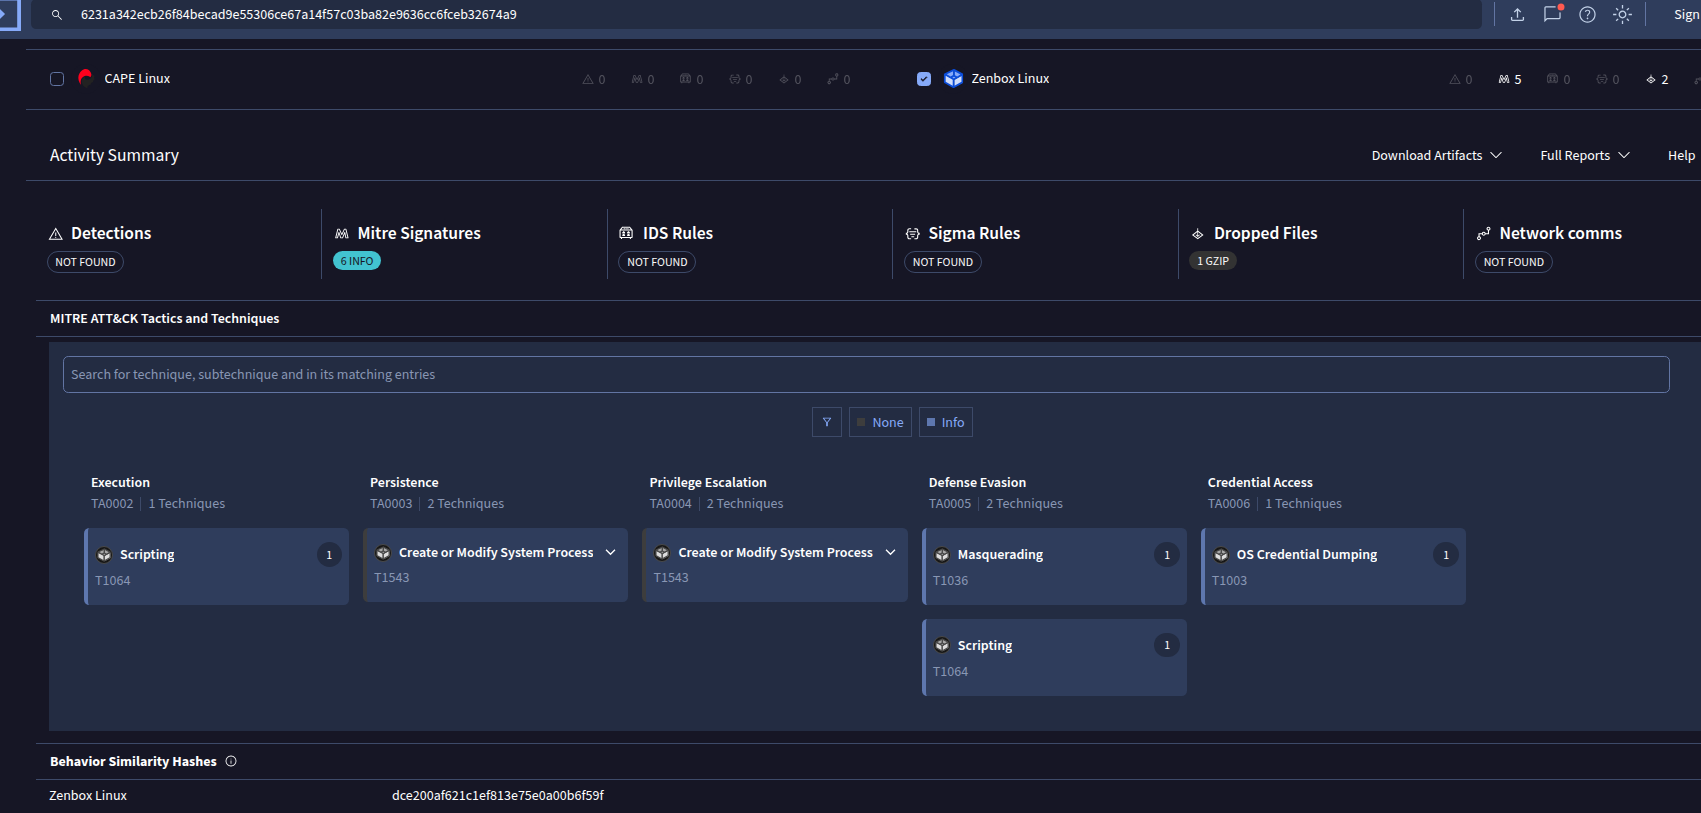 jm00nj/phantom-evasion-loader
Motor de injeção em Assembly x64 usando SROP e Injeção de Cópia Zero para bypassar EDR/XDR e monitores de kernel. Entrega payloads criptografados com…








