
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO com bootloader bloqueado | CVE-2026-43499 + KernelSU
 karmanya03/overthrone
Framework de exploração de Active Directory totalmente em Rust: enumeração LDAP/SMB/Kerberos, pathfinding de grafo de ataque, Kerberoasting, relay…
 1llu50ry/mcp-gamehacking
Servidor MCP que expõe uma base de conhecimento com mais de 4.100 habilidades em game hacking e engenharia reversa, com arquivos-fonte, agentes…
 vxcontrol/pentagi
Sistema de Agentes de IA totalmente autônomos capaz de realizar tarefas complexas de teste de penetração
 lame-projects/stratum-c2
Estrutura C2 dead-drop em nuvem — RSA-4096 + AES-256-GCM, 5 provedores de nuvem, agentes somente em Rust, malha P2P, mecanismo de persistência,…
 franklinf25/cve-2026-31431
Analisa a CVE-2026-31431, uma vulnerabilidade AF_ALG AEAD do kernel Linux, fornecendo um detector seguro, exploit LPE em laboratório e laboratório de…
 mythicagents/medusa
Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…
 six2dez/burp-ai-agent
Extensão do Burp Suite que adiciona ferramentas MCP integradas, análise assistida por IA, controles de privacidade, varredura passiva e ativa e mais
 jolovicdev/hayduk
Console gráfica de gestão de ataques para o Metasploit: a linhagem do Armitage como um único binário Go com interface de navegador. Topologia de rede…
 oxasploits/oxasploits
Uma série de exploits e ferramentas que escrevi para CVEs creditados a Marshall Whittaker/oxagast
 agampreet-singh/redroot
RedRoot is a Python-based, CLI-driven offensive security framework that brings essential red teaming tools into one unified terminal environment.…
 hhhrrrttt222111/ethical-hacking-tools
Listagem Completa e Uso de Ferramentas usadas para Hacking Ético
 stillbigjosh/adaptix-serverless-c2
Plugin de transporte C2 serverless para AdaptixC2 v1.2 usando AWS Lambda + DynamoDB como infraestrutura de relay.
 nu11secur1ty/sqlmap-nu11secur1ty
Extensão profissional do projeto sqlmap
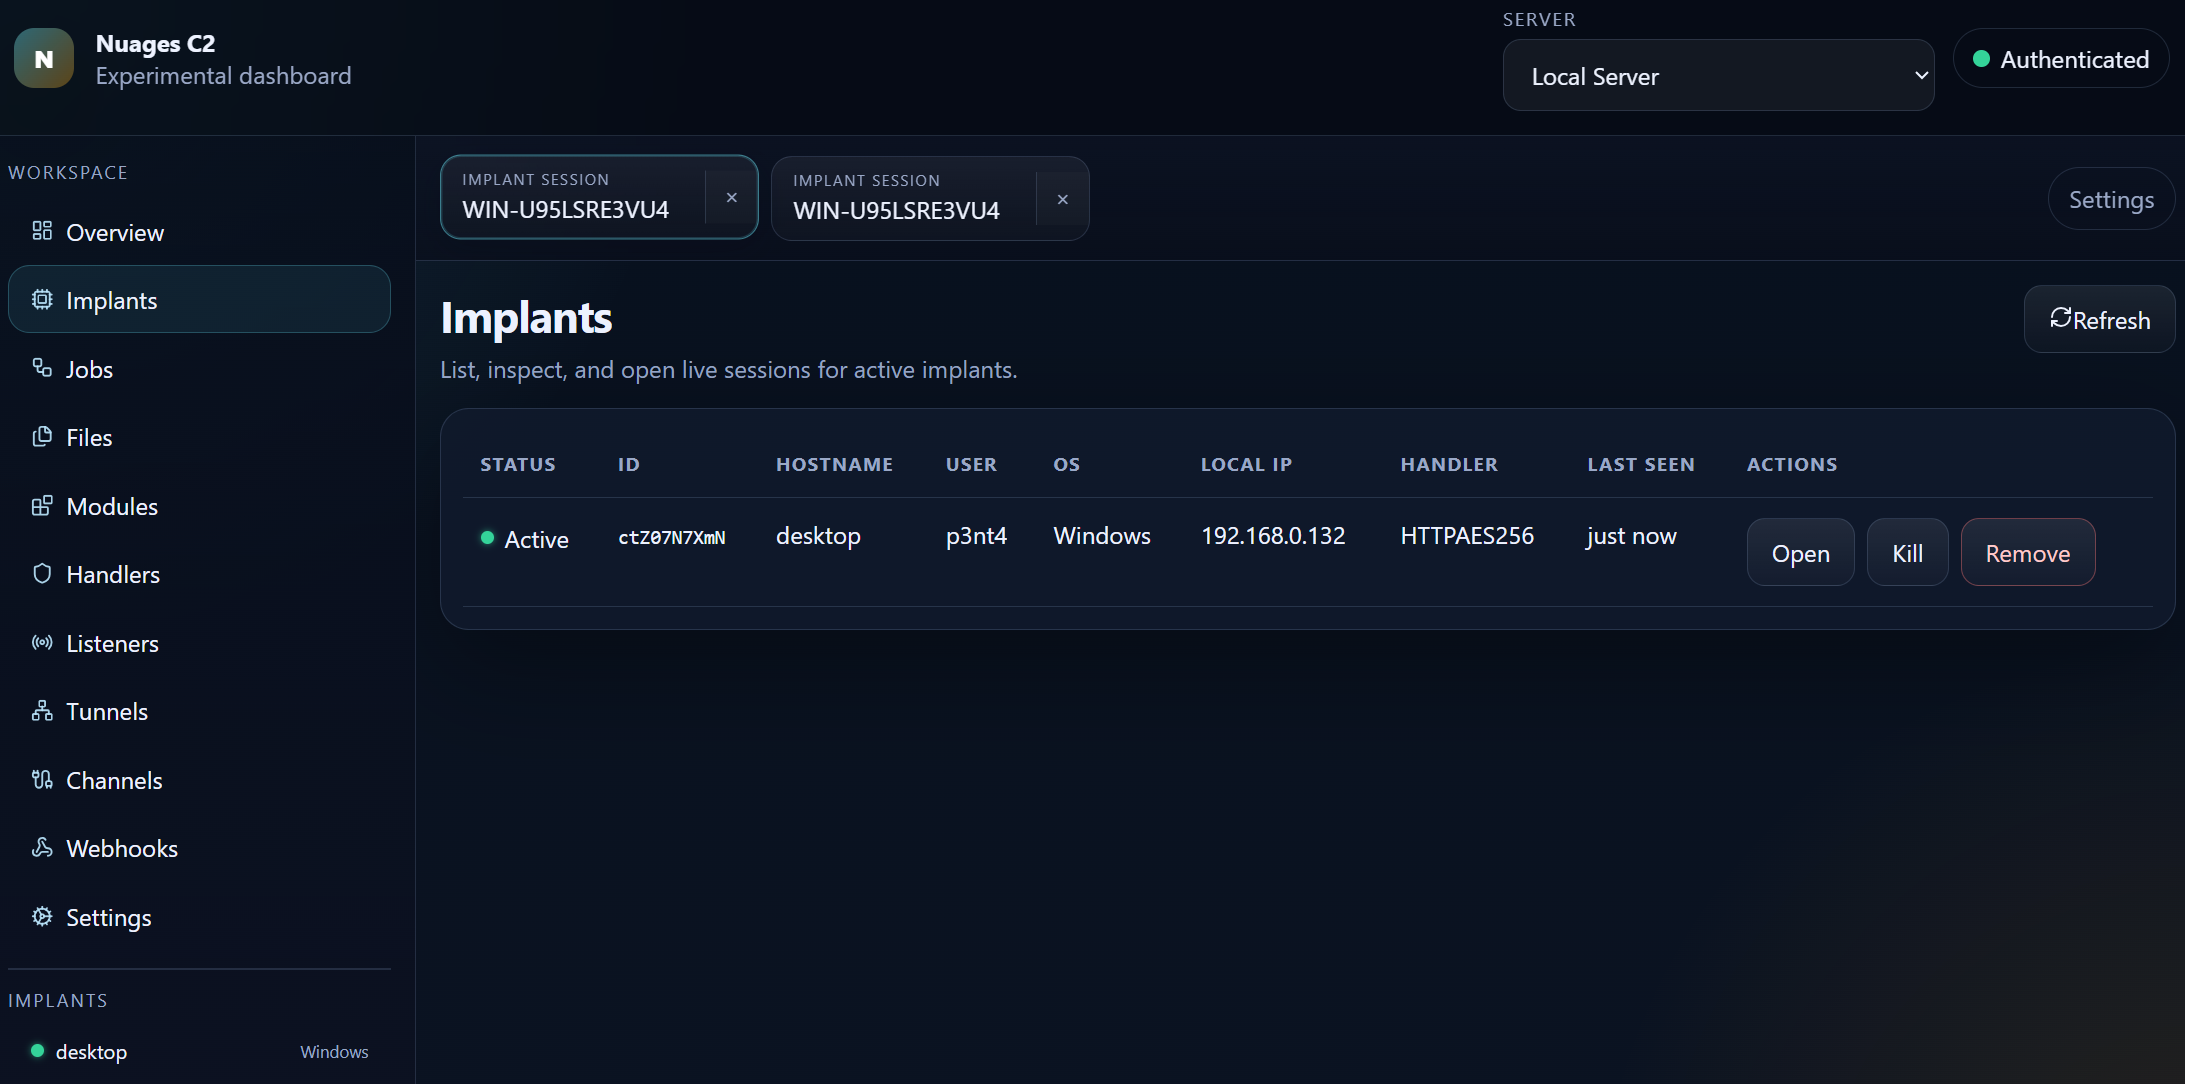 p3nt4/nuages
Um framework modular de C2
 trickest/cve
Reúna e atualize todos os CVEs disponíveis e mais recentes com seus PoCs.
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Ferramenta de automação de implantação de ambiente para Red/Blue team








