
 #1
Ferramentas para analisar e proteger firmware, microcontroladores e componentes de hardware de baixo nível.
Recomendado pelo Kitploit
 himitsushell/himitsushell
protetor de script shell (ofuscação, interpretador embutido, DRM) - invisível ao rastreamento do kernel
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — pesquisa de escalada de privilégios ARM32 por UAF em futex PI rt_mutex do kernel Linux, direcionada ao Huawei Watch 4…
 codykociemba/nolongerevil-thermostat
Dê nova vida ao seu Nest brickado, agora com 100% menos maldade!
 hackspeak/cve-2026-94095
PoC para CVE-2026-94095, uma injeção de comando traceroute no firmware Netcore NBR200V2 via ubus JSON-RPC, permitindo RCE como root para testes…
 redzrush101/zte-blade-v40-vita-unlock
Desbloqueando o bootloader do ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) via CVE-2022-38694 - scripts Linux, a correção do travamento…
 hackspeak/cve-2026-93958
PoC de injeção de comando autenticada para D-Link R95/BE9500 DHMAPI SetTimeSettings, alcançando RCE como root via injeção de backtick no NTPServer,…
 isukasanuj/cve-2026-85769
Prova de conceito de exploit para CVE-2026-85769, uma leitura fora dos limites do heap na desserialização de estado TPM 2.0 do libtpms, demonstrando…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 exploit de root GhostLock para Chromecast com Google TV (sabrina)
 i12bp8/tagtinker
Aplicativo Flipper Zero para pesquisa de protocolo de etiqueta eletrônica de prateleira (ESL) por infravermelho, com transmissão personalizada de…
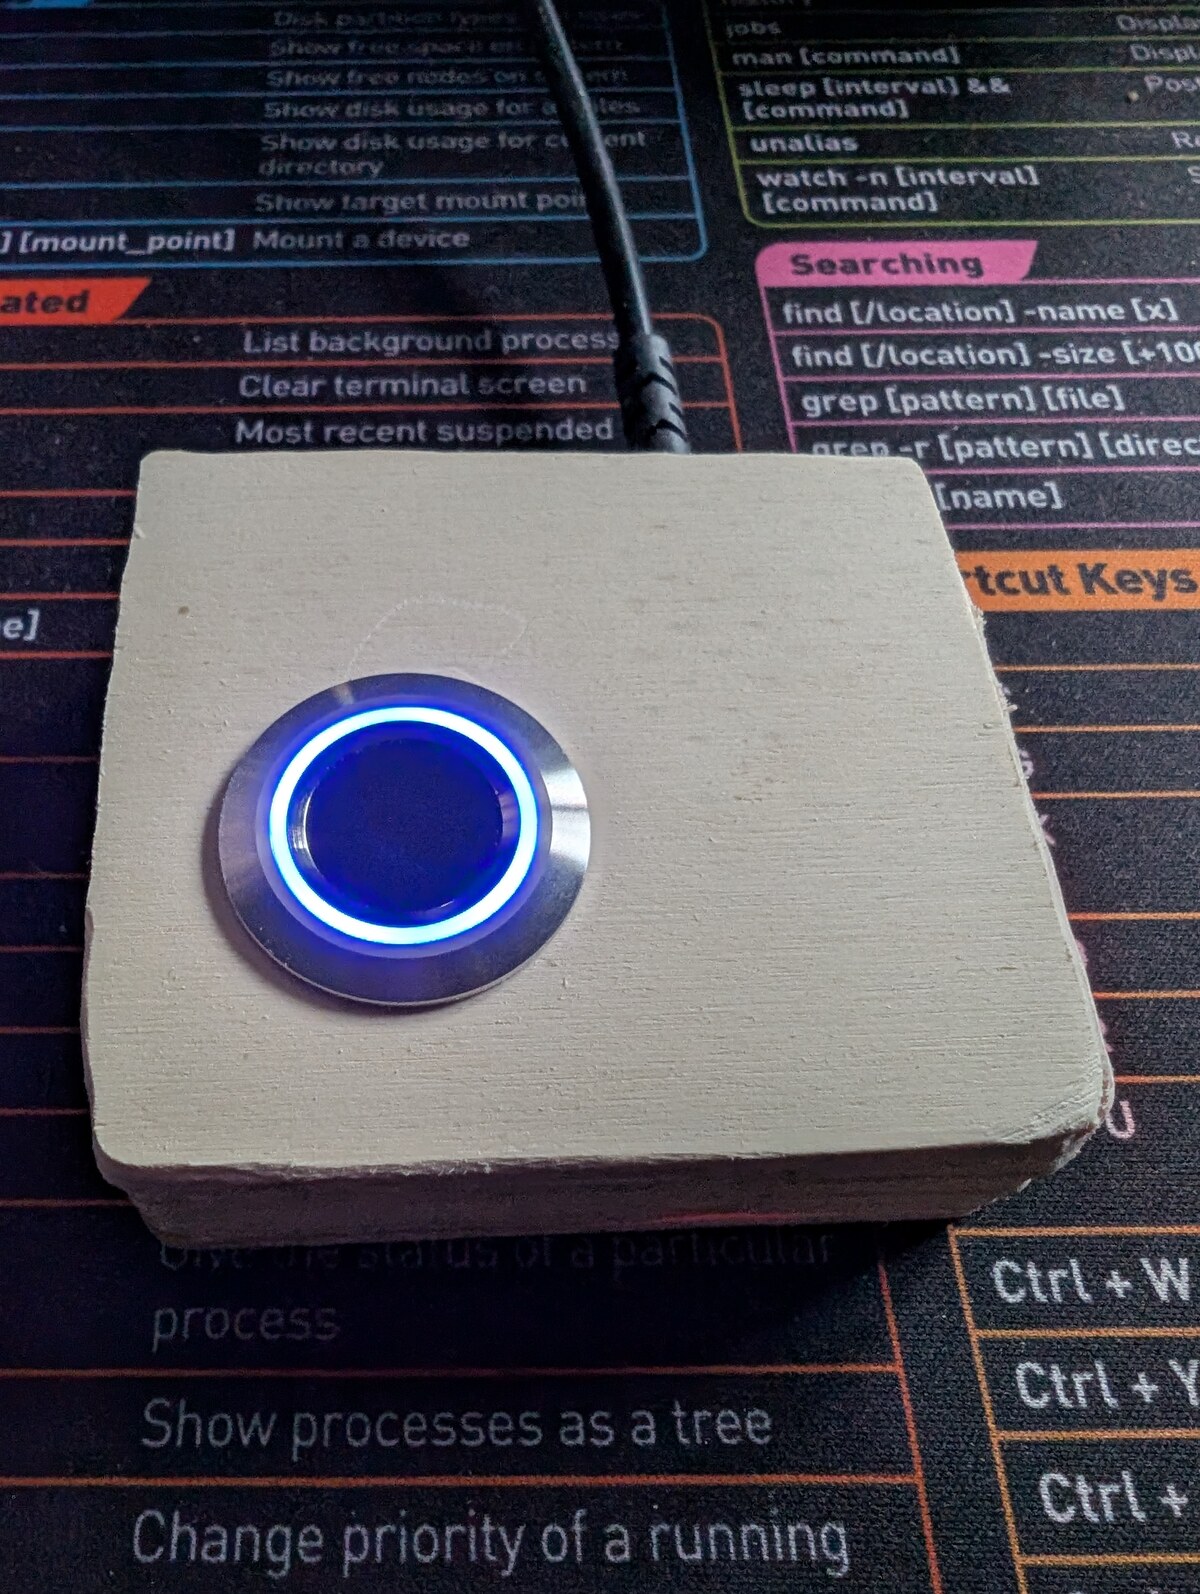 matpb/linux-fingerprint-r503
Login por impressão digital no desktop Linux usando um sensor Grow R503 + Arduino + um daemon substituto do fprintd escrito em Rust
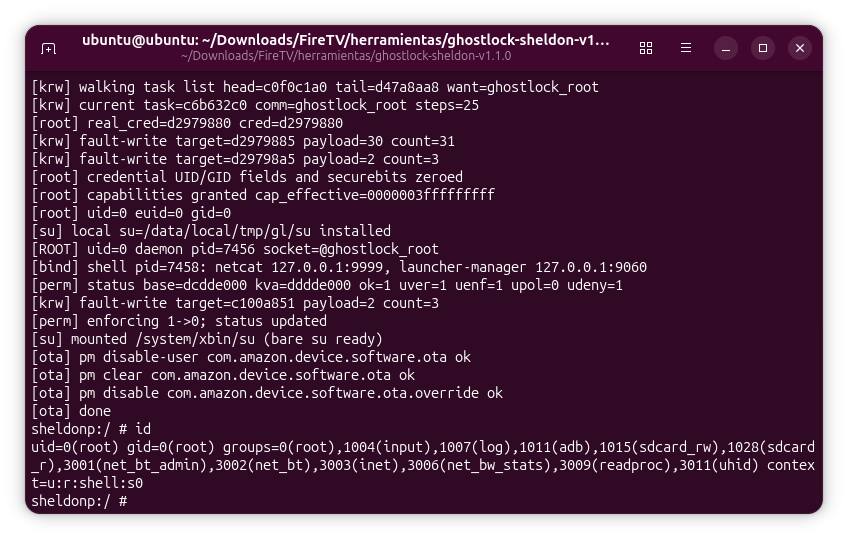 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Análise de pesquisa de segurança sobre a exploração da CVE-2026-43499 no Amazon Fire TV Stick 3ª Geração (sheldonp), do root temporário ao…
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H: CH3 v2.1.V27.5.58.6 foi descoberto conter uma chave criptográfica codificada.
 saimanish1/logitech-ipc-protocol
Protocolo IPC do agente Logi Options+ com engenharia reversa. Alterne dispositivos Logitech multi-host programaticamente via socket Unix (macOS) ou…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 e automação de exploit DirtyCOW + debloat pós-root + módulos Magisk para Sony BRAVIA KDL-43W800C
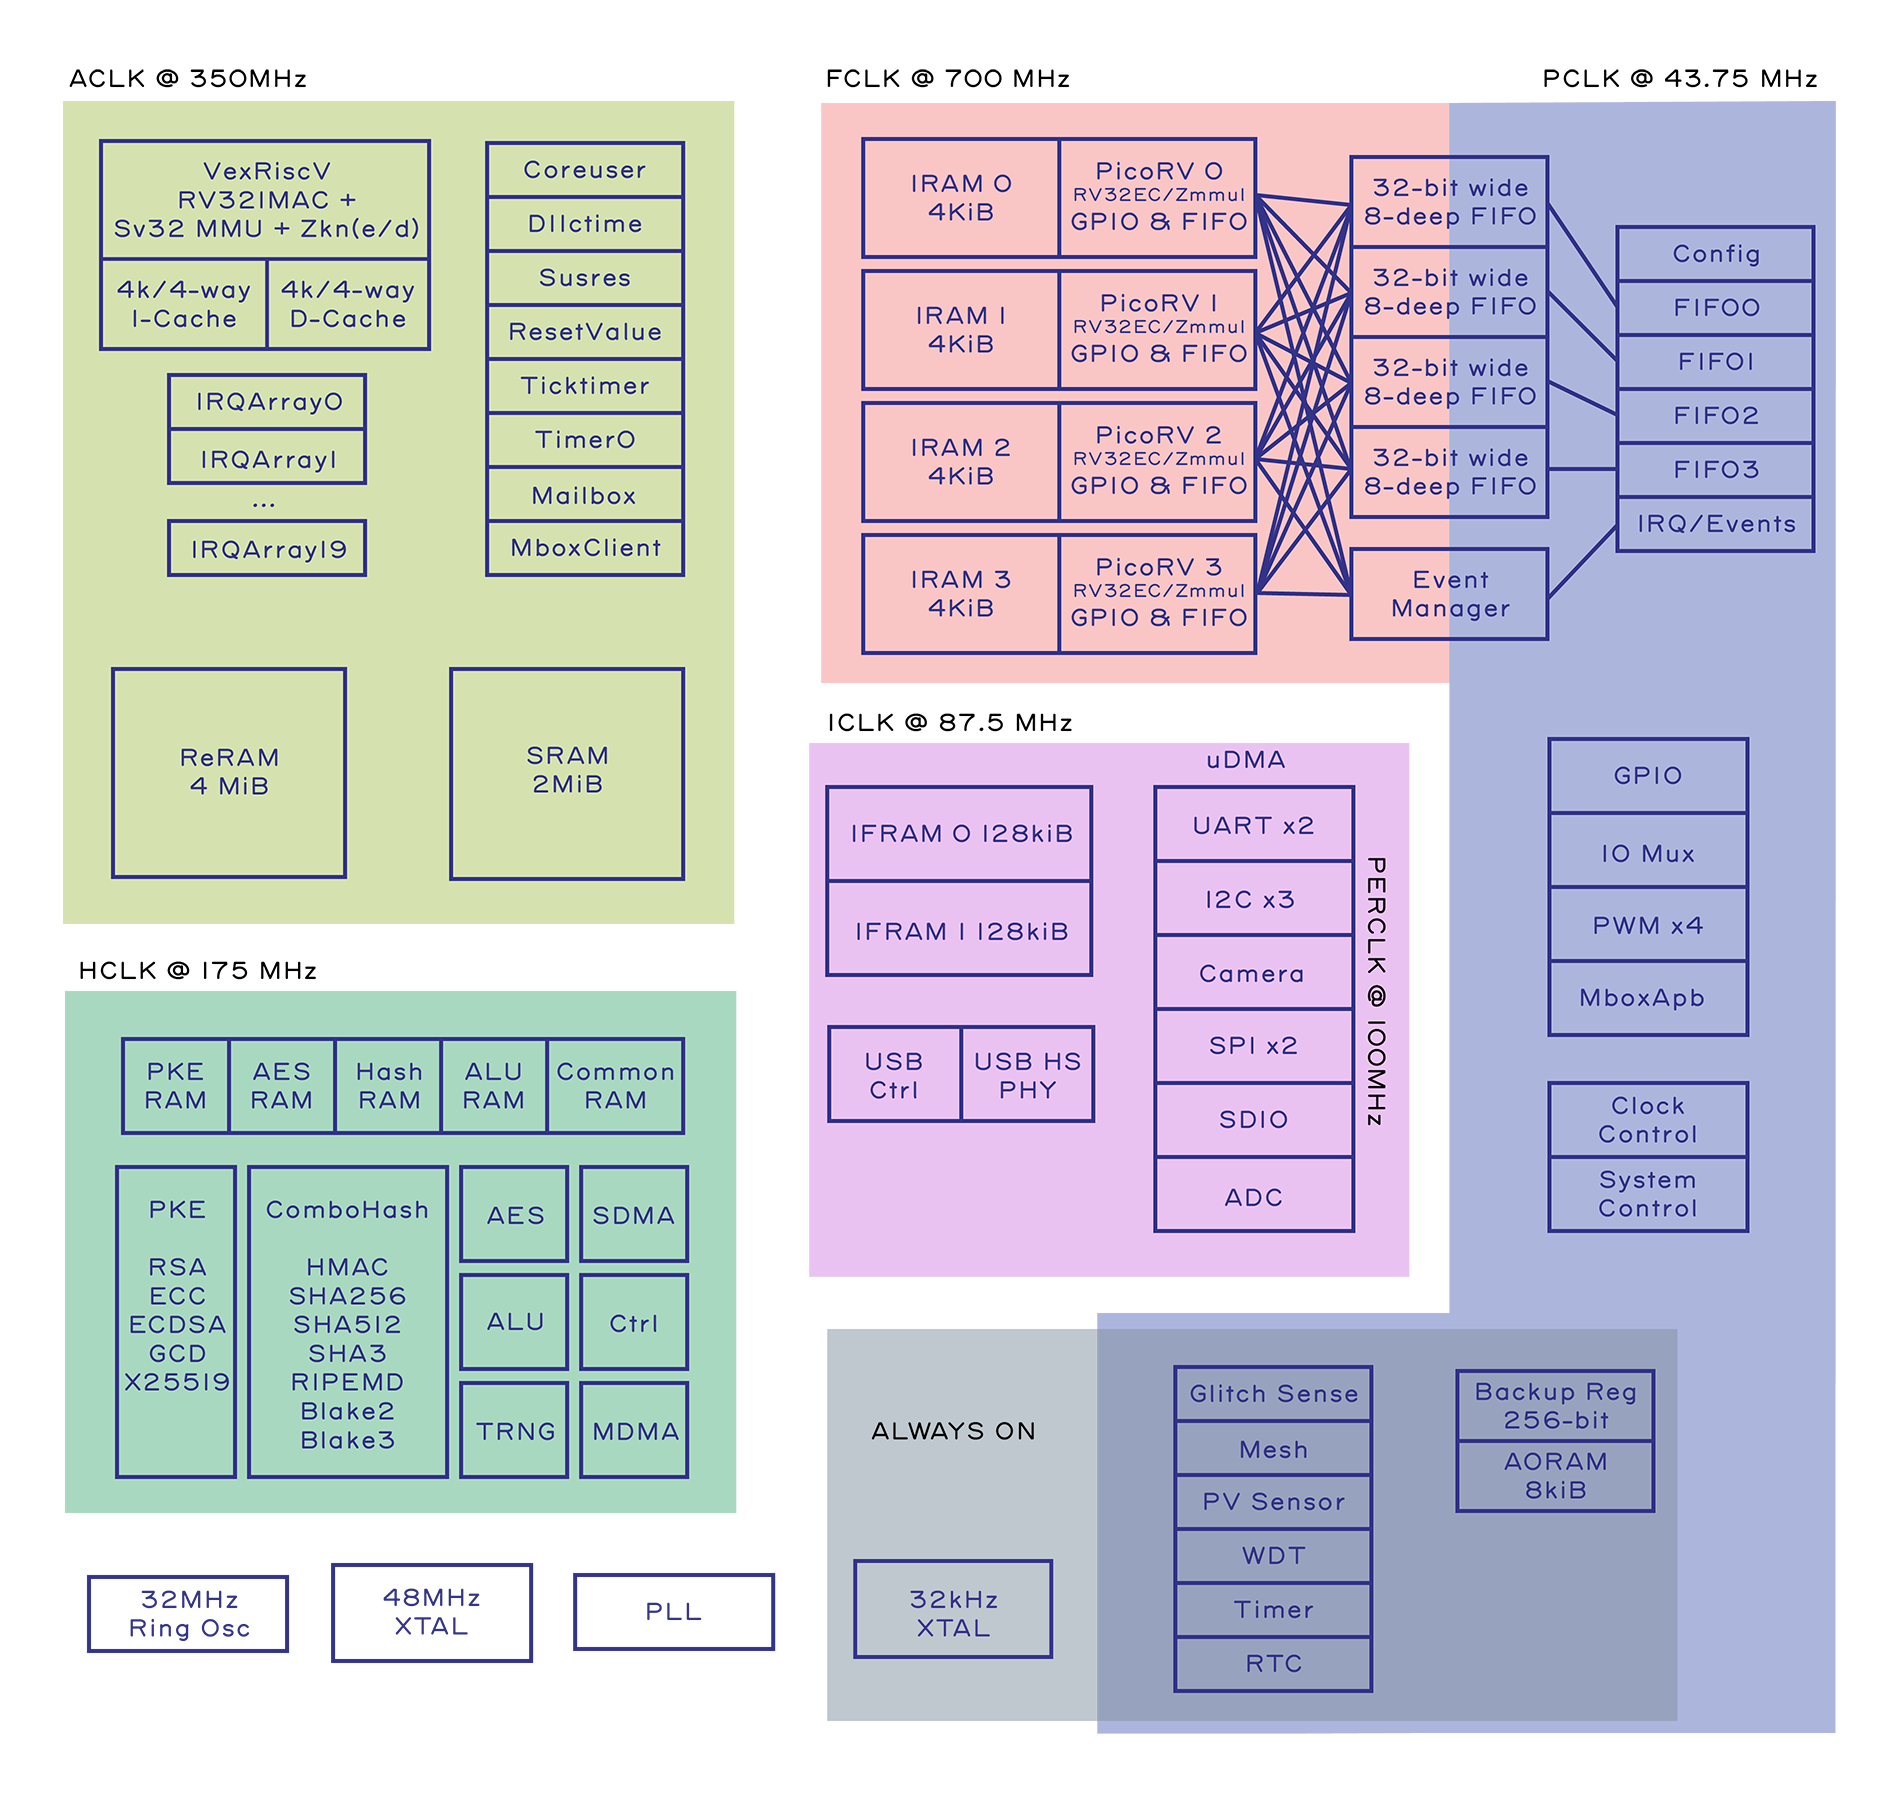 baochip/baochip-1x
Ferramentas de código aberto de RTL e simulação em silício para o SoC Baochip 1x, com uma CPU VexRiscv, verificação baseada em Verilator e…
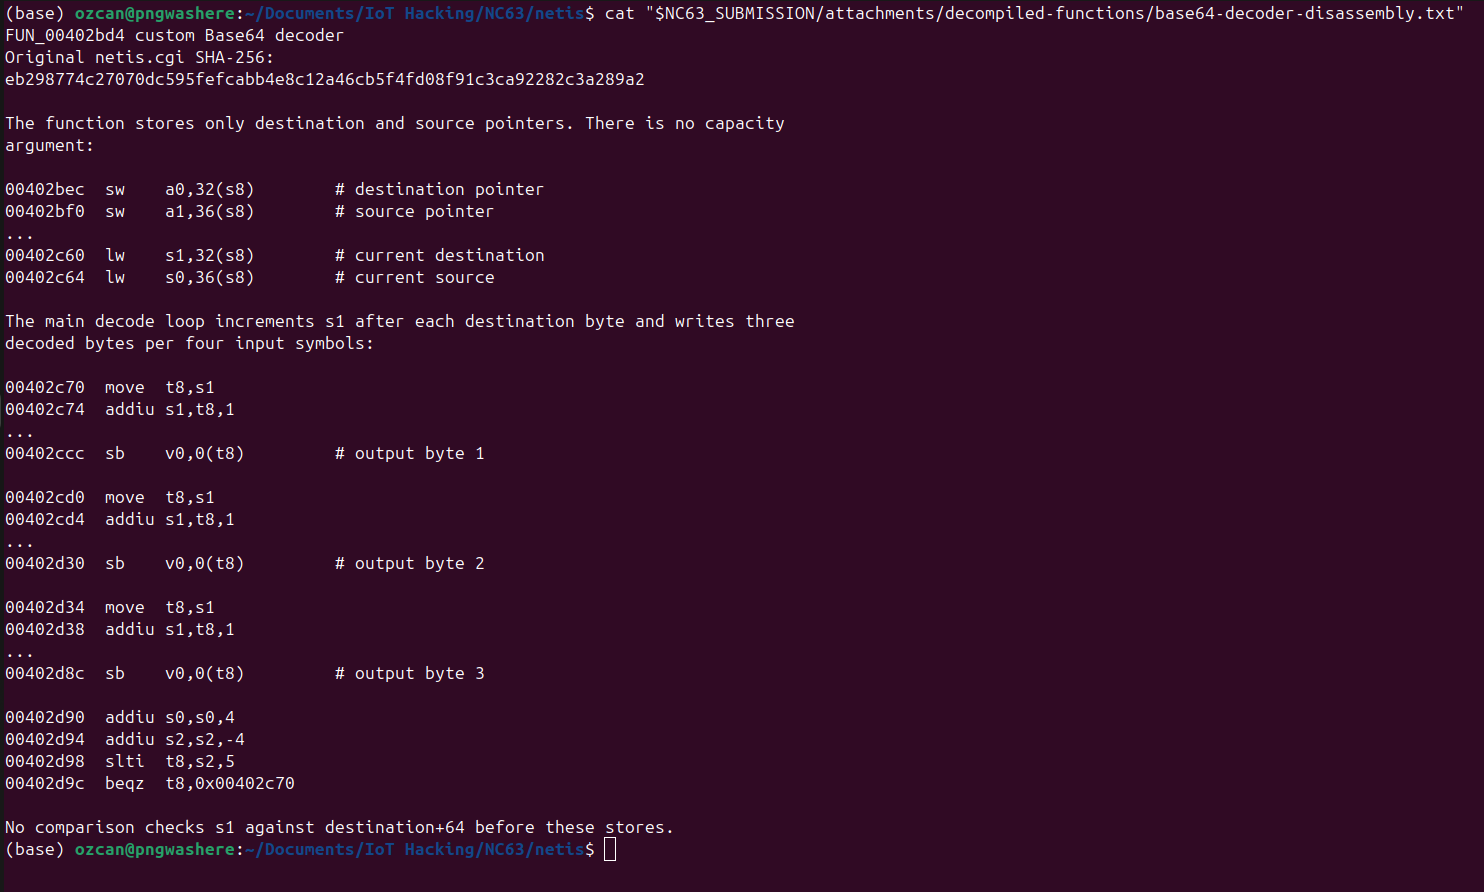 ozcanpng/cve-2026-76070
Pesquisa original e PoC para um estouro de buffer de pilha na senha decodificada em Base64, pré-autenticação, no login.cgi do Netis NC63
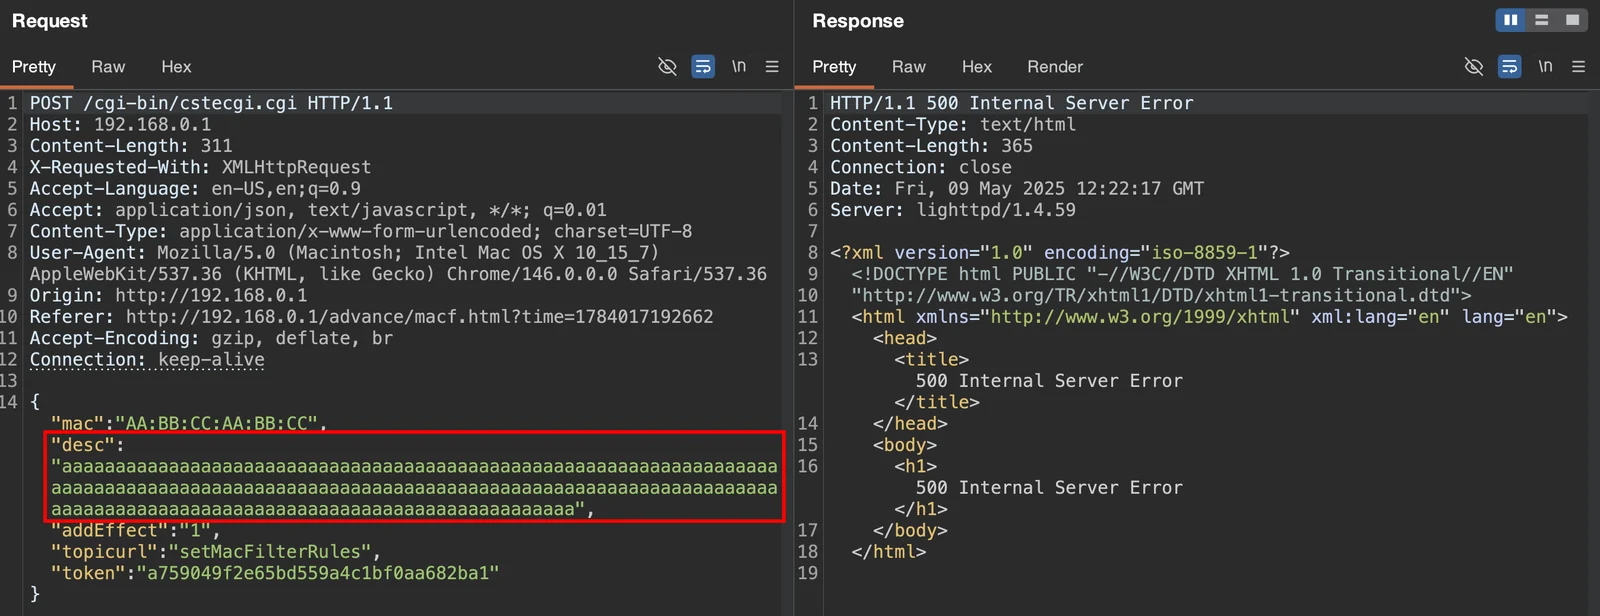 xernary/cve-2026-82539
Aviso de segurança para a vulnerabilidade de estouro de buffer no TOTOLINK a720r
 daniel224455/katana
Vamos sequestrar nossa cadeia de inicialização - CVE-2021-30327








