
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
katana — Vamos sequestrar nossa cadeia de inicialização - CVE-2021-30327 | Kitploit

Ferramentas/GitHubGitHub/daniel224455/katana
Segurança de Sistemas EmbarcadosAnálise de VulnerabilidadesExploraçãoShellcodeSegurança de HardwareDesenvolvimento de PayloadsAnálise de FirmwareExploração de Binários
GitHubdaniel224455/katana

katana

Vamos sequestrar nossa cadeia de inicialização - CVE-2021-30327

17361há 2 mesesRevisado pelo Kitploit
Compartilhar
Ver Repositório

Katana

Um exploit de BootROM para dispositivos Qualcomm lançados entre 2016 e 2019.

Breve Explicação do Exploit

Com o SoC MSM8998 (Nazgul), o comando 0x13 (SAHARA_RESET_STATE_MACHINE_ID) foi adicionado. O comando chamava boot_sahara_entry, que deveria reinicializar a Sahara. A falha é que cada chamada a ela diminui o ponteiro de pilha em 0x60 e não há proteção de pilha. Com chamadas suficientes, esgotamos o espaço disponível da pilha (0x3000), corrompemos a memória além da pilha e fazemos com que os buffers de pilha se sobreponham a algumas das tabelas de ponteiros de função globais. secboot_verify_cert_signature lerá o módulo e a assinatura no formato BIGINT para buffers de pilha. Como crypto_ftbl->ModExp foi sobrescrito pelos buffers, secmath_BIGINT_modexp saltará para o nosso shellcode a partir do módulo.

Mais informações podem ser encontradas em HEXACON2023 - Bug Tales : Life and Death in the Sahara

SoCs vulneráveis conhecidos

[!CAUTION] Mesmo que o SoC seja vulnerável, isso não significa que você pode explorá-lo! Se o seu SoC estiver listado aqui, NÃO armazene nenhum segredo em um dispositivo com ele. Cellebrite, MSAB e Oxygen Forensics conseguem descriptografar os dados do usuário em Dispositivos com tais SoCs, graças a este CVE.
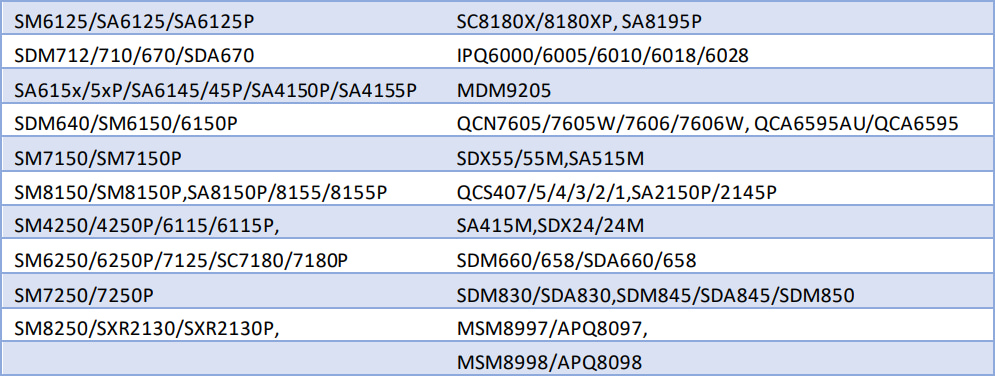
VulnerableSoCs

Uso

usage: katana.py [-h] -s SOC -e EXPLOIT [-f FIREHOSE]

A PoC for the CVE-2021-30327 vulnerability in Qualcomm Sahara

options:
  -h, --help            show this help message and exit
  -s, --soc SOC         SoC model
  -e, --exploit EXPLOIT
                        Exploit PBL (CVE-2021-30327) with a payload
  -f, --firehose FIREHOSE
                        DevPrg image in case the payload reinitializes Sahara

Créditos

  • CVE-2021-30327 This is the CVE which Katana exploits
  • Iskuri (Christopher Wade) Reported CVE-2021-30327 to Qualcomm
  • Seamus Burke & Aaron Willey - Primeiras pessoas a explorar este CVE, apresentaram-no em HEXACON2023
  • R0rt1z2 Helped with sniffing this exploit
  • kethily-daniel Gave me a tool which was exploiting this exact Vulnerability
  • halal-beef Script base
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






