
 #1
Ferramentas de filtragem de email, DKIM/DMARC/SPF, anti-spam, detecção de phishing e gateway de email.
Recomendado pelo Kitploit
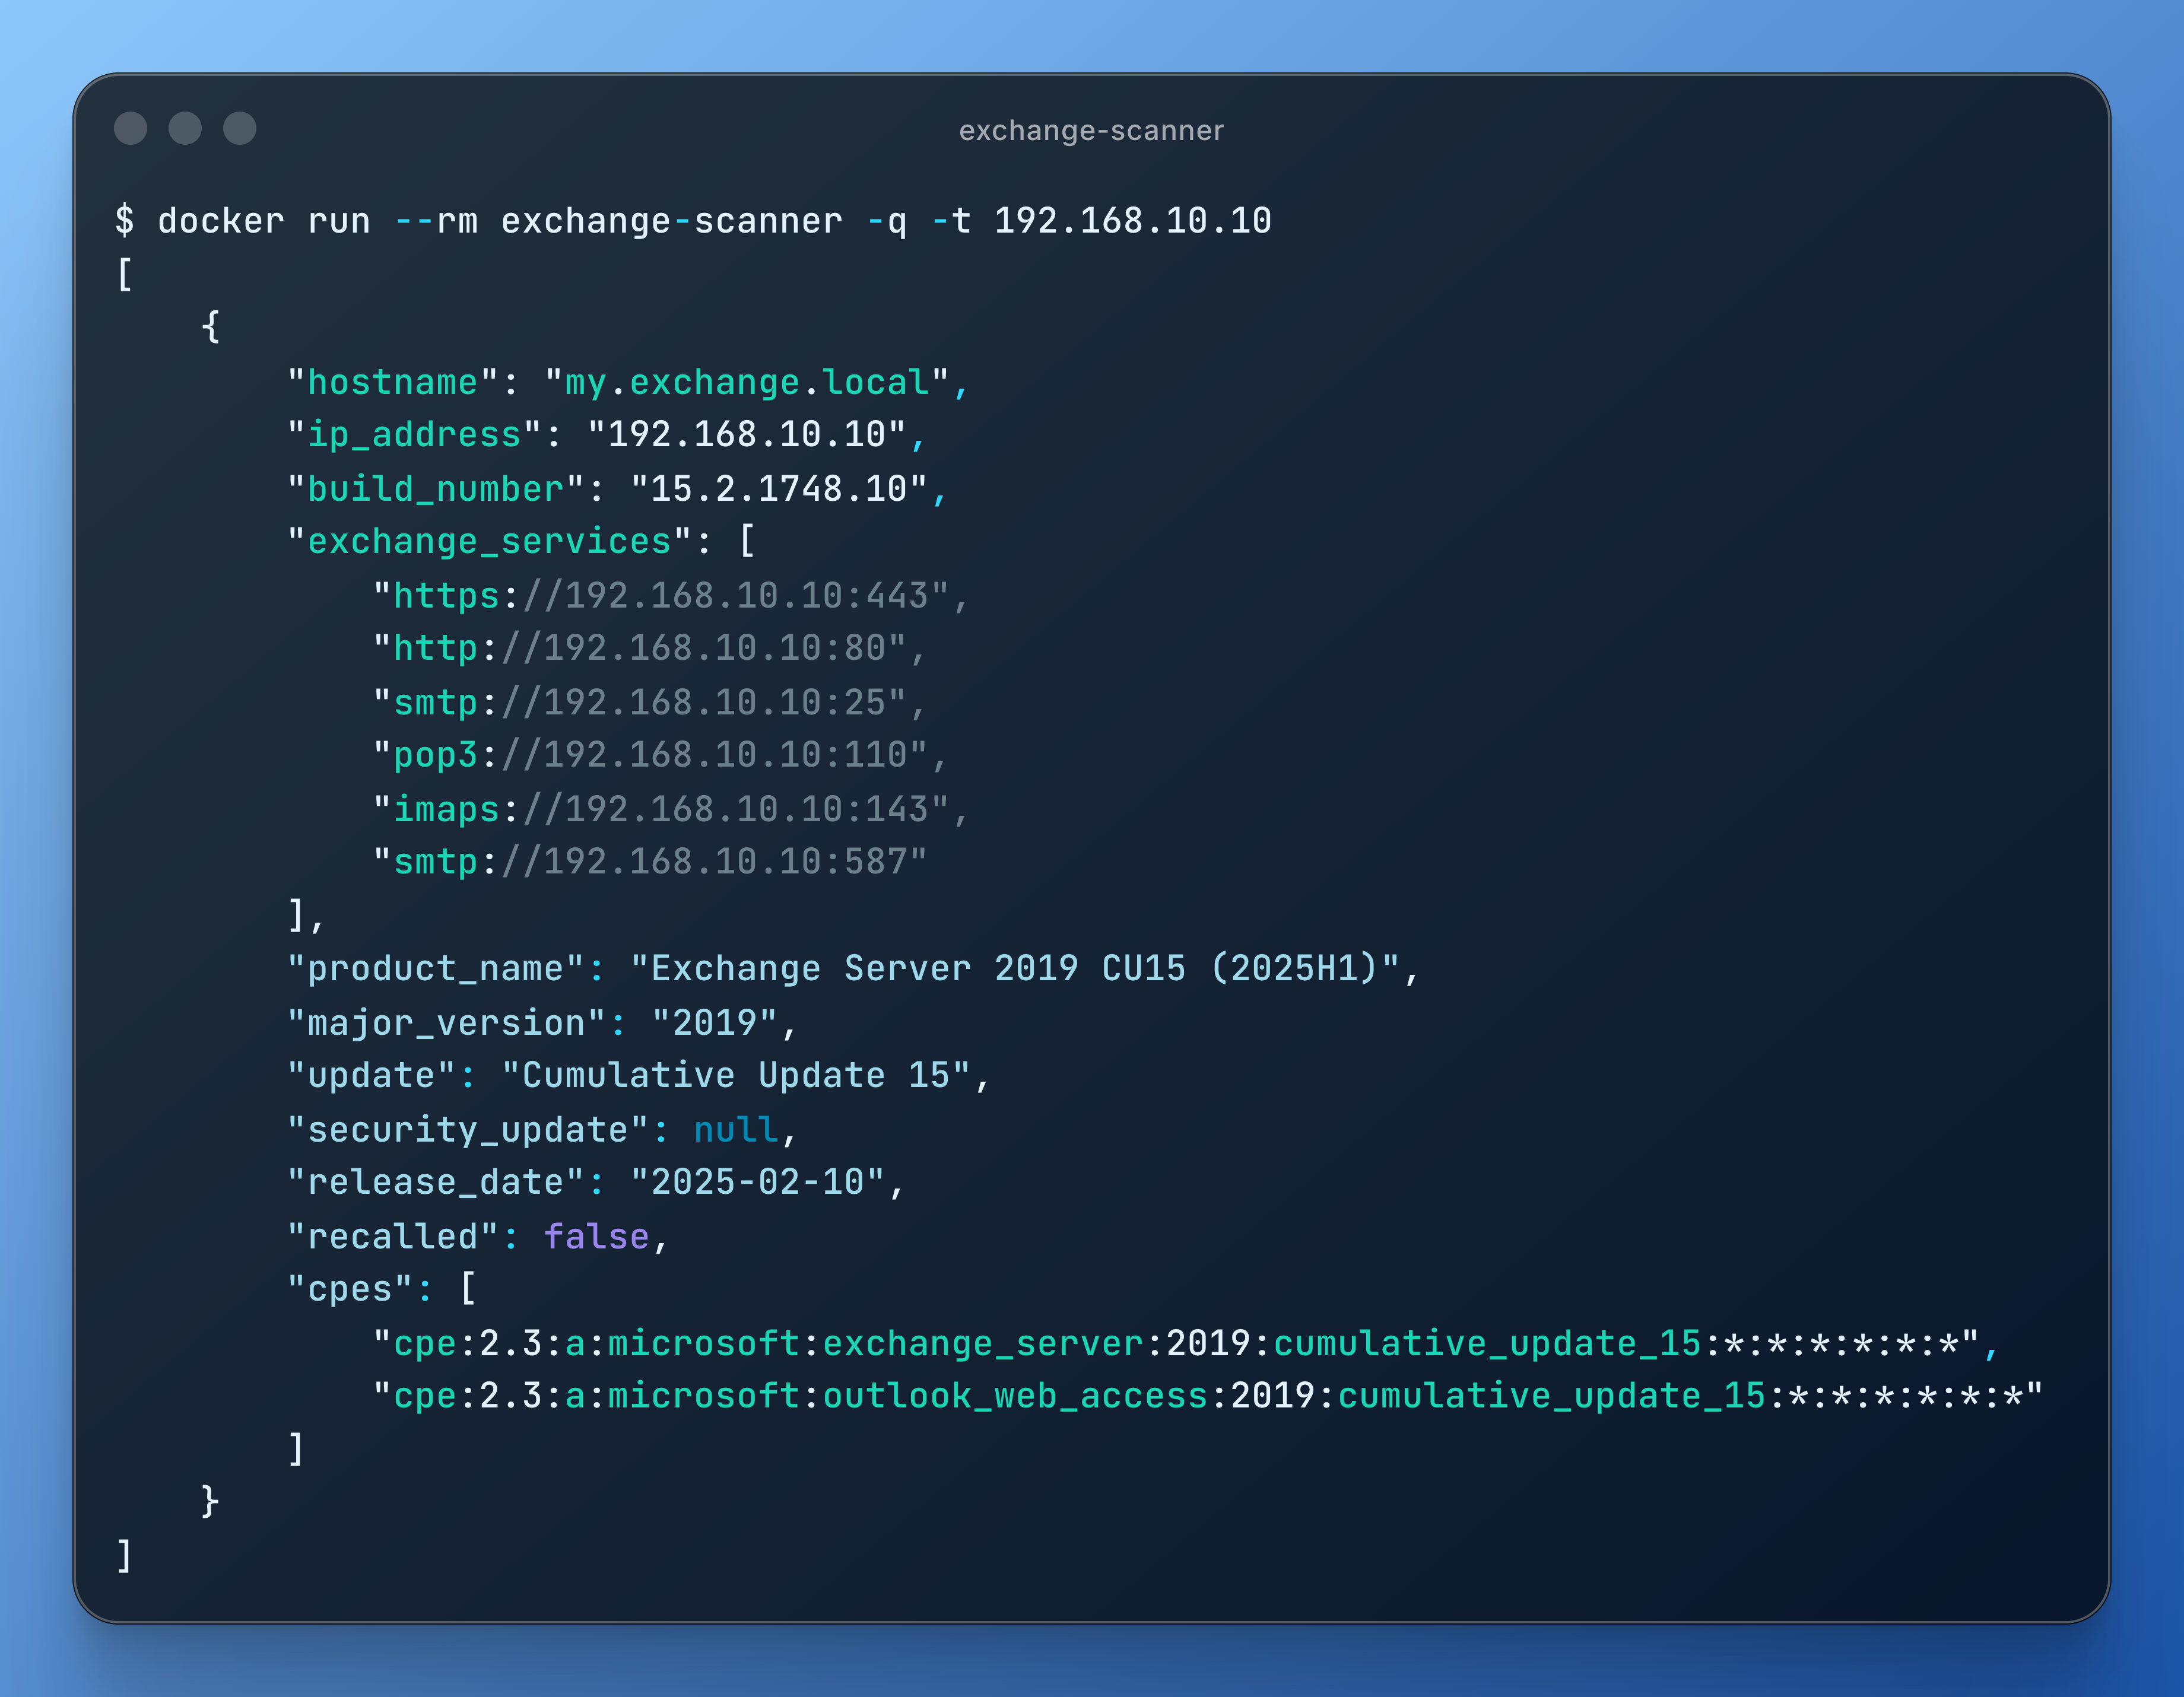
 bishopfox/exchange-scanner
Identifique servidores Microsoft Exchange expostos publicamente e determine suas versões de software
 simonschoeni/cve-2020-7247-poc
Prova de conceito para CVE-2020-7247 para fins educacionais.
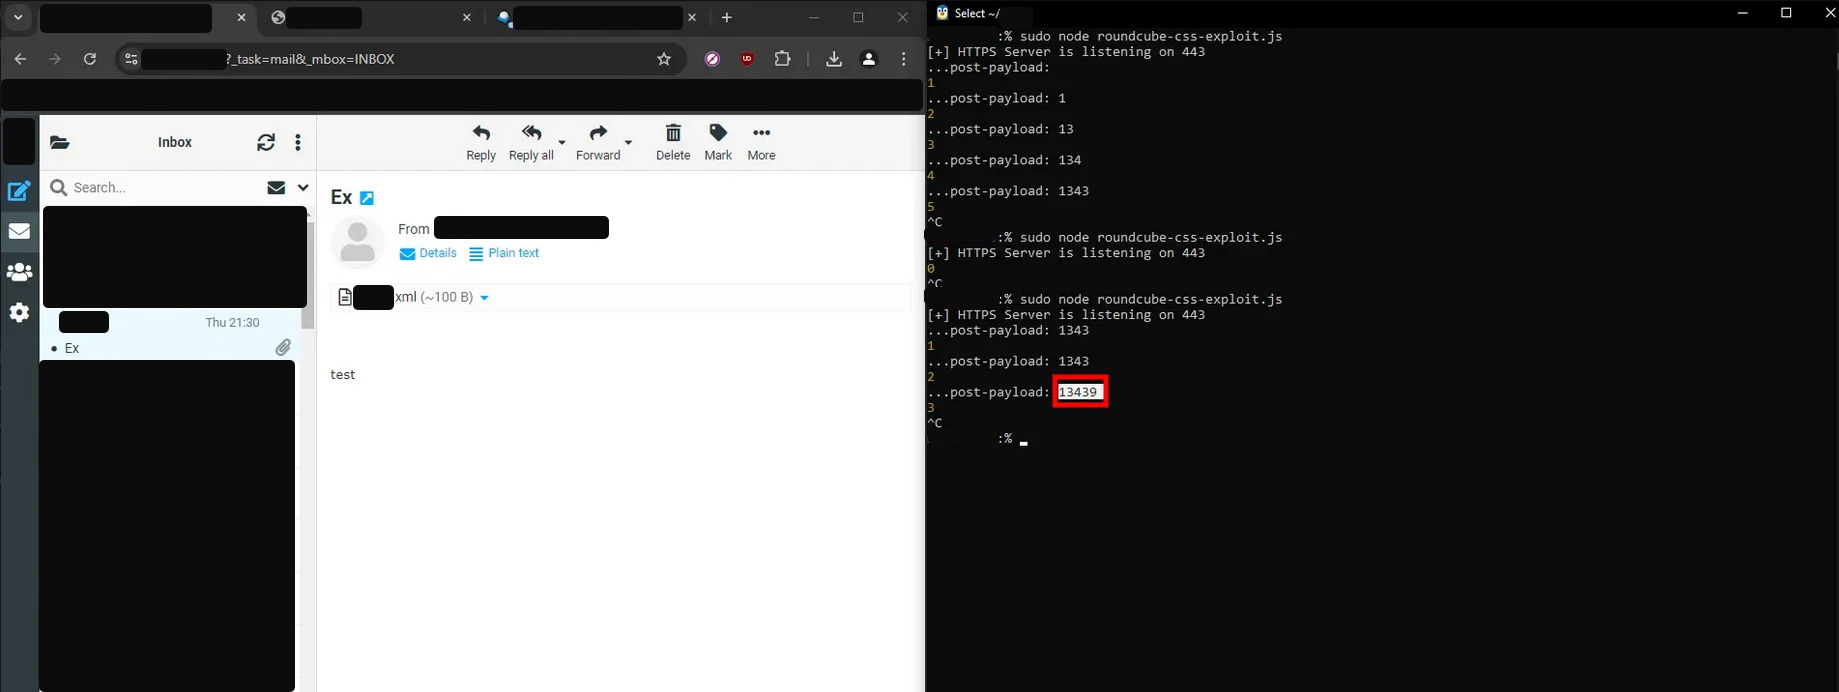 victoni/roundcube-cve-2024-42008-and-cve-2024-42010-poc
POC para as vulnerabilidades do Roundcube CVE-2024-42008 e CVE-2024-42010
 natasaka/cve-2025-30349
Horde IMP (até 6.2.27) vulnerabilidade – ofuscação via codificação HTML – payload XSS
 jump-wang-111/amzword
Uma cadeia de ataque automatizada baseada em CVE-2022-30190, backdoor de e-mail 163 e esteganografia de imagens.
 theunknownsoul/cve-2023-23397-pow
Prova de Trabalho do CVE-2023-23397 para a aplicação cliente vulnerável do Microsoft Outlook.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Uma ferramenta de pesquisa em segurança para simular campanhas de phishing direcionadas usando CVE-2024-21413 (Moniker Link).
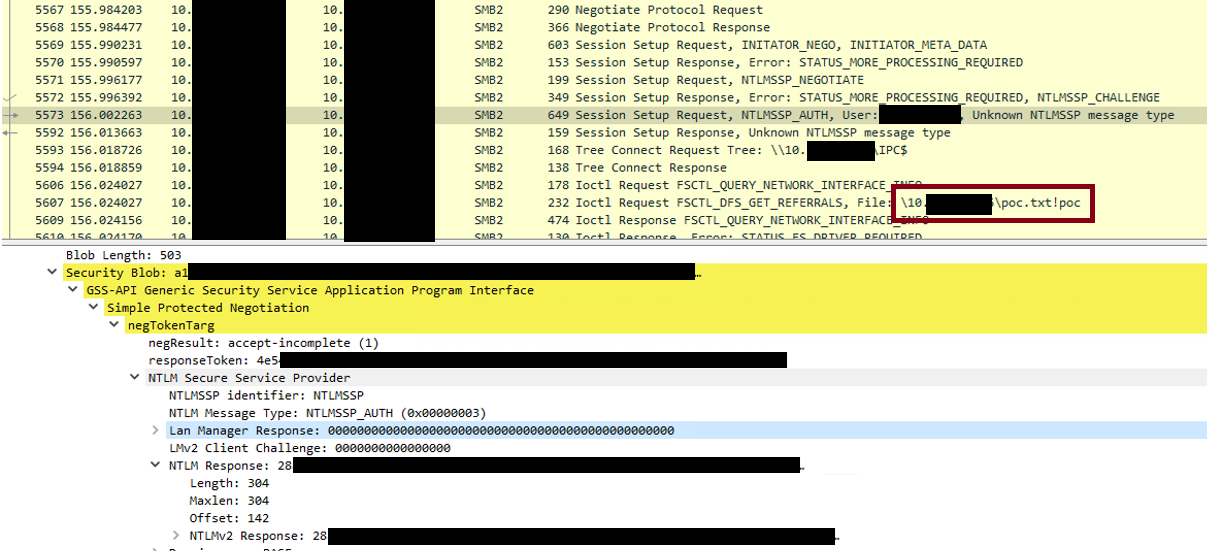 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Exploit de prova de conceito para CVE-2024-21413, uma vulnerabilidade de execução remota de código no Microsoft Outlook. Demonstra vazamento de…
 fevar54/cve-2026-76461-detection-kit-
Kit de deteção defensiva para CVE-2026-76461, uma injeção SQL crítica no Cisco Secure Email Gateway, com regras Sigma e YARA, IOCs e orientações de…
 aykhan32/cve-2026-51788
Advertência detalhada do CVE-2026-51788 sobre uma vulnerabilidade DoS no cleverange_auth v0.1.10, com análise técnica, pontuação CVSS e orientação de…
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploração de RCE Zero-Click do Windows OLE Detectada (CVE-2025-21298) Walkthrough
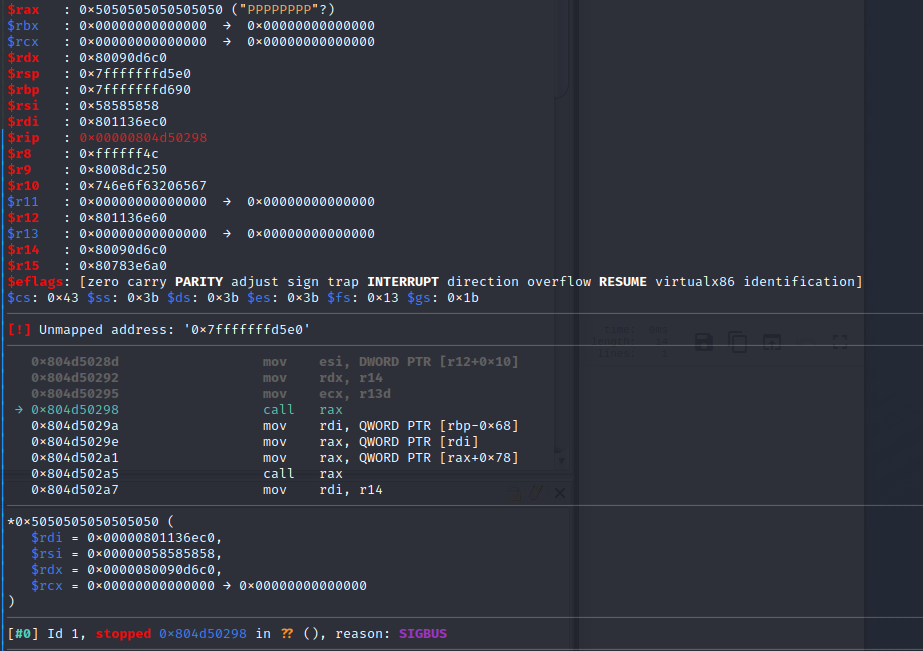 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: E-mail para zero-click RCE como root - Execução Remota de Código/Corrupção de Memória/ROP-chain
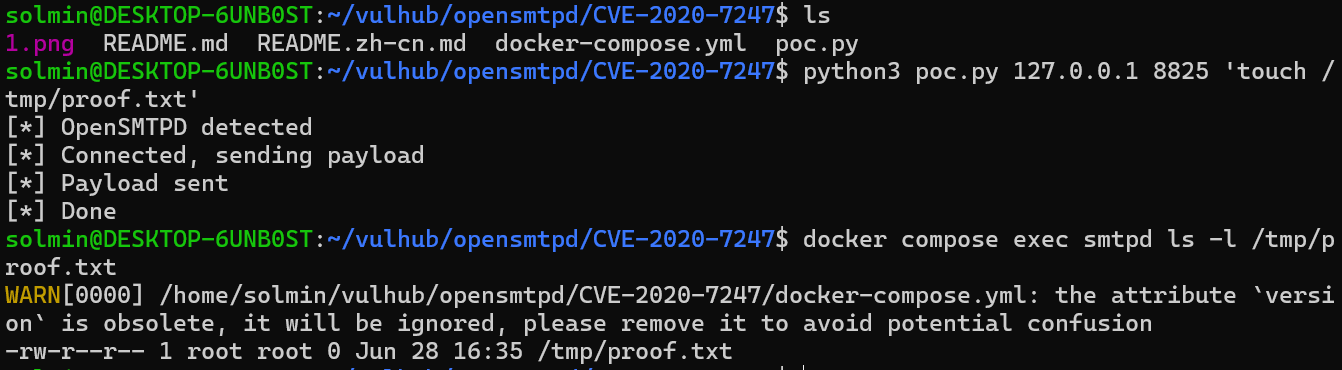 solmin111/opensmtpd-cve-2020-7247-
Lab baseado em Docker demonstrando execução remota de código CVE-2020-7247 no OpenSMTPD 6.6.1p1 com um PoC em Python para testes educacionais de…
 osintnet/osintnet-public
OsintNET é uma plataforma OSINT baseada em navegador para inteligência de domínios, varredura de riscos de sites, descoberta de SERP, inteligência de…
 bhatbhupendra/moniker-link--cve-2024-21413-
Guia educacional sobre CVE-2024-21413, a vulnerabilidade Outlook zero-click Moniker Link, cobrindo fluxo de ataque, captura de credenciais NTLM,…
 jenderal92/shadow-vault
Shadow Vault – Adiciona utilizadores shadow com hash SHA-512, correspondência automática de envelhecimento e múltiplos fallbacks de escrita.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Estudo de caso do LetsDefend SOC336 sobre CVE-2025-21298
 derrickschoen/laravel-framework
Fork de laravel/framework 10.50.2 com CVE-2026-48019 (injeção CRLF na regra de email padrão) retroportado para ValidatesAttributes::validateEmail.…








