
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit

 nirvanaon/spotifyc2
Ferramenta de pesquisa C2 baseada em Windows que usa playlists do Spotify como canal de comando e Telegram para entrega de saída, demonstrando…
 yasodginige/autopentester
Este repositório contém uma ferramenta que pode ser usada para tarefas automatizadas de pentesting.
 scriptingxss/embedos
EmbedOS - Máquina virtual de teste de segurança embarcada
 bhavsec/autopentest-ai
Servidor MCP de pentest agêntico que descobre, explora e reporta vulnerabilidades em aplicações web.
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 arinerron/heaptrace
Ajuda a visualizar operações de heap para pwn e depuração
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit & JVN(Japan Vulnerability Notes) descrição fácil
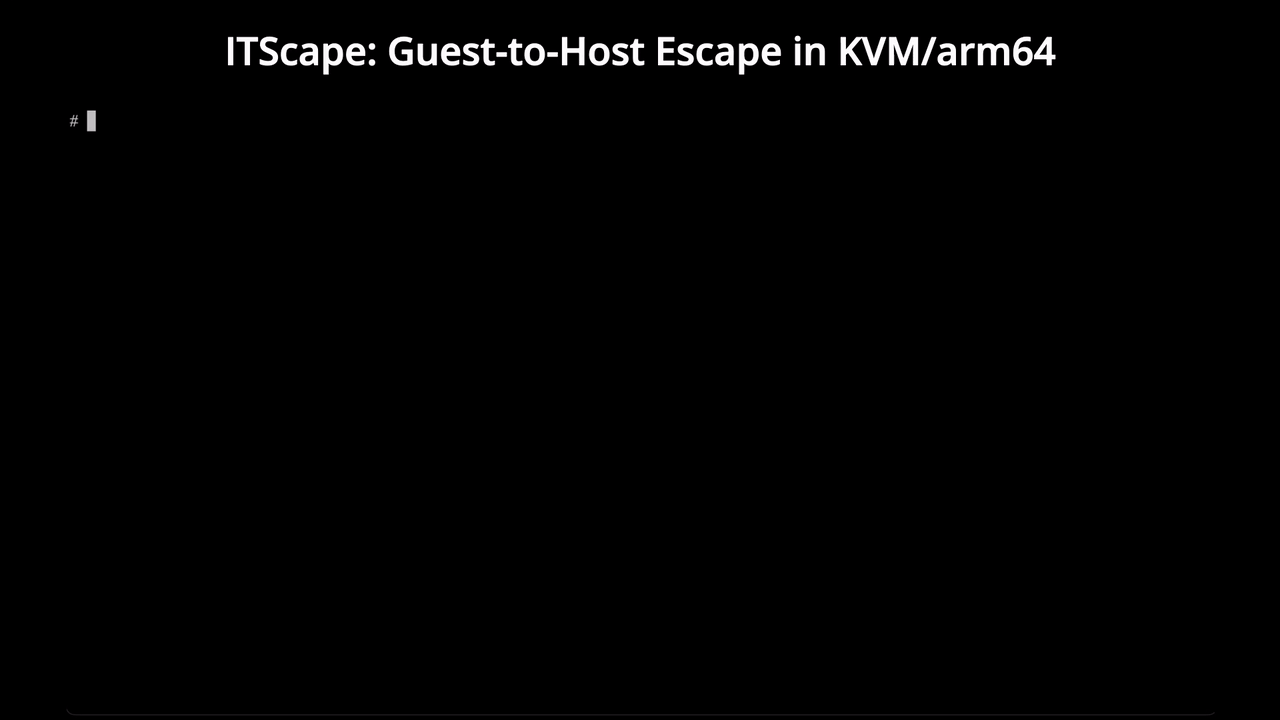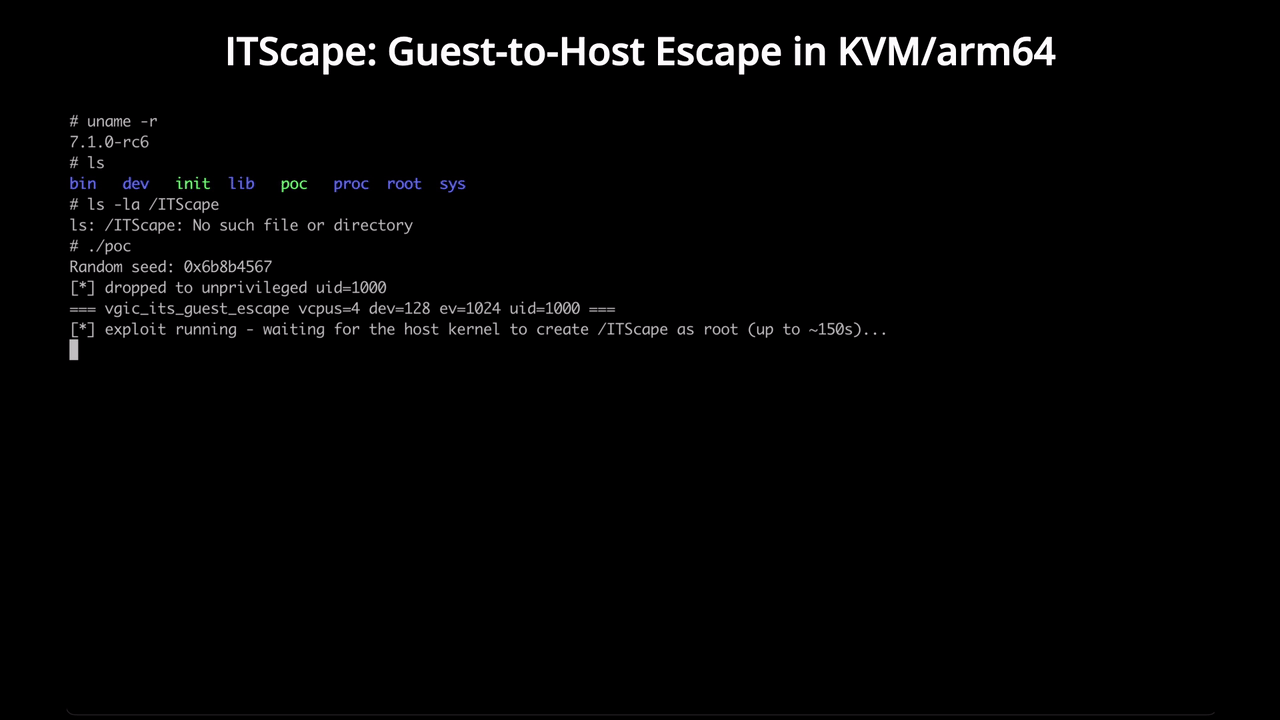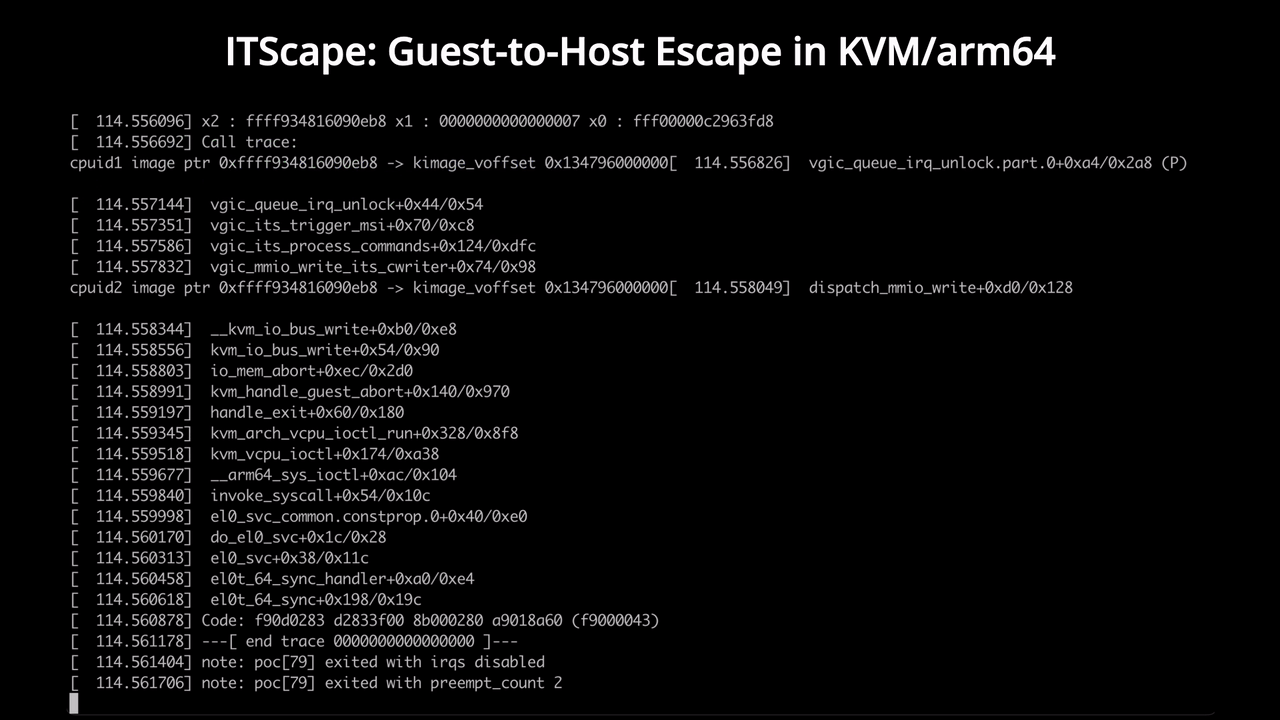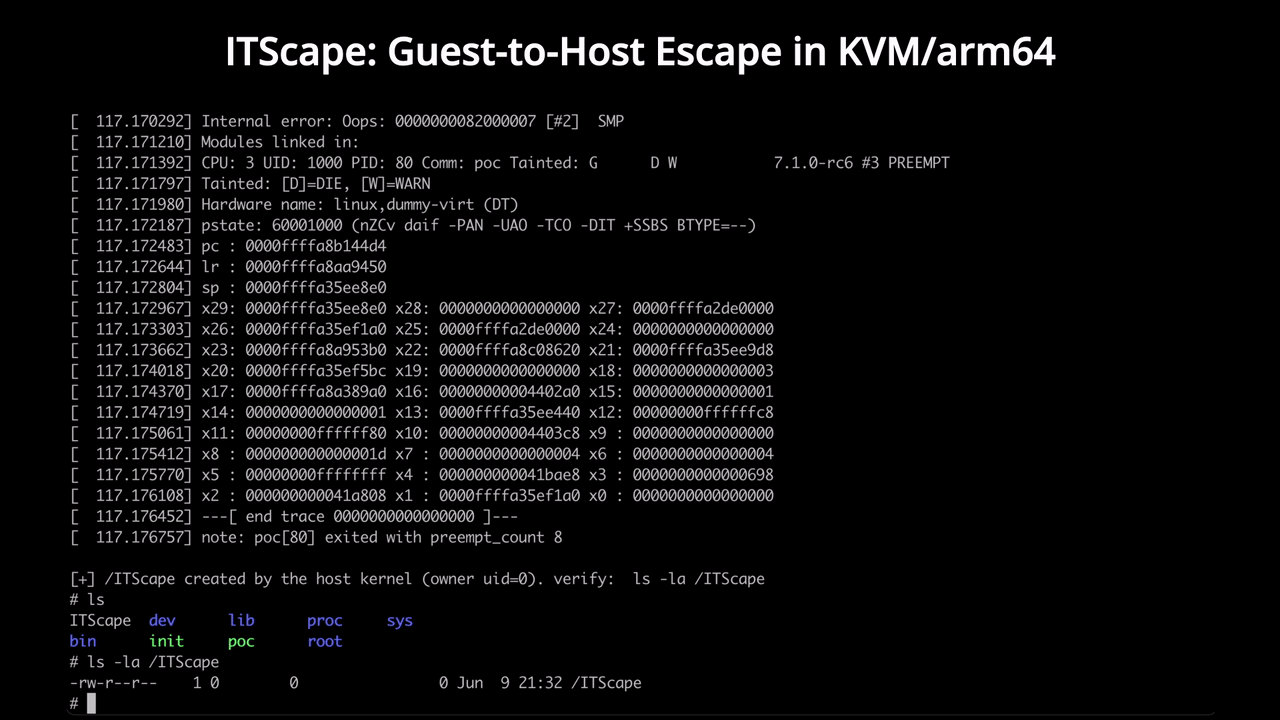 v4bel/itscape
CVE-2026-46316 exploit de escape guest-to-host KVM/arm64 que explora uma condição de corrida na emulação vGIC-ITS para alcançar execução de código no…
 logicalhacking/dvhma
Aplicativo Android híbrido intencionalmente vulnerável para profissionais de segurança testarem ferramentas e técnicas, e para desenvolvedores…
 x-3306/project-onyx
Evasião Avançada de EDR via Spoofing de Telemetria de IA e Sandboxing WASM. O Project Onyx é um pipeline PoC de Red Team projetado para demonstrar…
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) exploit de execução remota de comandos e contêiner vulnerável
 jenyraval/phishing-simulation
Simulação de Phishing tem como principal objetivo aumentar a conscientização sobre phishing, fornecendo um tutorial intuitivo e uma avaliação…
 demonslay335/cryptotester
Uma utilidade para brincar com criptografia, voltada para análise de ransomware.
 kn0x0x/cve-2025-32756-poc
Prova de Conceito para CVE-2025-32756 - Uma vulnerabilidade crítica de estouro de buffer baseado em pilha afetando múltiplos produtos Fortinet.
 vegabird/xvna
Aplicação Node Extremamente Vulnerável
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 g4sp4rcs/cve-2026-42980-poc
Exploit público e material de pesquisa para o CVE-2026-42980, uma vulnerabilidade de integer underflow no WMI do kernel do Windows que possibilita…
 rub-softsec/onelogon
Código e dados do nosso artigo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).








