
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit
 1n3/powerexfil
Uma coleção de scripts de exfiltração de dados para avaliações de Red Team.
 kevinchunye/prompt_injection
Harness de benchmark que mede onde as defesas contra injeção de prompt são acionadas em pipelines de agentes LLM que utilizam ferramentas, rastreando…
 pho5nix/red-team-goad-lab-proxmox
Guia de construção para laboratório doméstico de Red Teaming. Configuração do laboratório GOAD em Proxmox e pfSense, Operator/C2 e Redirectors.
 smgorelik/windows-rce-exploits
O banco de dados de amostras de exploits é um repositório para exploits de **RCE** (execução remota de código) e Proof-of-Concepts para **WINDOWS**,…
 kevoreilly/capev2
Extração de Configuração e Payload de Malware
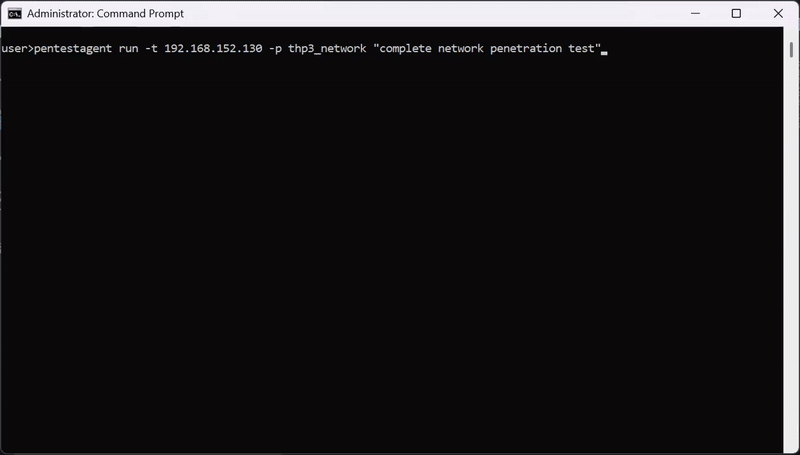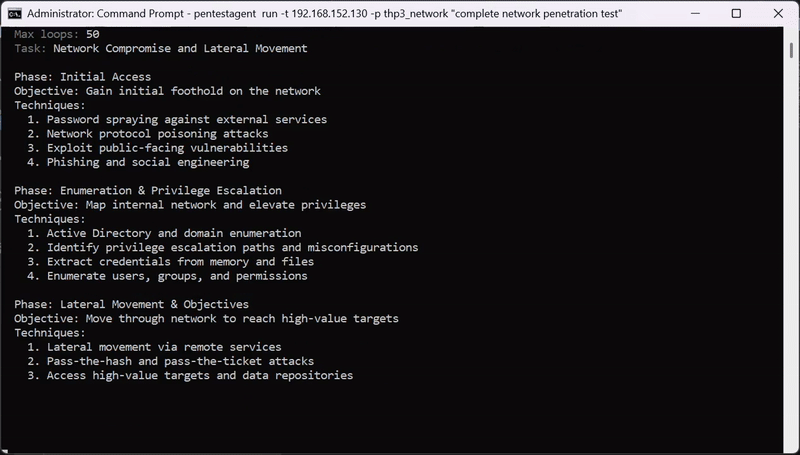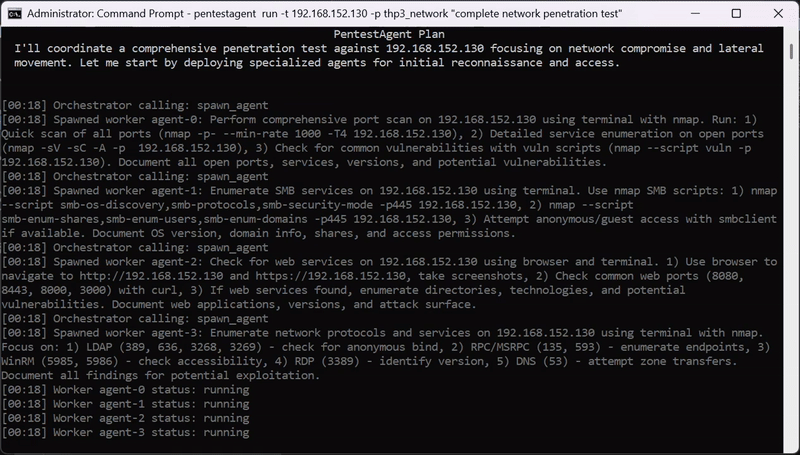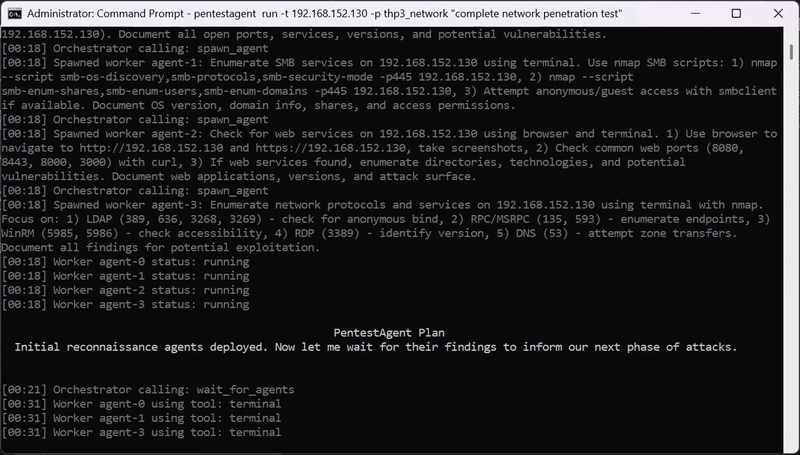 gh05tcrew/pentestagent
Framework de agente de IA para testes de segurança em caixa preta com orquestração autônoma de múltiplos agentes, ferramentas de pentest integradas e…
 securing/iossecuritysuite
Biblioteca Swift de segurança da plataforma iOS e antimanipulação
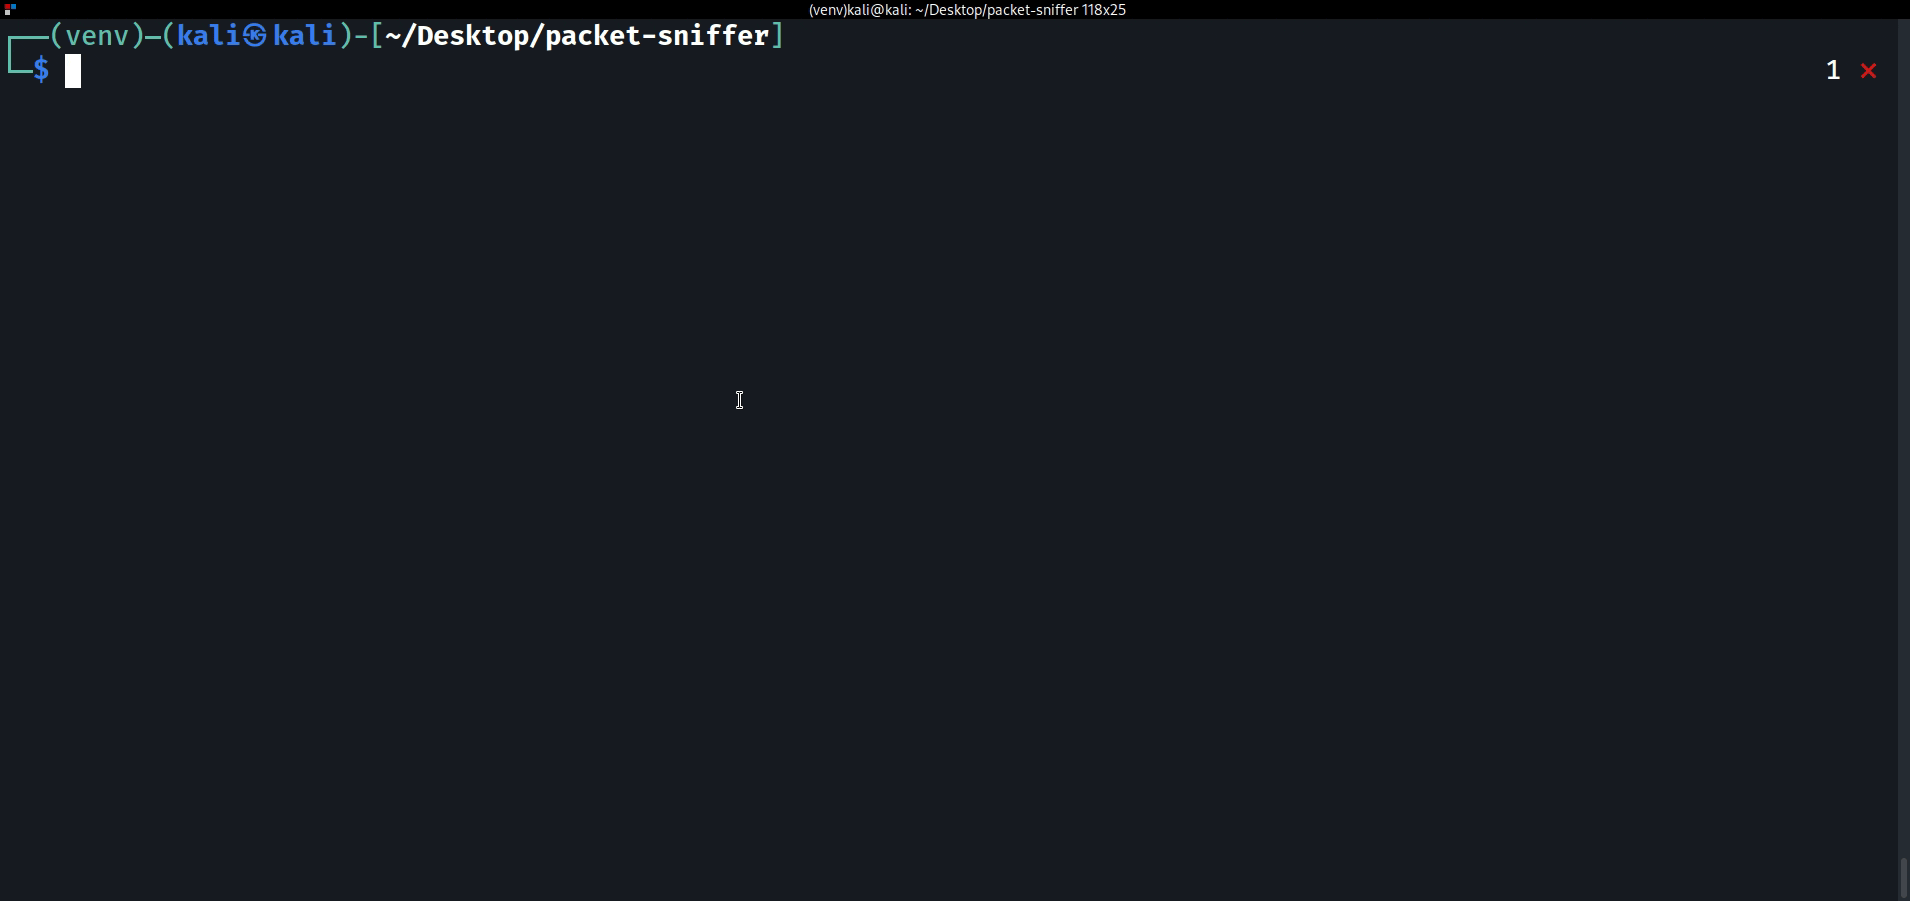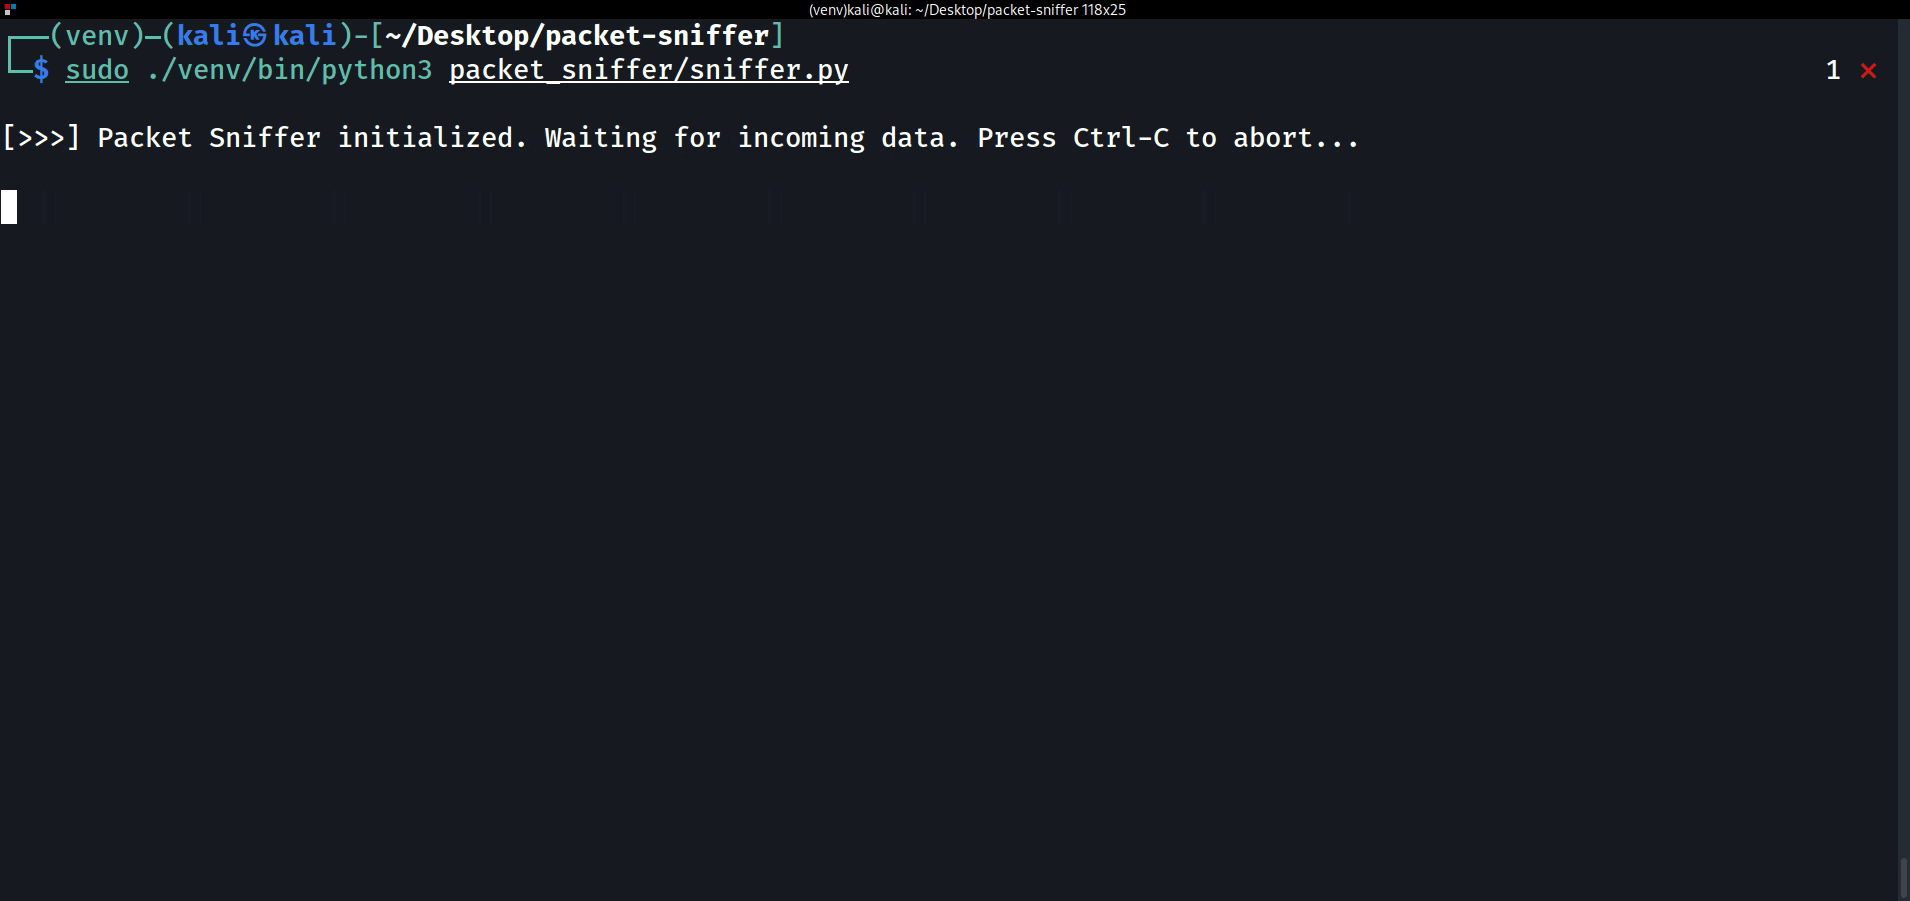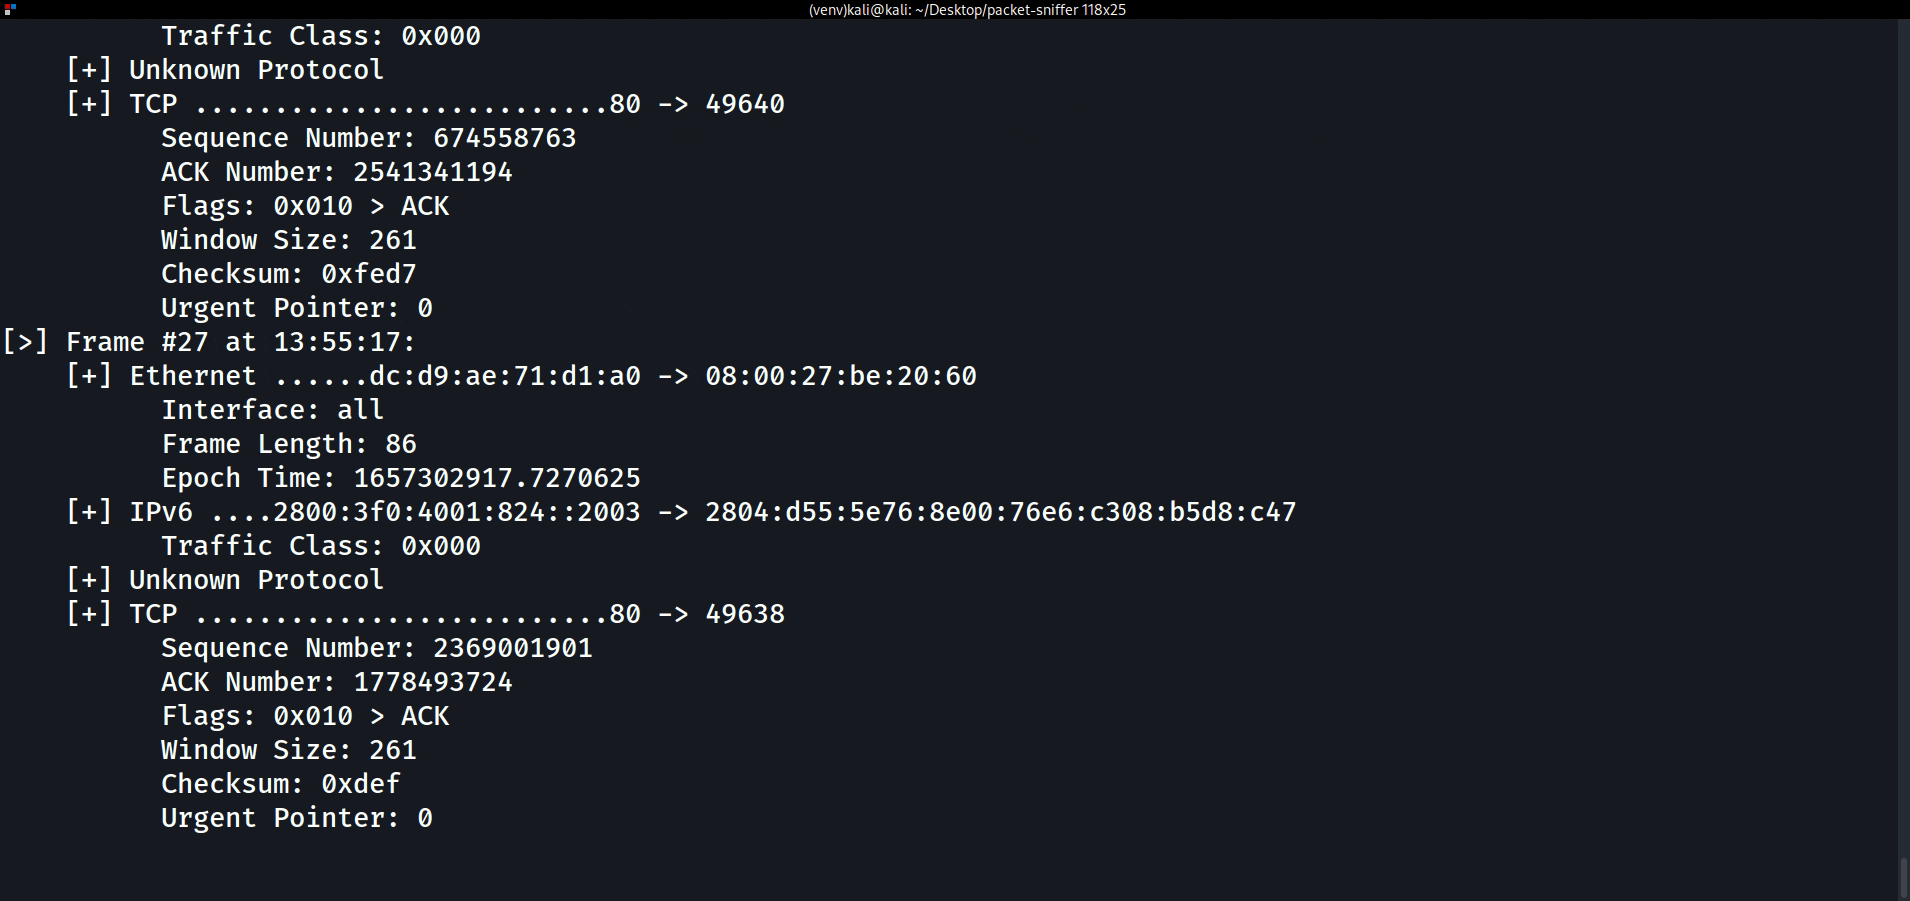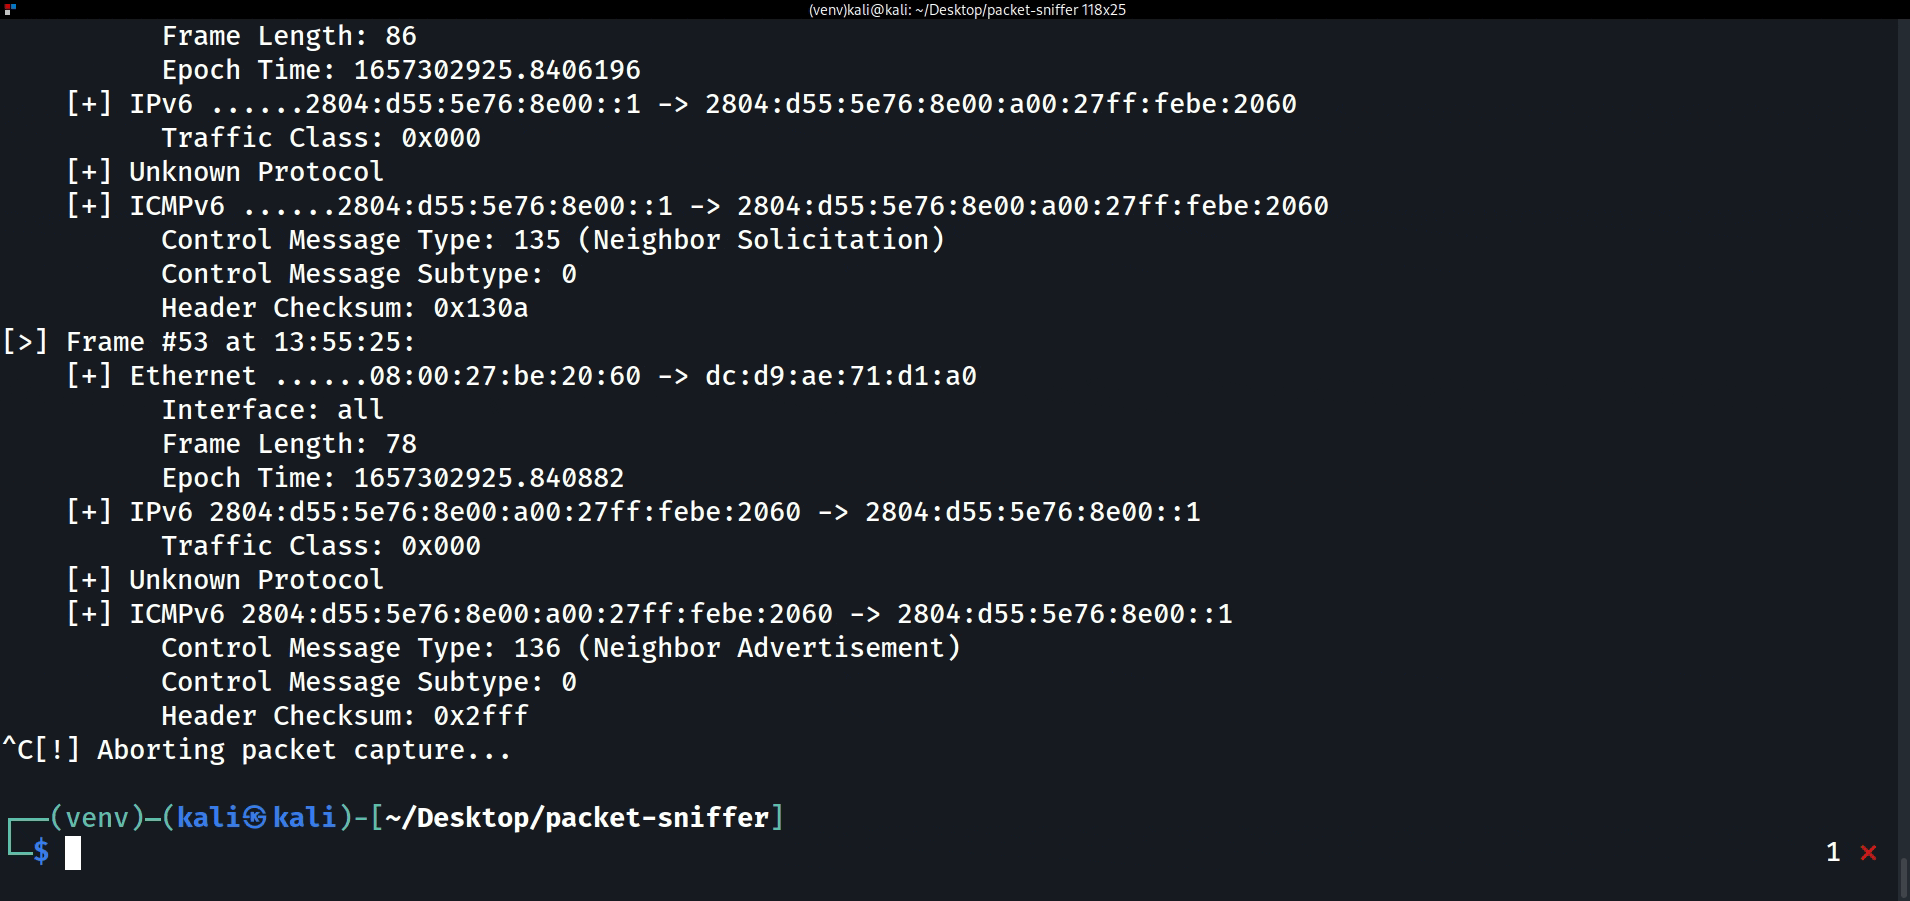 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 owasp/owasp-cstg
Guia de testes de segurança em nuvem neutro em relação a fornecedores, com fases estruturadas para enumeração, escalonamento de privilégios,…
 fahreddinaykut/sparkaltbatteryboard
Placa de interface I2C/SMBus com engenharia reversa para o DJI Spark, substituindo a bateria inteligente OEM por uma LiPo padrão 3S. Inclui análise…
 zhuyansen/awesome-ai-reverse-engineering
Open-source AI reverse engineering tools for coding agents: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills and REA. 122 repos, each read and…
 googleprojectzero/maccconc
Kit para explorar condições de corrida no kernel Linux usando traces KCOV: visualizadores GUI e de terminal para execução concorrente e acesso à…
 qingle009/opace6-cve-2026-64560
Ferramenta de root temporário para OnePlus Ace 6 (CVE-2026-64560) - porta verificada no dispositivo com endereço bootidParent corrigido
 0xblackash/cve-2026-74469
Repositório de pesquisa para CVE-2026-74469 (DiagSpill), um overflow de contador de transporte de peer SCTP do kernel Linux que causa uma escrita…
 ph4l4nx/ctf-s-tools
Repositório para indexar ferramentas úteis para CTFs.
 dovughs/mora-hwbp
Motor de instrumentação de telemetria e hooking em modo de usuário sem patch, baseado em Hardware Breakpoint (DR0-DR7) (PoC de AMSI, WLDP e ETW).
 zardus/ctf-tools
Alguns scripts de configuração para ferramentas de pesquisa em segurança.
 intelowlproject/intelowl
Plataforma de inteligência de ameaças escalável que enriquece observáveis e arquivos usando mais de 200 analisadores, com GUI integrada, API REST e…








