

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DrSemu — DrSemu - Ferramenta de Detecção e Classificação de Malware em Sandbox Baseada em Comportamento Dinâmico | Kitploit
Ferramentas/GitHubGitHub/secrary/drsemu
Análise Dinâmica (Sandboxing)Engenharia ReversaAnálise de MalwareAnálise de Binários
GitHubsecrary/drsemu

DrSemu

DrSemu - Ferramenta de Detecção e Classificação de Malware em Sandbox Baseada em Comportamento Dinâmico

Ver Repositório
27962128há 7 anosRevisado pelo Kitploit
Compartilhar

Dr.Semu

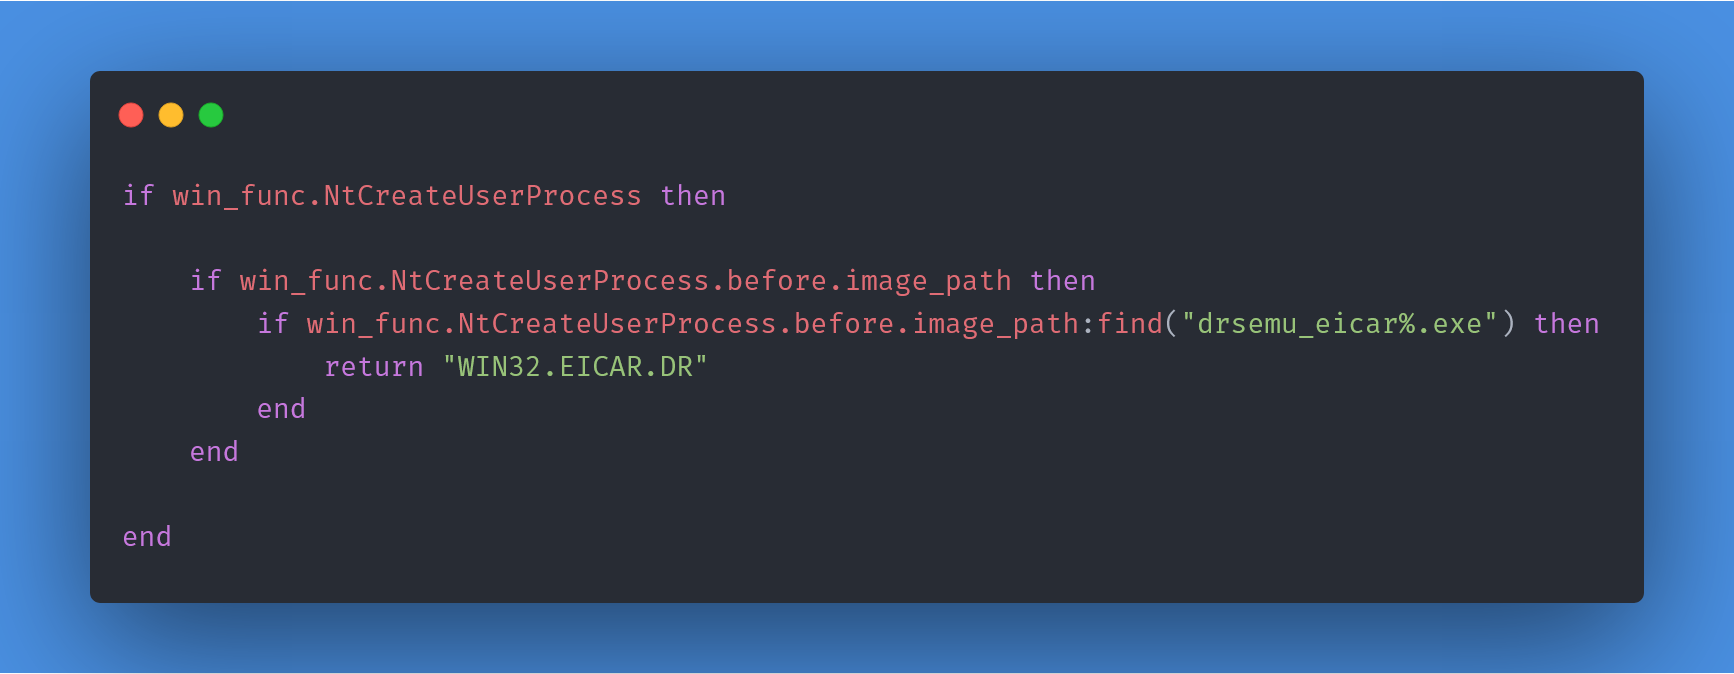
O Dr.Semu executa executáveis em um ambiente isolado, monitora o comportamento de um processo e, com base em regras do Dr.Semu criadas por você ou pela comunidade, detecta se o processo é malicioso ou não.
drsemu_lua

[A ferramenta está em estágio inicial de desenvolvimento]

quem sou eu: @_qaz_qaz

Com o Dr.Semu você pode criar regras para detectar malware baseado no comportamento dinâmico de um processo.

Isolamento através de redirecionamento

Tudo acontece a partir do modo de usuário. O Windows Projected File System (ProjFS) é usado para fornecer um sistema de arquivos virtual. Para redirecionamento do Registro, ele clona todas as colmeias do Registro para um novo local e redireciona todos os acessos ao Registro.

Veja o código-fonte para mais informações sobre outros redirecionamentos (isolamento de processos/objetos, etc.).

Monitoramento

O Dr.Semu utiliza o DynamoRIO (Plataforma de Instrumentação Dinâmica) para interceptar uma thread quando ela está prestes a cruzar a linha usuário-kernel. Tem o mesmo efeito que hooking no SSDT, mas a partir do modo de usuário e sem hookear nada.

Nesta fase, o Dr.Semu produz um arquivo JSON, que contém informações da interceptação.

Detecção

Após encerrar o processo, com base nas regras do Dr.Semu, recebemos se o executável é detectado como malware ou não.

Regras/Detecções do Dr.Semu

Regras do Dr.Semu

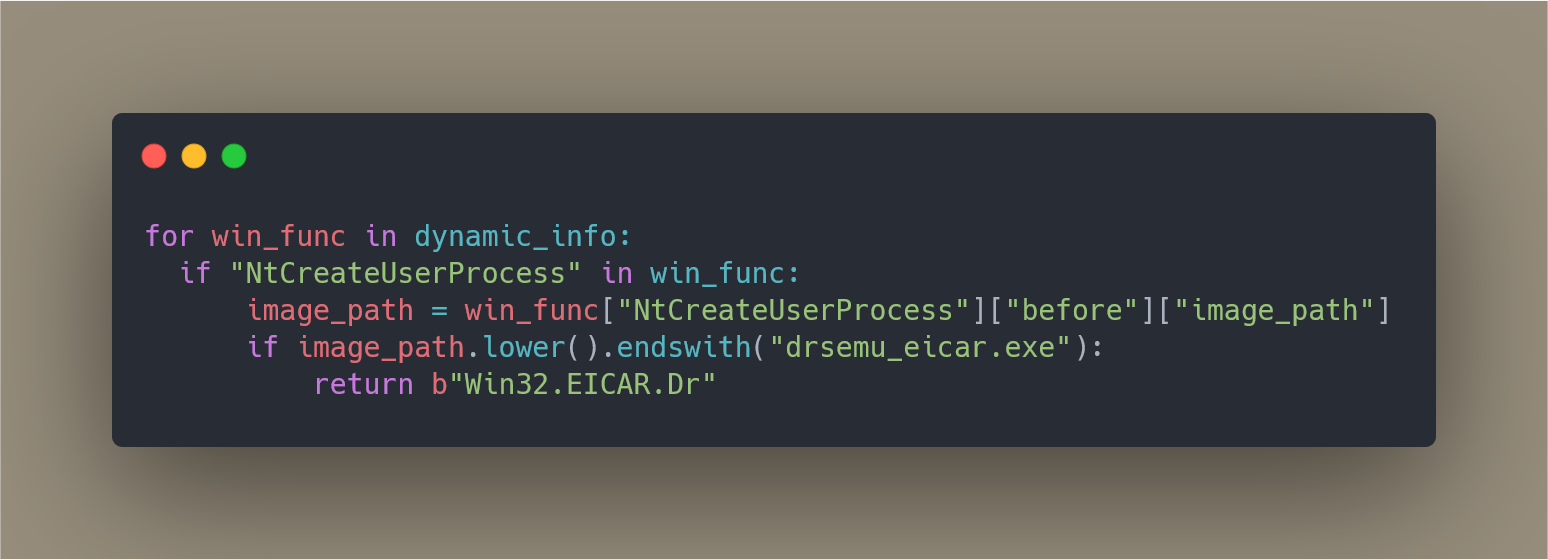
Elas são escritas em Python ou LUA (localizadas em dr_rules) e utilizam informações dinâmicas da interceptação e informações estáticas sobre a amostra. É trivial adicionar suporte a outras linguagens.
drsemu_rule_python

Exemplo (Python): https://gist.github.com/secrary/ac89321b8a7bde998a6e3139be49eb72

Exemplo (Lua): https://gist.github.com/secrary/e16daf698d466136229dc417d7dbcfa3

Uso

  • Use o PowerShell para habilitar o ProjFS em uma janela do PowerShell elevada:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart

  • Baixe e extraia um arquivo zip da página de releases

  • Baixe o DynamoRIO e extraia na pasta DrSemu e renomeie para dynamorio

  • Instale o Python 3 x64

DrSemu.exe --target file_path

DrSemu.exe --target files_directory
DEMO

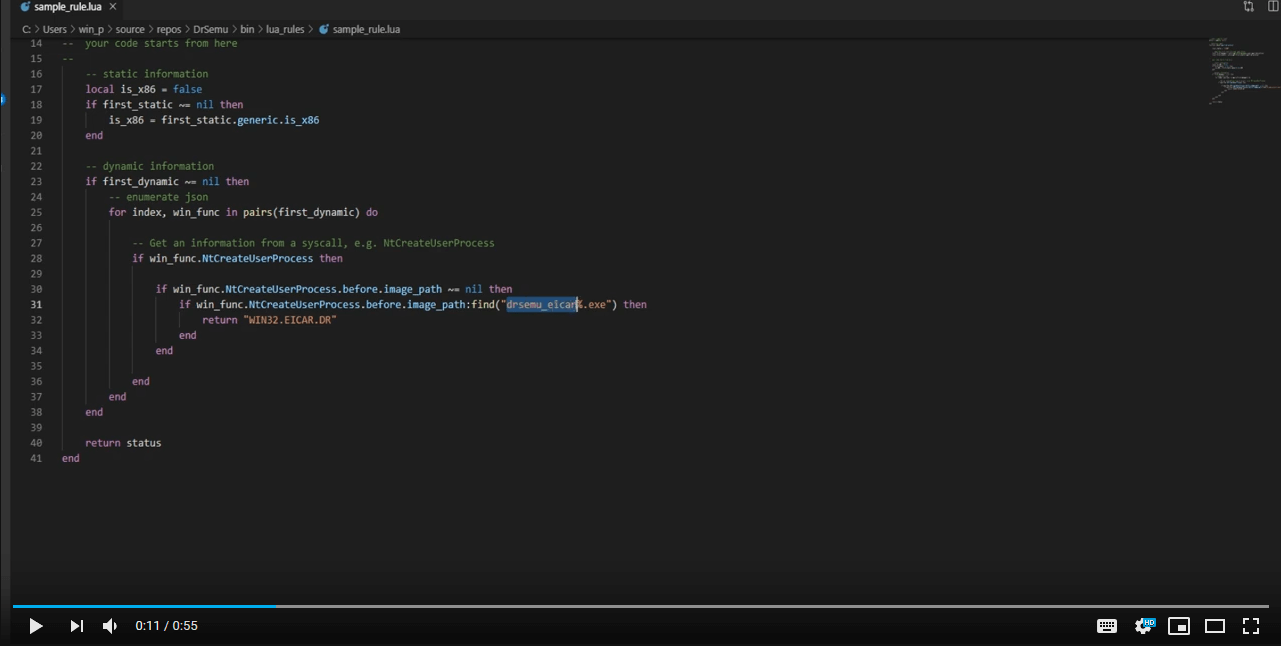
DrSemu DEMO

BUILD

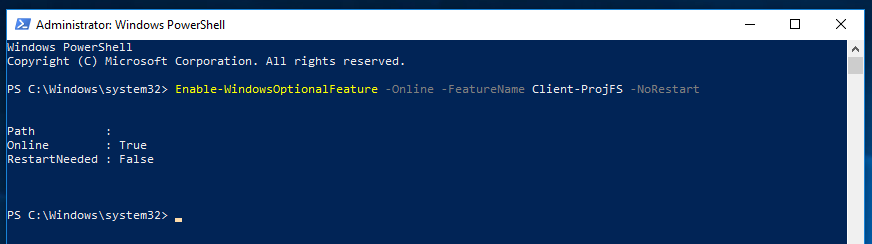
  • Use o PowerShell para habilitar o ProjFS em uma janela do PowerShell elevada:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart
powershell

  • Instale o Python 3 x64

  • Baixe o DynamoRIO e extraia na pasta bin e renomeie para dynamorio

  • Compile a biblioteca pe-parser-library.lib:

    • Gere o projeto do VS a partir de DrSemu\shared_libs\pe_parse usando cmake-gui
    • Compile a biblioteca 32-bit em build (\shared_libs\pe_parse\build\pe-parser-library\Release\) e a 64-bit em build64
    • Altere a opção de biblioteca em tempo de execução para Multi-threaded (/MT)
  • Defina LauncherCLI como Projeto de Inicialização

TODO

  • Resolver problemas relacionados ao isolamento
  • Melhorar a sincronização
  • Atualizar a descrição, adicionar mais detalhes
  • Criar uma GUI para a ferramenta

Limitações

  • Versão mínima suportada do Windows: Windows 10, versão 1809 (devido ao Windows Projected File System)
  • Versão máxima suportada do Windows: Windows 10, versão 1809 (o DynamoRIO suporta versões do Windows 10 até a 1809)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




