
 #1
Ferramentas para blue team, segurança defensiva e proteção contra ameaças.
Recomendado pelo Kitploit
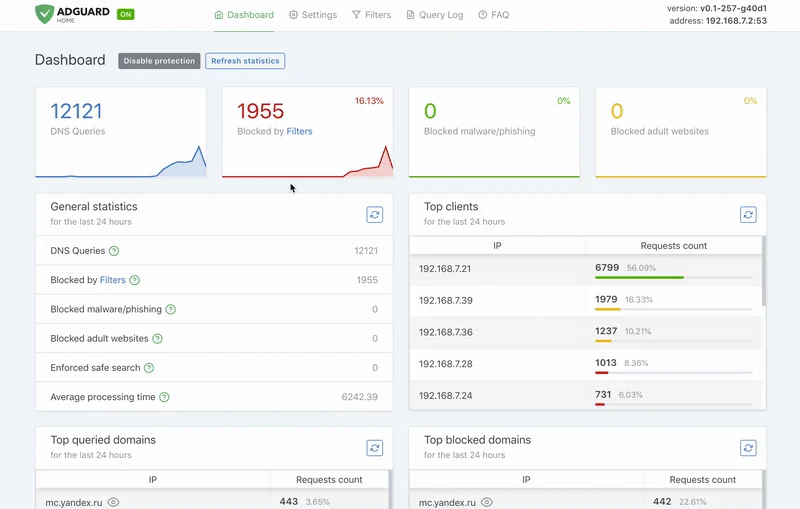
 adguardteam/adguardhome
Servidor DNS de bloqueio de anúncios e rastreadores em toda a rede
 kata-containers/kata-containers
Kata Containers é um projeto de código aberto e uma comunidade que trabalham para construir uma implementação padrão de Máquinas Virtuais (VMs) leves…
 bplinux/chackd
Daemon para randomizar tcp_challenge_ack_limit para prevenir ataques de canal lateral CVE-2016-5696
 zhengxr930/apex_official
Framework de defesa para segurança de agentes LLM que compila contratos de tarefas, valida manifestos de capacidades e verifica efeitos por meio de…
 stillbigjosh/kube-reaper
Escaneia clusters Kubernetes a partir de qualquer identidade, sinaliza permissões perigosas e as encadeia em caminhos de escalação de múltiplas…
 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 rspamd/rspamd
Framework de filtragem de spam e processamento de e-mails com regras de regex, análise estatística, plugins Lua personalizados e listas de bloqueio…
 falcosecurity/falco
Agente de segurança de runtime nativo de nuvem em tempo real para Linux que monitora syscalls e metadados de contêineres/Kubernetes para detectar…
 last-byte/persistencesniper
Módulo do PowerShell que pode ser usado por Equipes Azuis, Respondentes de Incidentes e Administradores de Sistemas para caçar persistências…
 fnzv/net-shield
Uma solução Anti-DDoS fácil e simples para VPS, Servidores Dedicados e dispositivos IoT - Beta
 bhdresh/dejavu
DejaVU - Framework de Decepção de Código Aberto
 weedhashpeddler/rc4decryption
Abusa da LOLBin tlscsp.dll assinada pela Microsoft para executar criptografia/descriptografia RC4 via LsCsp_EncryptHwid, aplicando patch na chave…

 nihal799/zttp
Proxy bastião SSH de confiança zero com gerenciamento de chaves baseado em Vault, aplicação de políticas RBAC, gravação completa de sessões e TUI…
 opencti-platform/connectors
Coleção de conectores OpenCTI que ingerem e sincronizam threat intelligence, IOCs e dados de CTI de fontes externas como MISP e MITRE ATT&CK para a…
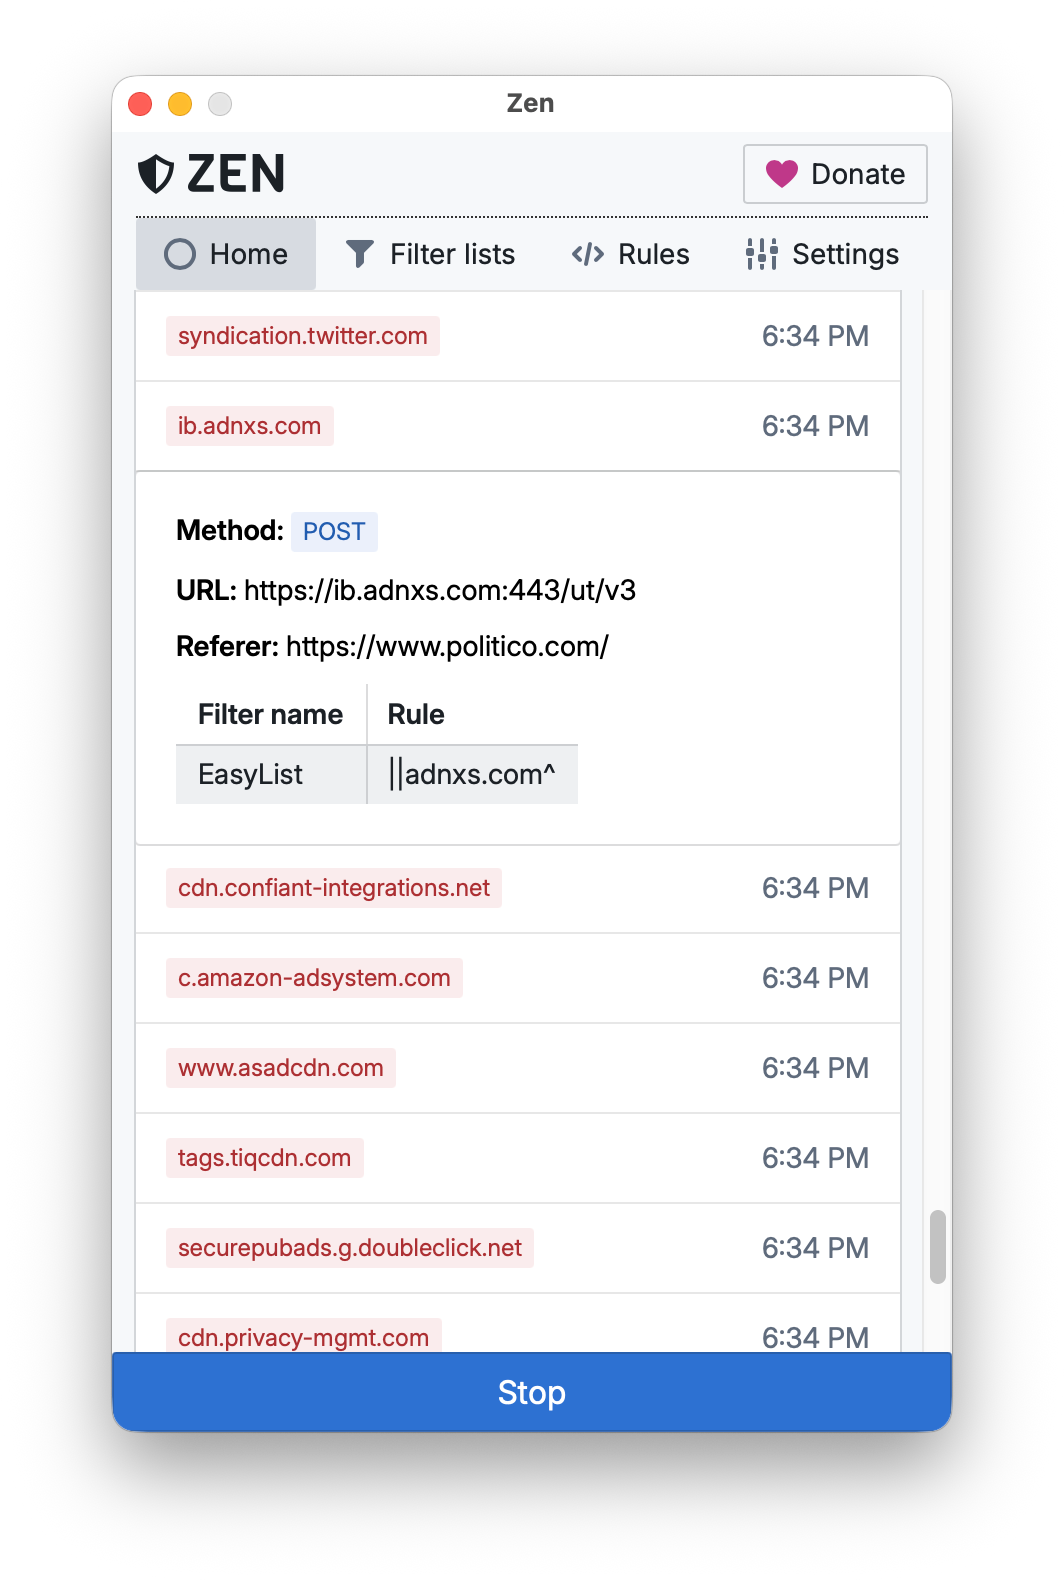 irbis-sh/zen-desktop
Bloqueador de anúncios e protetor de privacidade para todo o sistema no Windows, macOS e Linux.
 alphasoc/flightsim
Um utilitário para gerar com segurança padrões de tráfego de rede malicioso e avaliar controles.
 sk4r4b/ntdll-reconstruction
Uma técnica que mistura NTDLL unhooking e variantes de gate do hellsgate
 bromite/bromite
Fork do Chromium para Android com bloqueio de anúncios integrado, mitigações anti-fingerprinting, DNS-over-HTTPS e padrões reforçados de privacidade…







