
 #1
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit

 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 cyrus-and/gdb-dashboard
Interface modular do GDB que fornece um dashboard visual com painéis personalizáveis para inspecionar registradores, código fonte, assembly e estado…
 qilingframework/qiling
Um Verdadeiro Framework de Emulação Binária Instrumentável
 zrax/pycdc
Desmontador e decompilador de bytecode Python em C++

 rizinorg/rizin
Framework de engenharia reversa e conjunto de ferramentas de linha de comando no estilo UNIX.
 cea-sec/miasm
Framework de engenharia reversa em Python
 hyperdbg/hyperdbg
Ferramentas de depuração nativas de última geração
 riscv-software-src/riscv-isa-sim
Functional RISC-V ISA simulator supporting multiple extensions (RV32/64, V, cryptography) with interactive debug mode, GDB integration, and…
 bethington/ghidra-mcp
Servidor MCP que conecta a engenharia reversa do Ghidra com ferramentas de IA: 256 ferramentas para decompilação, emulação P-code, depuração ao vivo,…
 rocky/python-uncompyle6
Um descompilador de bytecode Python multi-versão
 dynamorio/dynamorio
Framework de instrumentação em tempo de execução para criação de ferramentas de análise dinâmica: rastreamento, profiling, cobertura de código,…
 0xz0f/z0fcourse_reverseengineering
Curso estruturado de engenharia reversa abordando binários Windows x64, assembly, depuração e análise de malware. Projetado para aprendizes…
 cs01/gdbgui
Frontend baseado em navegador para o gdb (depurador GNU). Adicione breakpoints, visualize a pilha, visualize estruturas de dados e muito mais em C,…
 blacktop/ipsw
Canivete Suíço de Pesquisa para iOS/macOS
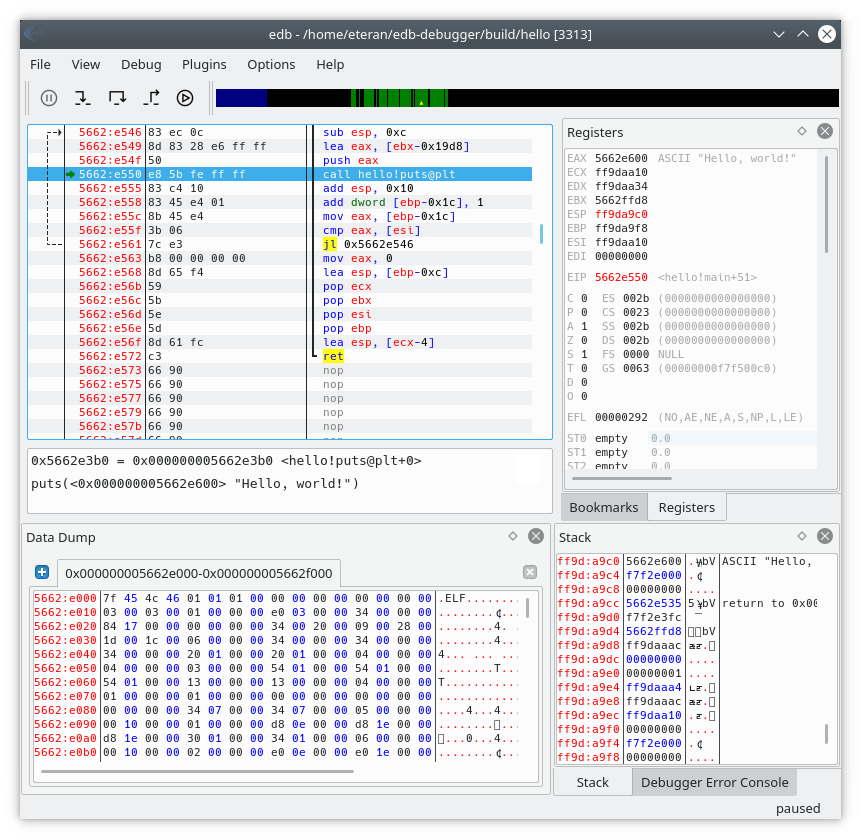 eteran/edb-debugger
edb é um depurador multiplataforma para AArch32/x86/x86-64.
 longld/peda
PEDA - Assistência de Desenvolvimento de Exploits em Python para GDB
 openocd-org/openocd
Espelho oficial somente leitura do OpenOCD (sem pull requests)







