
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
edb-debugger — edb é um depurador multiplataforma para AArch32/x86/x86-64. | Kitploit

Ferramentas/GitHubGitHub/eteran/edb-debugger
Engenharia ReversaDepuradoresAnálise de BináriosTop em Depuradores nº12
GitHubeteran/edb-debugger

edb-debugger

edb é um depurador multiplataforma para AArch32/x86/x86-64.

Ver Repositório
3k34252há 9h 45mRevisado pelo Kitploit
Compartilhar

C++ Qt

Build Status License Paypal

edb é um depurador multiplataforma para AArch32/x86/x86-64. Foi inspirado no Ollydbg, mas tem como objetivo funcionar em AArch32, x86 e x86-64, bem como em múltiplos sistemas operacionais. O Linux é a única plataforma oficialmente suportada no momento, mas ports para FreeBSD, OpenBSD, OSX e Windows estão em andamento com diferentes graus de funcionalidade.
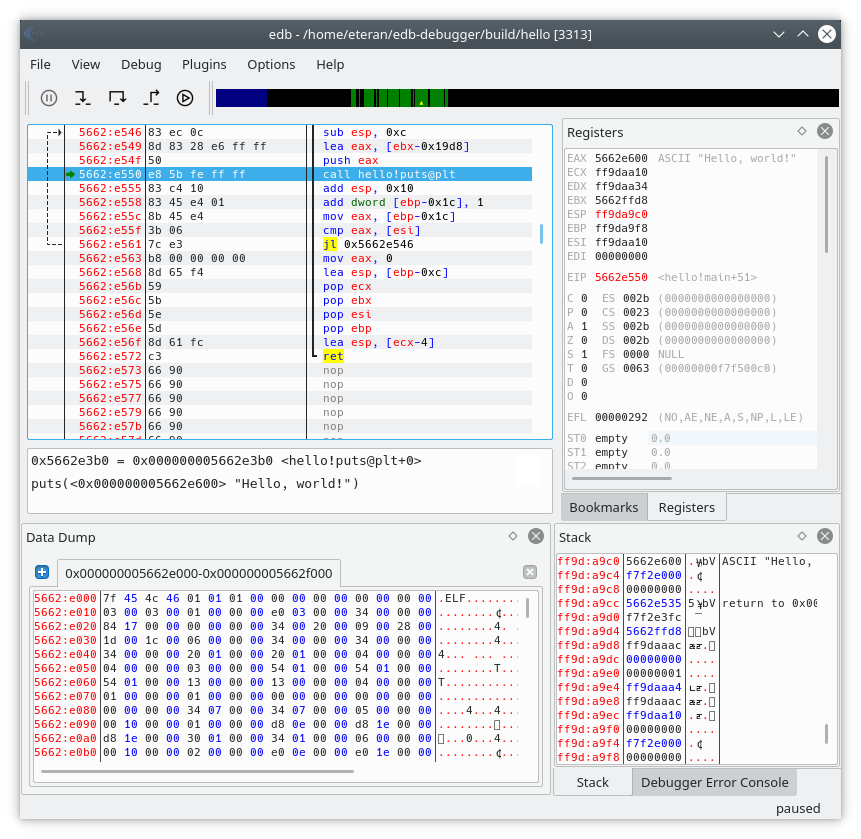
Screenshot

edb está disponível sob a licença GPL 2, consulte o COPYING para detalhes.

NOTA: a versão 1.5.0 é a última versão a suportar kernels Linux anteriores ao 3.0. O novo desenvolvimento terá como alvo a versão 3.0 e superiores, e será 2.0.0 quando lançado.

NOTA: Este README agora cobre apenas a documentação mais essencial; para uma documentação mais completa, consulte a wiki

Clonando

Ao clonar o repositório, use a flag --recursive do git para garantir que os submódulos sejam devidamente clonados e atualizados para as versões corretas. Aqui está um exemplo:

git clone --recursive https://github.com/eteran/edb-debugger.git

Compilando

Compilar o edb geralmente é bastante simples. A versão mais recente do edb atualmente depende dos seguintes pacotes:

DependênciaVersão Necessária
GCC/ClangCom suporte a C++17
Qt>= 5.15 ou >= 6.8
Capstone>= 3.0
Graphviz>= 2.38.0 (Opcional)

Muitas distribuições já possuem pacotes que satisfazem esses requisitos. A wiki contém exemplos para algumas distribuições populares:

  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Fedora)
  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Ubuntu)
  • https://github.com/eteran/edb-debugger/wiki/Compiling-(Debian)

Depois de instalar as dependências necessárias, a compilação é feita com cmake:

CMake

Se você pretende apenas executar o edb a partir do diretório de build, é tão simples quanto isto:

$ mkdir build
$ cd build
$ cmake ..
$ make
$ ./edb

Se você deseja instalar o edb corretamente no sistema para todos os usuários, é apenas um pouco diferente:

$ mkdir build
$ cd build
$ cmake -DCMAKE_INSTALL_PREFIX=/usr/local/ ..
$ make
$ make install
$ edb

Instalando

A instalação básica é simples, você pode executar

$ make install

Nesse caso, os plugins serão instalados em /usr/local/lib/edb e os binários serão instalados em /usr/local/bin/.

Analytics

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






