 #1
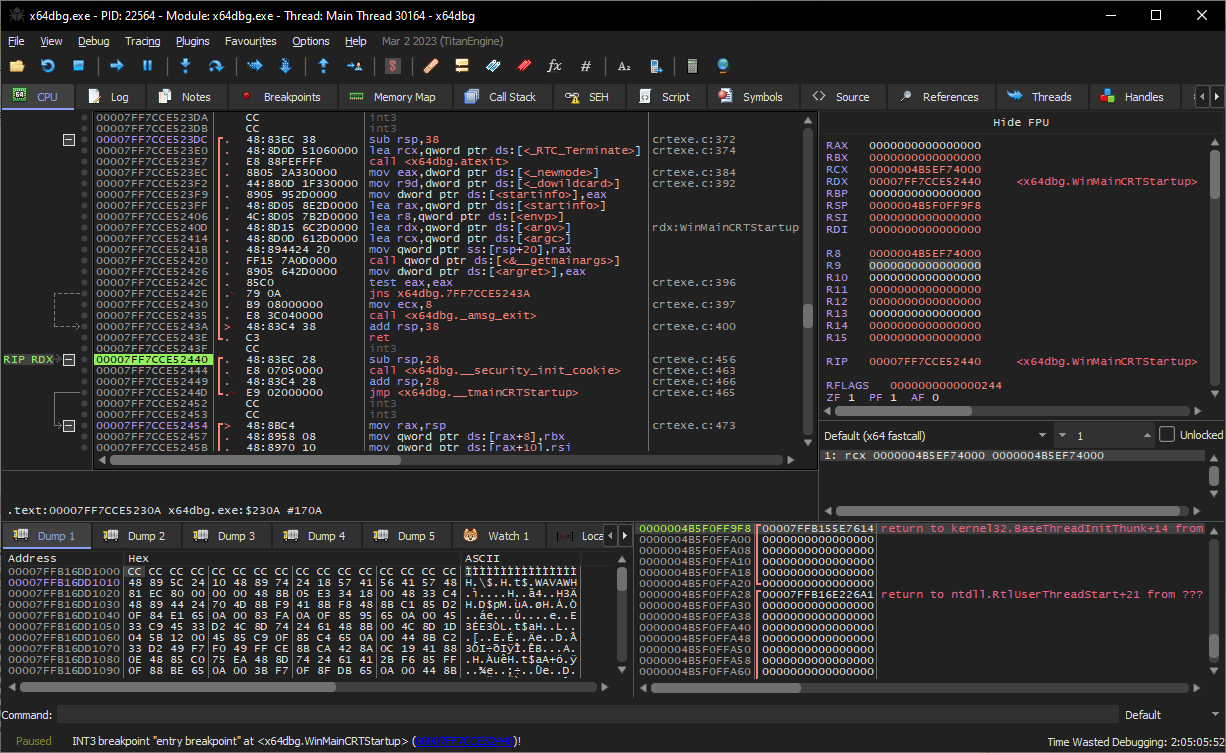
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit
 gartonchan/redis-cve-2025-62507
Scripts de exploit para CVE-2025-62507, um estouro de buffer de pilha no Redis 8.2.0. Fornece exploits de cadeia ROP para x86-64 e ARM64 com geração…
 jaf0rk/cve-2026-5281
Exploit de prova de conceito para CVE-2026-5281, uma vulnerabilidade de heap-use-after-free na implementação Dawn WebGPU do Chromium, com log ASAN e…
 gmh5225/ida-sdk
Headers e bibliotecas oficiais do IDA Pro SDK para criar plugins que desmontam, descompilam e analisam binários dentro do ambiente de engenharia…
 ngtuonghung/cve-2022-27666
Exploit de estouro de buffer heap para CVE-2022-27666 na implementação IPsec ESP6 do kernel Linux. Inclui compilação do kernel, configuração de…
 kaleth4/cve-2025-60751
Análise técnica e exploração profissional para CVE-2025-60751, um buffer overflow baseado em pilha no GeographicLib. Inclui exploração Ret2Libc…
 sudo-wp/sudowp-hooks-visualizer
Um fork com segurança reforçada do "Simply Show Hooks". Substitui o original comprometido (CVE-2024-6297) e corrige vulnerabilidades não listadas de…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Data do projeto : fev. 2026 / Descoberta uma vulnerabilidade de estouro de buffer no manipulador IOCTL do driver do kernel. A vulnerabilidade permite…
 benmevic/cve-2025-22457
Aplicativo de demonstração da vulnerabilidade cve-2025-22457 que fiz para a apresentação semanal da equipe Altay
 gmh5225/ollytlscatch
Plugin do OllyDbg que intercepta e extrai o tráfego em texto simples de TLS/SSL durante sessões de depuração, auxiliando na engenharia reversa e na…
 moniik/cve-2019-11043_env
ambiente de depuração remota para CLion
 whatswrongandwhy/ptrace
Utilitário de rastreamento e depuração de processos baseado em ptrace do Linux para inspecionar chamadas de sistema, memória e fluxo de execução de…
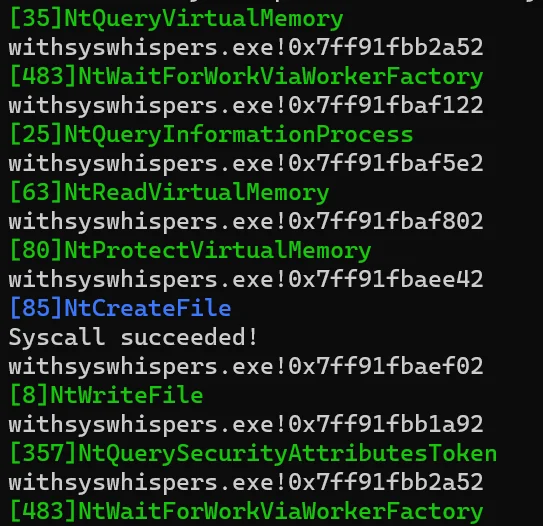 gmh5225/ntstrace
Rastreador de chamadas de sistema baseado em frida-stalker no Windows (x64).
 themalwareguardian/cve-2003-0264
Clássico estouro de buffer baseado em pilha no SLMail 5.1 mostrando como servidores de e-mail antigos podiam ser comprometidos por comandos SMTP e…
 halcy0nic/cve-2022-43343
Prova de conceito para (CVE-2022-43343)
 cdacesec/cve-2022-31902
Prova de conceito para CVE-2022-31902, uma vulnerabilidade de negação de serviço no Notepad++ (x86) acionada pelo recurso Localizar Tudo em arquivos…
 themalwareguardian/cve-2025-5548
Estouro de buffer no FreeFloat FTP Server 1.0 ilustrando como um único manipulador inseguro pode gerar múltiplas entradas CVE em diferentes comandos.
 themalwareguardian/cve-2017-14980
Estouro de buffer baseado em pilha no Sync Breeze Enterprise 10.0.28 acessível através do manipulador /login, demonstrando como o comprimento de…
 halcy0nic/cve-2022-41220
Prova de conceito para CVE-2022-41220