

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
NtStrace — Rastreador de chamadas de sistema baseado em frida-stalker no Windows (x64). | Kitploit
Ferramentas/GitHubGitHub/gmh5225/ntstrace
Análise Dinâmica (Sandboxing)Engenharia ReversaDepuradoresAnálise de MalwareAnálise de Binários
GitHubgmh5225/ntstrace

NtStrace

Rastreador de chamadas de sistema baseado em frida-stalker no Windows (x64).

Ver Repositório
1114há 2 anosAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

NtStrace

Rastreador de chamadas de sistema baseado em frida-stalker no Windows (x64).

[483]NtWaitForWorkViaWorkerFactory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbaf262
[35]NtQueryVirtualMemory
test.exe!0x7ff91fbb06d2
[199]NtCreateThreadEx
[+] Following thread 17876
test.exe!0x7ff91fbb06d2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 17876
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
test.exe!0x7ff91fbaeee2
[7]NtDeviceIoControlFile
[+] Unfollowing thread 6344
[+] Unfollowing thread 6124

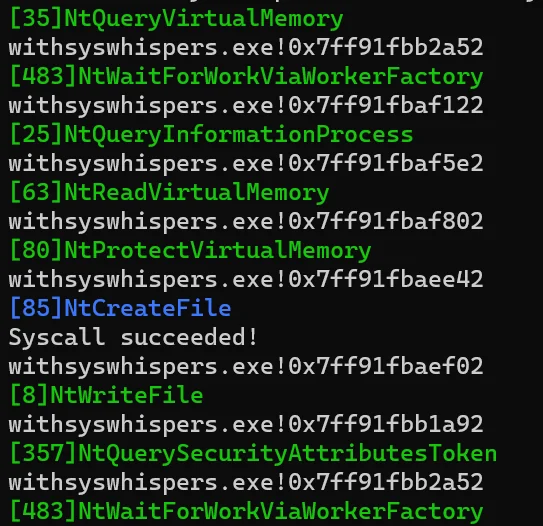
Ele também consegue identificar com precisão tipos que encobrem chamadas de sistema, como o projeto abaixo.
https://github.com/passthehashbrowns/hiding-your-syscalls
img

Uso

frida -l tracer.js app.exe

Licença

iostrace

O software original está disponível em
https://github.com/sh1ma/iostrace.

Baixar ferramenta