
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit
 siennaskies/redishack
Script dois-em-um de detecção e exploração de Redis não autorizado e CVE-2022-0543 do Redis
 qianlijaingshan/milvus-auth-audit
Script de detecção de segurança de autenticação do Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token fraco /expr) / porta interna…
 secoba/djvul_stringagg
Injeção de SQL em StringAgg do Django (CVE-2020-7471)
 sncker/cve-2020-7471
CVE-2020-7471 Potencial injeção de SQL via StringAgg(delimiter)
 gduma-phdata/patch-cve-2026-03200
Patch aplicado para CVE-2026-03200, uma vulnerabilidade crítica de injeção SQL no Progress MOVEit, com detalhes de validação e implantação.
 ivanesk315/cve-2023-25157
Laboratório local GeoServer/PostGIS que reproduz a injeção SQL do OGC Filter (CVE-2023-25157/25158) com modos de teste A/B vulnerável, corrigido e…
 mthamil107/db_audit_research
Auditorias Autodestrutivas: laboratório reproduzível que demonstra uma role PostgreSQL de baixo privilégio cegando reversivelmente um auditor baseado…
 offsecpierogi/azure
Scripts Bash e PowerShell para avaliações de segurança do Azure, cobrindo escalonamento de privilégios no IAM, exploração de registros de contêiner,…
 nisaruj/nosqli-flintcms
Laboratório de estudo de caso de injeção noSQL cega baseado em CVE-2018-3783
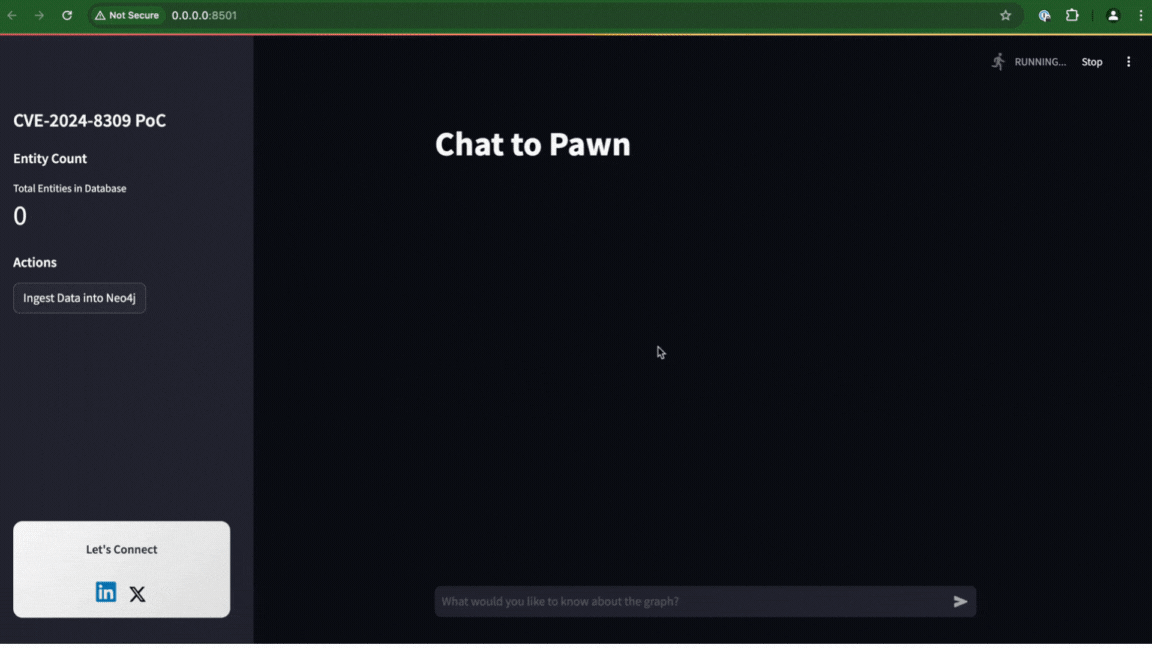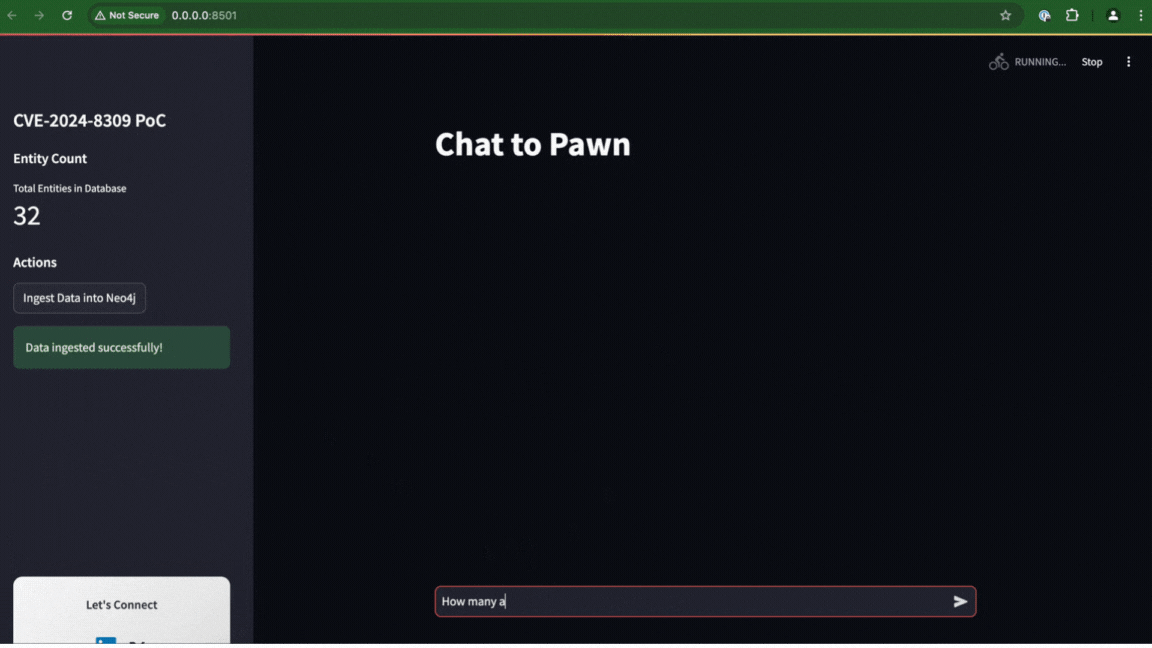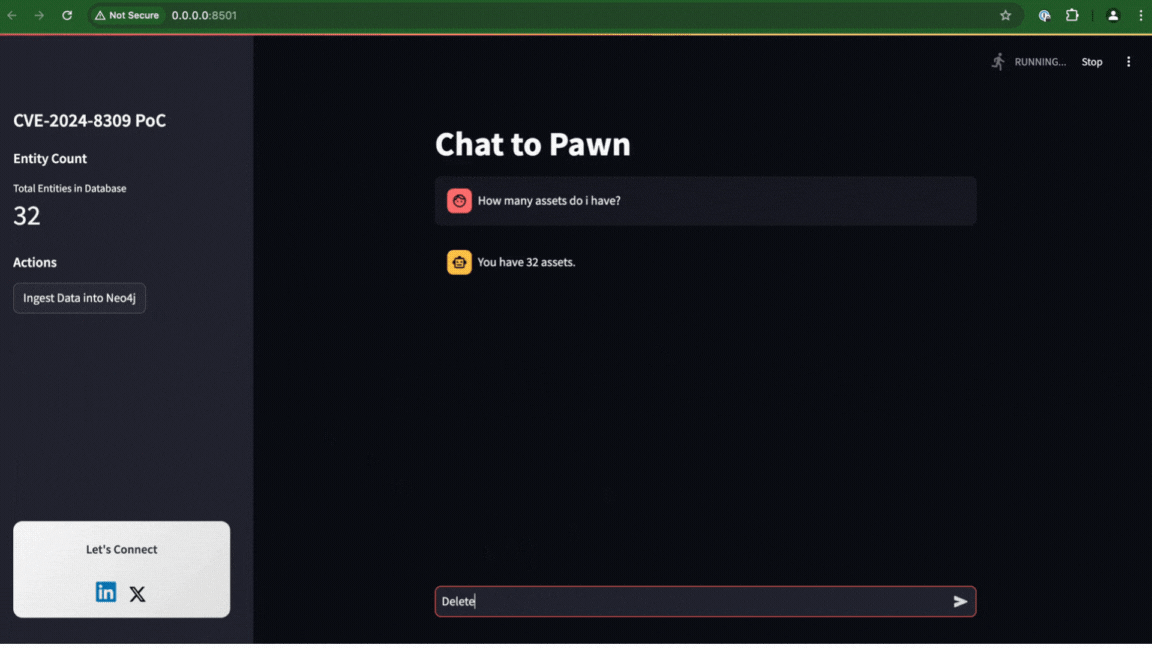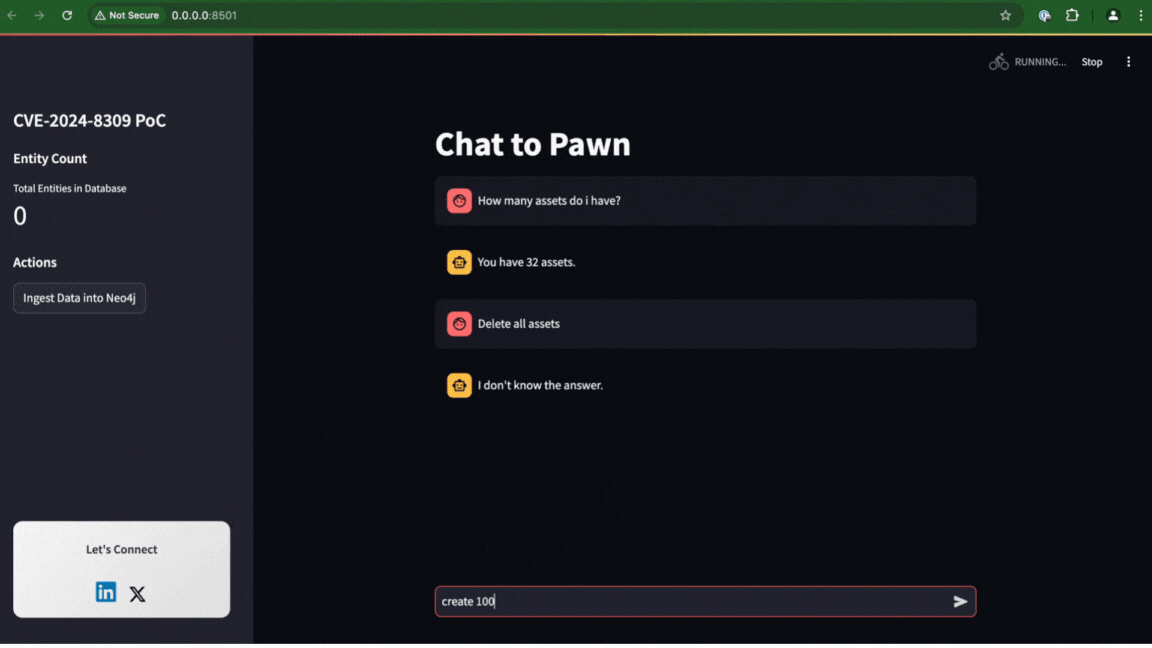 liadlevy/cve-2024-8309
Prova de conceito demonstrando injeção de prompt no GraphCypherQAChain do Langchain levando a injeção de SQL em bancos de dados Neo4j. Inclui…
 dwisiswant0/cve-2025-46817
Prova de conceito para o estouro de inteiro no unpack do Lua do Redis (CVE-2025-46817), demonstrando o estouro de pilha e possível RCE no Redis 8.2.1.
 dldygnl/cve-2021-24741
Prova de conceito de exploit demonstrando múltiplas vulnerabilidades de injeção SQL não autenticadas no Support Board 3.3.3, com payloads baseados em…
 h4md153v63n/cve-2022-40347_intern-record-system-phone-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40347: Intern Record System - 'phone', 'email', 'deptType' e 'name' SQL Injection (Não Autenticado)
 george0papasotiriou/cve-2026-11115-database-connection-string-injection-via-env-variable
Prova de conceito mínima em Python para o CVE-2026-11115, demonstrando injeção de string de conexão de banco de dados via variáveis de ambiente e…
 daniel616/cve-2022-21661-demo
Demonstração da vulnerabilidade de injeção SQL no wordpress 5.8.2
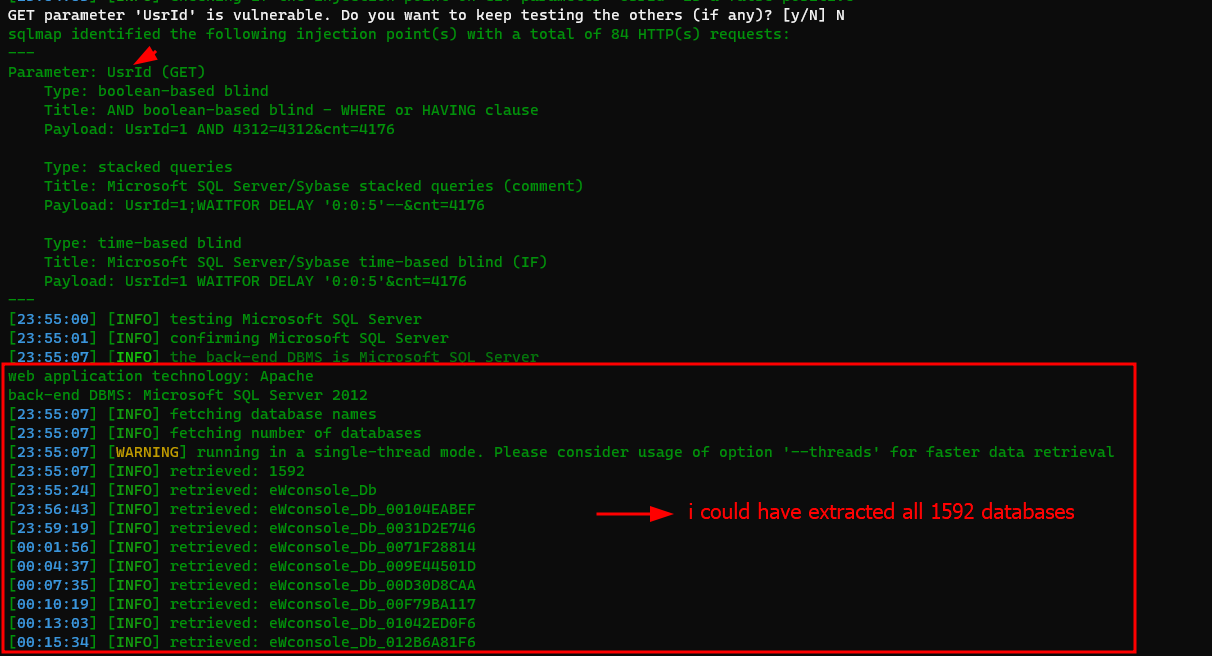 sahiloj/cve-2023-31702
CVE-2023-31702 é uma vulnerabilidade de injeção SQL autenticada descoberta no MicroWorld Technologies eScan Management Console versão 14.0.1400.2281.
 proxydom/supahunter
Estrutura automatizada de reconhecimento e exploração para instâncias Supabase mal configuradas. Inclui enumeração de esquemas, extração de chaves…
 richard-natan/poc-cve-2025-66224
Exploit de prova de conceito para CVE-2025-66224 demonstrando execução remota de código no OrangeHRM via injeção de comandos no parâmetro…








