
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit

 5170temp/cve-2026-25212
POC para CVE-2026-25212
 0xdak/cve-2026-69083_exploit
PoC em Python para o CVE-2026-69083, uma injeção SQL não autenticada no endpoint de busca de conteúdo de ativos do SiYuan. Suporta fuga via REGEXP e…
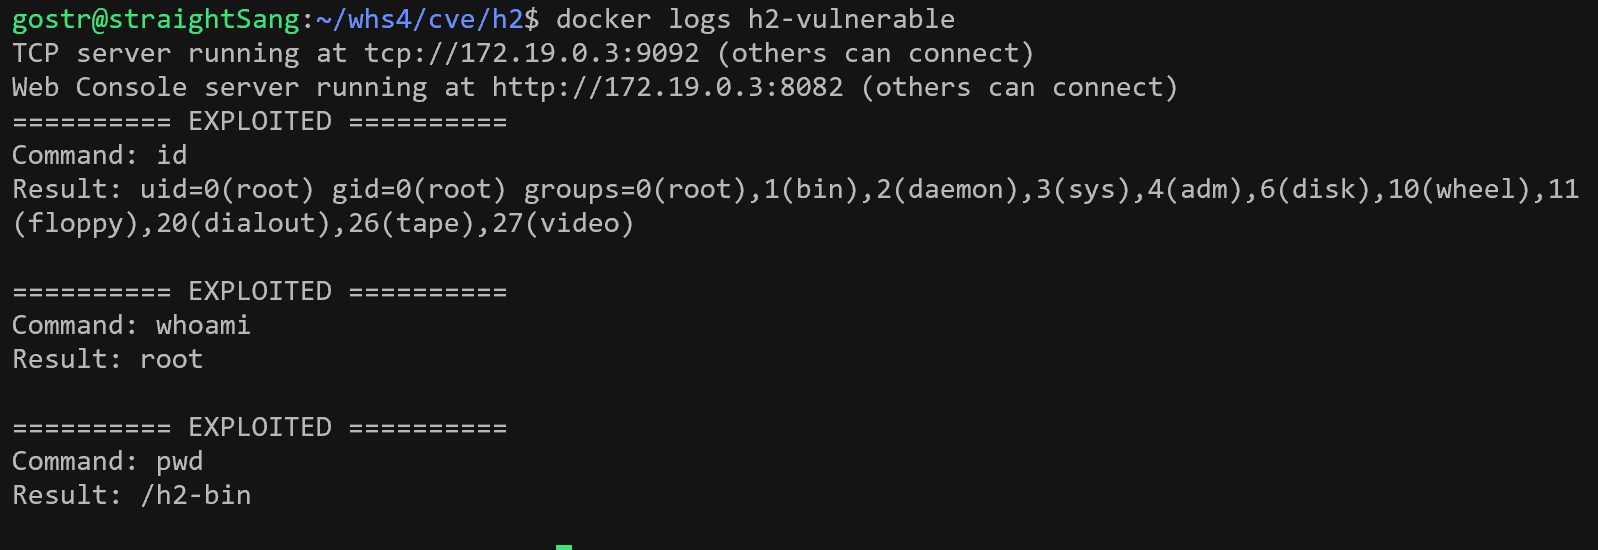 straightsang/h2-database-cve-2022-23221
vulhub/H2-database/CVE-2022-23221
 isaca0315/cve-2026-44840-poc
Laboratório Docker que reproduz o CVE-2026-44840, uma injeção de DQL na consulta GraphQL checkUserPassword do Dgraph, com script de exploração e…
 romain-deperne/cve-2026-33980
Prova de conceito de exploit para injeção de KQL no adx-mcp-server por meio do parâmetro table_name, permitindo exfiltração de dados e comandos…
 codeb0ssx/cve-2025-14847-poc
Prova de conceito acadêmica demonstrando CVE-2025-14847 para pesquisa de segurança autorizada.
 tc4dy/cve-2026-14762-poc-exploit
Exploit multithread de injeção SQL cega baseada em tempo para CVE-2026-14762, direcionado ao Hotel & Tourism Reservation 1.0. Enumera bancos de…
 luckybool1020/cve-2018-8045
Princípio da vulnerabilidade de injeção SQL no kernel do Joomla, docker e poc [baseado no framework pocsuite]
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Scanner de IOC somente leitura e kit de mitigação para injeção SQL no EmailTrack do cPanel & WHM (CVE-2026-67401). Realiza fingerprinting de versão,…
 hunt-benito/e-is-for-exploit-cve-2026-17543-php-pgsql-sql-injection-backslash-breakout
Exploit de PoC para CVE-2026-17543: injeção de SQL no PHP ext/pgsql via escape de barra invertida, com exfiltração de dados e payloads de…
 nu11secur1ty/chusa
chusa - injeção - a nova geração do sqlmap
 al1ex/cve-2019-12086
jackson unserialize
 wattocyber/custom-oscp-tooling
Kit de ferramentas focado em OSCP para enumeração somente leitura de rede, SMB, AD, DNS, web e banco de dados; varredura de escalonamento de…
 lauxjpn/corruptqueryaccessworkaround
A mais recente solução alternativa para o erro 'Query is corrupt' introduzido com CVE-2019-1402
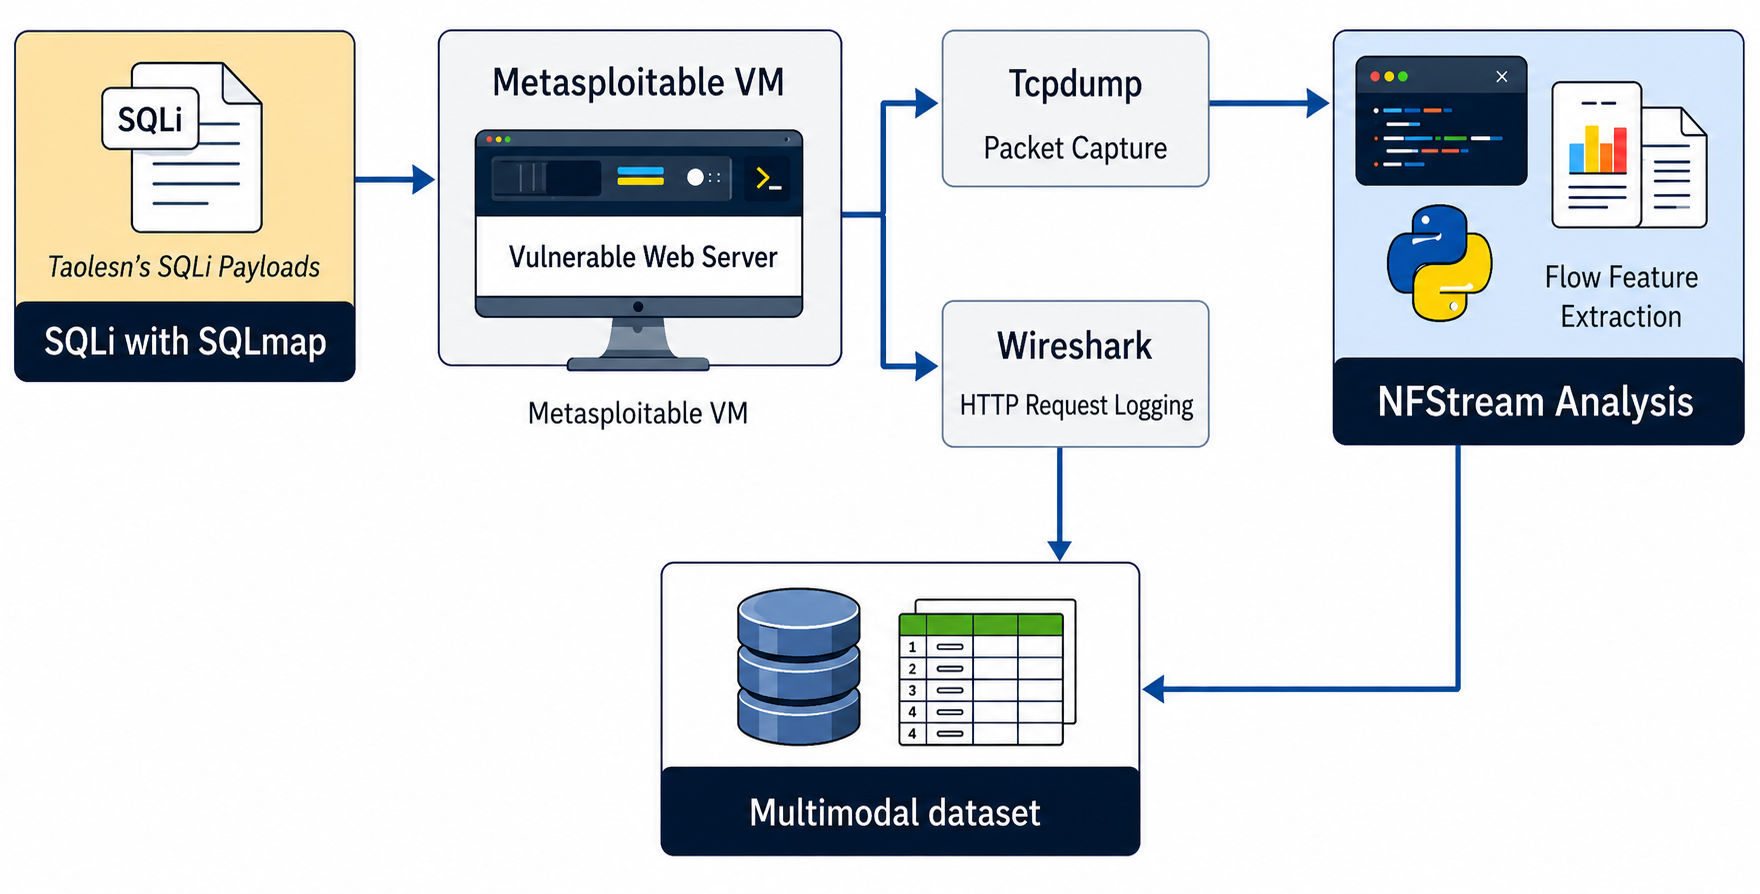 paul12345-cyber/multimodal-web-attack-dataset
Este repositório hospeda um conjunto de dados multimodal de ataques web (MWAD) para avançar a pesquisa em detecção de ameaças orientada por IA.
 geraldoalcantara/cve-2023-50071
Múltiplas vulnerabilidades de injeção SQL em /customer_support/ajax.php?action=save_department no Customer Support System 1.0 permitem que atacantes…
 kihara-1/postgresql-cve-2026-14662
Vulnerabilidade de escrita fora dos limites encontrada na pesquisa de texto completo (tsvector/tsquery) do PostgreSQL CVE-2026-14662, registro da…
 siennaskies/redishack
Script dois-em-um de detecção e exploração de Redis não autorizado e CVE-2022-0543 do Redis








