
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit
 watchdog1337/cve-2024-42327_zabbix_sqli
POC para CVE-2024-42327, uma injeção SQL autenticada no Zabbix através do método de API user.get
 cerberusmrxi/cve-2026-57588-nessus-xml-import-sql-injection-poc
PoC para CVE-2026-57588 - Injeção SQL na importação XML do Nessus 10.12.0. Gera arquivos .nessus maliciosos para enumerar bancos de dados, exfiltrar…
 hydragyrum/cve-2019-20933
Cliente de exploit de prova de conceito para bypass de autenticação no InfluxDB (CVE-2019-20933). Executa consultas arbitrárias contra instâncias…
 pateldhyeyit/cve-2026-37149
CVE-2026-37149 - Vulnerabilidade de injeção de SQL no parâmetro scost de search_products.php no…
 0xcyberstan/cve-2025-64459-poc
Vulnerabilidade: Injeção SQL via QuerySet e desempacotamento de argumento de palavra-chave Q(). CVE ID: CVE-2025-64459 Severidade: Crítica (CVSS 9.1)…
 abraxas/cve-2026-77635
Disclosure pack and Python PoC for CVE-2026-77635, an unauthenticated SQL injection in CakePHP's jsonValue() with PostgresDriver, including a…
 murataydemir/cve-2016-2386
[CVE-2016-2386] Injeção de SQL no Componente UDDI do SAP NetWeaver AS JAVA
 shokribardiya/cve-2025-14847-mongobleed
CVE-2025-14847 mongobleed arquivo python
 0xdeku/cve-2021-42670
CVE-2021-42670 - Vulnerabilidade de injeção SQL no sistema de portal online de Engenheiros.
 eqstlab/cve-2026-34220
Vulnerabilidade de SQL Injection no MikroORM
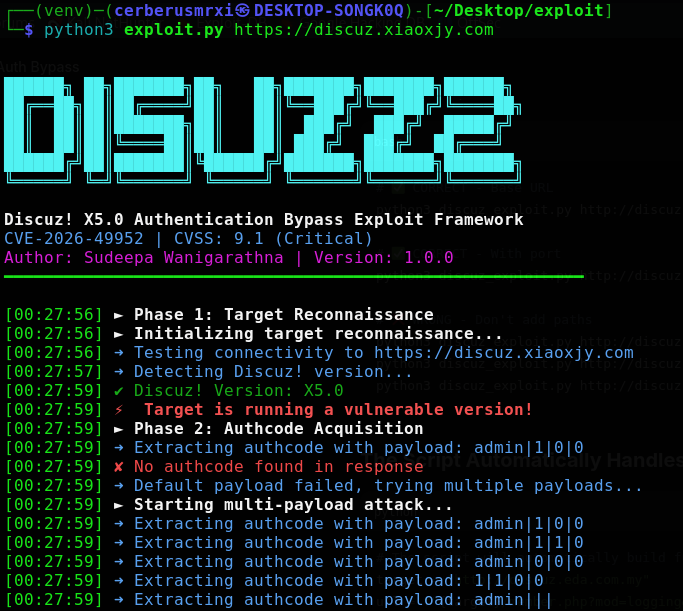 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Framework de Exploração de Bypass de Autenticação (CVE-2026-49952) - Vulnerabilidade crítica que permite acesso não autenticado a…
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
Exploit de prova de conceito para CVE-2026-22003 demonstrando fuga da sandbox Lua do Redis via debug.sethook para executar comandos arbitrários do…
 cve-2023-49954/cve-2023-49954.github.io
SQL Injection na Integração CRM 3CX
 yym8538/cve-2026-26980
PoC em Python e laboratório Docker demonstrando injeção SQL não autenticada no filtro slug da Content API do TryGhost Ghost CMS, extraindo valores do…
 eqstlab/cve-2026-30951
Injeção SQL via Cast JSON no Sequelize
 boreas37/cve-2026-69084-poc
CVE-2026-69084/69085 — execução arbitrária de SQL no SiYuan via searchEmbedBlock + SQLi no searchDocs (CVSS 9.9). Verificado na v3.7.2, rejeitado na…
 xenom0rph97/cve-2024-30896
Exploit de prova de conceito para CVE-2024-30896, uma vulnerabilidade de escalada de privilégios no InfluxDB que permite que detentores de token…
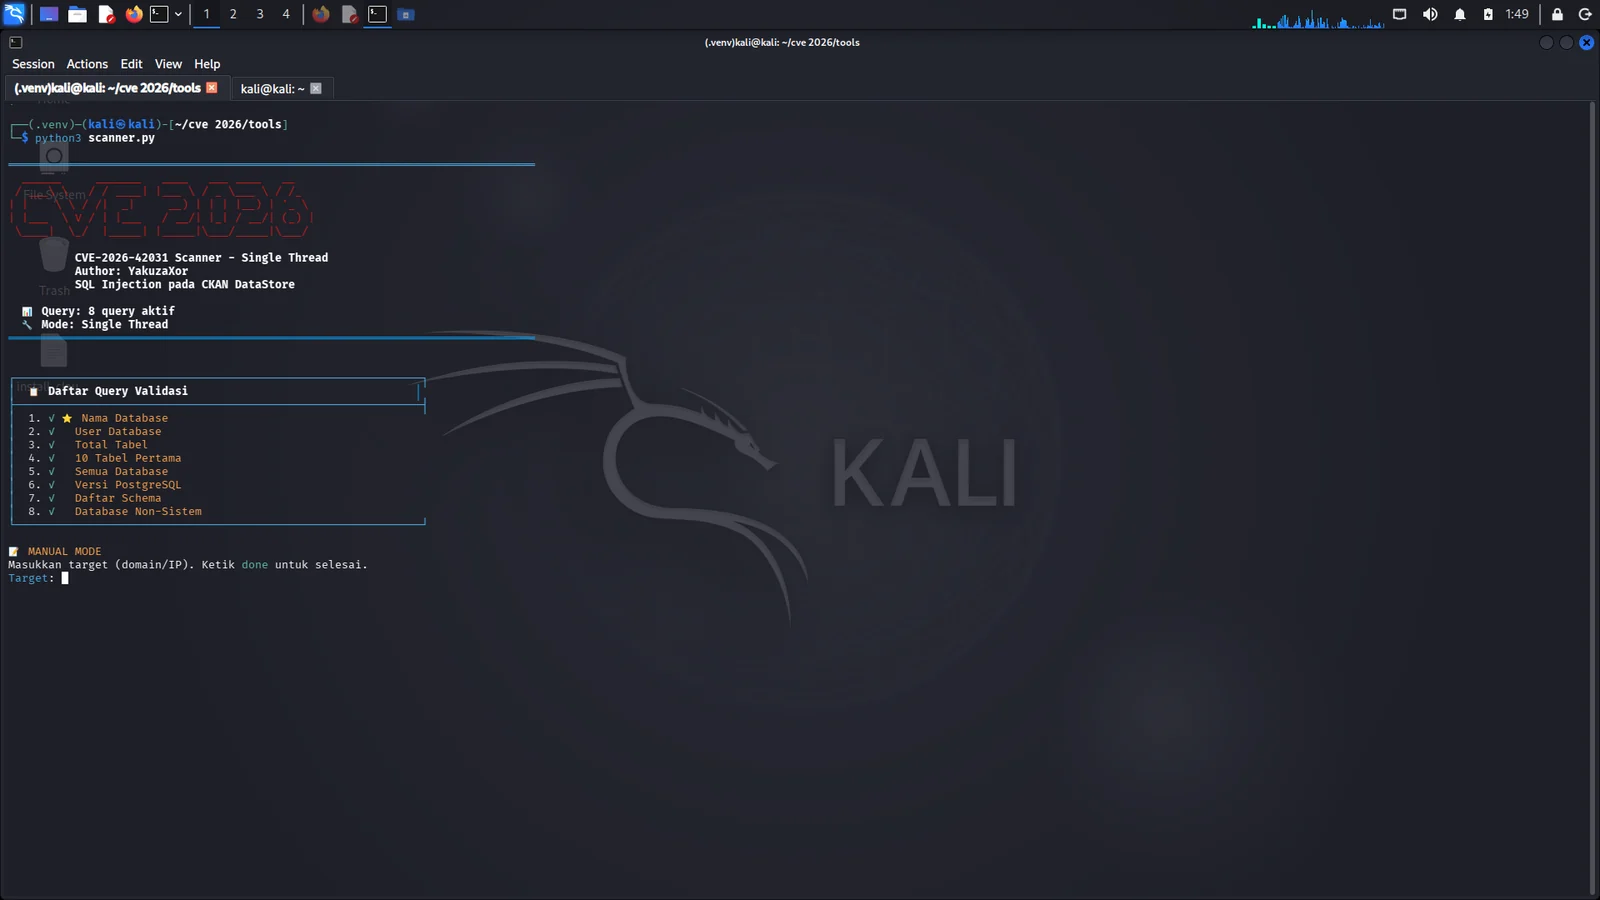 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
Scanner automatizado de injeção SQL para o CKAN DataStore, que deteta e valida a CVE-2026-42031 com análise de múltiplos alvos, extração de dados e…








