Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Recuperação de Dados | Kitploit
Categorias

Recuperação de Dados

Ferramentas de recuperação de arquivos, discos, restauração de dados excluídos e carving forense.

Recomendado pelo Kitploit

Melhores ferramentas

10 selecionadas
Conteúdo não disponível no idioma solicitado. Mostrando versão em inglês.
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6khá 1 mês
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3khá 4 meses
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2khá 20h 51m
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4khá 28 dias
foremost preview#5

foremost

GitHubkorczis/foremost
379há 9 anos
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690há 5 anos
libewf preview#7

libewf

GitHublibyal/libewf
317há 4 dias
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238há 5 dias
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119há 5 dias
libqcow preview#10

libqcow

GitHublibyal/libqcow
62há 2 meses
Mais recentesRelevânciaMais popularesAtualizadas recentemente
155 resultados
Conteúdo não disponível no idioma solicitado. Mostrando versão em inglês.
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:

disk-forensicsosintmemory-forensics+9
1.4khá 28 dias
phantomdrive preview

phantomdrive

GitHubo7-machinehum/phantomdrive

Pendrive aparentemente normal com um recurso de segurança oculto
embedded-systems-securityencryption-decryption-toolsdata-recovery+3
716há 28 dias
tird preview

tird

GitHubhakavlad/tird

Ferramenta de armazenamento esteganográfico e criptografia de arquivos

encryption-decryption-toolsforensicssteganography+3
22há 4 meses
scalpel preview

scalpel

GitHubsleuthkit/scalpel

Ferramenta de carving e indexação de arquivos para perícia digital, que recupera arquivos de imagens de disco com base na correspondência de padrões…

disk-forensicssteganographydata-recovery+1
690há 5 anos
rifiuti2 preview

rifiuti2

GitHubabelcheung/rifiuti2

Analisador da Lixeira do Windows

forensicsdata-recoverydigital-forensics
155há 10 meses
foremost preview

foremost

GitHubkorczis/foremost

Utilitário de file carving que recupera arquivos excluídos de imagens de disco e unidades brutas, combinando cabeçalhos, rodapés e estruturas…
disk-forensicsforensicssteganography+2
379há 9 anos
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

Criptoanálise de um sistema proprietário de DRM de vídeo de 1999. Recupera 61 vídeos de wrestling criptografados do CD-ROM WCW Internet Powerdisk por…

static-analysisencryption-decryption-toolsreverse-engineering+5
25há 8 meses
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

Ferramenta de Extração de Credenciais Independente de Offset

password-crackingmemory-forensicshash-analysis+7
69há 1 ano
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

Biblioteca forense e kit de ferramentas CLI para analisar imagens de disco e sistemas de arquivos, recuperar dados excluídos, gerar linhas do tempo e…
disk-forensicshash-analysisforensics+3
3.2khá 20h 51m
whapa preview

whapa

GitHubb16f00t/whapa

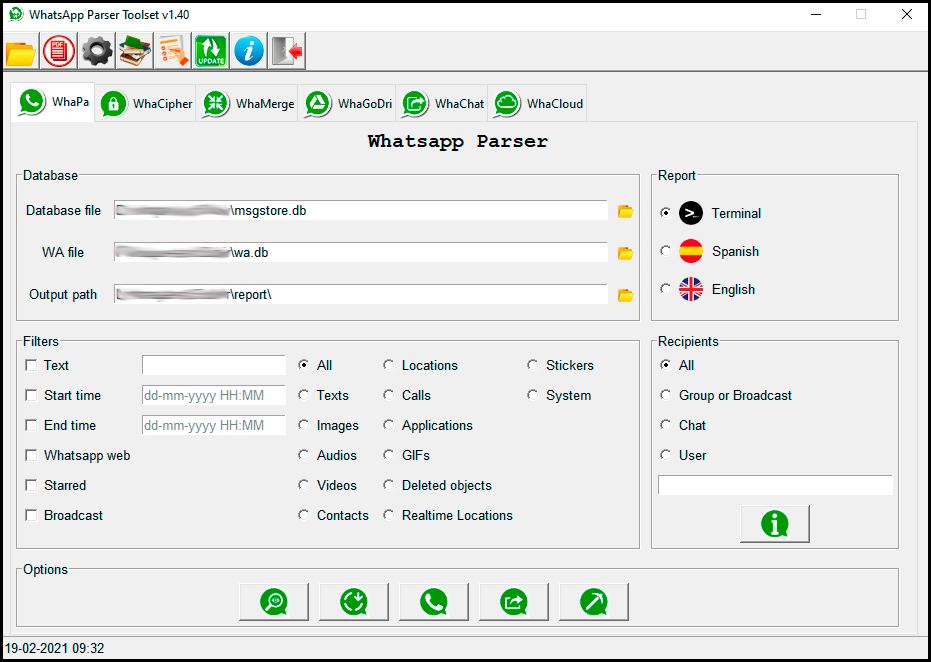
Kit de ferramentas forenses gráfico para análise, descriptografia e extração de dados do WhatsApp de dispositivos Android e iOS, incluindo backups do…

android-securityencryption-decryption-toolsios-security+5
1.5khá 1 mês
plaso preview

plaso

GitHublog2timeline/plaso

Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…

disk-forensicsioc-managementforensics+5
2.2khá 1 dia
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Extrair e recompactar backups ADB do Android (ICS+). Suporta arquivos criptografados, conversão para tar e E/S padrão para análise forense ou…

android-securityforensicsdata-recovery+1
2.6khá 2 meses
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

Biblioteca e ferramentas para acessar o Windows New Technology File System (NTFS)
disk-forensicsforensicsdata-recovery+1
238há 5 dias
libvhdi preview

libvhdi

GitHublibyal/libvhdi

Biblioteca e ferramentas para acessar o formato de imagem Virtual Hard Disk (VHD)
disk-forensicsforensicsdata-recovery+1
147há 5 dias
libvshadow preview

libvshadow

GitHublibyal/libvshadow

Biblioteca e ferramentas para acessar o formato Volume Shadow Snapshot (VSS)

disk-forensicsforensicsdata-recovery+2
119há 5 dias
BlueTeam-Tools preview

BlueTeam-Tools

GitHuba-poc/blueteam-tools

Ferramentas e Técnicas para Blue Team / Resposta a Incidentes

defensive-toolsvulnerability-scannersnetwork-mapping+8
4.4khá 1 mês
timesketch preview

timesketch

GitHubgoogle/timesketch

Plataforma colaborativa de análise de linha do tempo forense para ingerir, pesquisar e anotar logs de eventos, a fim de apoiar resposta a incidentes…


disk-forensicsioc-managementmemory-forensics+7
3.4khá 5 dias
yara-x preview

yara-x

GitHubvirustotal/yara-x

Uma reescrita do YARA em Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2khá 4h 27m
Anterior123…9Próximo